#1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
 protectai/ai-exploits
مجموعة من استغلالات الذكاء الاصطناعي/التعلم الآلي الواقعية للثغرات التي تم الكشف عنها بمسؤولية
 certifi/python-certifi
(توزيع Python) مجموعة منتقاة بعناية من شهادات الجذر للتحقق من موثوقية شهادات SSL أثناء التحقق من هوية مضيفي TLS.
 zaproxy/community-scripts
مجموعة من سكربتات ZAP ونصائح مقدمة من المجتمع - طلبات السحب مرحّب بها جداً!
 lyravoid/folkpatch
يمكن تحقيق الوصول إلى الجذر في النواة ببساطة عن طريق تعديل قسم الإقلاع لإعادة الفلاش. يعتمد هذا الحل على فرع موسّع غير متوازٍ من APatch، مع تركيز…
 hasherezade/libpeconv
مكتبة مخصصة لتحميل ملفات PE ومعالجتها للتعيين اليدوي، وربط IAT، وتفريغ الذاكرة، وإعادة بناء الواردات لتحليل البرمجيات الخبيثة والهندسة العكسية.
 berylliumsec/nebula
مساعد اختبار اختراق مدعوم بالذكاء الاصطناعي يقوم بأتمتة الاستطلاع وتحليل الثغرات وتدوين الملاحظات عبر نماذج لغوية كبيرة مدمجة وتنسيق أدوات سطر…
 kevthehermit/ratdecoders
مفككات بايثون لبرامج الوصول عن بُعد الخبيثة الشائعة
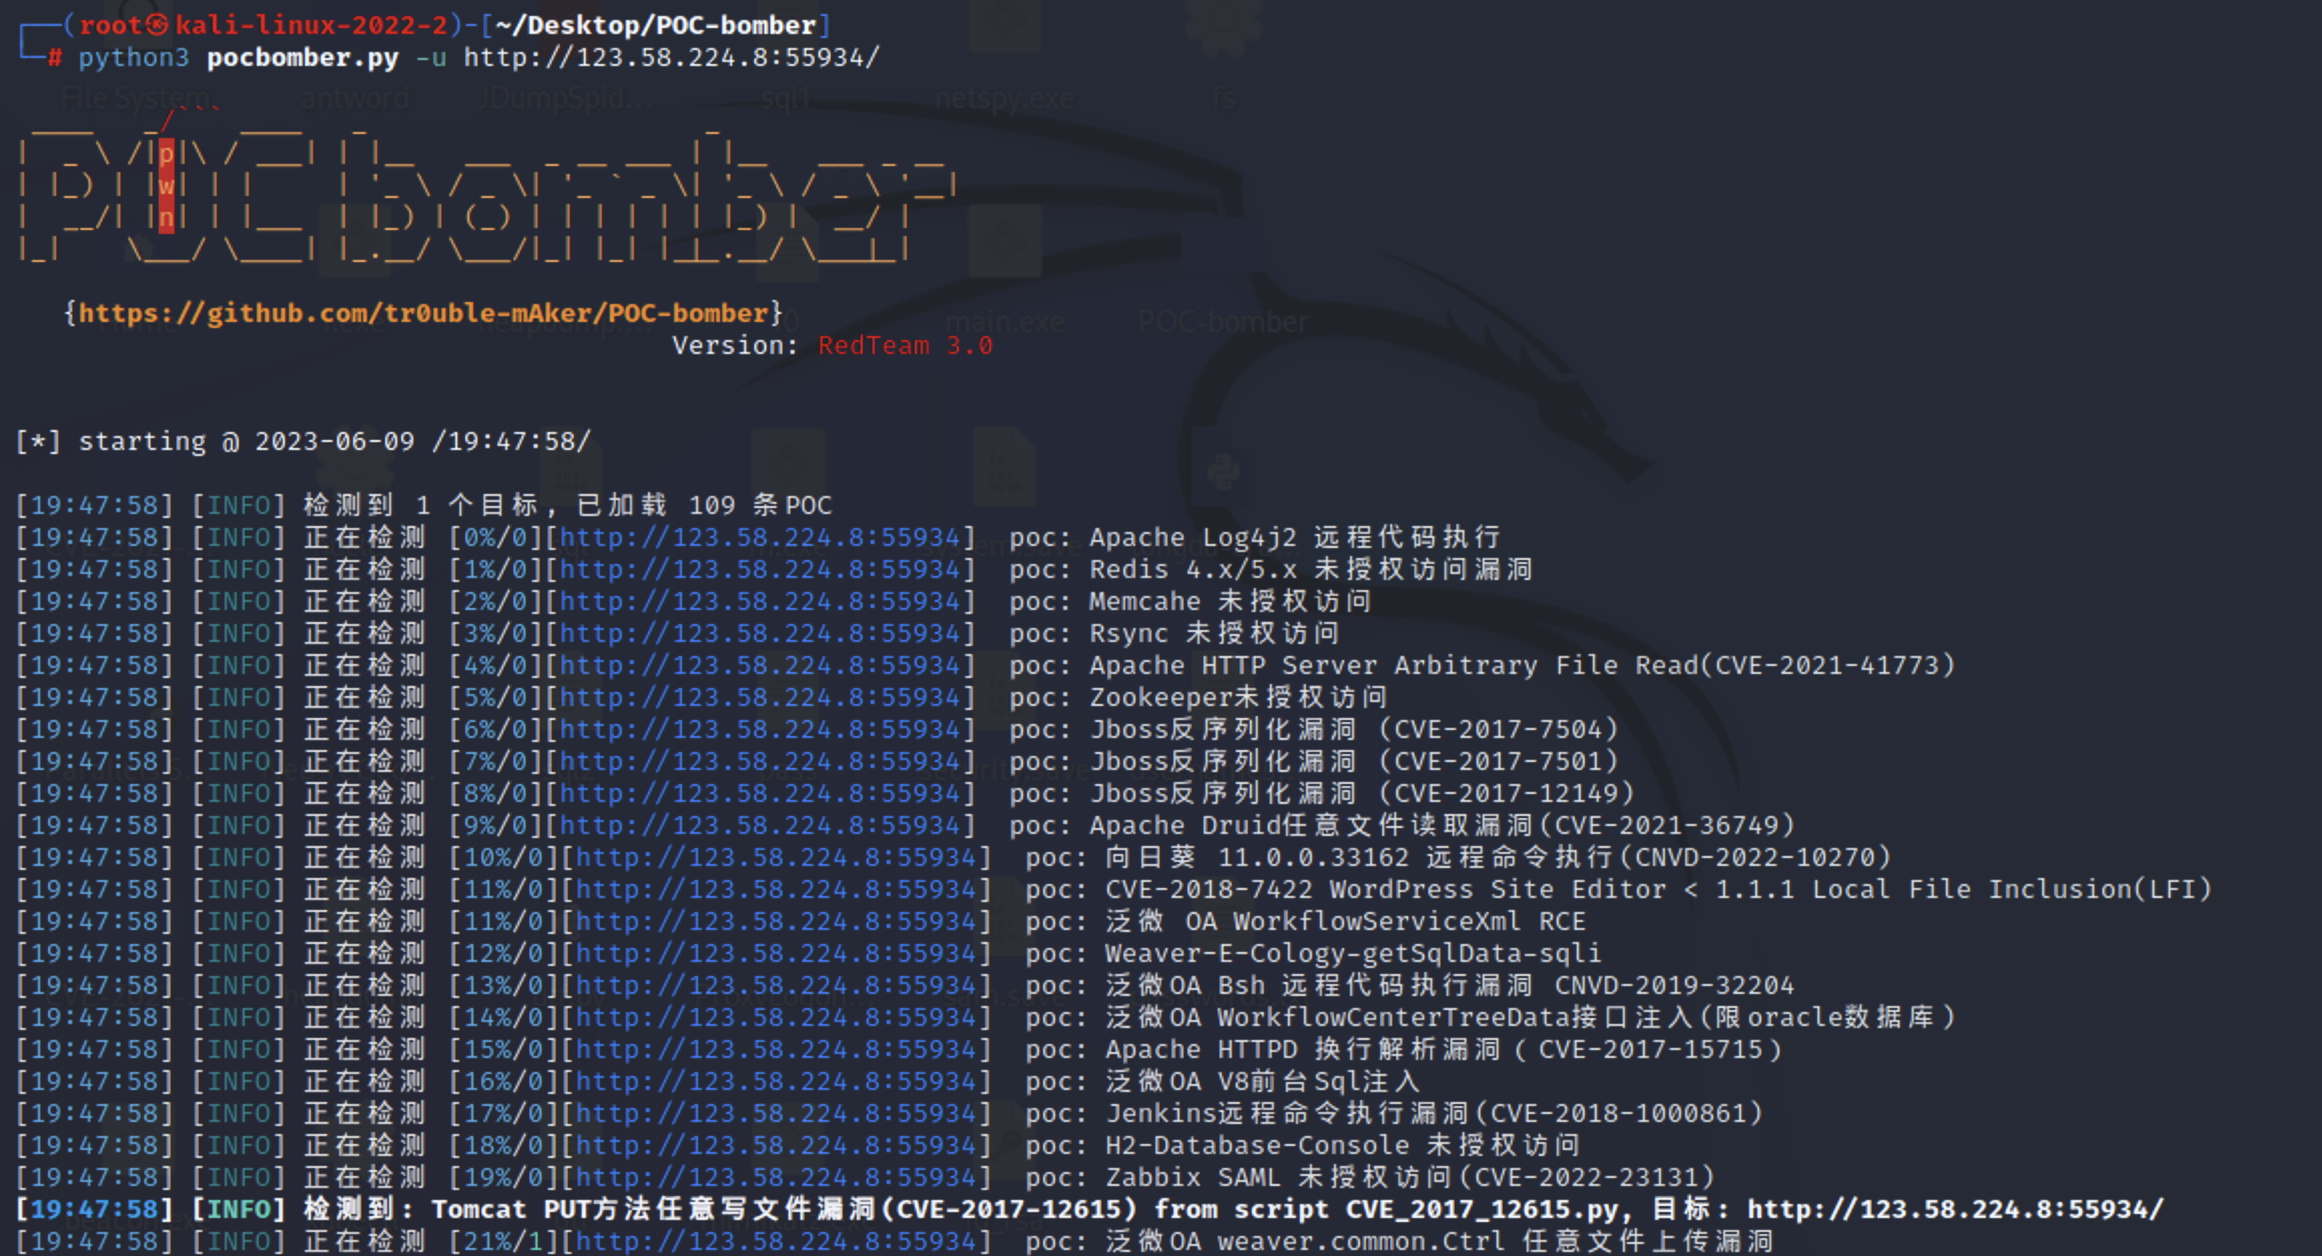 tr0uble-maker/poc-bomber
استخدام عدد كبير من ثغرات/استغلالات عالية التهديد للحصول بسرعة على صلاحيات الهدف، للاختراق والاستطلاع السريع للفريق الأحمر
 saml-toolkits/ruby-saml
مكتبة Ruby تنفذ جانب مزود الخدمة SAML من SSO، وتتعامل مع طلبات المصادقة، والتحقق من الاستجابة، وفحوصات توقيع XML، وتحليل بيانات IdP الوصفية.
 taielab/awesome-hacking-lists
مجموعة مختارة من أفضل أدوات اختبار الاختراق والأدوات الإنتاجية عبر مجالات متعددة. انضم إلينا لاستكشاف والمساهمة وتعزيز مجموعة أدوات القرصنة الخاصة بك!
 bootleg/ret-sync
ret-sync هي مجموعة من الإضافات التي تساعد في مزامنة جلسة التصحيح (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) مع مفككات IDA/Ghidra/Binary Ninja.
 ascit31/dark-moon
محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير…
 evotecit/gpozaurr
Group Policy Eater هي وحدة PowerShell تهدف إلى جمع المعلومات حول سياسات المجموعة ولكنها تسمح أيضًا بإصلاح المشكلات التي قد تجدها فيها.
 instantbox/instantbox
📦 احصل على صندوق لينكس نظيف وجاهز للاستخدام في ثوانٍ.
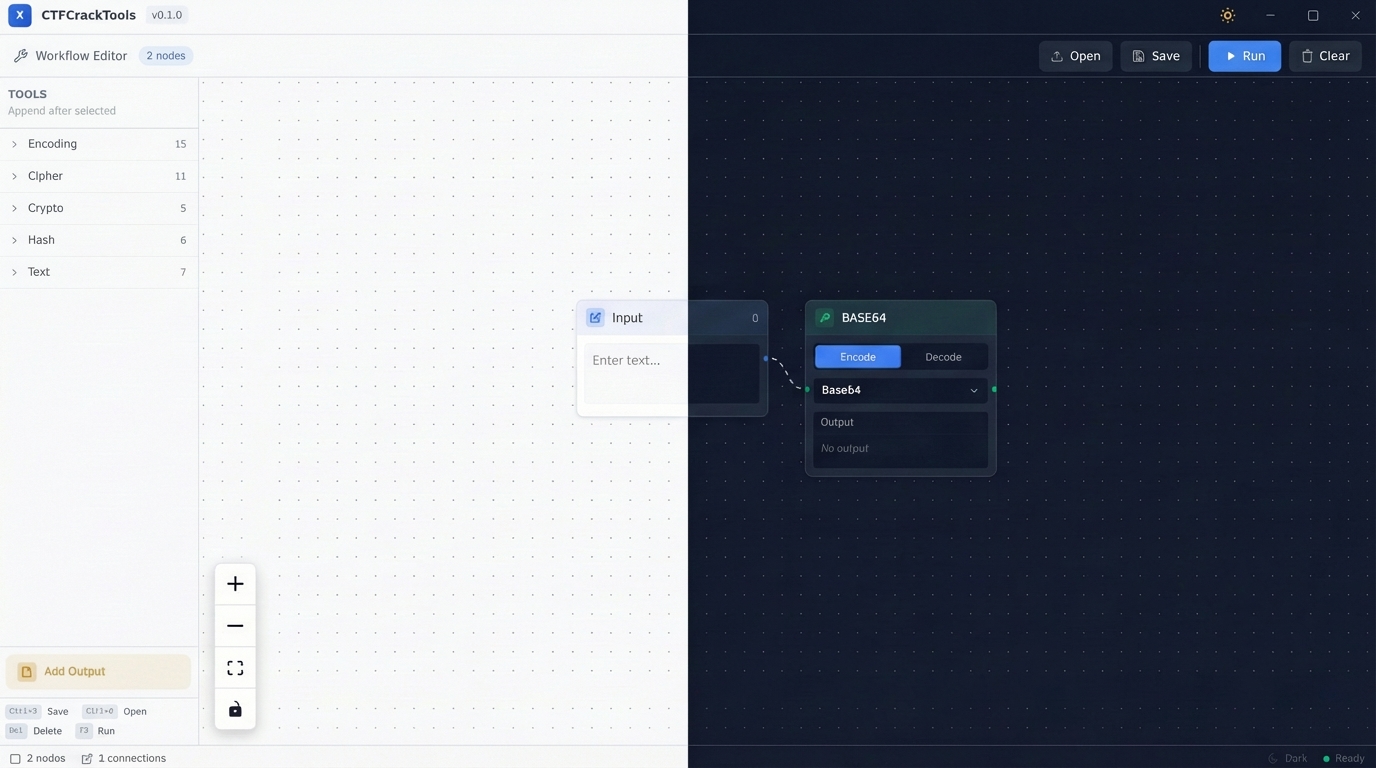 0chencc/ctfcracktools
السكين السويسري من الجيل التالي لمسابقات CTF مدعوم بـ Rust و Tauri. يتميز بسير عمل بصري قائم على العقد وذكاء اصطناعي محلي لتحقيق أداء فائق وأتمتة.…
 boku7/bokuloader
مُحمل انعكاسي من نوع إثبات المفهوم لـ Cobalt Strike يهدف إلى إعادة إنشاء وتكامل وتعزيز ميزات التهرب من Cobalt Strike!
 r00ts3c/ddos-rootsec
استكشف أرشيف DDOS الخاص بـ RootSec، والذي يضم ماسحات ضوئية من الدرجة الأولى، وشبكات بوت قوية (Mirai و QBot) ومتغيرات أخرى، واستغلالات عالية التأثير،…
 jamesmcm/vopono
تشغيل التطبيقات عبر أنفاق VPN باستخدام مساحات أسماء الشبكة المؤقتة