#1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
 automatedlab/automatedlab
إطار عمل توفير قائم على PowerShell لنشر بيئات معملية معقدة على Hyper-V وAzure. يدعم Windows وLinux ومنتجات مثل AD وExchange وPKI بنصوص برمجية بسيطة.
 justasmasiulis/lazy_importer
مكتبة لاستيراد الدوال من ملفات dll بطريقة مخفية وغير صديقة للهندسة العكسية
 viruscamp/luadec
مفكك Lua لـ Lua 5.1 و5.2 و5.3
 mwiede/jsch
fork من مكتبة jsch الشهيرة
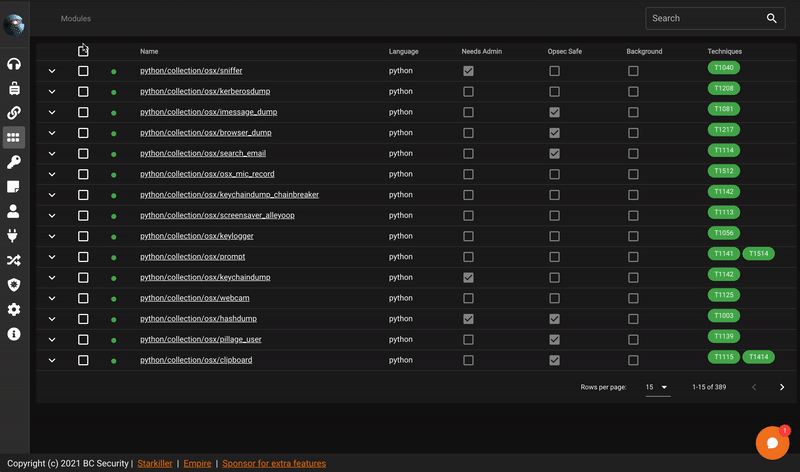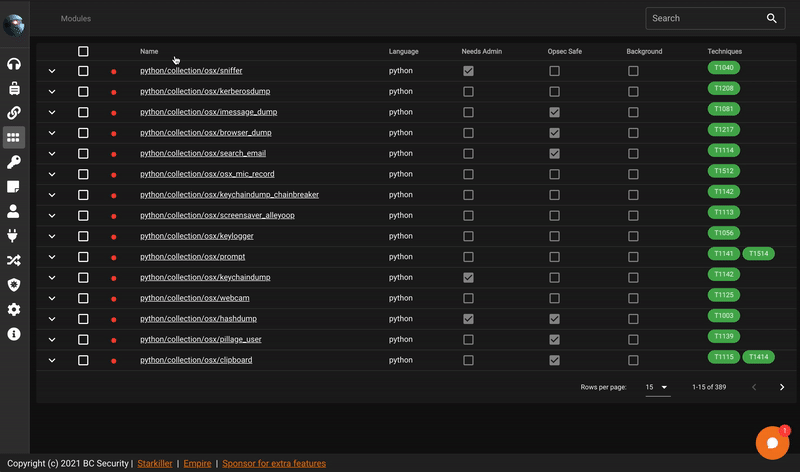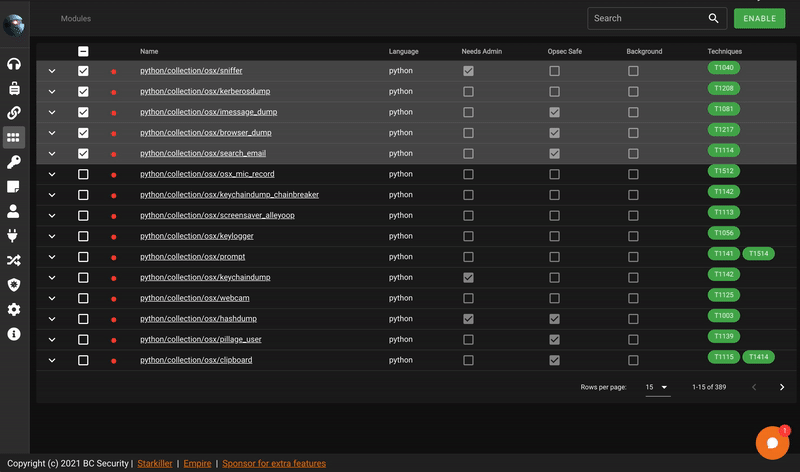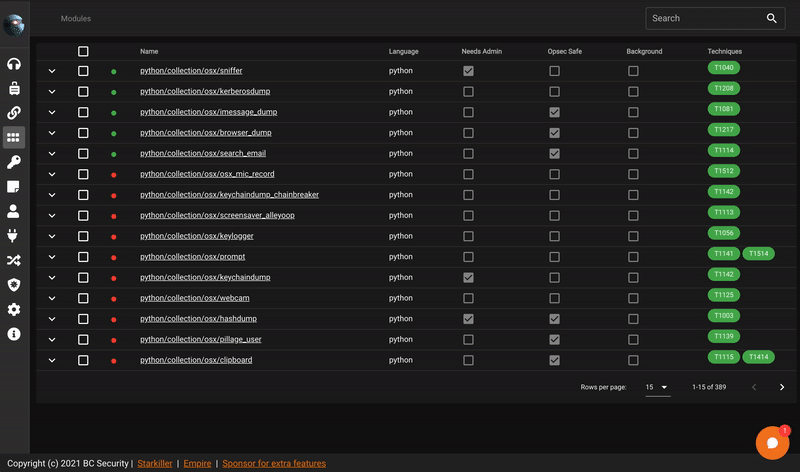 bc-security/starkiller
Starkiller هي واجهة أمامية لـ PowerShell Empire.
 mvp/uhubctl
uhubctl - التحكم في الطاقة لكل منفذ في محور USB
 xaitax/sploitscan
يجمع تفاصيل CVE، وقواعد بيانات الاستغلال، ونتائج EPSS مع تقييم المخاطر بالذكاء الاصطناعي واستيراد ماسح الثغرات من أجل التصحيح ذي الأولوية.
 pybluez/pybluez
وحدة إضافة Python توفّر الوصول إلى Bluetooth: استعلام الأجهزة، وتصفح خدمات SDP، ومقابس RFCOMM/L2CAP، ومسح BLE واكتشاف المنارات بشكل تجريبي.
 pahaz/sshtunnel
أنفاق SSH إلى الخادم البعيد.
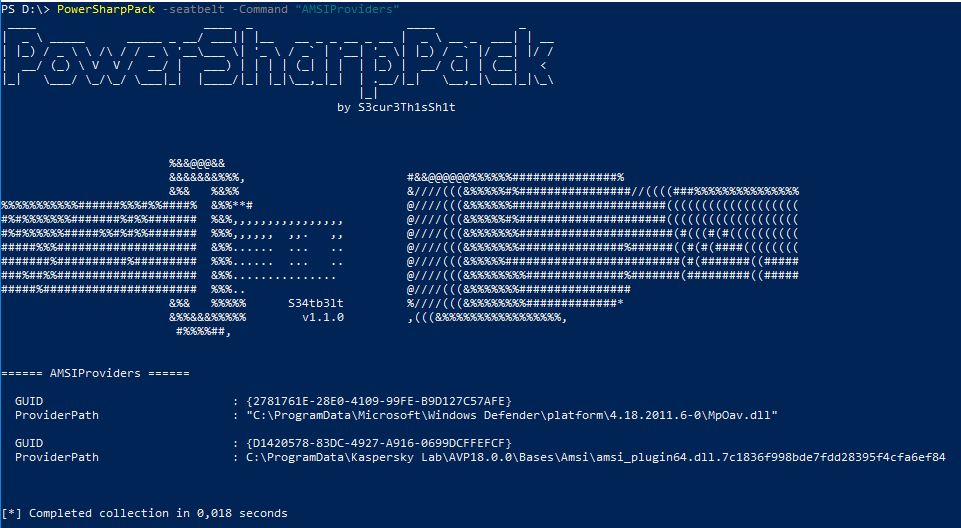 s3cur3th1ssh1t/powersharppack
غلاف PowerShell يجمع أكثر من 50 أداة أمنية هجومية بلغة C# لمرحلة ما بعد الاستغلال، وتصعيد الامتيازات، وسحب بيانات الاعتماد، والحركة الجانبية،…
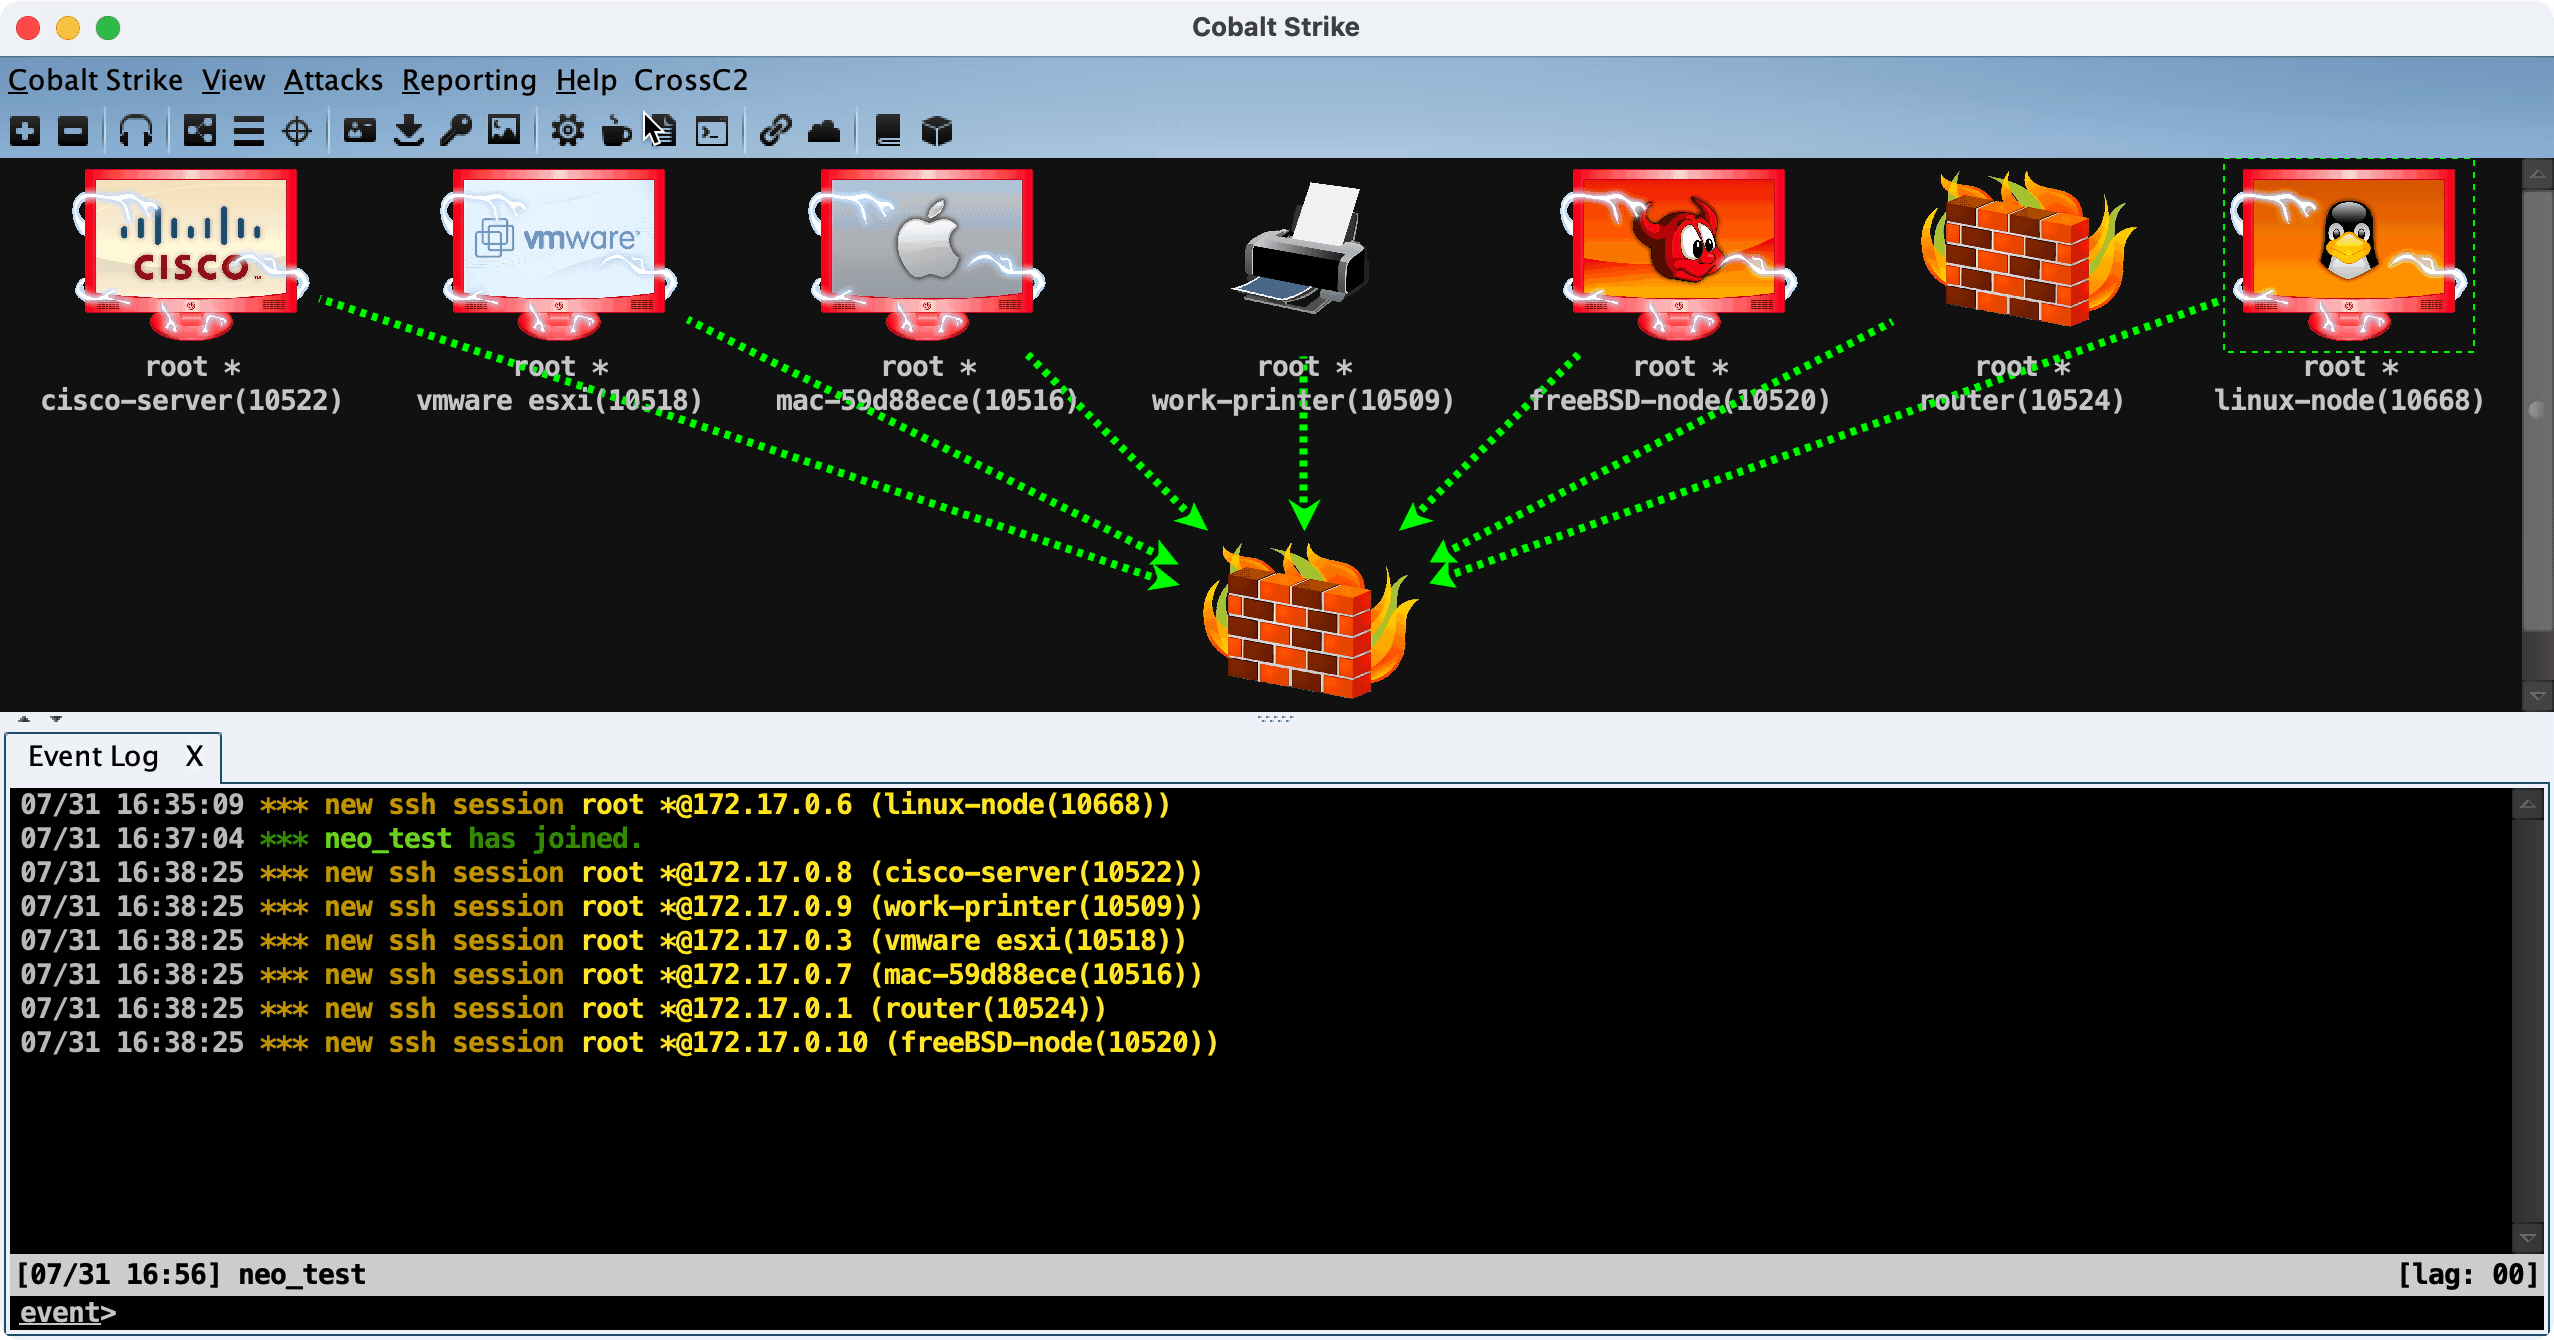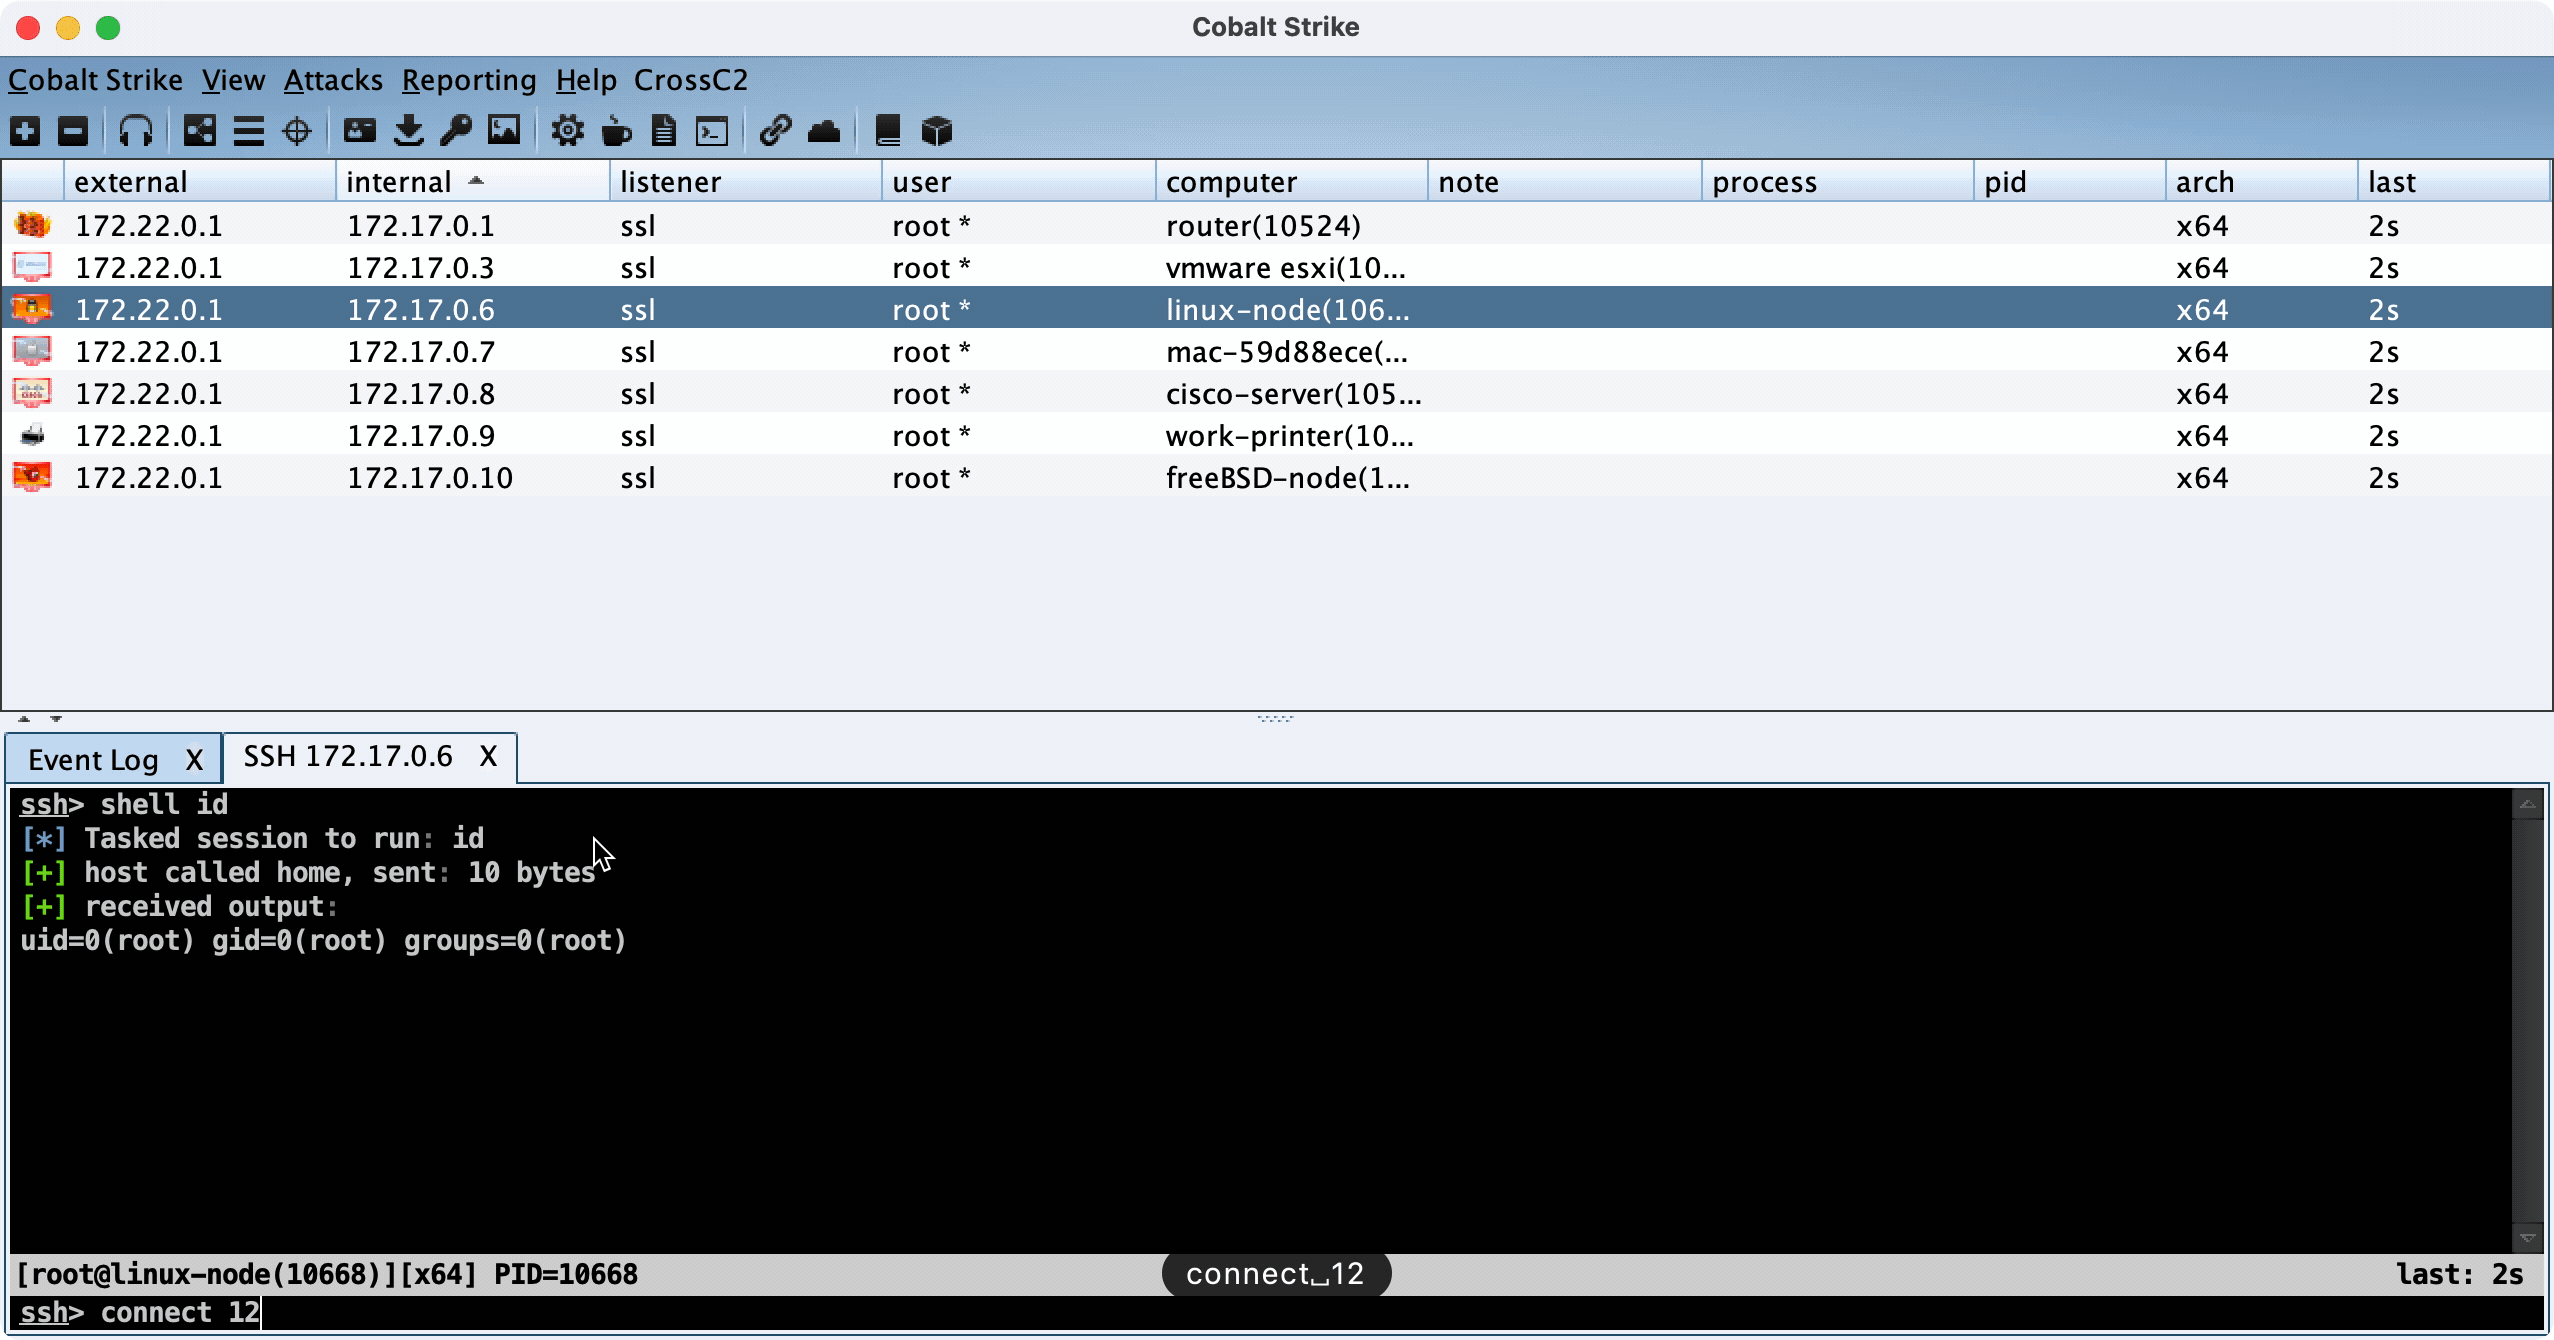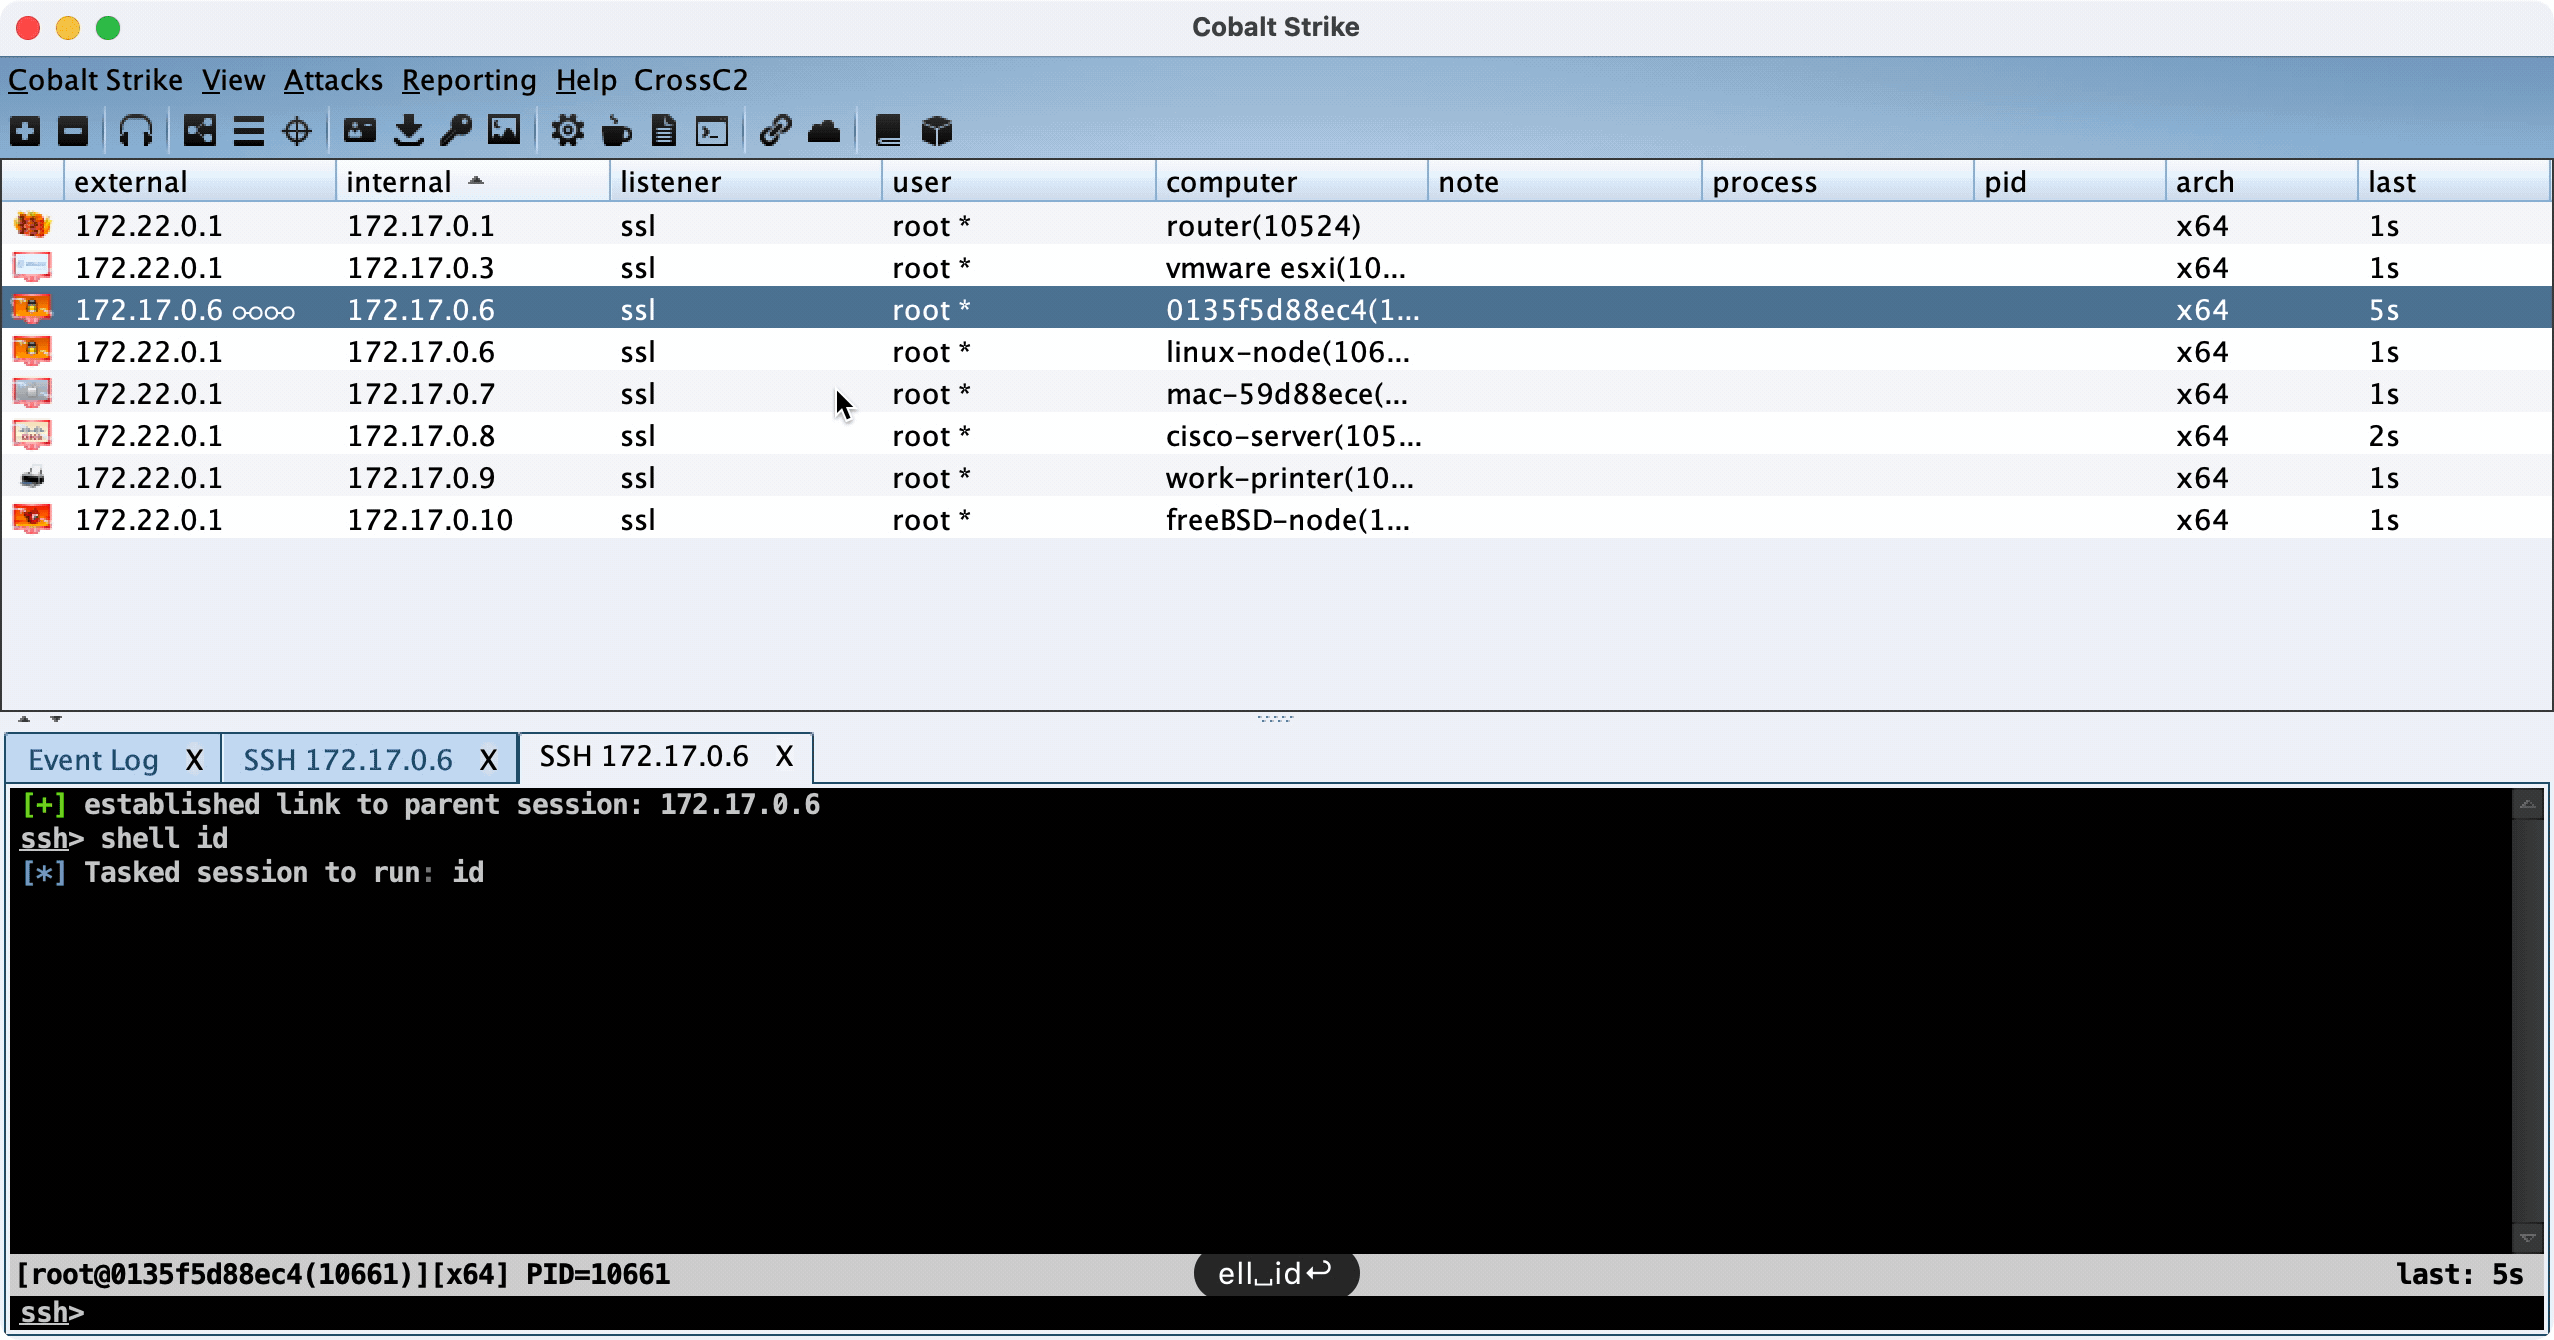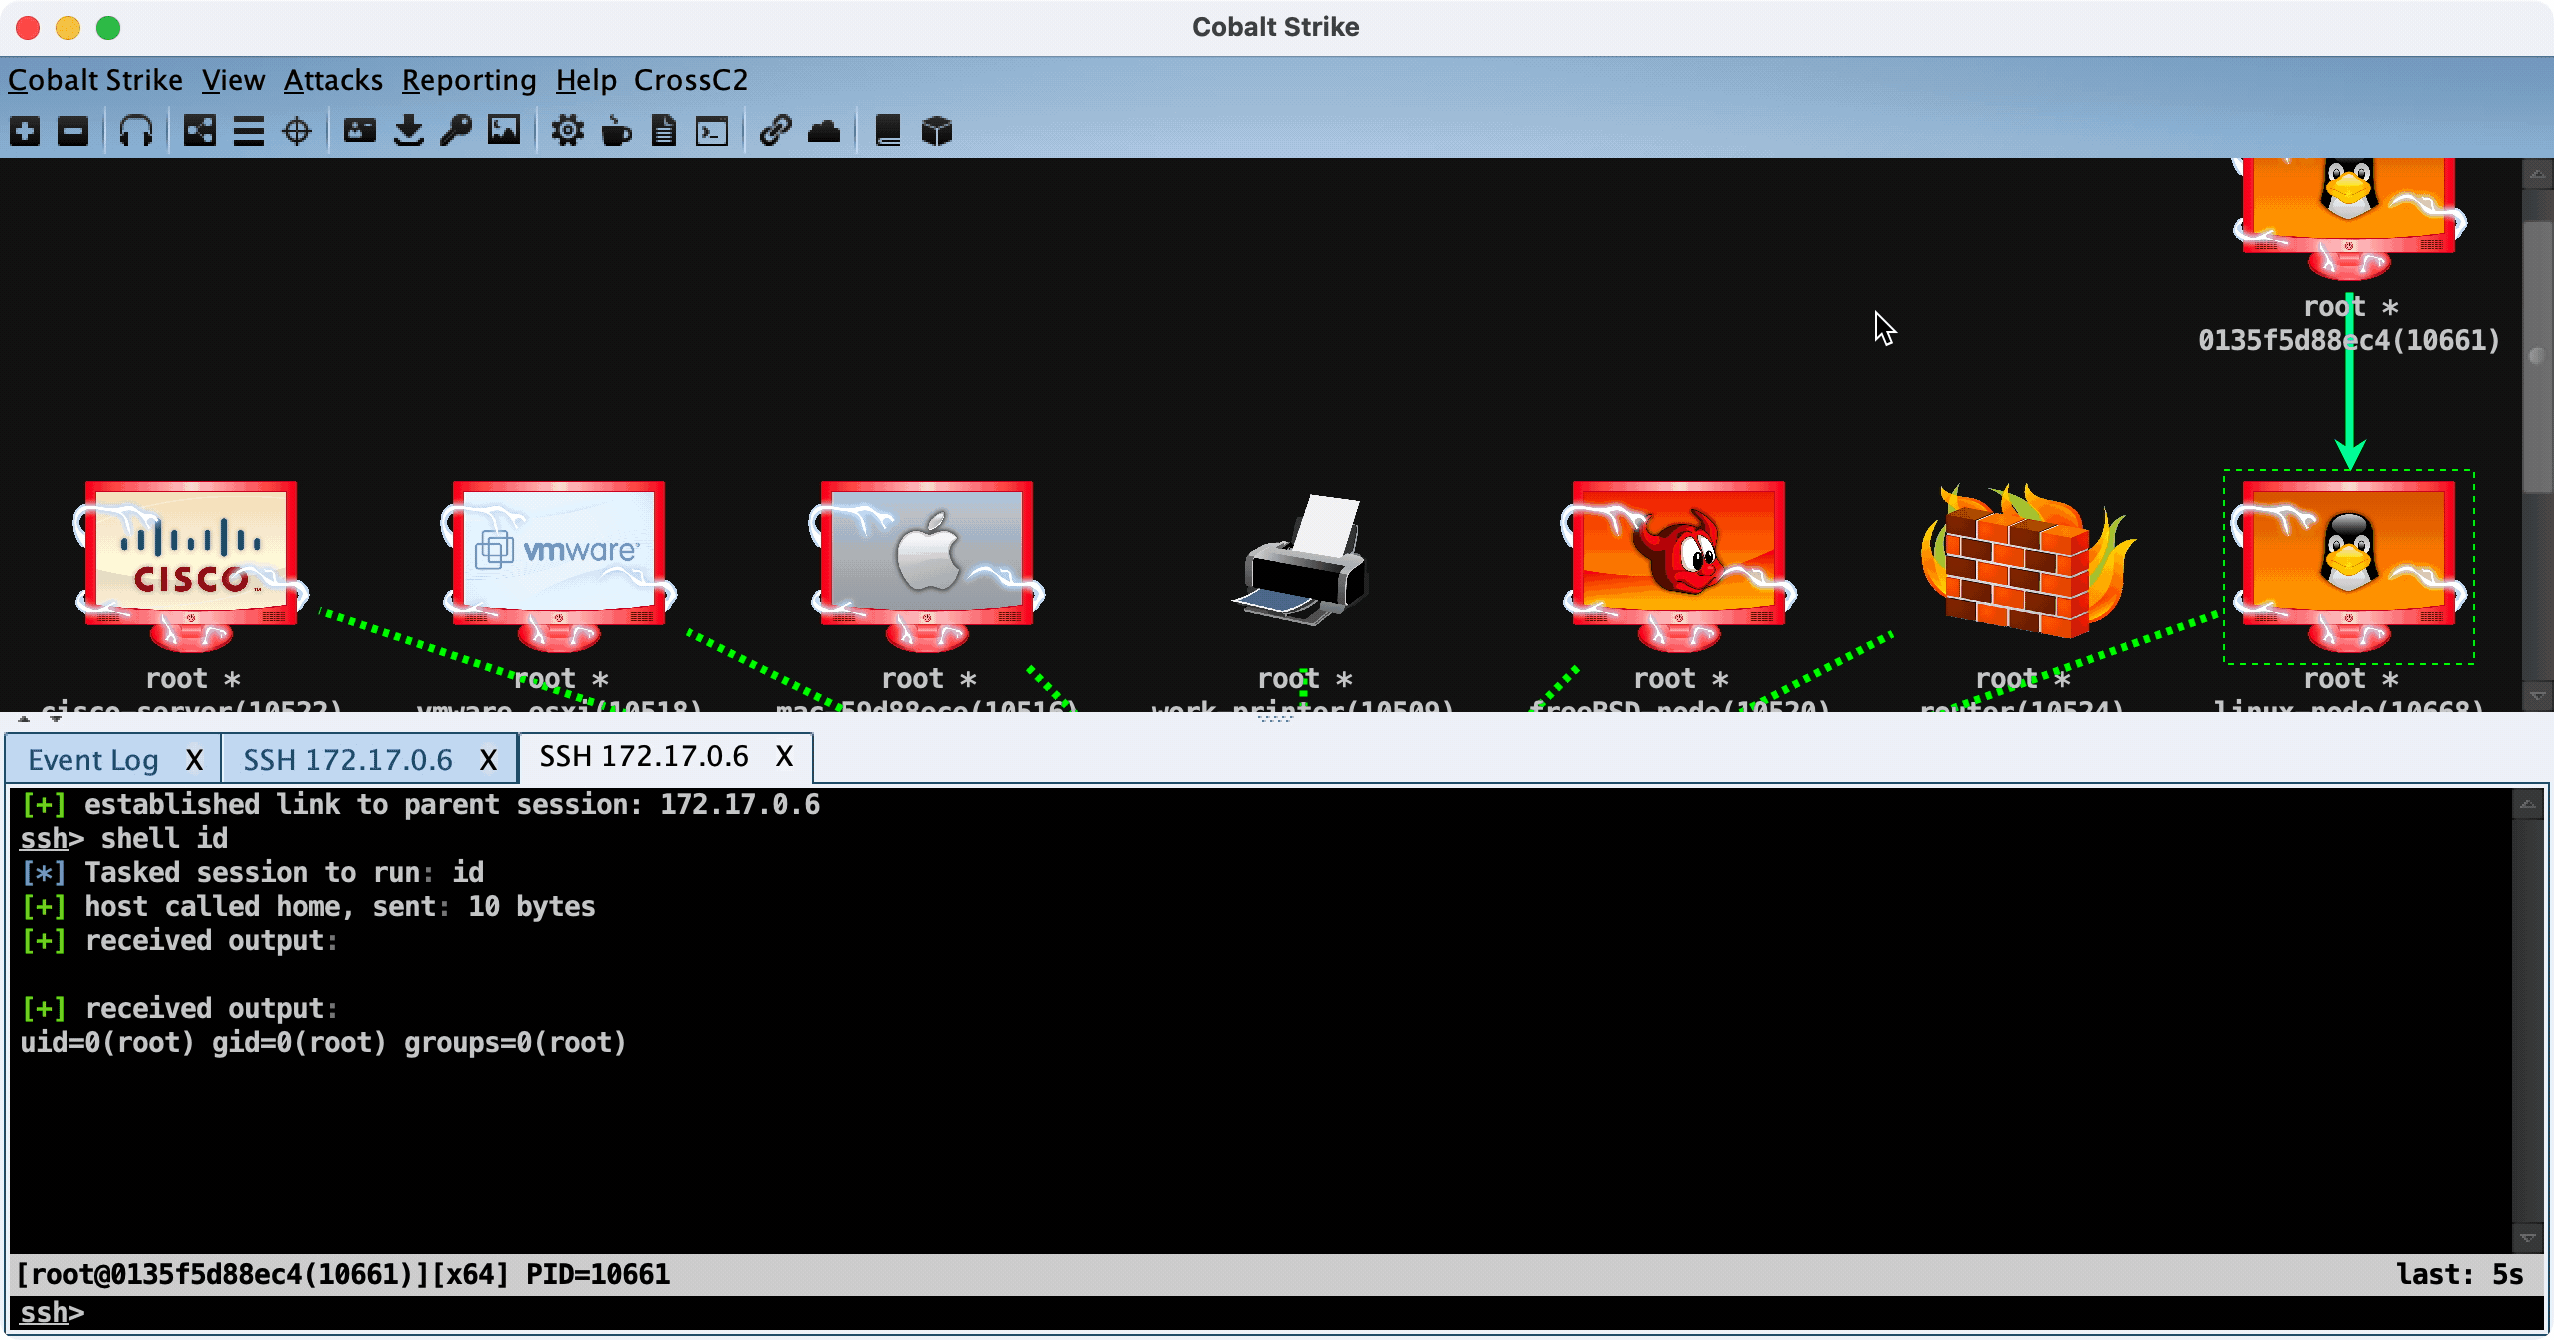 gloxec/crossc2
توليد حمولة CobaltStrike عبر المنصات
 opencti-platform/connectors
مجموعة من موصلات OpenCTI التي تستقبل وتزامن استخبارات التهديدات ومؤشرات الاختراق وبيانات CTI من مصادر خارجية مثل MISP وMITRE ATT&CK إلى المنصة.
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 r00t-3xp10it/venom
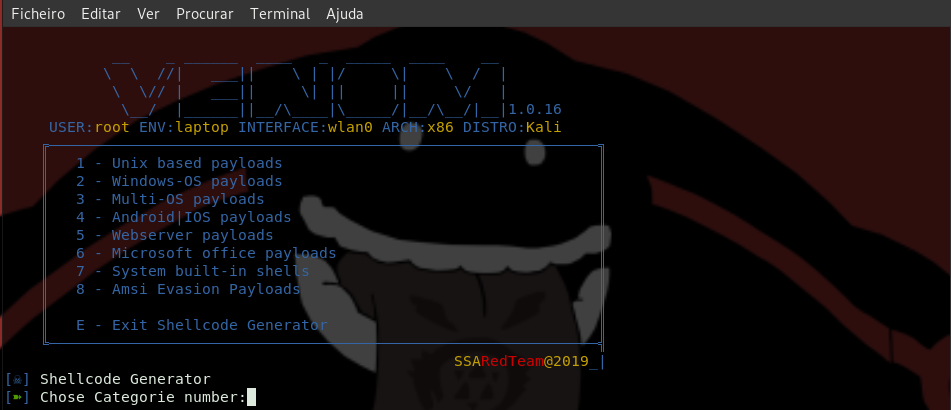
venom - مولد/مترجم/معالج شيلكود C2
 theresafewconors/sooty
أداة CLI شاملة لمحللي SOC لأتمتة وتسريع سير العمل.
 noob-hackers/kalimux
تثبيت واستخدام كالي لينكس مع الواجهة الرسومية في تيرمكس