
 #1
أدوات لجمع وتحليل وتشغيل خلاصات التهديدات، ومؤشرات الاختراق (IOCs)، واتجاهات الهجوم.
موصى به من Kitploit

 letox4/osinthunter
🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع،…
 akari-sora/synology-nas-cli
واجهة سطر أوامر Python وخادم MCP بدون اعتماديات لـ Synology DSM 7 يقوم بتدقيق إعدادات NAS مقابل حملة الفدية C3RB3R/.L0CK3D، ويخطط للإصلاحات، ويطبقها.
 ph4ntom-rev/ph4ntom-vitrum
خط أنابيب تشريح البرمجيات الخبيثة الساكنة في المختبر لـ Telegram، ووكلاء الذكاء الاصطناعي (Antigravity / Local Ollama / OpenCode)، وIDA Pro 9.5 عبر…
 bakhishovism/vyrulix
منصة مفتوحة المصدر لفرز البرمجيات الخبيثة على سطح المكتب مباشرةً (bare-metal) واستخبارات التهديدات الساكنة لنظام Windows (تحليل PE عبر MapViewOfFile،…
 masriyan/cve-2026-85097
مجموعة أدوات للكشف والتحقق والاستجابة للحوادث الخاصة بـ CVE-2026-85097: تقييم Bricksforge عن بُعد، والبحث عن مؤشرات الاختراق في السجلات، وتدقيق…
 iudicium/pryingdeep
Prying Deep - أداة OSINT لجمع المعلومات الاستخباراتية على الويب المظلم.
 danieleperera/onioningestor
أداة قابلة للتوسيع لجمع مواقع onion على شبكة tor والزحف إليها ومراقبتها وفهرسة المعلومات المجمّعة في Elasticsearch
 joshhighet/ransomwatch
متعقب مطالبات برامج الفدية الشفافة 🥷🏼🧅🖥️
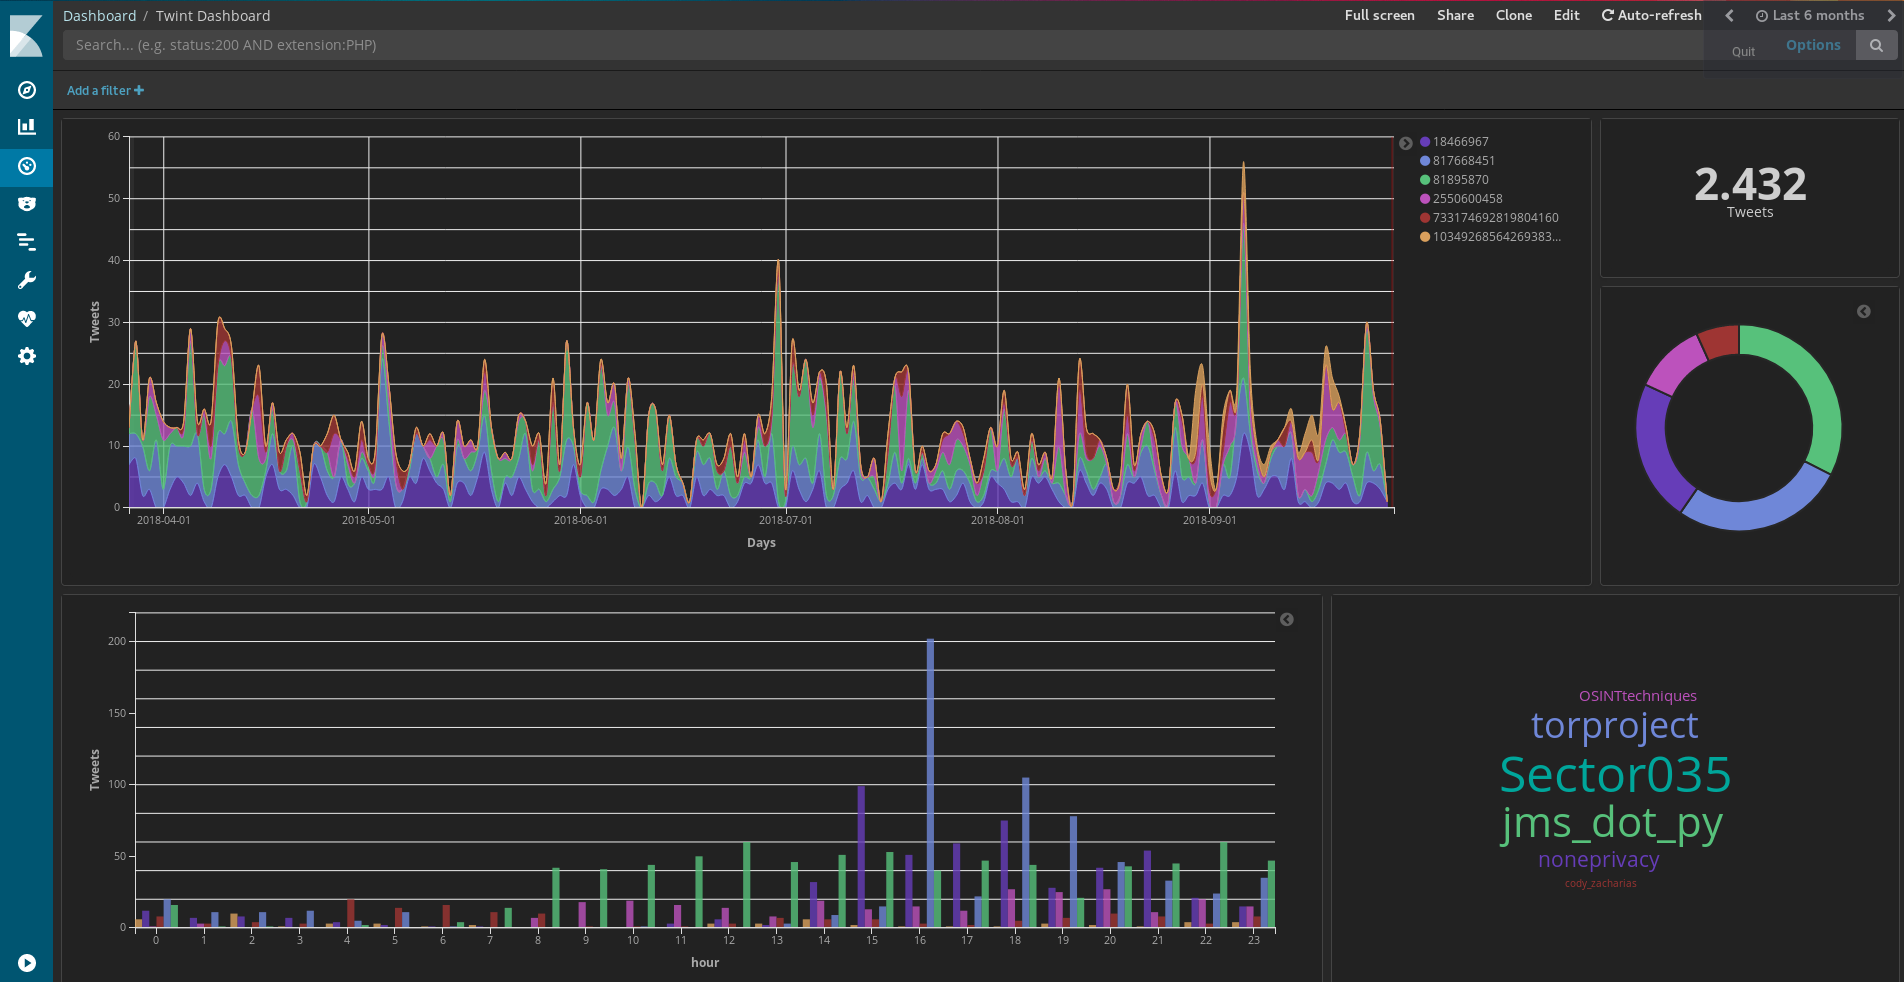 twintproject/twint
أداة متقدمة لكشط تويتر وجمع المعلومات الاستخباراتية مكتوبة بلغة Python ولا تستخدم واجهة برمجة تطبيقات تويتر، مما يسمح لك بكشط متابعي المستخدم،…
 cuckoosandbox/cuckoo
Cuckoo Sandbox هو نظام آلي للتحليل الديناميكي للبرمجيات الخبيثة
 netflix/security_monkey
تراقب Security Monkey أصول AWS وGCP وOpenStack ومنظمات GitHub وتغيّراتها بمرور الوقت.
 teler-sh/teler
كشف التسلل عبر HTTP في الوقت الحقيقي
 mozilla/mozdef
مُهمَل - MozDef: منصة الدفاع المؤسسية من Mozilla
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal المقلد - الآن مع 100% أكثر من الهيبستر
 hasecuritysolutions/vulnwhisperer
أنشئ بيانات قابلة للتنفيذ من فحوصات الثغرات الأمنية الخاصة بك.
 mandiant/threatpursuit-vm
آلة افتراضية لمطاردة التهديدات (VM): توزيعة مفتوحة المصدر بالكامل وقابلة للتخصيص تعتمد على ويندوز وتركز على تحليل معلومات التهديدات والصيد، مصممة…







