
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pryingdeep — Prying Deep - أداة OSINT لجمع المعلومات الاستخباراتية على الويب المظلم. | Kitploit
أدوات/GitHubGitHub/iudicium/pryingdeep
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتالخصوصيةاستخبارات التهديداتزاحف الويبArchived
GitHubiudicium/pryingdeep

pryingdeep

Prying Deep - أداة OSINT لجمع المعلومات الاستخباراتية على الويب المظلم.

عرض المستودع
62065منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

الشعار

Prying Deep

أداة جمع معلومات OSINT للويب المظلم/الواضح

الإبلاغ عن خطأ طلب ميزة

جدول المحتويات
  1. حول المشروع
  2. البدء
    • المتطلبات الأساسية
    • التثبيت اليدوي
    • تثبيت الملف التنفيذي
  3. Docker
    • Tor
  4. الاستخدام
  5. خارطة الطريق
  6. المساهمة
  7. الترخيص
  8. معاينة

الترجمة (Перевод)

  • انقر هنا

مهم

  • هذا المستودع لم يعد نشطًا، آسف يا رفاق، لم أعد أرغب في مواصلة العمل عليه :)

حول المشروع

لقد رأيت مشاريع متعددة على GitHub، وهي برامج زحف للويب العميق، لكن معظمها لم يلبِّ معاييري في OSINT على الويب العميق. لذلك قررت إنشاء أداة OSINT الخاصة بي للويب العميق.

تعمل هذه الأداة كتذكير بأنه يجب دائمًا اتباع أفضل ممارسات OPSEC في الويب العميق.

مؤلف هذا المشروع غير مسؤول عن أي ضرر محتمل ناتج عن استخدام هذه الأداة.

ماذا تفعل هذه الأداة؟

تقوم Prying Deep بالزحف إلى منصات الشبكة المظلمة/الواضحة واستخراج أكبر قدر ممكن من المعلومات الاستخباراتية بفعالية.


البدء

المتطلبات الأساسية

قبل أن تتمكن من استخدام أداة OSINT الخاصة بنا، يُرجى التأكد من تثبيت التبعيات التالية:

  1. Docker: (اختياري)

    • يمكنك تنزيل Docker وتثبيته باتباع تعليمات التثبيت الرسمية لنظام التشغيل الخاص بك:
    • دليل تثبيت Docker.
  2. Go: (مطلوب)

    • دليل تثبيت Golang.
  3. PostgresSQL: (مطلوب إذا لم تستخدم docker)

    • تأكد من أن متغيرات بيئة pryingdeep.yaml تتطابق مع البيئة في docker-compose.yaml
    • تثبيت PostgreSQL

تثبيت الملف التنفيذي

  1. ثبّت الملف التنفيذي عبر:
go install -v github.com/iudicium/pryingdeep/cmd/pryingdeep@latest
  1. نفّذ الأمر التالي:
pryingdeep install
  1. عدّل القيم داخل مجلد config وفقًا لاحتياجاتك.

التثبيت اليدوي

  1. استنسخ المستودع:

     git clone https://github.com/iudicium/pryingdeep.git
    
  2. اضبط القيم في ملف التهيئة .yaml إما عبر الأعلام (flags) أو يدويًا. يتطلب كل من Database وlogger وtor ضبطًا يدويًا.

سيتعين عليك قراءة Colly Docs. كذلك، راجع Config Explanation

  1. ابنِ الملف التنفيذي عبر:
    • go build -> داخل دليل cmd/pryingdeep
    • go build cmd/pryingdeep/pryingdeep.go -> الدليل الجذري، وسيكون الملف التنفيذي هناك أيضًا.

Docker

لتشغيل pryingdeep داخل حاوية docker استخدم هذا الأمر:

docker-compose up

الإعدادات

اقرأ المزيد عن كل معامل هنا: config

Tor

اقرأ المزيد عن بناء وتشغيل حاوية tor الخاصة بنا هنا: Tor

الاستخدام

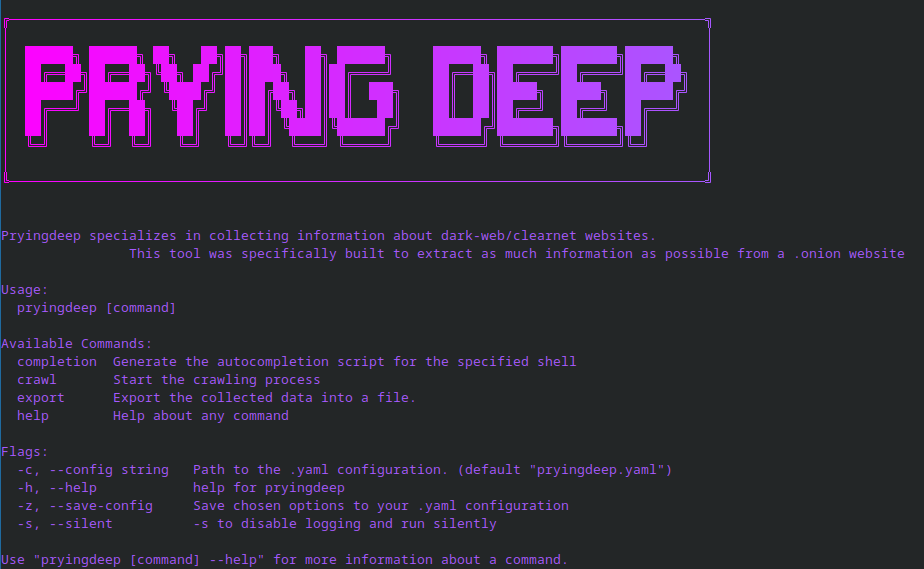
Pryingdeep specializes in collecting information about dark-web/clearnet websites.
This tool was specifically built to extract as much information as possible from a .onion website

Usage:
pryingdeep [command]

Available Commands:
completion  Generate the autocompletion script for the specified shell
crawl       Start the crawling process
export      Export the collected data into a file.
help        Help about any command
install     Installation of config files

Flags:
-c, --config string   Path to the .yaml configuration. (default "pryingdeep.yaml")
-h, --help            help for pryingdeep
-z, --save-config     Save chosen options to your .yaml configuration
-s, --silent          -s to disable logging and run silently


خارطة الطريق

  • إضافة مستخدم إلى حاوية Docker باسم "tor" حتى لا تعمل بصلاحيات الجذر (root)
  • الحصول على مفتاح Shodan API لاختبار وحدة favicon
  • التفكير في طريقة للحصول على عنوان IP الخاص بالخادم
  • تنفيذ أمر الفحص (scan)
  • تنفيذ تحديد الملفات والبحث عنها
  • نقل الاختبارات إلى حزمها المقابلة

المساهمة

  1. قم بعمل Fork للمشروع
  2. انتقل إلى فرع dev (git checkout dev)
  3. أضف توثيقًا مناسبًا إلى الكود الخاص بك.
  4. استخدم goimports لفحص الكود الخاص بك
  5. أرسل طلب سحب (pull request) وأضف وصفًا تفصيليًا لما تم تغييره.

الترخيص

موزَّع بموجب ترخيص GPL-3.0. راجع LICENSE لمزيد من المعلومات.
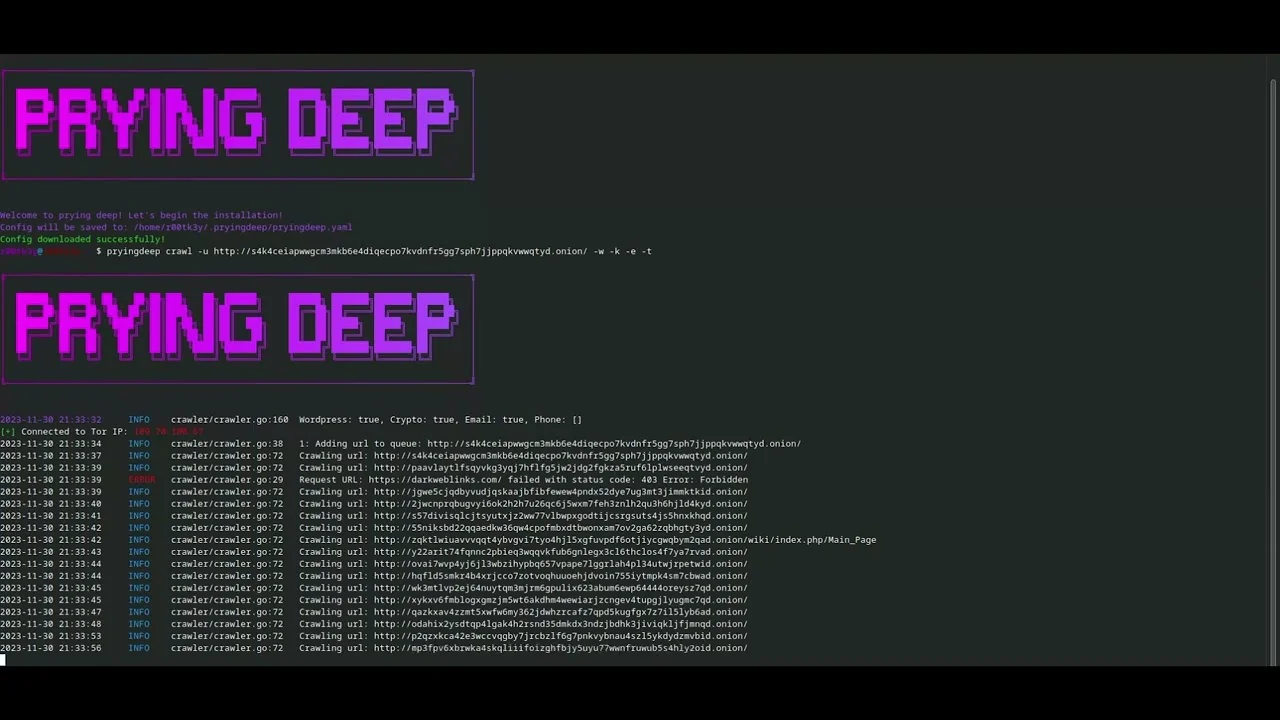
معاينة الفيديو

Video Title


معاينة

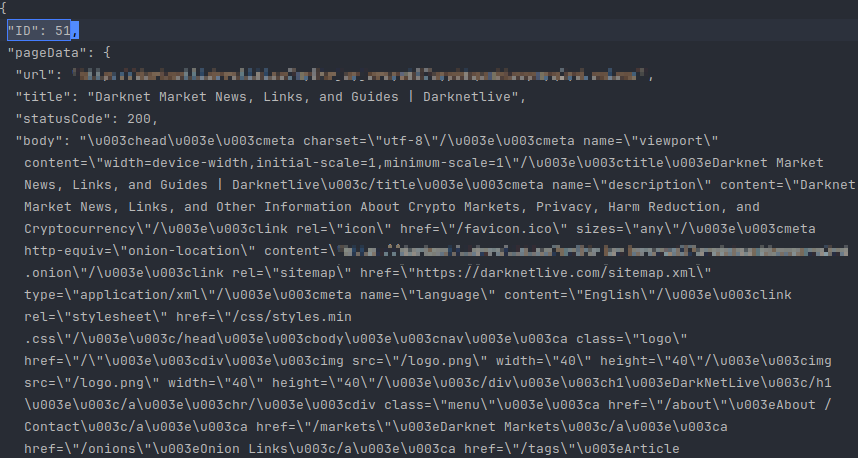
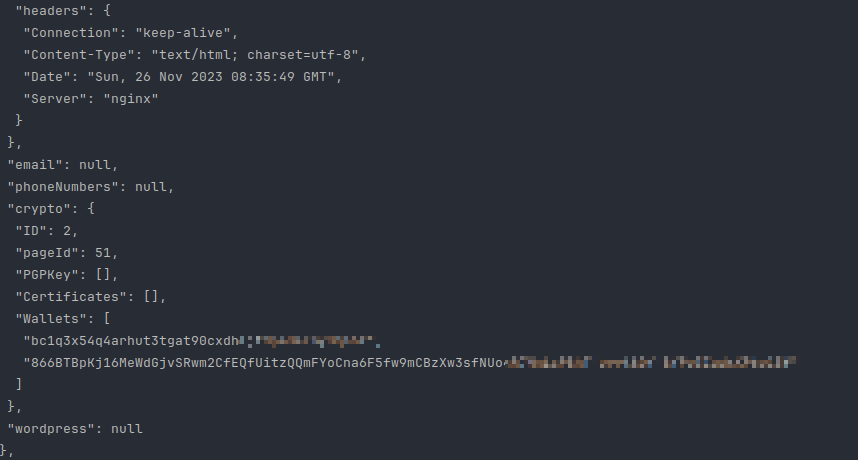
Preview Data Preview Data Preview 2

الدعم

إذا وجدت هذا المستودع مفيدًا وشعرت بالكرم، يمكنك التبرع ببعض عملة Monero (XMR) إلى العنوان التالي:

48bEkvkzP3W4SGKSJAkWx2V8s4axCKwpDFf7ZmwBawg5DBSq2imbcZVKNzMriukuPqjCyf2BSax1D3AktiUq5vWk1satWJt

شكرًا لك!

تنزيل الأداة