Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
security_monkey — تراقب Security Monkey أصول AWS وGCP وOpenStack ومنظمات GitHub وتغيّراتها بمرور الوقت. | Kitploit
أدوات/GitHubGitHub/netflix/security_monkey
أمن البنية التحتية السحابيةتدقيق التكوينأمن السحابةاستخبارات التهديداتسوء التكوينالاستجابة للحوادثArchived
GitHubnetflix/security_monkey

security_monkey

تراقب Security Monkey أصول AWS وGCP وOpenStack ومنظمات GitHub وتغيّراتها بمرور الوقت.

عرض المستودع
4.4k78051منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ملاحظة: Security Monkey في وضع الصيانة وسينتهي دعمه في عام 2020.

  • لمستخدمي AWS، يُرجى استخدام AWS Config.
  • لمستخدمي GCP، يُرجى استخدام Cloud Asset Inventory.

Security Monkey

شعار Security Monkey 2017

يقوم Security Monkey بمراقبة حسابات AWS و GCP الخاصة بك بحثًا عن تغييرات السياسات وينبه بشأن التكوينات غير الآمنة. يتوفر الدعم للسحب العامة والخاصة في OpenStack. يمكن لـ Security Monkey أيضًا مراقبة ومراقبة مؤسسات GitHub وفرقها ومستودعاتها.

يوفر واجهة مستخدم واحدة لتصفح والبحث عبر جميع حساباتك ومناطقك وخدماتك السحابية. يتذكر القرد الحالات السابقة ويمكنه أن يظهر لك بالضبط ما تغير ومتى.

يمكن توسيع Security Monkey باستخدام أنواع الحسابات المخصصة، والمراقبين المخصصين، والمدققين المخصصين، والمنبهين المخصصين.

يعمل على CPython 2.7. من المعروف أنه يعمل على Ubuntu Linux و OS X.

دردشة Gitter

فرع التطويرالفرع الرئيسي
حالة البناءحالة البناء
حالة التغطيةحالة التغطية

ملاحظة خاصة:

تم تقليل دعم Netflix لـ Security Monkey ليشمل فقط إصلاحات الأخطاء الطفيفة. ومع ذلك، نحن سعداء بقبول ودمج طلبات السحب التي تصلح الأخطاء وتضيف ميزات جديدة حسب الاقتضاء.

🚨⚠️🥁🎺 يُرجى القراءة: تغييرات جذرية للإصدار 1.0 🎺🥁⚠️🚨

إذا كنت تقوم بالترقية إلى الإصدار 1.0 لأول مرة، يُرجى مراجعة مستندي البدء السريع و البدء التلقائي حيث يوجد نمط نشر جديد لـ Security Monkey. أيضًا، تمت إضافة أذونات IAM جديدة.

موارد المشروع

  • هندسة Security Monkey
  • البدء السريع
  • دليل المستخدم
  • الترقية
  • سجل التغييرات
  • الكود المصدري
  • متتبع المشكلات
  • غرفة الدردشة على Gitter
  • CloudAux
  • PolicyUniverse
  • استكشاف الأخطاء وإصلاحها

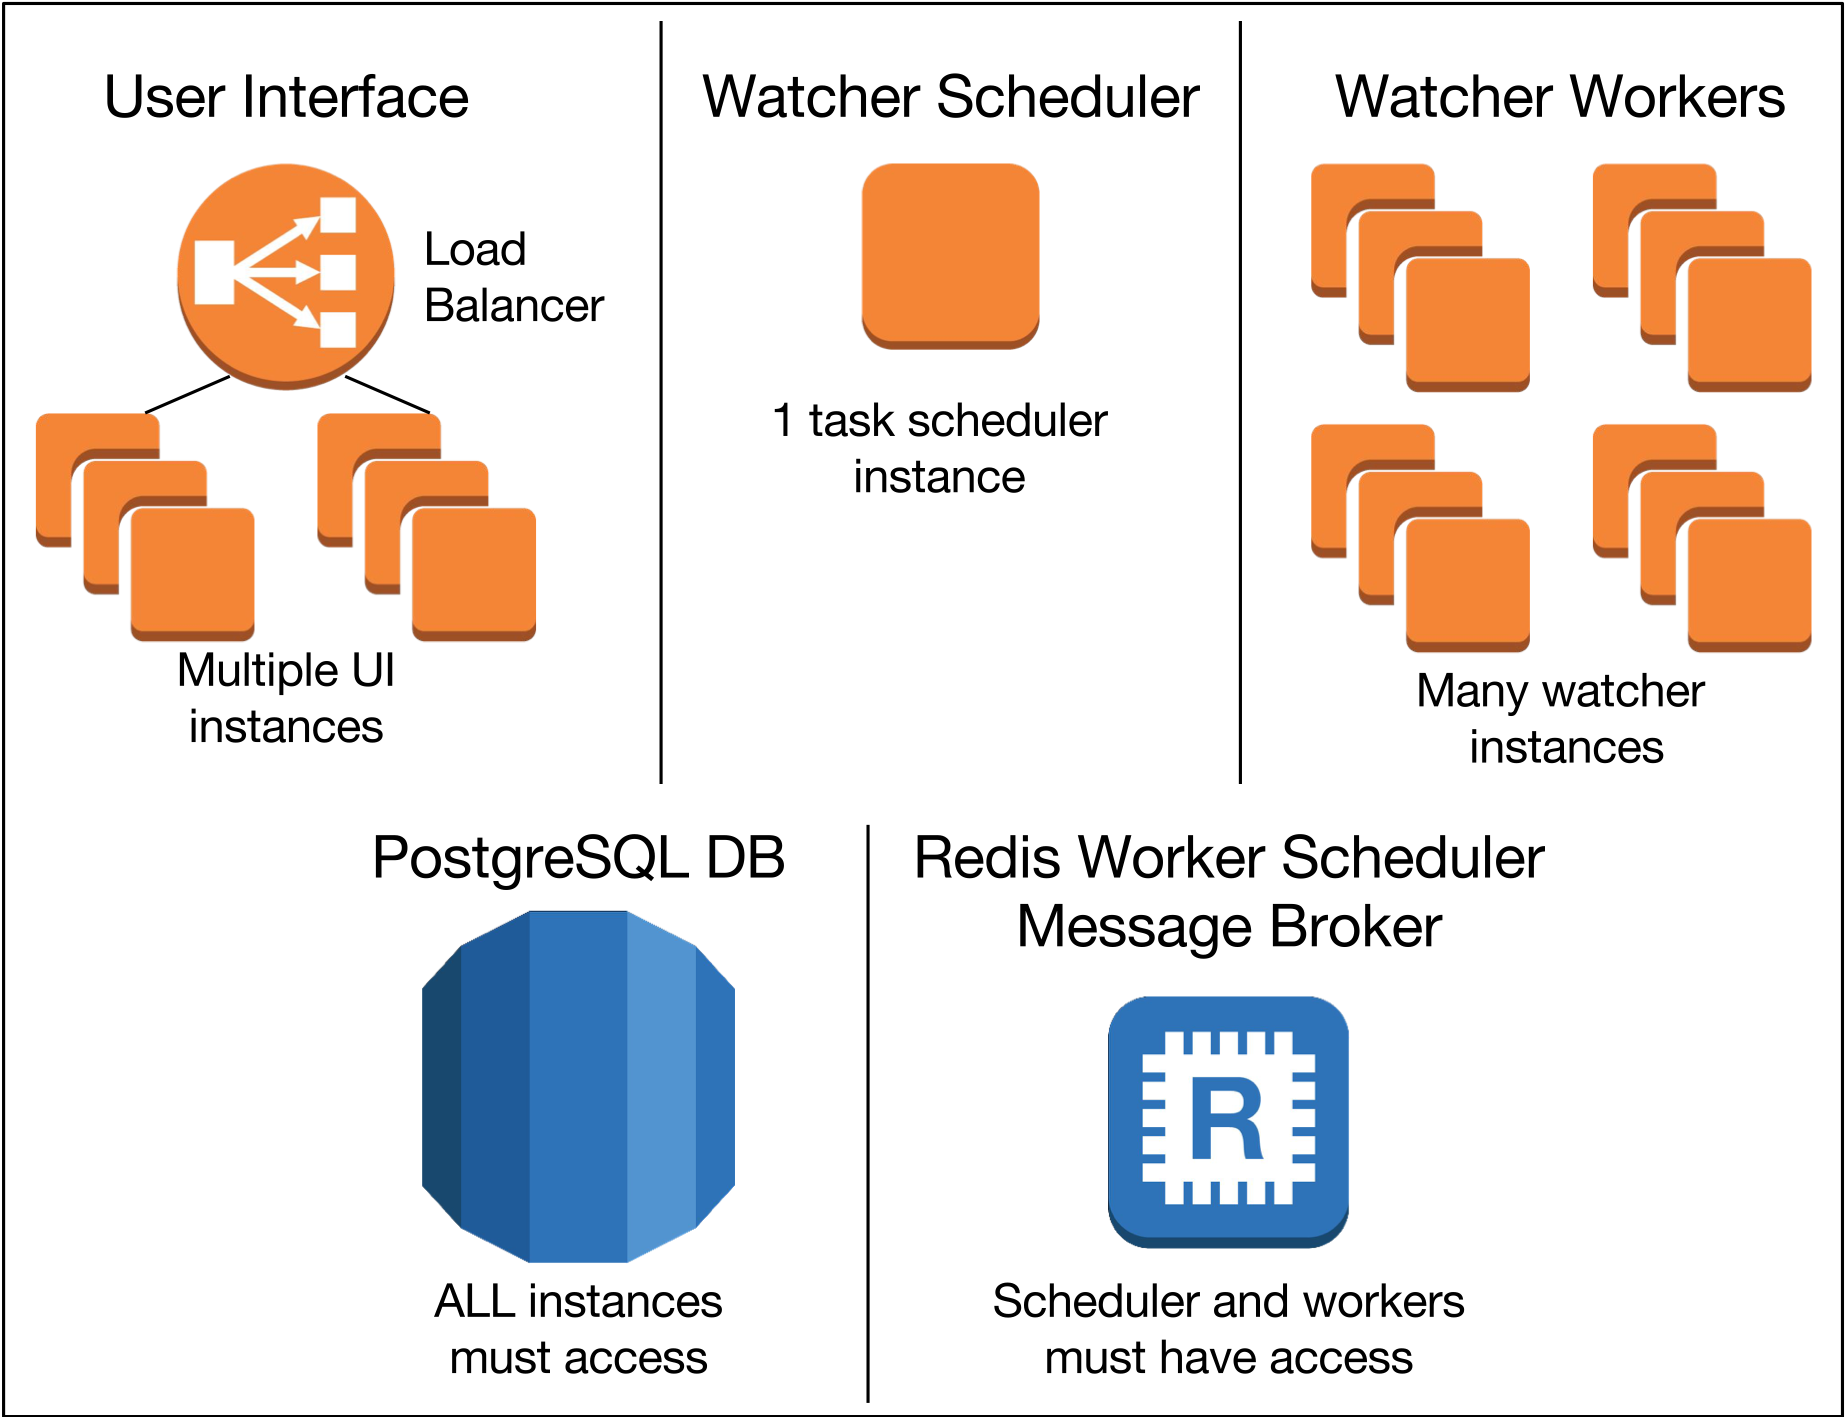
مخطط المثيل

المكونات التي يتكون منها Security Monkey هي كما يلي (ليست خاصة بـ AWS): رسم بياني
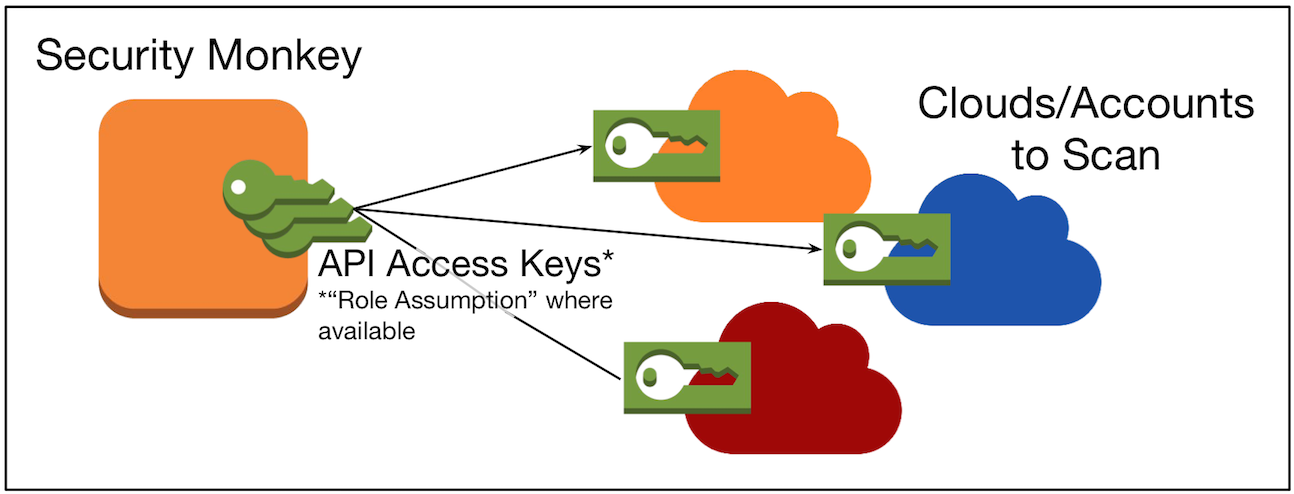
مخطط الوصول

يصل Security Monkey إلى الحسابات لمسحها عبر بيانات الاعتماد التي يتم توفيرها له ("افتراض الدور" حيثما كان متاحًا). رسم بياني
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →