
 #1
أدوات لجمع وتحليل وتشغيل خلاصات التهديدات، ومؤشرات الاختراق (IOCs)، واتجاهات الهجوم.
موصى به من Kitploit

 cisagov/vulnrichment
مستودع لإجراء إثراء الثغرات الأمنية.
 bushidouk/ransomware-tool-matrix
مورد يحتوي على جميع الأدوات التي تستخدمها كل عصابات برامج الفدية
 owasp/www-project-top-10-for-large-language-model-applications
أفضل 10 من OWASP لتطبيقات نماذج اللغة الكبيرة (جزء من مشروع أمان GenAI)
 tirrenotechnologies/tirreno
إطار عمل أمني مفتوح المصدر لتتبع الأحداث في الوقت الفعلي، وكشف التهديدات، وتسجيل المخاطر. يراقب سلوك المستخدم، ويكشف الاحتيال، وهجمات البوتات،…
 bert-janp/open-source-threat-intel-feeds
يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…
 wddadk/offensive-osint-tools
قائمة منسقة من أدوات OSINT للأمن الهجومي، تغطي جمع البريد الإلكتروني، تعداد النطاقات الفرعية، استخبارات التهديدات، والهندسة الاجتماعية لاختبار…
 te-k/harpoon
أداة سطر أوامر للمصادر المفتوحة والاستخبارات التهديدية
 mrwadams/stride-gpt
أداة نمذجة تهديدات مدعومة بالذكاء الاصطناعي تستخدم نماذج GPT من OpenAI لإنشاء نماذج تهديدات لتطبيق معين بناءً على منهجية STRIDE.
 sophoslabs/iocs
مؤشرات الاختراق الصادرة عن Sophos من التقارير المنشورة
 bhavsec/reconspider
🔎 إطار عمل متقدم للاستخبارات مفتوحة المصدر (OSINT) لمسح عناوين IP والبريد الإلكتروني والمواقع الإلكترونية والمؤسسات.

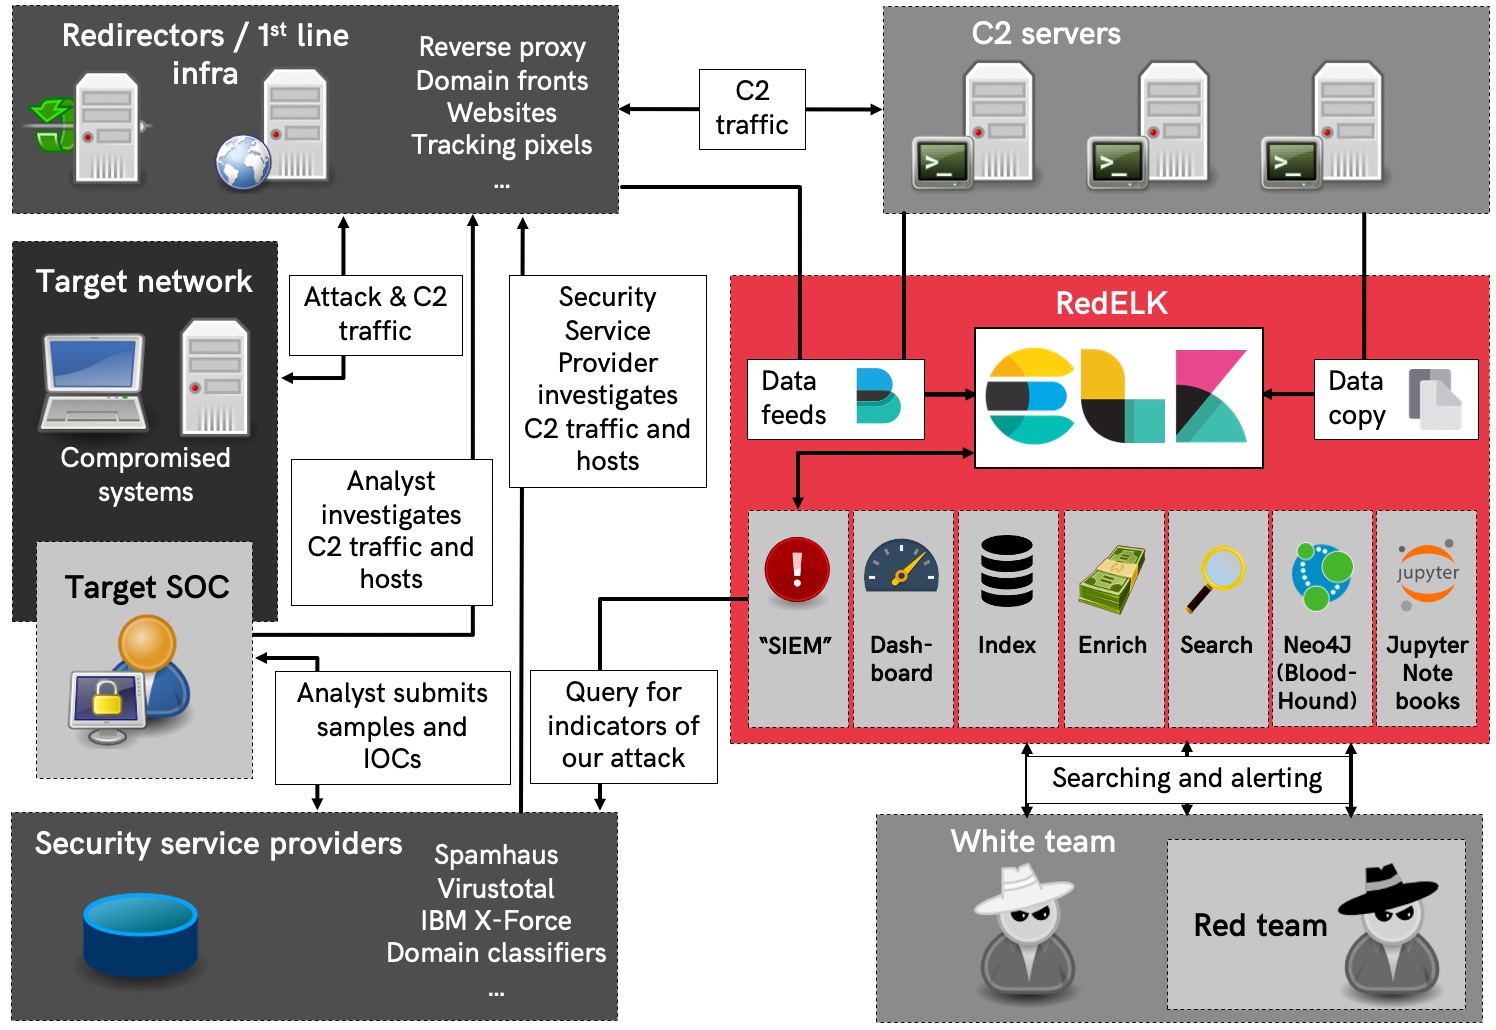 outflanknl/redelk
SIEM فريق الاختراق - أداة لفرق الاختراق تُستخدم لتتبع والتنبيه بشأن أنشطة فريق الدفاع بالإضافة إلى تحسين قابلية الاستخدام في العمليات طويلة المدى.
 amnestytech/investigations
مؤشرات الاختراق من تحقيقات منظمة العفو الدولية الإلكترونية
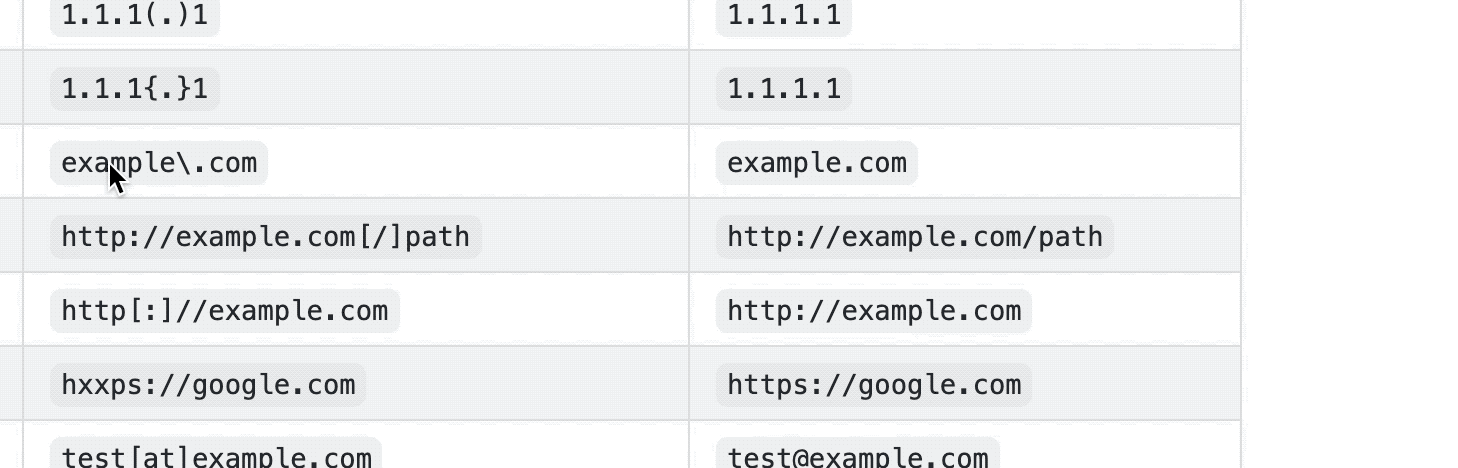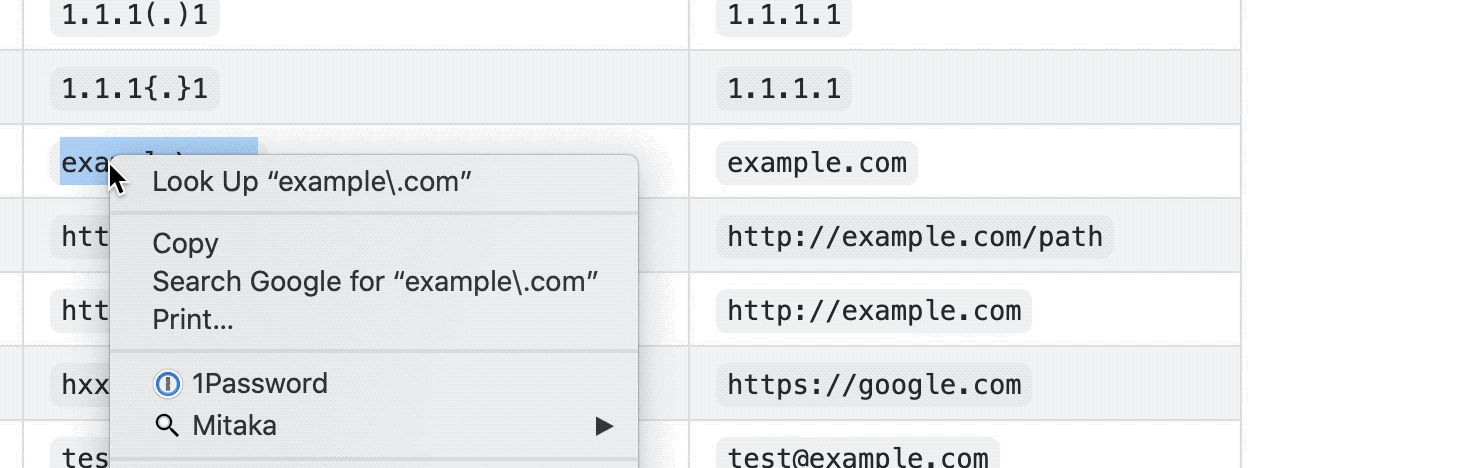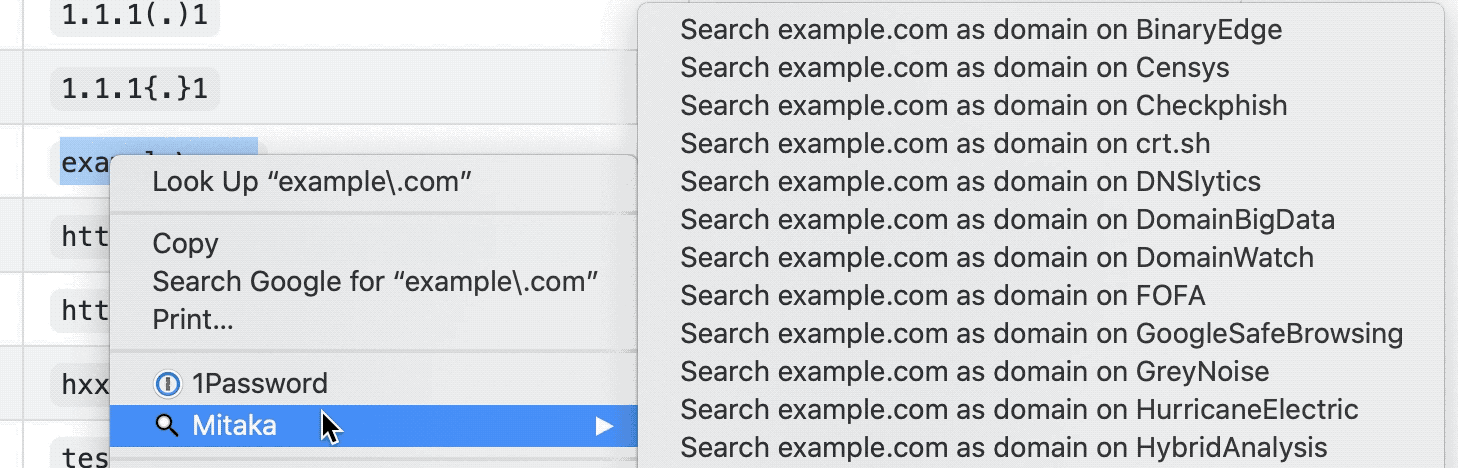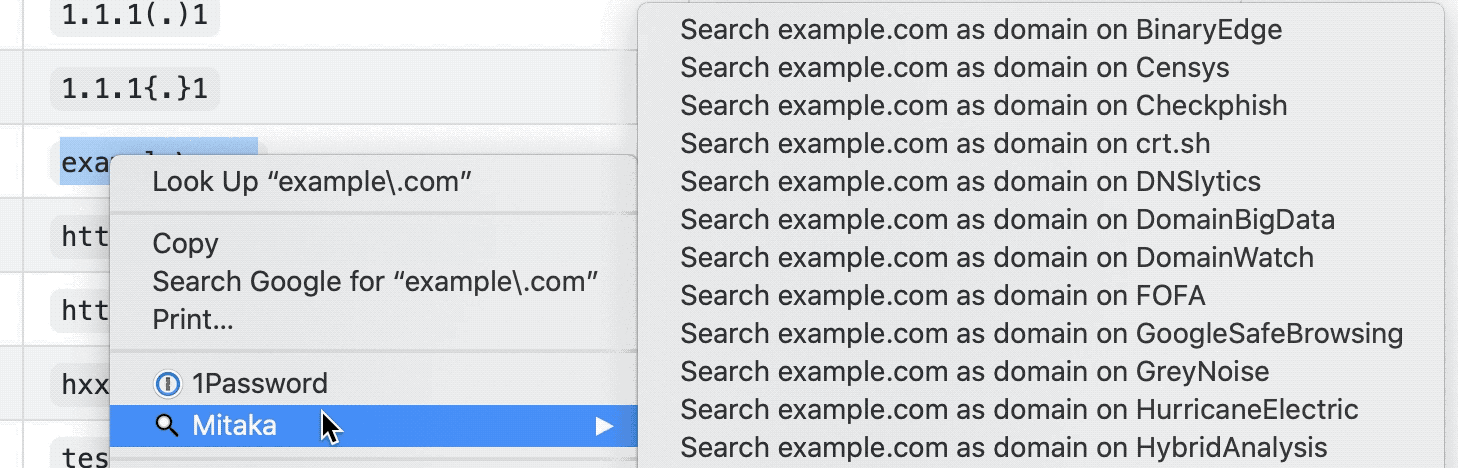 ninoseki/mitaka
إضافة متصفح للبحث في استخبارات المصادر المفتوحة (OSINT) وتحليل مؤشرات الاختراق (IoC). تكتشف تلقائيًا مؤشرات الاختراق وتعيدها إلى شكلها الأصلي…
 googleprojectzero/0days-in-the-wild
مستودع للمعلومات حول الثغرات من نوع 0-day التي تم استغلالها في البرية.
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 xaitax/sploitscan
يجمع تفاصيل CVE، وقواعد بيانات الاستغلال، ونتائج EPSS مع تقييم المخاطر بالذكاء الاصطناعي واستيراد ماسح الثغرات من أجل التصحيح ذي الأولوية.
 opencti-platform/connectors
مجموعة من موصلات OpenCTI التي تستقبل وتزامن استخبارات التهديدات ومؤشرات الاختراق وبيانات CTI من مصادر خارجية مثل MISP وMITRE ATT&CK إلى المنصة.








