
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit
 chef-cft/inspec_cve_2019_15224
مثال على ملف InSpec للكشف عن وجود gem خبيث لـ rest-client (CVE-2019-15224)
 qi-scape/scan-shai-hulud
كشف CVE-2026-45321 Mini Shai-Hulud اختراق سلسلة التوريد — يفحص 170 حزمة npm و2 حزم PyPI مسمومة عبر TanStack وMistral AI وUiPath وOpenSearch…
 nnatsopoulos/xz-backdoor-research
بحث حول الباب الخلفي في XZ Utils CVE-2024-3094 - مصوّر سطح الهجوم، وفاحص ثغرات النظام، وأداة تقييم عام لثغرات CVE في Linux
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 niffyhunt/wraithwall-toolkit
أدوات هندسة الخداع مستخرجة من منصة إنتاجية تأخذ حركة المهاجمين الحية، ورموز الكناري الخاصة بسلسلة التوريد، وسجلات المصائد → تقييم MITRE ATT&CK،…
 vinnimarcon/log4j-updater
سكريبت Bash لتحديث Log4J لأتمتة عملية تحديث الإطار على أجهزة متعددة ومنع ثغرة CVE-2021-44228
 yamory/cve-2021-32804
بيئة إعادة إنتاج قائمة على Docker لـ CVE-2021-32804، وهي ثغرة من نوع اجتياز المسار في node-tar تؤثر على npm، مع نصوص استغلال خطوة بخطوة.
 csirttrizna/cve-2024-55587
إثبات مفهوم لاستغلال ثغرة CVE-2024-55587 في libarchive، يوضح استخراجًا غير آمن عبر ملفات ZIP خبيثة.
 10cks/cve-2024-32002-exp
# PoC بلغة Bash لثغرة CVE-2024-32002 تستغل هذه الأداة أمر Git clone مع وحدات فرعية خبيثة وروابط رمزية لتنفيذ أوامر عشوائية على أنظمة Windows وmacOS.
 geeksikhsecurity/ai-tool-poisoning-guard
قاعدة أمان مجانية لـ Claude Code وCodex وCursor: تعامل مع أوصاف أدوات MCP كمدخلات غير موثوقة (OWASP MCP Top 10 MCP03، CVE-2025-54136).
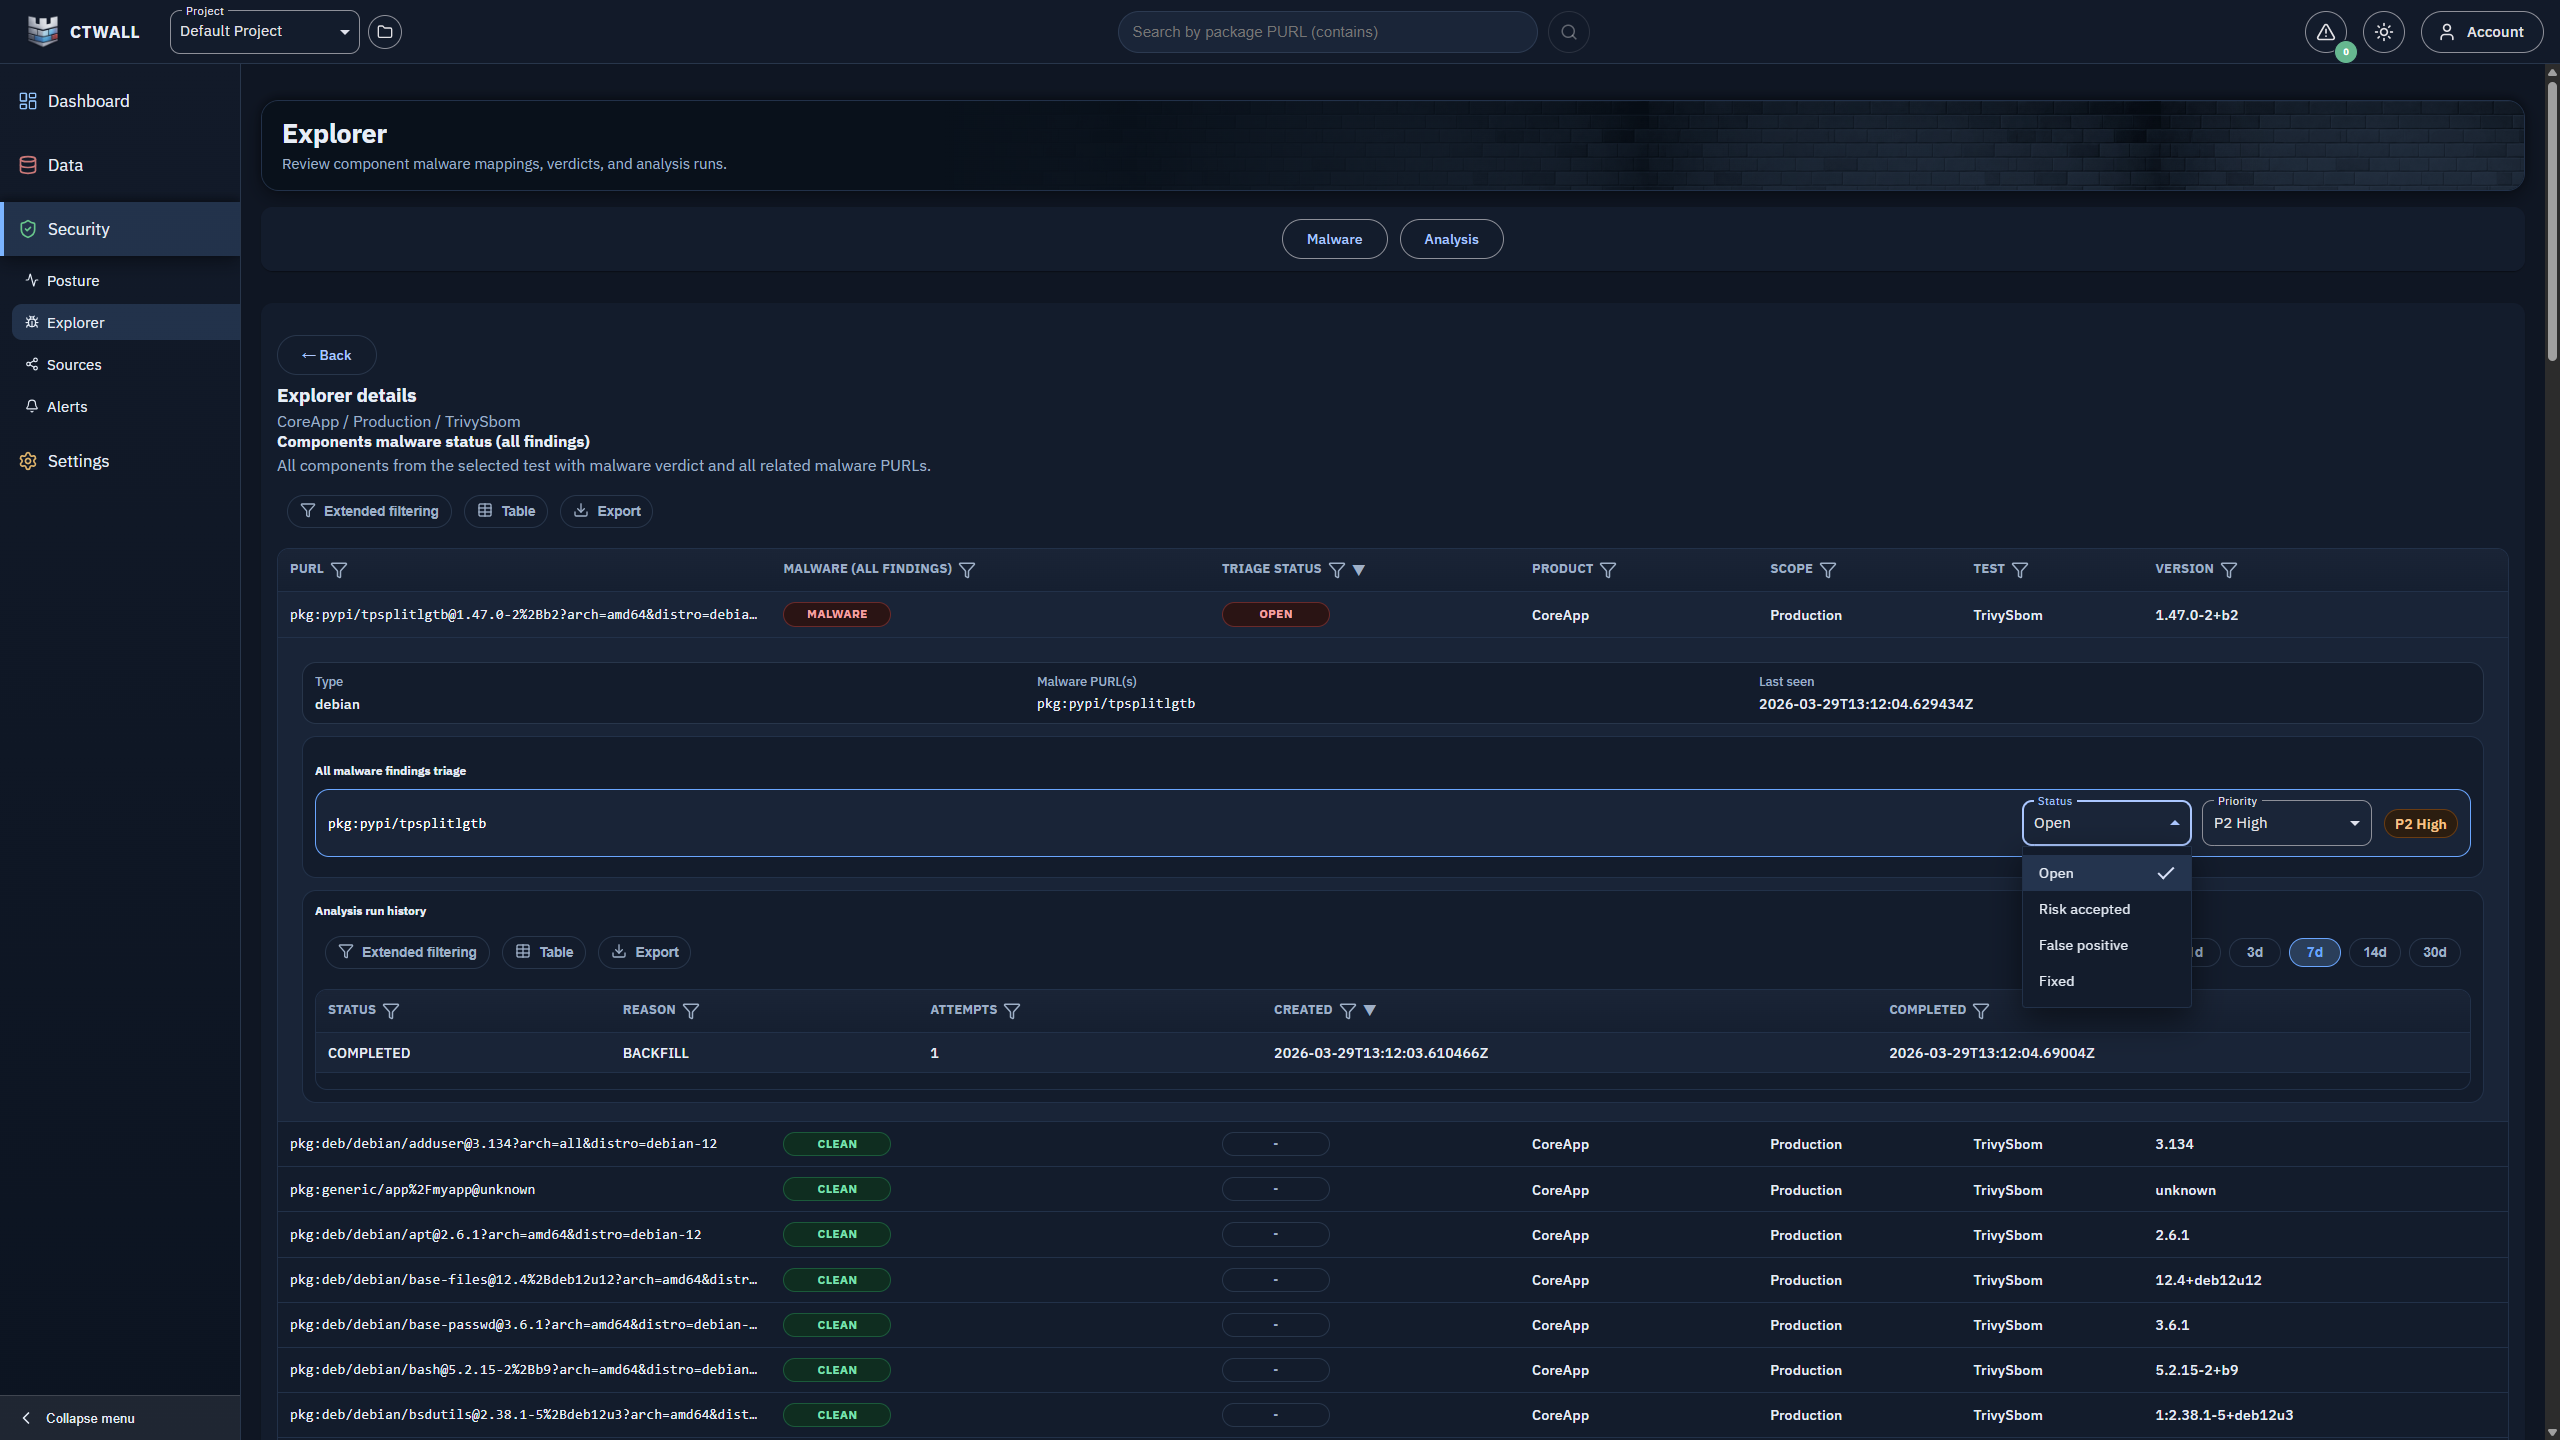 cybergabisoft/ctwall
يساعدك نظام CTWall (ChainThreatWall) منصّة أمنية وفرق DevOps والمنتجات على اتخاذ قرارات المخاطر بشكل أسرع باستخدام بيانات SBOM/BOM لتحديد البرمجيات…
 bfengj/cve-2024-32002-exploit
إثبات مفهوم لاستغلال CVE-2024-32002، وهي ثغرة في الوحدة الفرعية Git تتيح تنفيذ تعليمات برمجية عشوائية عبر مستودعات وروابط رمزية مصممة.
 tina94happy/spring-web-5xx-mitigated-version
نسخة مخففة لثغرة CVE-2016-1000027 في Spring Web
 helsecert/cve-2021-44228
دليل باللغة النرويجية لثغرات Log4j (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105, CVE-2021-4104, CVE-2019-17571) مع نصوص الكشف، خطوات التخفيف،…
 bella-bc/xz-backdoor-cve-2024-3094-check
تحقق مما إذا كانت نسختك المثبتة من xz-utils معرضة لثغرة CVE-2024-3094 الخلفية.
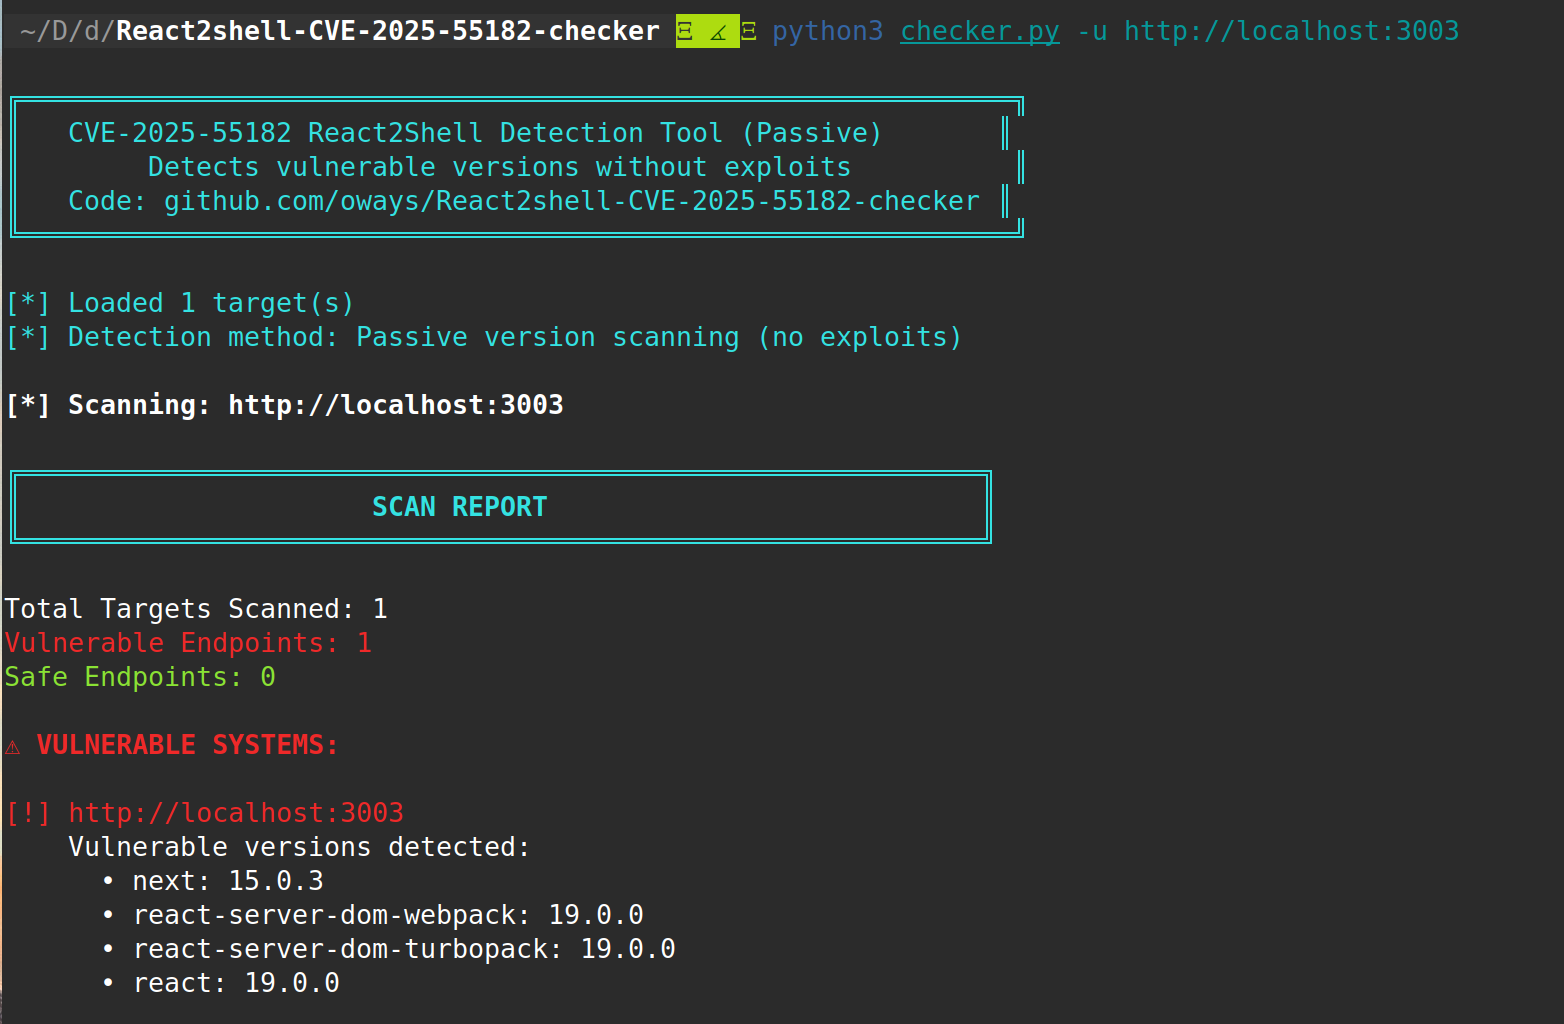 oways/react2shell-cve-2025-55182-checker
أداة كشف سلبية لـ CVE-2025-55182 للمكونات الخادمة لـ React الضعيفة. تفحص ملفات package.json، حزم JavaScript، رؤوس HTTP، ونقاط نهاية API لتحديد…
 scitotec/log4j-recognizer
أداة مساعدة بلغة جافا لتحديد log4j في مسار الفئات الحالي (classpath).








