 niffyhunt/wraithwall-toolkit
أدوات هندسة الخداع مستخرجة من منصة إنتاجية تأخذ حركة المهاجمين الحية، ورموز الكناري الخاصة بسلسلة التوريد، وسجلات المصائد → تقييم MITRE ATT&CK، ومواصفة إعدادات خداع موقّعة وقابلة للإصدار. Python خالصة، MIT.

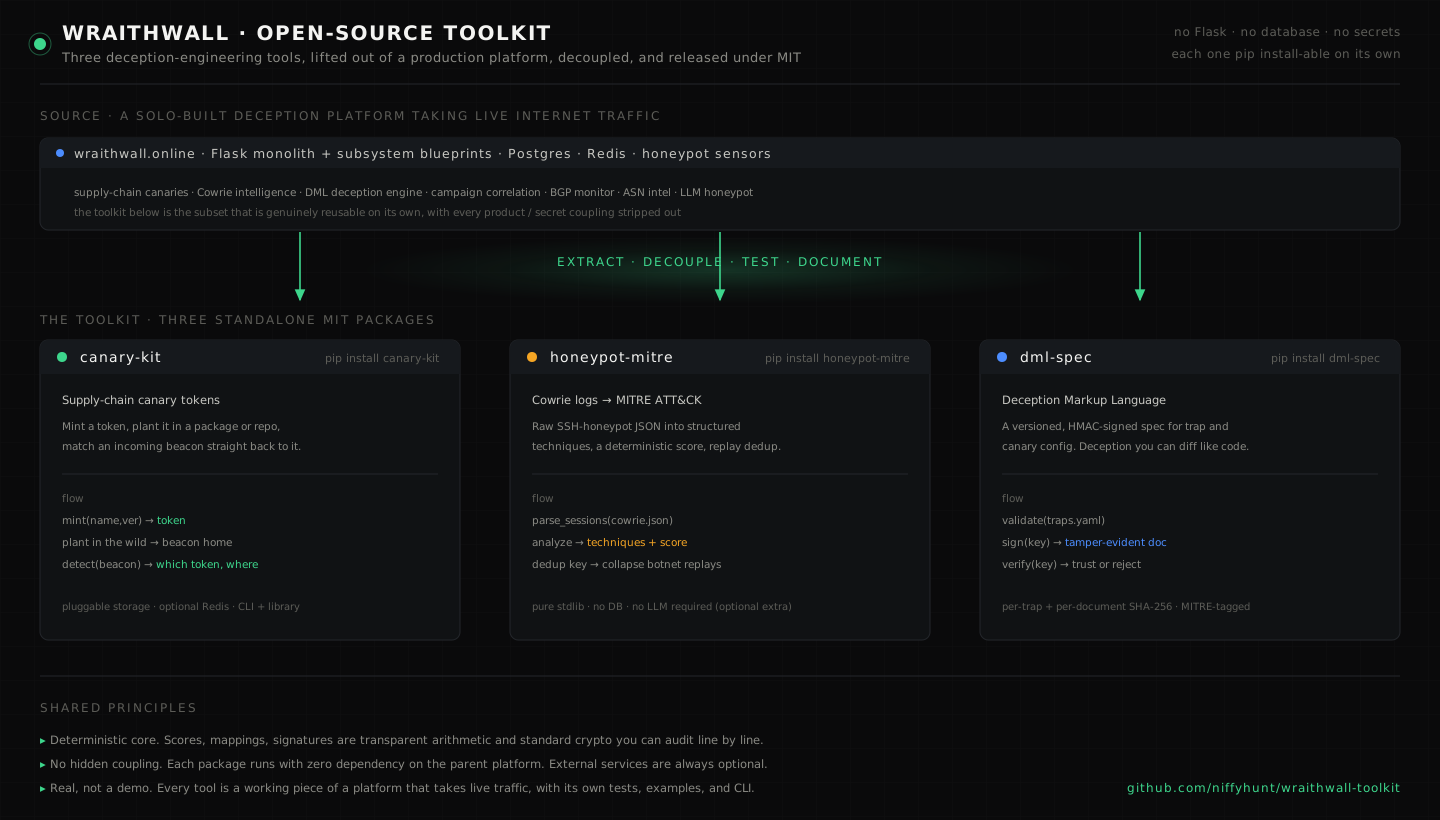
أربع أدوات لهندسة الخداع، مقتطعة من منصة أمنية إنتاجية تستقبل حركة إنترنت حية، ومنقّاة من كل ارتباط بالمنتج/الأسرار، ومُصدَرة تحت رخصة MIT.
هذا ليس عرضًا تجريبيًا مختبريًا. كل أداة هي جزء من WraithWall — منصة خداع بُنيت فرديًا وتعمل خلف وكيل عكسي مع مصيدة عسل تغذيها على مدار الساعة. هذه هي الأجزاء القابلة لإعادة الاستخدام فعليًا بحد ذاتها: إن كنت تشغّل مصيدة عسل، أو تزرع رموز كناري، أو تريد إدارة إعدادات الخداع لديك بإصدارات كأنها شيفرة، فهي لك.
كل مشروع هو حزمة مستقلة قابلة للتثبيت عبر pip install، مع README خاص به وأمثلة واختبارات وواجهة سطر أوامر. لا اعتماد على المنصة — لا Flask، ولا قاعدة بيانات، ولا أسرار.
| Project | What it does | Install | PyPI |
|---|---|---|---|
| canary-kit | إنشاء رموز كناري لسلسلة التوريد وتسجيلها وكشفها — مطابقة أي منارة واردة مباشرةً بالرمز الذي زرعته. تخزين قابل للتوصيل، وRedis اختياري. | pip install canary-kit | Published 0.1.0 |
| honeypot-mitre | تحويل سجلات مصيدة العسل Cowrie الخام إلى تقنيات MITRE ATT&CK منظمة، ودرجة حتمية، وإزالة تكرار إعادة التشغيل — دون الحاجة إلى LLM (فهو إضافة اختيارية). | pip install honeypot-mitre | Published 0.1.0 |
| dml-spec | Deception Markup Language — مواصفة مُصدَّرة بإصدارات وموقّعة بـ HMAC لإعدادات الفخاخ/الكناري. تحقّق ووقّع وتحقق من التوقيع كي يصبح خداعك قابلًا للمقارنة وكاشفًا للتلاعب. | cd dml-spec && pip install . | v2 (0.2.0 ready, not uploaded yet) |
| wraithmesh | شبكة استشعار موزعة — تتبّع سجلات Cowrie، ودمج الحملات محليًا، ورفع ملاحظات فئات التكافؤ الموقّعة إلى مجمّعات مُصدِّقة. خروج يحافظ على الخصوصية افتراضيًا. | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . | v2 (0.2.0 ready, not uploaded yet) |
حزم منشورة ذات صلة خارج هذا المجلد: wraithwall (المنصة)، ravenscan (واجهة raven).
عميل HTTP API سيكون wraithwall-sdk (قيد البناء؛ ليس هذه المجموعة).
راجع PACKAGE_INVENTORY.md للاطلاع على قائمة تحقق الإصدار v2 الكاملة.
# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
راجع README الخاص بكل مشروع للاطلاع على واجهة API الكاملة، وواجهة سطر الأوامر (CLI)، وملاحظات التصميم.
pyproject.toml الخاص به.جميع المشاريع الأربعة صادرة بموجب MIT License — © 2026 Niffyhunt. استخدمها، واعمل على تفريعها (fork)، وأطلقها. نقدّر الإشارة إلى المصدر، لكنها ليست إلزامية.
جزء من مشروع WraithWall · بواسطة Niffy_hunt · @wraithwalll على X · wraithwall على GitHub
