
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 mergebase/log4j-samples
بيانات اختبار عامة. عينات من إصدارات مكتبة log4j لمساعدة ماسحات/كاشفات log4j على تحسين دقتها في اكتشاف CVE-2021-45046 و CVE-2021-44228. TAG_TESTING,…
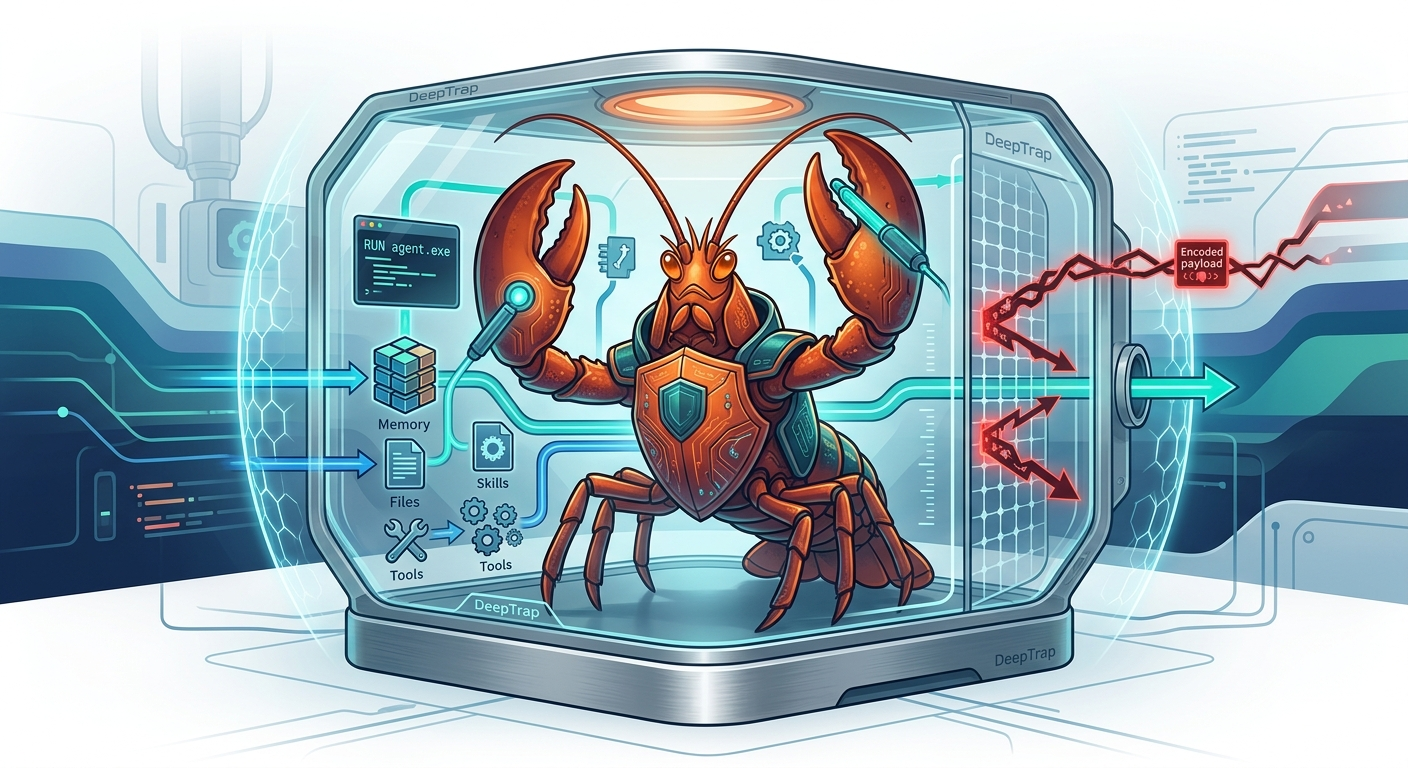 zjuicsr/deeptrap
معيار أمان لتقييم وكلاء OpenClaw ضد سياقات تنفيذ عدائية تشمل ملفات مسمومة، ومهارات محقونة، وبيانات وصفية مضللة للأدوات، وحمولات مرمزة. يتضمن 42 مهمة…
 mindpatch/vulfy
🐺 Vulfy – ماسح إصدارات الحزم السريع المبني على Rust
 mhaggis/package-inferno
ماسح حزم عام للمجتمع
 rxb06/credactor
مسح. تنقيح. الالتزام نظيف.
 jschauma/emudhra
Example programs in Go, Java, Node, Perl, Python, Ruby, Rust, and curl that test whether a TLS trust store rejects connections to known-bad eMudhra…
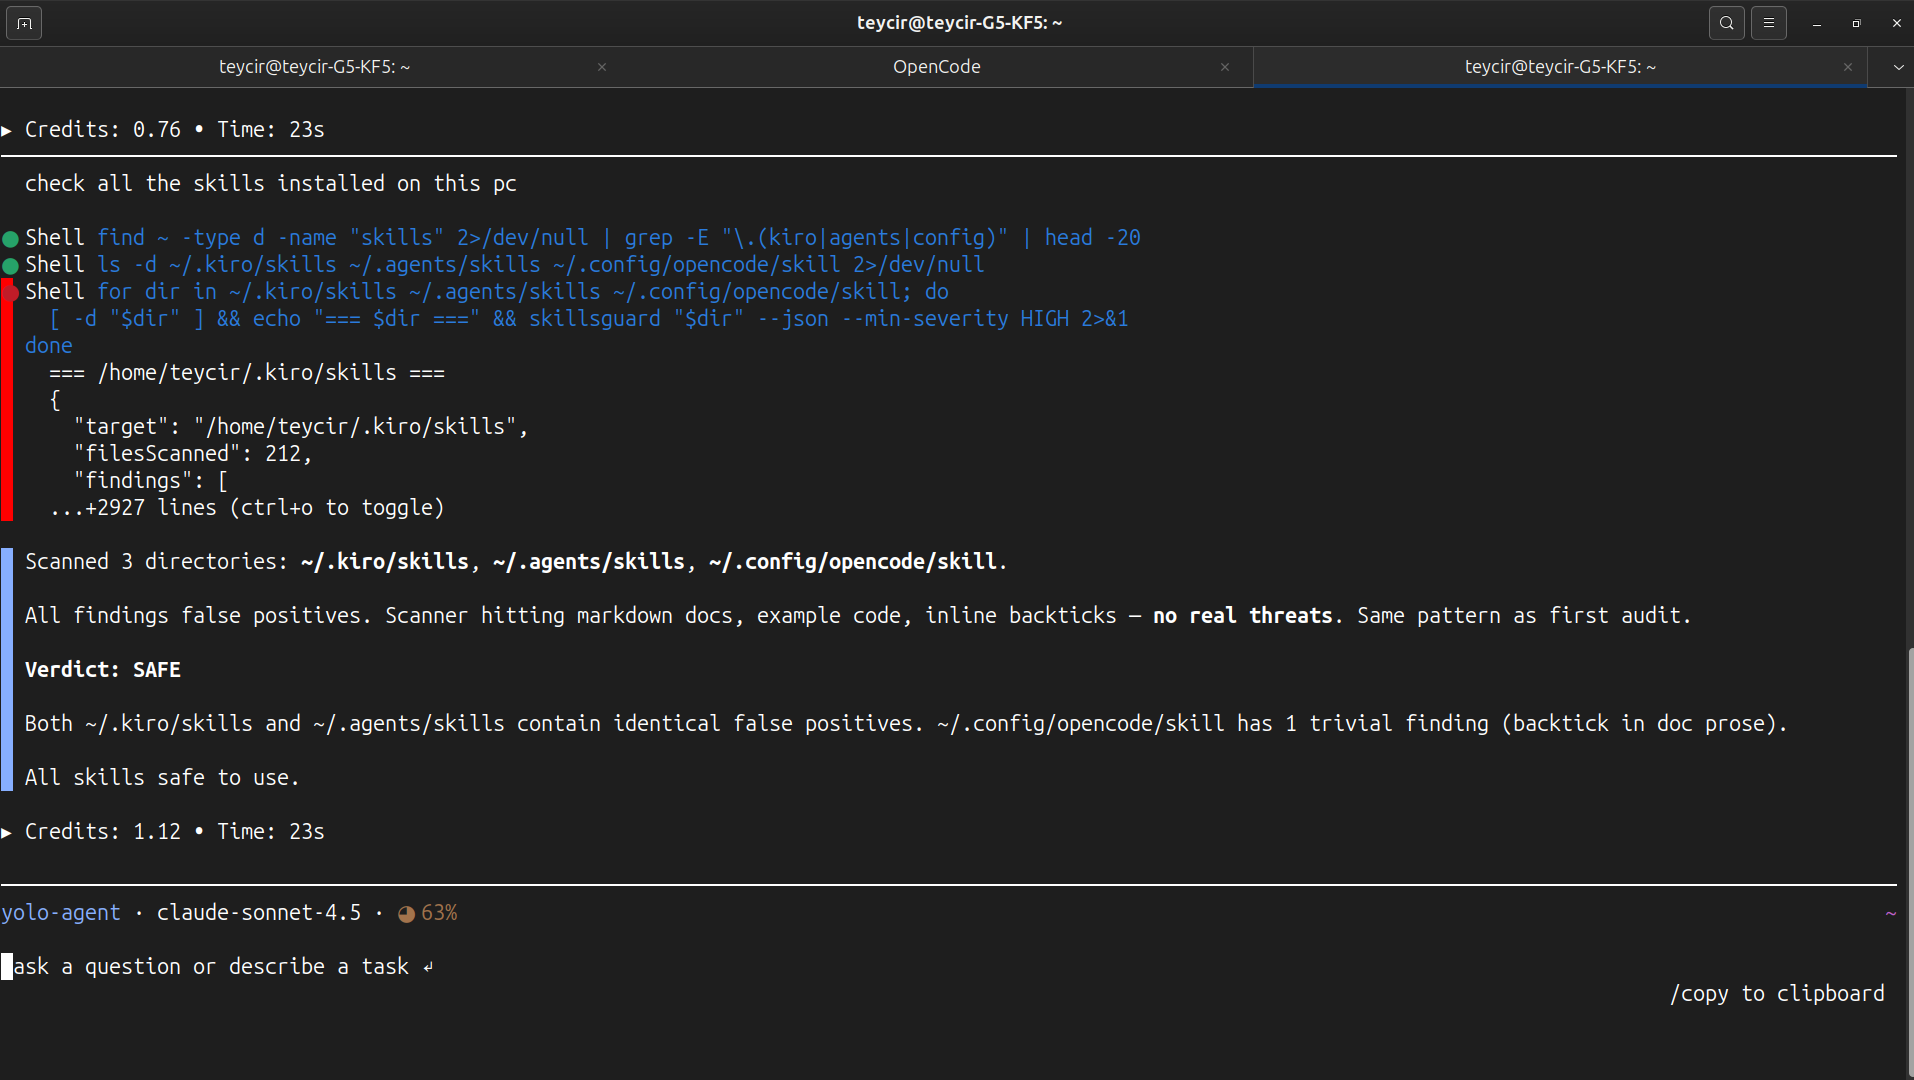 teycir/skillsguard
ماسح أمان ثابت لحزم مهارات وكلاء الذكاء الاصطناعي. يكتشف ملفات SKILL.md الخبيثة والنصوص البرمجية المرفقة قبل تشغيلها.
 aquasecurity/scan-cve-2018-8115
أداة سطر أوامر تتحقق من صور Docker بحثًا عن CVE-2018-8115 من خلال فحص الطبقات بحثًا عن ملفات ضارة، مما يساعد على ضمان سحب آمن من Docker Hub.
 winnpixie/log4noshell
عامل Java يقوم بتعطيل JNDI Lookup الخاص بـ Apache Log4J للتخفيف من ثغرة CVE-2021-44228 ("Log4Shell").
 viralmaniar/vulnvault
قاعدة معرفية موجهة للمطورين حول ثغرات أمن التطبيقات، تتضمن أمثلة على الشيفرة غير الآمنة مقابل الآمنة، وإرشادات الوقاية، وربطها بمعايير OWASP/CWE عبر…
 0x3a/cve-2014-4936
مستودع لرمز POC لـ CVE-2014-4936.
 owasp/xpsd
فرز إمكانية الوصول لفحوصات الثغرات. يغذّي نتائج الماسح إلى وكيل LLM يقرأ شيفرتك المصدرية ويحدد أي CVEs قابلة للوصول فعليًا.
 rapticore/ore-mal-pkg-inspector
ماسح ضوئي متعدد الأنظمة لاكتشاف الحزم الخبيثة وأمن سلسلة التوريد
 aaravmaloo/revera
درجة الائتمان لحزم npm. حلّل سمعة الحزمة والصيانة والأمان وثقة الناشر وصحة النظام البيئي قبل تثبيت أي حزمة.
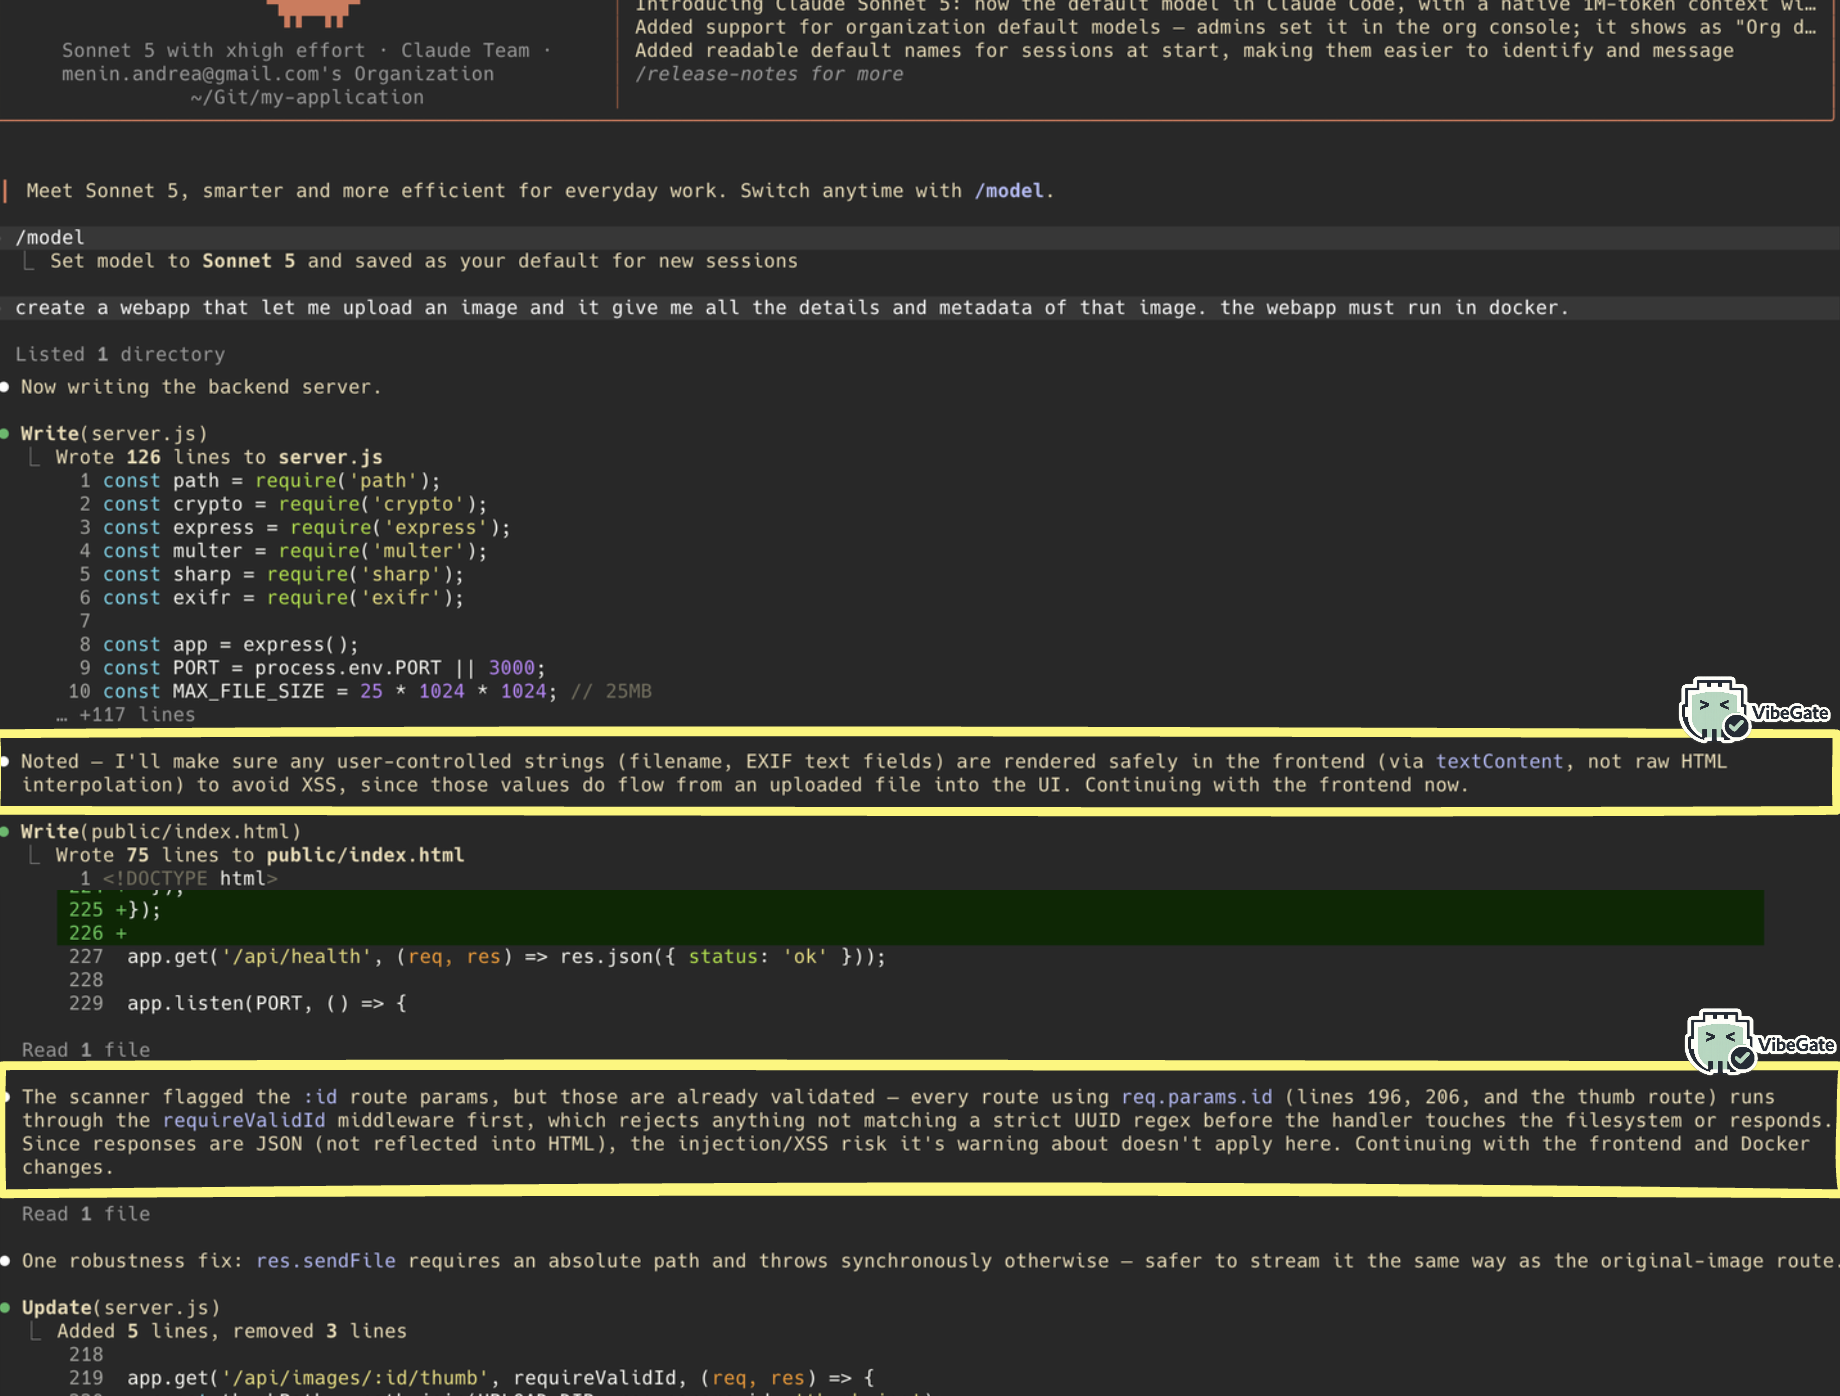 themiddleblue/vibegate
خطاف أمان قبل الكتابة مستقل عن المضيف لعامل الترميز: يكتشف أنماط إدخال المستخدم عبر Semgrep ويصدر إرشادات أمان حتمية بدون LLM.
 jvr2022/cve-2026-40345
يعيد إنتاج هجوم حجب الخدمة الناتج عن استنفاد المكدس في deepmerge-ts قبل الإصدار 8.0.0، ويوثق عملية الاستغلال، ويتضمن ماسحًا لنطاقات التبعيات المعرضة…
 alvm/php2shell-eol-backport
إصلاح غير رسمي لـ CVE-2026-109618 / CVE-2026-109619 (php2shell) لحزم PHP 5.4 / 5.3 التي وصلت إلى نهاية عمرها الافتراضي في RHEL وCentOS وOracle Linux…
 alexandreheroux/fix-cve-2021-44228
طبق عملية إزالة الفئات من أرشيفات ear/war/jar/zip، راجع https://logging.apache.org/log4j/2.x/








