
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

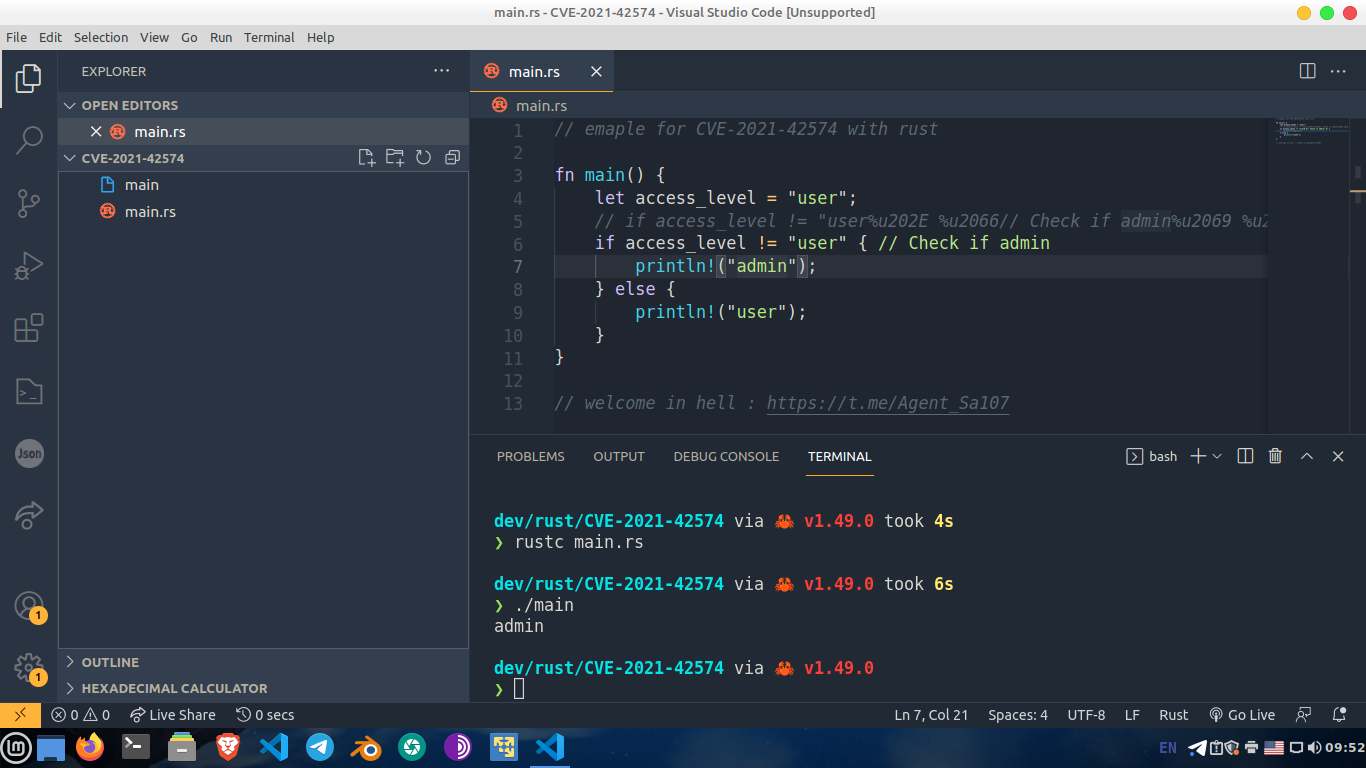 waseeld/cve-2021-42574
يُظهر ثغرة Trojan Source (CVE-2021-42574) عن طريق إنشاء كود مصدري يحتوي على أحرف تحكم Unicode غير مرئية تُغير منطق المترجم، مما يُمكن من هجمات سلسلة…
 oopsiewoopsie/mc-log4j-patcher
إصلاح من جانب الخادم لثغرة CVE-2021-44228 لخوادم Minecraft.
 icatalina/cve-2021-43616
توضيح لـ CVE-2021-43616: أمر npm `ci` يتجاهل package-lock.json، مما يسبب تثبيت إصدارات تبعيات غير مقصودة وخطر سلسلة التوريد.
 devang-solanki/cve-2018-6574
استغلال لتنفيذ أوامر عن بُعد في أمر go get الخاص بـ Golang.
 yamory/cve-2021-32804
بيئة إعادة إنتاج قائمة على Docker لـ CVE-2021-32804، وهي ثغرة من نوع اجتياز المسار في node-tar تؤثر على npm، مع نصوص استغلال خطوة بخطوة.
 frostsaberx/cve-2020-27955
اختبار Git-LFS RCE
 frenzymadness/cve-2021-3572
مستودع اختبار بسيط لـ CVE-2021-3572، يوضح ثغرة ارتباك تبعية pip وإصلاحها عبر الإصدارات الضعيفة والمصححة.
 mmiszczyk/cve-2021-33879
تحديث GameLoop MITM
 atorralba/cve-2021-30005-poc
إثبات المفهوم يوضح تنفيذ أوامر عشوائية عبر نصوص تفعيل بيئة افتراضية خبيثة في PyCharm قبل 2020.3.4، مستغلًا CVE-2021-30005.
 nightwatchcyber/gh_release_test
نص برمجي توضيحي يحاكي هجوم سلسلة التوريد عبر إصدارات GitHub، مسلّطًا الضوء على خطر الكود الخبيث في مصنوعات الإصدار (release artifacts).
 jackadamson/cve-2021-26700
إثبات المفهوم لـ CVE-2021-26700: تنفيذ التعليمات البرمجية عن بُعد في إضافة VSCode npm-script عبر settings.json ضار في مساحة العمل، مع إرشادات مفصلة…
 owasp/packman
مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.
 aquasecurity/binfinder
اعثر على الملفات الثنائية غير المثبتة عبر مدير الحزم
 nccgroup/tpmgenie
TPM Genie هو وسيط ناقل I2C لوحدات المنصة الموثوقة المنفصلة
 rauc/rauc-1.5-integration
أمثلة التكامل لإصلاح CVE-2020-25860
 theth1nk3r/cve-2020-27955
cve-2020-27955
 shanika04/cp30_xxe_partial_fix
الإصدار بين CVE-2018-20433 وCVE-2019-5427
 rootlug/aura
Project Aura: التدقيق الأمني واستبطان الكود








