
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
استغلال لـ CVE-2020-35460 يستهدف مكتبة إدارة مشاريع MPXJ، مما يتيح تنفيذ تعليمات برمجية عشوائية عبر ملفات مشروع مصممة في بيئات Java و.Net وRuby.
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
نهاية خلفية مستقلة عن المجال لنشر تحديثات البرامج إلى أجهزة الحافة المقيدة ووحدات التحكم والبوابات عبر البنية التحتية القائمة على IP، مع REST APIs…
 beishanxueyuan/cve-2025-48384-test
إعادة إنتاج CVE-2025-48384 التي توضح ثغرة اجتياز المسار في الوحدات الفرعية لنظام Git، مع أوامر خطوة بخطوة لإعادة إنشاء الاستغلال.
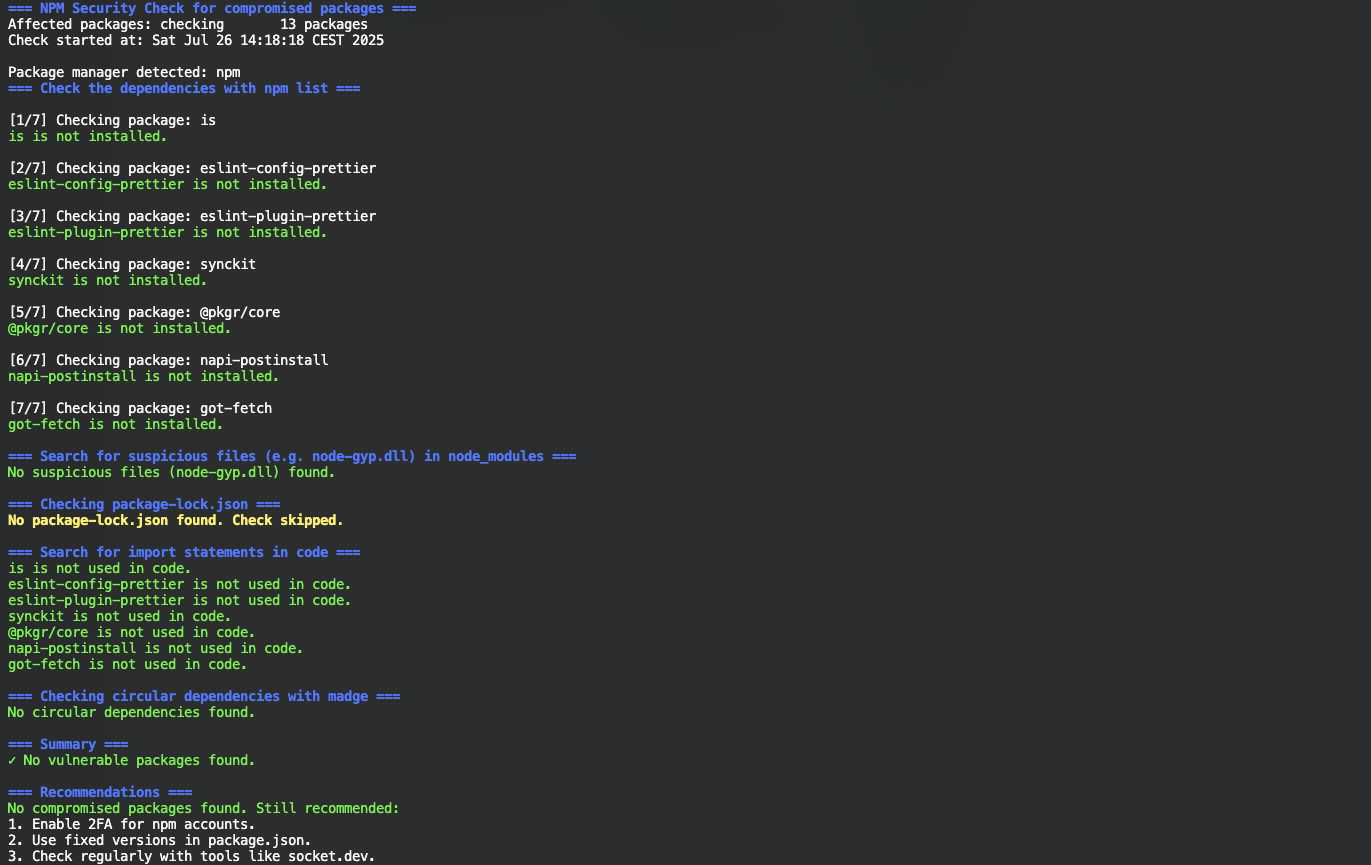 nihilor/cve-2025-54313
يفحص المشاريع بحثًا عن الحزم المخترقة، والملفات المشبوهة، وعبارات الاستيراد.
 ik-20211125/cve-2025-48384
إثبات المفهوم لـ CVE-2025-48384
 ic3-512/linux-root-kit
محاكاة شاملة من البداية إلى النهاية لهجوم التباس تبعيات Python، وتصعيد صلاحيات sudo (CVE-2025-32463)، واستمرارية قائمة على rootkit - مع تحليل جنائي…
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versions 1.3.2, 1.3.3
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 أحد أكواد إثبات المفهوم (PoC).
 acheong08/cve-2025-48384
اختراق git عبر حرف إرجاع السطر واستنساخ RCE
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 depers-rus/cve-2007-4559
إثبات مفهوم يوضح ثغرة اجتياز المسار CVE-2007-4559 في وحدة tarfile في Python، مما يسمح بالكتابة التعسفية للملفات عبر أرشيفات TAR خبيثة.
 ikram124/cve-2024-3094-analysis
مشروع تحليل أمني: تحليل تفصيلي لثغرات CVE الواقعية
 berkley4/icu-74-debian
ملفات بناء Debian لـ icu 74.2 مع تصحيح لإصلاح CVE-2025-5222
 mindpatch/vulfy
🐺 Vulfy – ماسح إصدارات الحزم السريع المبني على Rust
 24owais/threat-intel-cve-2024-3094
تقرير استخبارات التهديدات يحلل ثغرة الباب الخلفي في xz-utils (CVE-2024-3094)

 swiftdevcollective/xcodeprojectsecurity
تطبيق macOS لفحص ملفات مشروع Xcode بحثًا عن مشكلات أمنية محتملة.
 saptaktdk/go-get-rce
هذا هو استغلال CVE-2018-6574: go get RCE
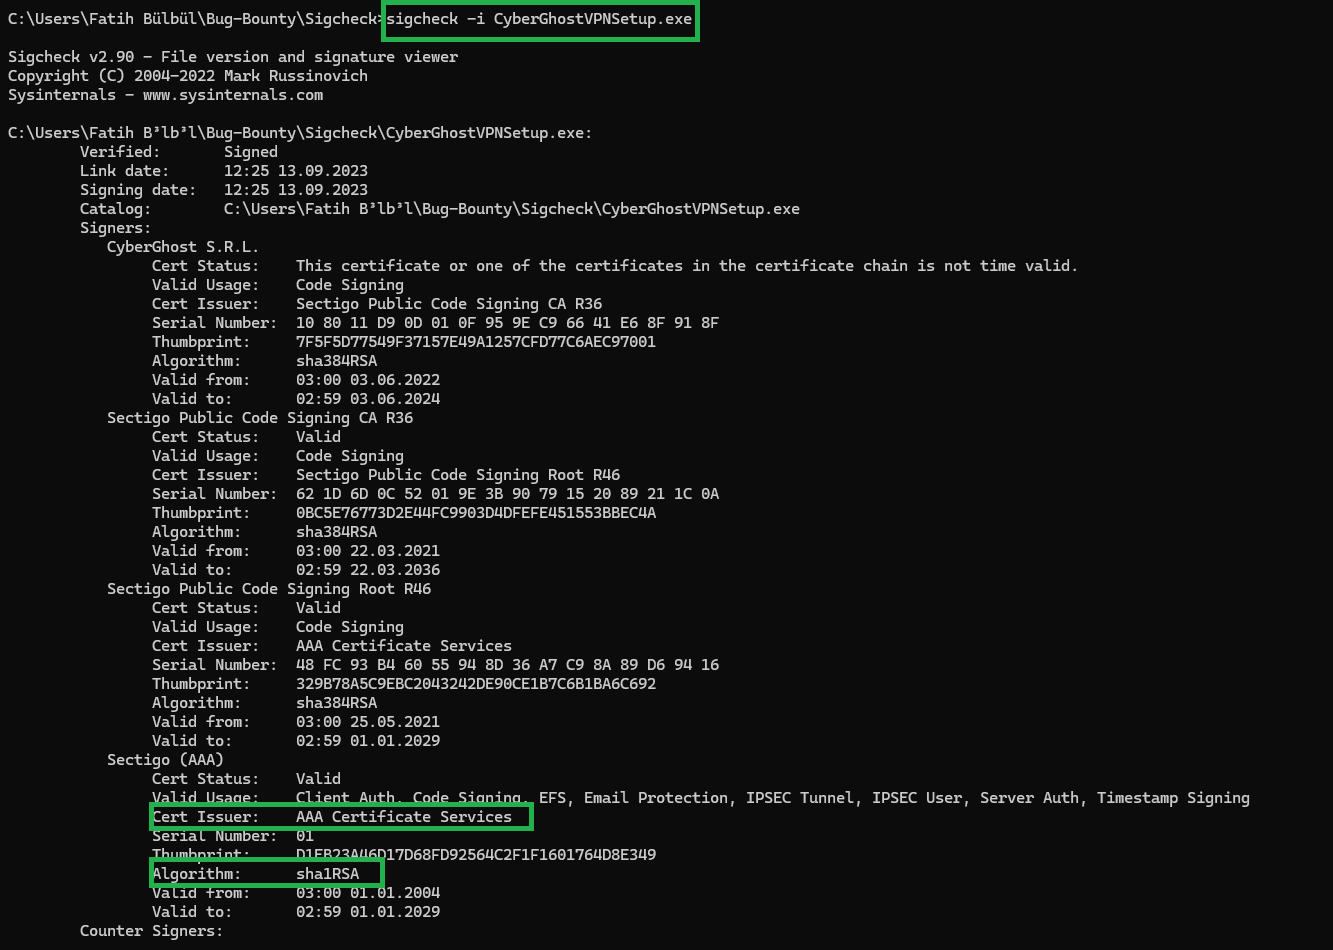 meisterlos/cve-2025-51726
PoC يوضح تزوير توقيع الشفرة SHA-1 وغياب High Entropy ASLR في مثبت CyberGhostVPN، مما يتيح تجاوز الثقة واستغلال تخطيط الذاكرة المتوقع.








