
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/depers-rus/cve-2007-4559
تحليل الثغرات الأمنيةتحليل الكودالاستغلالأمن سلسلة التوريدالتعلم والتعليم
GitHubdepers-rus/cve-2007-4559

CVE-2007-4559

إثبات مفهوم يوضح ثغرة اجتياز المسار CVE-2007-4559 في وحدة tarfile في Python، مما يسمح بالكتابة التعسفية للملفات عبر أرشيفات TAR خبيثة.

عرض المستودع
128منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

إثبات المفهوم (PoC) أو استغلال لثغرة CVE-2007-4559

يمكن أن يتضمن أرشيف TAR خبيث مسارات ملفات مثل ../../../../etc/passwd، والتي تحاول «الصعود إلى الأعلى» للخروج من مجلد الاستخراج المقصود.

إذا استخدم سكربت بايثون الدالة tarfile.extract() أو extractall() دون التحقق من مسارات الملفات، فسوف يفك ضغط الملفات إلى تلك المواقع — حتى لو كانت تشير إلى خارج الدليل الهدف.

وهذا يعني أن المخترق يمكنه الكتابة فوق ملفات حساسة أو ملفات النظام، خاصةً إذا شغّل المستخدم السكربت بصلاحيات مرتفعة.

الأنظمة المتأثرة

اعتبارًا من عام 2025، لا يزال كل من Debian 11–12 و Ubuntu 24 متأثرين بهذه الثغرة. لم يتم اختبار أنظمة تشغيل أخرى، لكن هذين النظامين من بين الأنظمة الأكثر استخدامًا على نطاق واسع، وهذا وحده مثير للقلق. على الرغم من أن هذه الثغرة تعود إلى عام 2007، إلا أنها لا تزال موجودة في إصدارات LTS (الدعم طويل الأمد) — والبرمجيات المعرّضة للخطر لا يتم تصحيحها تلقائيًا عبر أمر apt upgrade القياسي.
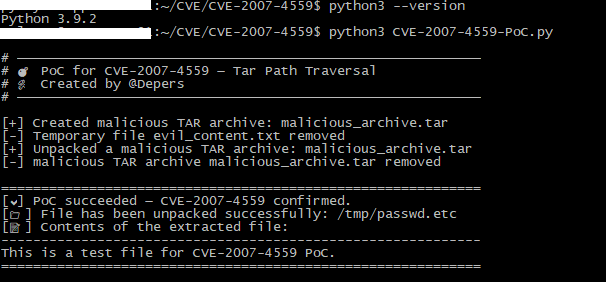

الإثبات

изображение

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





