
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 sshwarts/skillscript
Skillscript — لغة تعريفية صغيرة لإنشاء سير عمل الوكلاء. وقت التشغيل، المترجم، وواجهة الأوامر.

 roxanne_ardary/safeforge
SafeForge هو مركز تطبيقات جوال مفتوح المصدر مبني على GitLab، يتيح للمطورين بناء وتحميل ومشاركة التطبيقات في بيئة آمنة معتمدة بالذكاء الاصطناعي. يركز…
 akanthed/secureai-scan
SecureAI-Scan هي أداة CLI تفحص قواعد أكواد TypeScript وJavaScript بحثًا عن مشكلات أمنية خاصة بالتطبيقات المدعومة بالذكاء الاصطناعي — حقن البرومبت،…
 heroku/terrier
Terrier هي أداة تحليل للصور والحاويات يمكن استخدامها لمسح الصور والحاويات لتحديد والتحقق من وجود ملفات محددة وفقاً لهاشاتها.
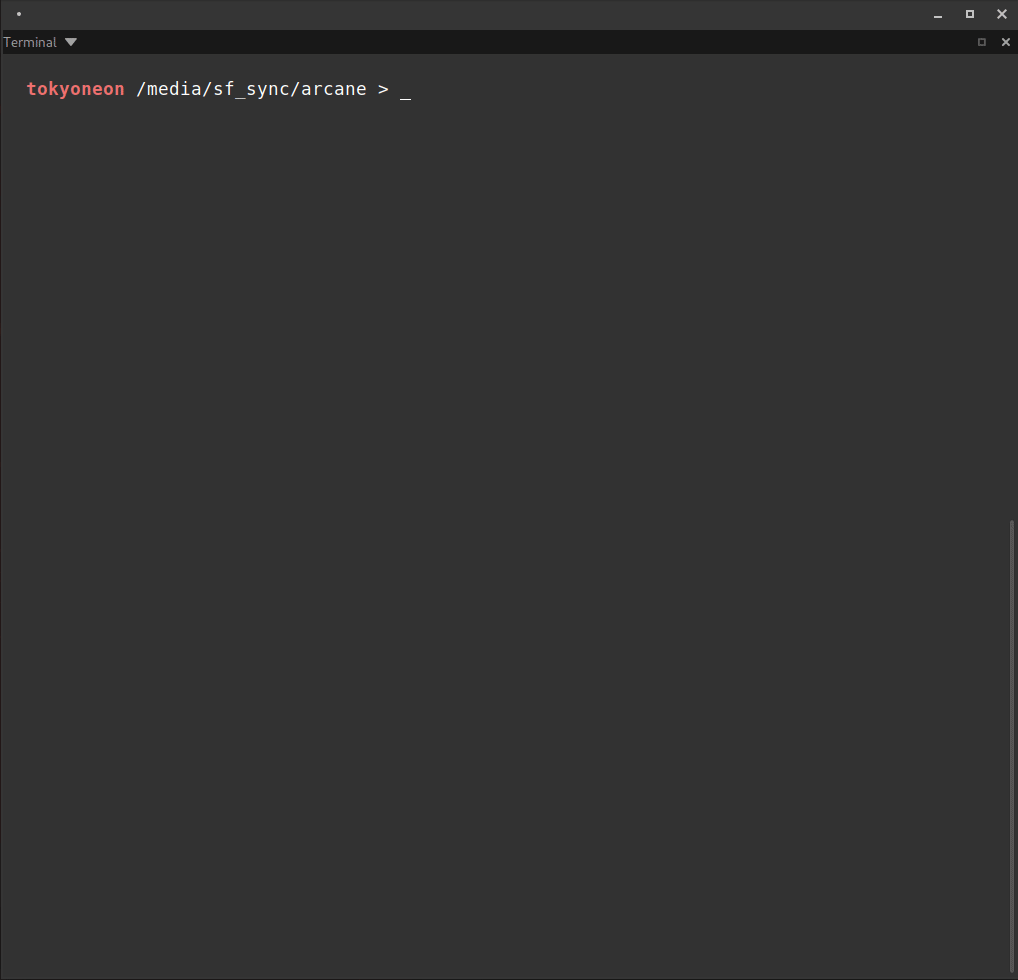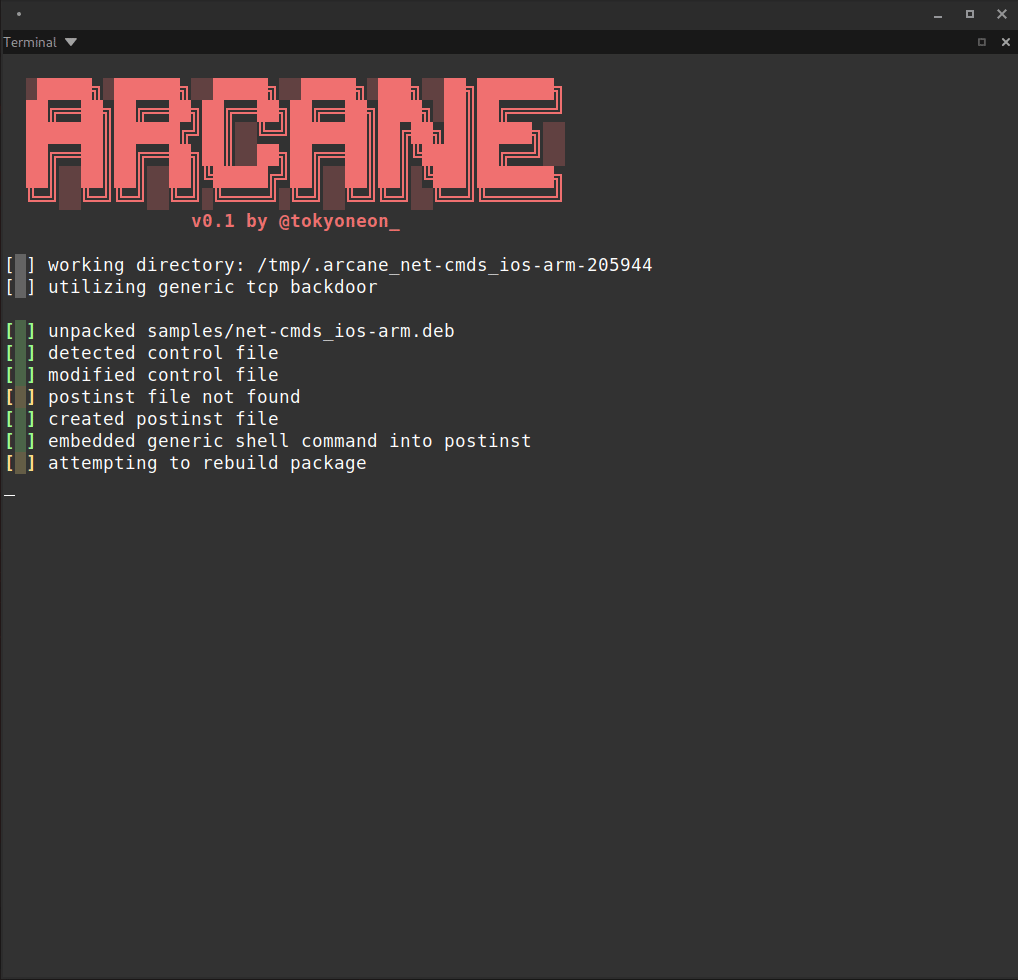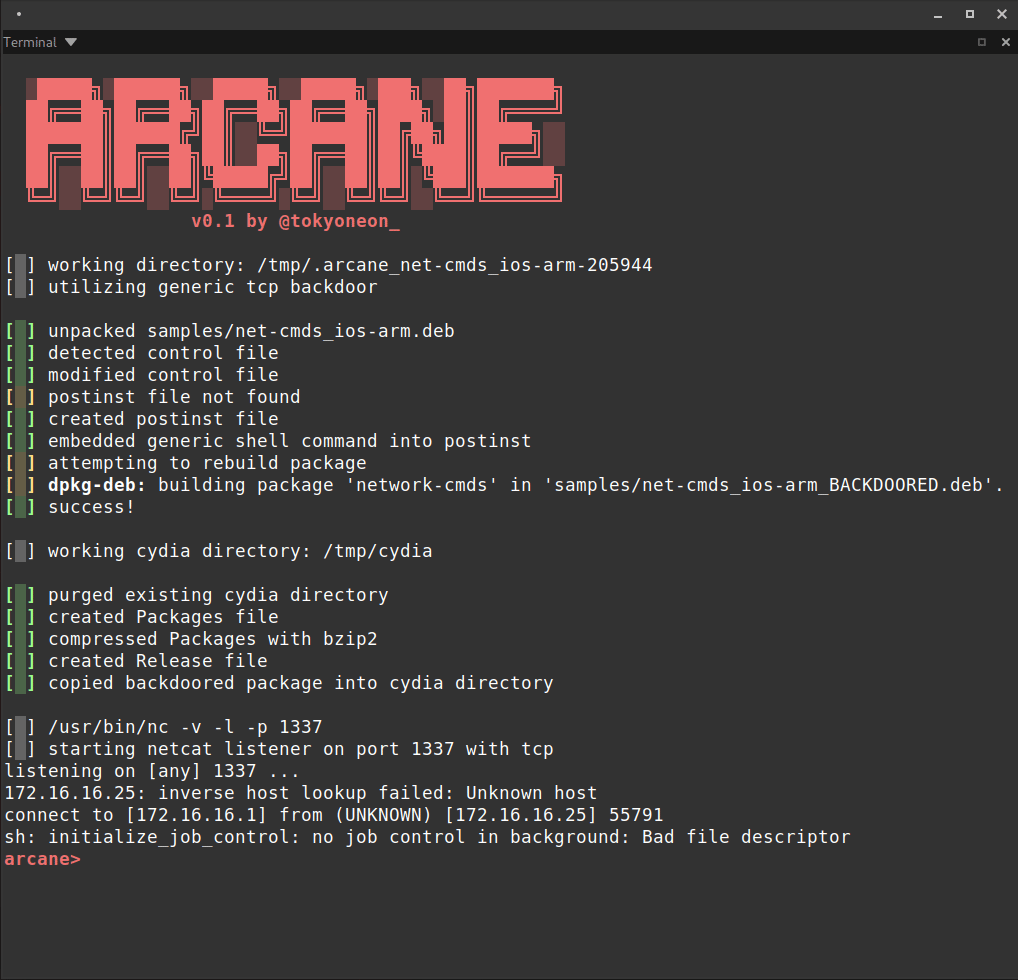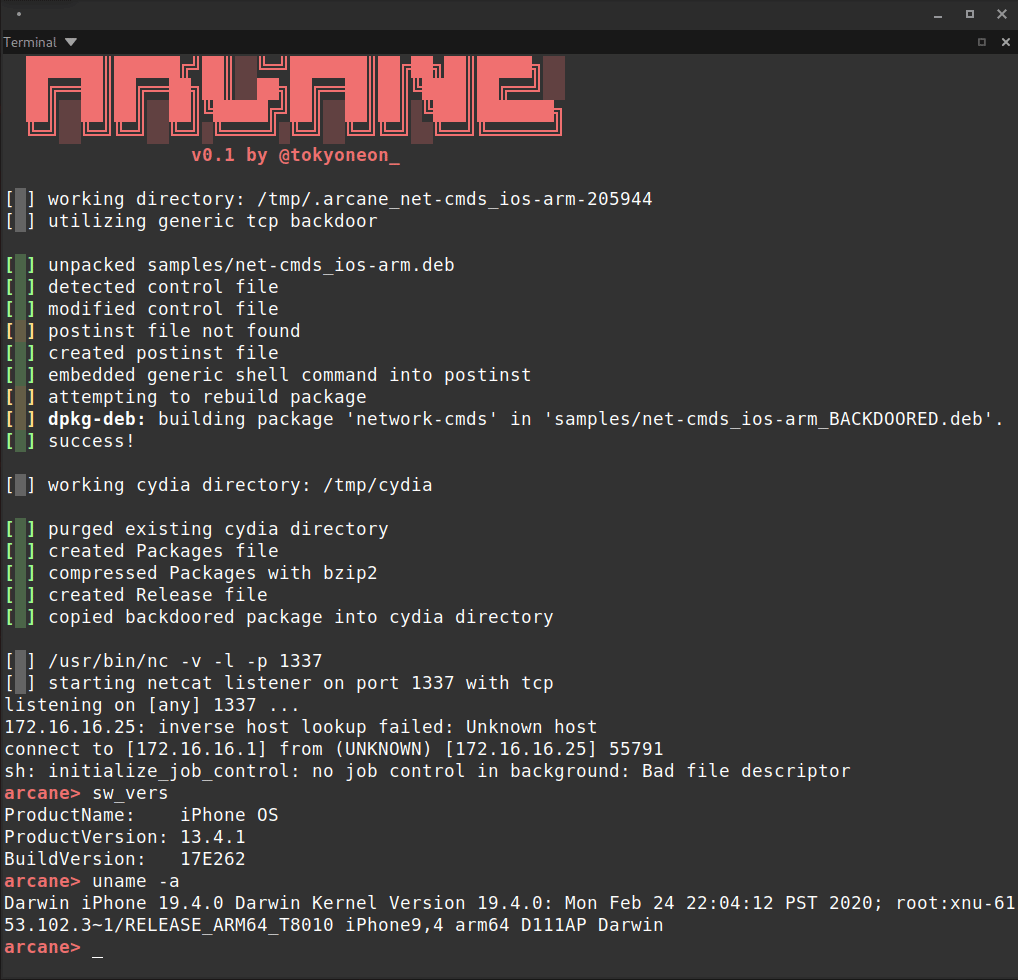 tokyoneon/arcane
Arcane هو سكربت بسيط مصمم لاختراق حزم iOS (iphone-arm) وإنشاء الموارد اللازمة لمستودعات APT.
 pyupio/safety
يقوم Safety بفحص تبعيات بايثون بحثًا عن الثغرات الأمنية المعروفة ويقترح العلاجات المناسبة للثغرات المكتشفة.
 trufflesecurity/trufflehog
البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها
 sourcecode-ai/aura
تدقيق شفرة مصدر بايثون وتحليل ثابت على نطاق واسع
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 slsa-framework/slsa
مستويات سلسلة التوريد للقطع الأثرية البرمجية
 ossf/allstar
تطبيق GitHub لتعيين وتنفيذ السياسات الأمنية
 aquasecurity/chain-bench
يدقق الامتثال الأمني لسلسلة توريد البرامج وفقًا لمعيار CIS، حيث يفحص إعدادات SCM، وحماية الفروع، والتبعيات، وخطوط أنابيب CI/CD بحثًا عن المخاطر.
 murphysecurity/murphysec
أداة مفتوحة المصدر تركز على أمن سلسلة التوريد البرمجية. تركز 墨菲安全 على أمن سلسلة التوريد البرمجية، وتتمتع بقدرات تحليل المكونات البرمجية (SCA) واكتشاف…
 legit-labs/legitify
اكتشاف وتصحيح التكوينات الخاطئة والمخاطر الأمنية عبر جميع أصول GitHub و GitLab الخاصة بك.
 ossillate-inc/packj
أداة تحليل ثابتة وديناميكية تقوم بتدقيق الحزم مفتوحة المصدر بحثًا عن السمات الخبيثة والضعيفة والخطيرة، مع تثبيت في وضع الحماية لمنع هجمات سلسلة…
 devops-kung-fu/bomber
يمسح قوائم مواد البرمجيات (SBOMs) للبحث عن الثغرات الأمنية.
 guacsec/guac
يجمع بيانات وصفية لأمن سلسلة توريد البرمجيات (قوائم مكونات البرمجيات، التصديقات، الثغرات الأمنية) في قاعدة بيانات بيانية قابلة للاستعلام لأغراض…







