

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

أمن سلسلة التوريد

أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.

موصى به من Kitploit

أفضل الأدوات

10 محدد
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8kمنذ يوم واحد
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4kمنذ يوم واحد
grype preview#3

grype

GitHubanchore/grype
12.7kمنذ يوم واحد
syft preview#4

syft

GitHubanchore/syft
9.9kمنذ يوم واحد
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6kمنذ 3 أيام
cosign preview#6

cosign

GitHubsigstore/cosign
6.2kمنذ يوم واحد
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1kمنذ 2 أشهر
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7kمنذ يوم واحد
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
54منذ 3 أيام
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1kمنذ 10س 10د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
864 نتائج
GitHound preview

GitHound

GitHubspecterops/githound

مجمّع BloodHound OpenGraph لـ GitHub يقوم برسم هيكل المنظمة، والأذونات، ومسارات الهجوم عبر السحابات في رسم بياني قابل للتنقل لعمليات تدقيق الأمن…

reconnaissancevulnerability-analysisinformation-gathering+4
143منذ يوم واحد
packman preview

packman

GitHubowasp/packman

مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.

vulnerability-analysisconfiguration-auditingsupply-chain-security+3
52منذ 5 سنوات
PSCF preview

PSCF

GitHubowasp/pscf

إطار عمل OWASP يوفر قدرات أمنية منظمة لمنتجات البرمجيات، مشتق من تحليل المعايير التنظيمية والصناعية لتوجيه إدارة المنتج الآمن والتنفيذ والامتثال.

devsecopssupply-chain-securitypapers-research+2
28منذ شهر واحد
SecureML preview

SecureML

GitHubowasp/secureml

SecureML - تأمين ووضع علامة مائية على نماذج AL

encryption-decryption-toolscryptographydevsecops+2
2منذ 11 أشهر
Software-Component-Verification-Standard preview

Software-Component-Verification-Standard

GitHubowasp/software-component-verification-standard

معيار التحقق من مكونات البرمجيات (SCVS)

vulnerability-analysisconfiguration-auditingsupply-chain-security+2
163منذ 2 سنوات
vulnerable-mcp-servers-lab preview

vulnerable-mcp-servers-lab

GitHubappsecco/vulnerable-mcp-servers-lab

مجموعة من الخوادم المعرَّضة للثغرات عمداً لتعلّم اختبار الاختراق لخوادم MCP.

privilege-escalationvulnerability-analysiscode-analysis+7
274منذ 11 أشهر
CVE-2021-44228-Scanner preview

CVE-2021-44228-Scanner

GitHublogpresso/cve-2021-44228-scanner

ماسح الثغرات وتصحيح التخفيف لـ Log4j2 CVE-2021-44228
vulnerability-scannersvulnerability-analysisconfiguration-auditing+3
861منذ 4 سنوات
CVE-2025-51726 preview

CVE-2025-51726

GitHubmeisterlos/cve-2025-51726

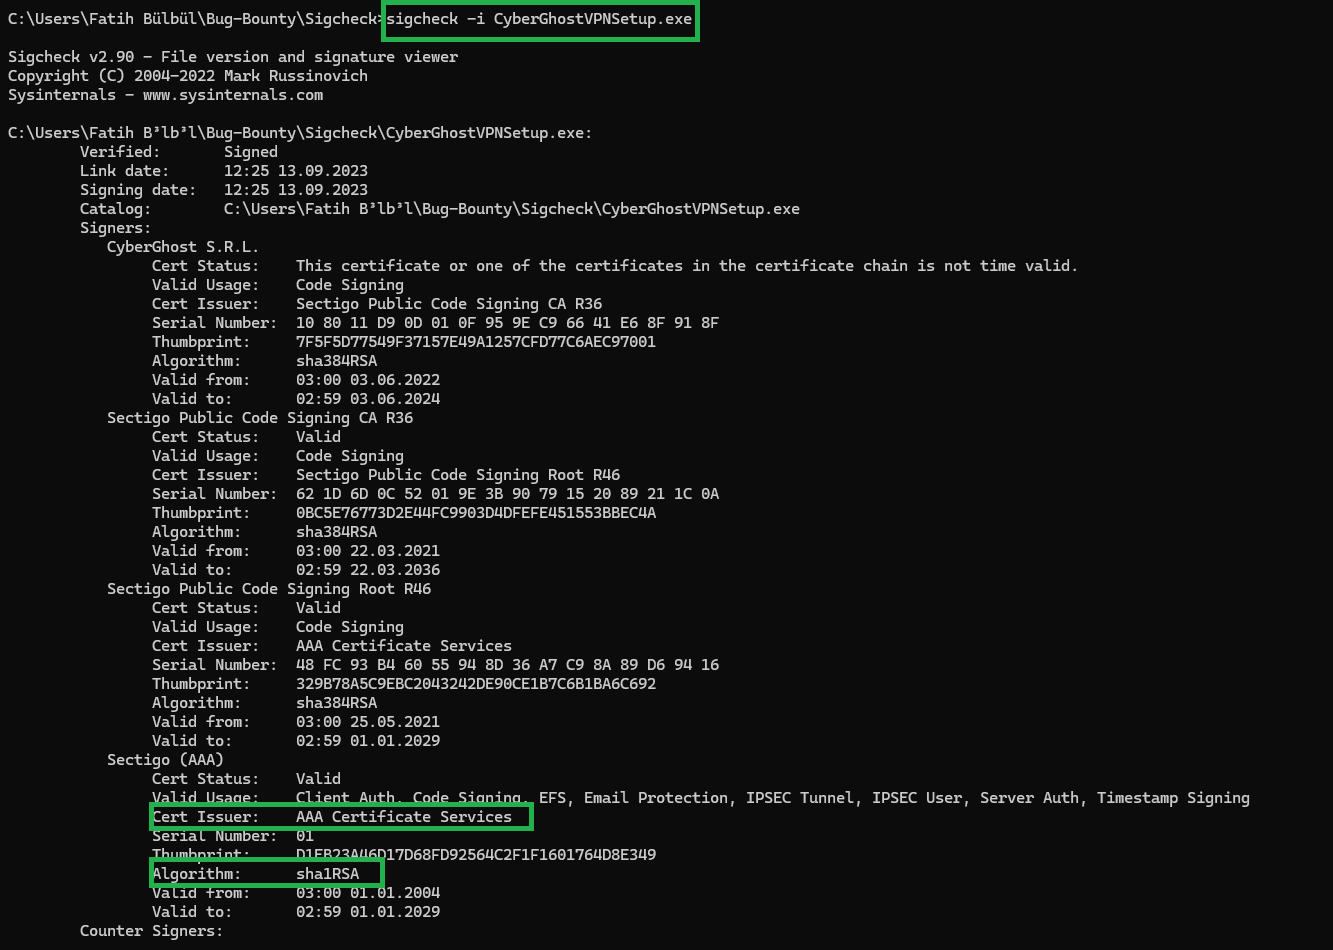
PoC يوضح تزوير توقيع الشفرة SHA-1 وغياب High Entropy ASLR في مثبت CyberGhostVPN، مما يتيح تجاوز الثقة واستغلال تخطيط الذاكرة المتوقع.

vulnerability-analysisexploitationreverse-engineering+4
منذ سنة واحدة
cve-2021-33879 preview

cve-2021-33879

GitHubmmiszczyk/cve-2021-33879

تحديث GameLoop MITM

vulnerability-analysisexploitationweb-application-exploitation+3
منذ 5 سنوات
CVE-2021-44228-Scanner preview

CVE-2021-44228-Scanner

GitHubmunicipalparkingservices/cve-2021-44228-scanner

أداة فحص ثنائية واحدة لثغرة CVE-2021-44228 (Log4Shell) تكتشف إصدارات log4j المعرضة للخطر في ملفات JAR/WAR/EAR وتطبّق تصحيحات التخفيف عن طريق إزالة…
vulnerability-scannersvulnerability-analysisexploitation+3
منذ 4 سنوات
external_expat_AOSP10_r33_CVE-2022-22822toCVE-2022-22827 preview

external_expat_AOSP10_r33_CVE-2022-22822toCVE-2022-22827

GitHubnanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827

إصدار مصحح من مكتبة محلل XML الخاصة بـ Expat يعالج ثغرات متعددة (CVE-2022-22822 إلى CVE-2022-22827) لـ AOSP 10 r33، ويوفر تحليل XML موجه بالتدفق مع…
general-purpose-utilitiesstatic-analysisvulnerability-analysis+2
منذ 3 سنوات
4062-1 preview

4062-1

GitHubngyanch/4062-1

CVE-2008-0128

vulnerability-analysiscode-analysisdevsecops+1
منذ 8 سنوات
cve-2025-54313 preview

cve-2025-54313

GitHubnihilor/cve-2025-54313

يفحص المشاريع بحثًا عن الحزم المخترقة، والملفات المشبوهة، وعبارات الاستيراد.

static-analysisvulnerability-scannerscode-analysis+2
منذ سنة واحدة
react2shell-scanner preview

react2shell-scanner

GitHubnxgn-kd01/react2shell-scanner

اكتشف ثغرة CVE-2025-55182 (React2Shell) RCE في مكونات الخادم الخاصة بـ React. ماسح ضوئي سريع ودقيق بدون نتائج إيجابية خاطئة.

vulnerability-scannerscode-analysisexploitation+3
3منذ 10 أشهر
React2shell-CVE-2025-55182-checker preview

React2shell-CVE-2025-55182-checker

GitHuboways/react2shell-cve-2025-55182-checker

أداة كشف سلبية لـ CVE-2025-55182 للمكونات الخادمة لـ React الضعيفة. تفحص ملفات package.json، حزم JavaScript، رؤوس HTTP، ونقاط نهاية API لتحديد…

vulnerability-scannersvulnerability-analysiscode-analysis+3
2منذ 11 أشهر
pollyscan preview

pollyscan

GitHubpadayali-jd/pollyscan

ماسح ضوئي متخصص للثغرات الأمنية مصمم لاكتشاف CVE-2024-38526، هجوم سلسلة التوريد Polyfill.io، مما يساعد المؤسسات على تحديد وتخفيف المخاطر المرتبطة…

vulnerability-scannersweb-securitythreat-intelligence+2
6منذ سنة واحدة
CVE-2024-38526 preview

CVE-2024-38526

GitHubputget/cve-2024-38526

CVE-2024-38526 - Polyfill Scanner

vulnerability-scannersscripting-automationinformation-gathering+3
منذ 2 سنوات
xzk8s preview

xzk8s

GitHubr0binak/xzk8s

Dockerfile وملفات Kubernetes لإعادة إنتاج CVE-2024-3094

container-securityvulnerability-analysisexploitation+3
14منذ 2 سنوات
السابق1…171819…48التالي







