
 #1

 ossf/criticality_score
يحسب درجة حرجة للمشاريع مفتوحة المصدر من مقاييس المستودع والمساهمين والتبعيات لتحديد أولويات التحسينات الأمنية.
 jedisct1/minisign
أداة بسيطة للغاية لتوقيع الملفات والتحقق من التوقيعات الرقمية.
 spdx/tools-python
مكتبة Python لتحليل مستندات SPDX والتحقق منها وإنشائها.
 in-toto/in-toto
تحمي سلامة سلسلة توريد البرمجيات من خلال التحقق من أن كل خطوة تُنفذ بواسطة مسؤولين معتمدين، باستخدام بيانات وصفية موقّعة للتخطيط والروابط.
 anchore/syft
أداة سطر أوامر ومكتبة لتوليد قائمة مكوّنات البرمجيات (SBOM) من صور الحاويات وأنظمة الملفات.
 kyverno/kyverno
فرض الأمان والامتثال على مجموعات Kubernetes عبر ضوابط القبول، وتحوير الموارد، والفحوصات الخلفية، والتحقق من توقيع صور الحاويات.
 dependency-check/dependencycheck
OWASP dependency-check هي أداة لتحليل تركيبة البرمجيات تكتشف الثغرات الأمنية المُعلنة للعموم في تبعيات التطبيقات.
 secure-systems-lab/securesystemslib
إجراءات تشفيرية ولأغراض عامة لمشاريع مختبر الأنظمة الآمنة في جامعة نيويورك (NYU)
 cyclonedx/cyclonedx-cli
واجهة سطر أوامر (CLI) لتوليد وتحليل ودمج ومقارنة والتحقق من وتوقيع وتحويل ملفات SBOM بصيغة CycloneDX عبر تنسيقات JSON وXML وProtobuf وCSV وSPDX.

 sigstore/fulcio
سلطة إصدار شهادات تصدر شهادات توقيع أكواد قصيرة الأجل مرتبطة بهويات OpenID Connect، ما يمكّن توقيعات قابلة للتحقق لسلسلة توريد البرمجيات.
 promptfoo/modelaudit
ماسح أمني لملفات نماذج الذكاء الاصطناعي/التعلم الآلي. يكتشف الشيفرات الخبيثة، والأبواب الخلفية، والثغرات قبل النشر.
 chainguard-dev/melange
يُجمّع الكود المصدري إلى حزم APK موقّعة وقابلة للتدقيق باستخدام خطوط أنابيب تعريفية لـ Wolfi/Alpine، مع محاكاة QEMU متعددة البنى وبنيات قابلة لإعادة…

 appsec-forge/appsec-forge
قاعدة معرفة أمنية منظّمة مع حالات مستوحاة من بيئات الإنتاج: تحليل الثغرات، شرح الاستغلال، المعالجة، وDevSecOps لفرق الهندسة.
 aaravmaloo/revera
درجة الائتمان لحزم npm. حلّل سمعة الحزمة والصيانة والأمان وثقة الناشر وصحة النظام البيئي قبل تثبيت أي حزمة.
 ransomleak/training-application-security
تدريب تفاعلي على البرمجة الآمنة مع تمارين SCORM عملية تغطي ثغرات OWASP Top 10 في تطبيقات الويب وواجهات برمجة التطبيقات (API)، وكشف بيانات…
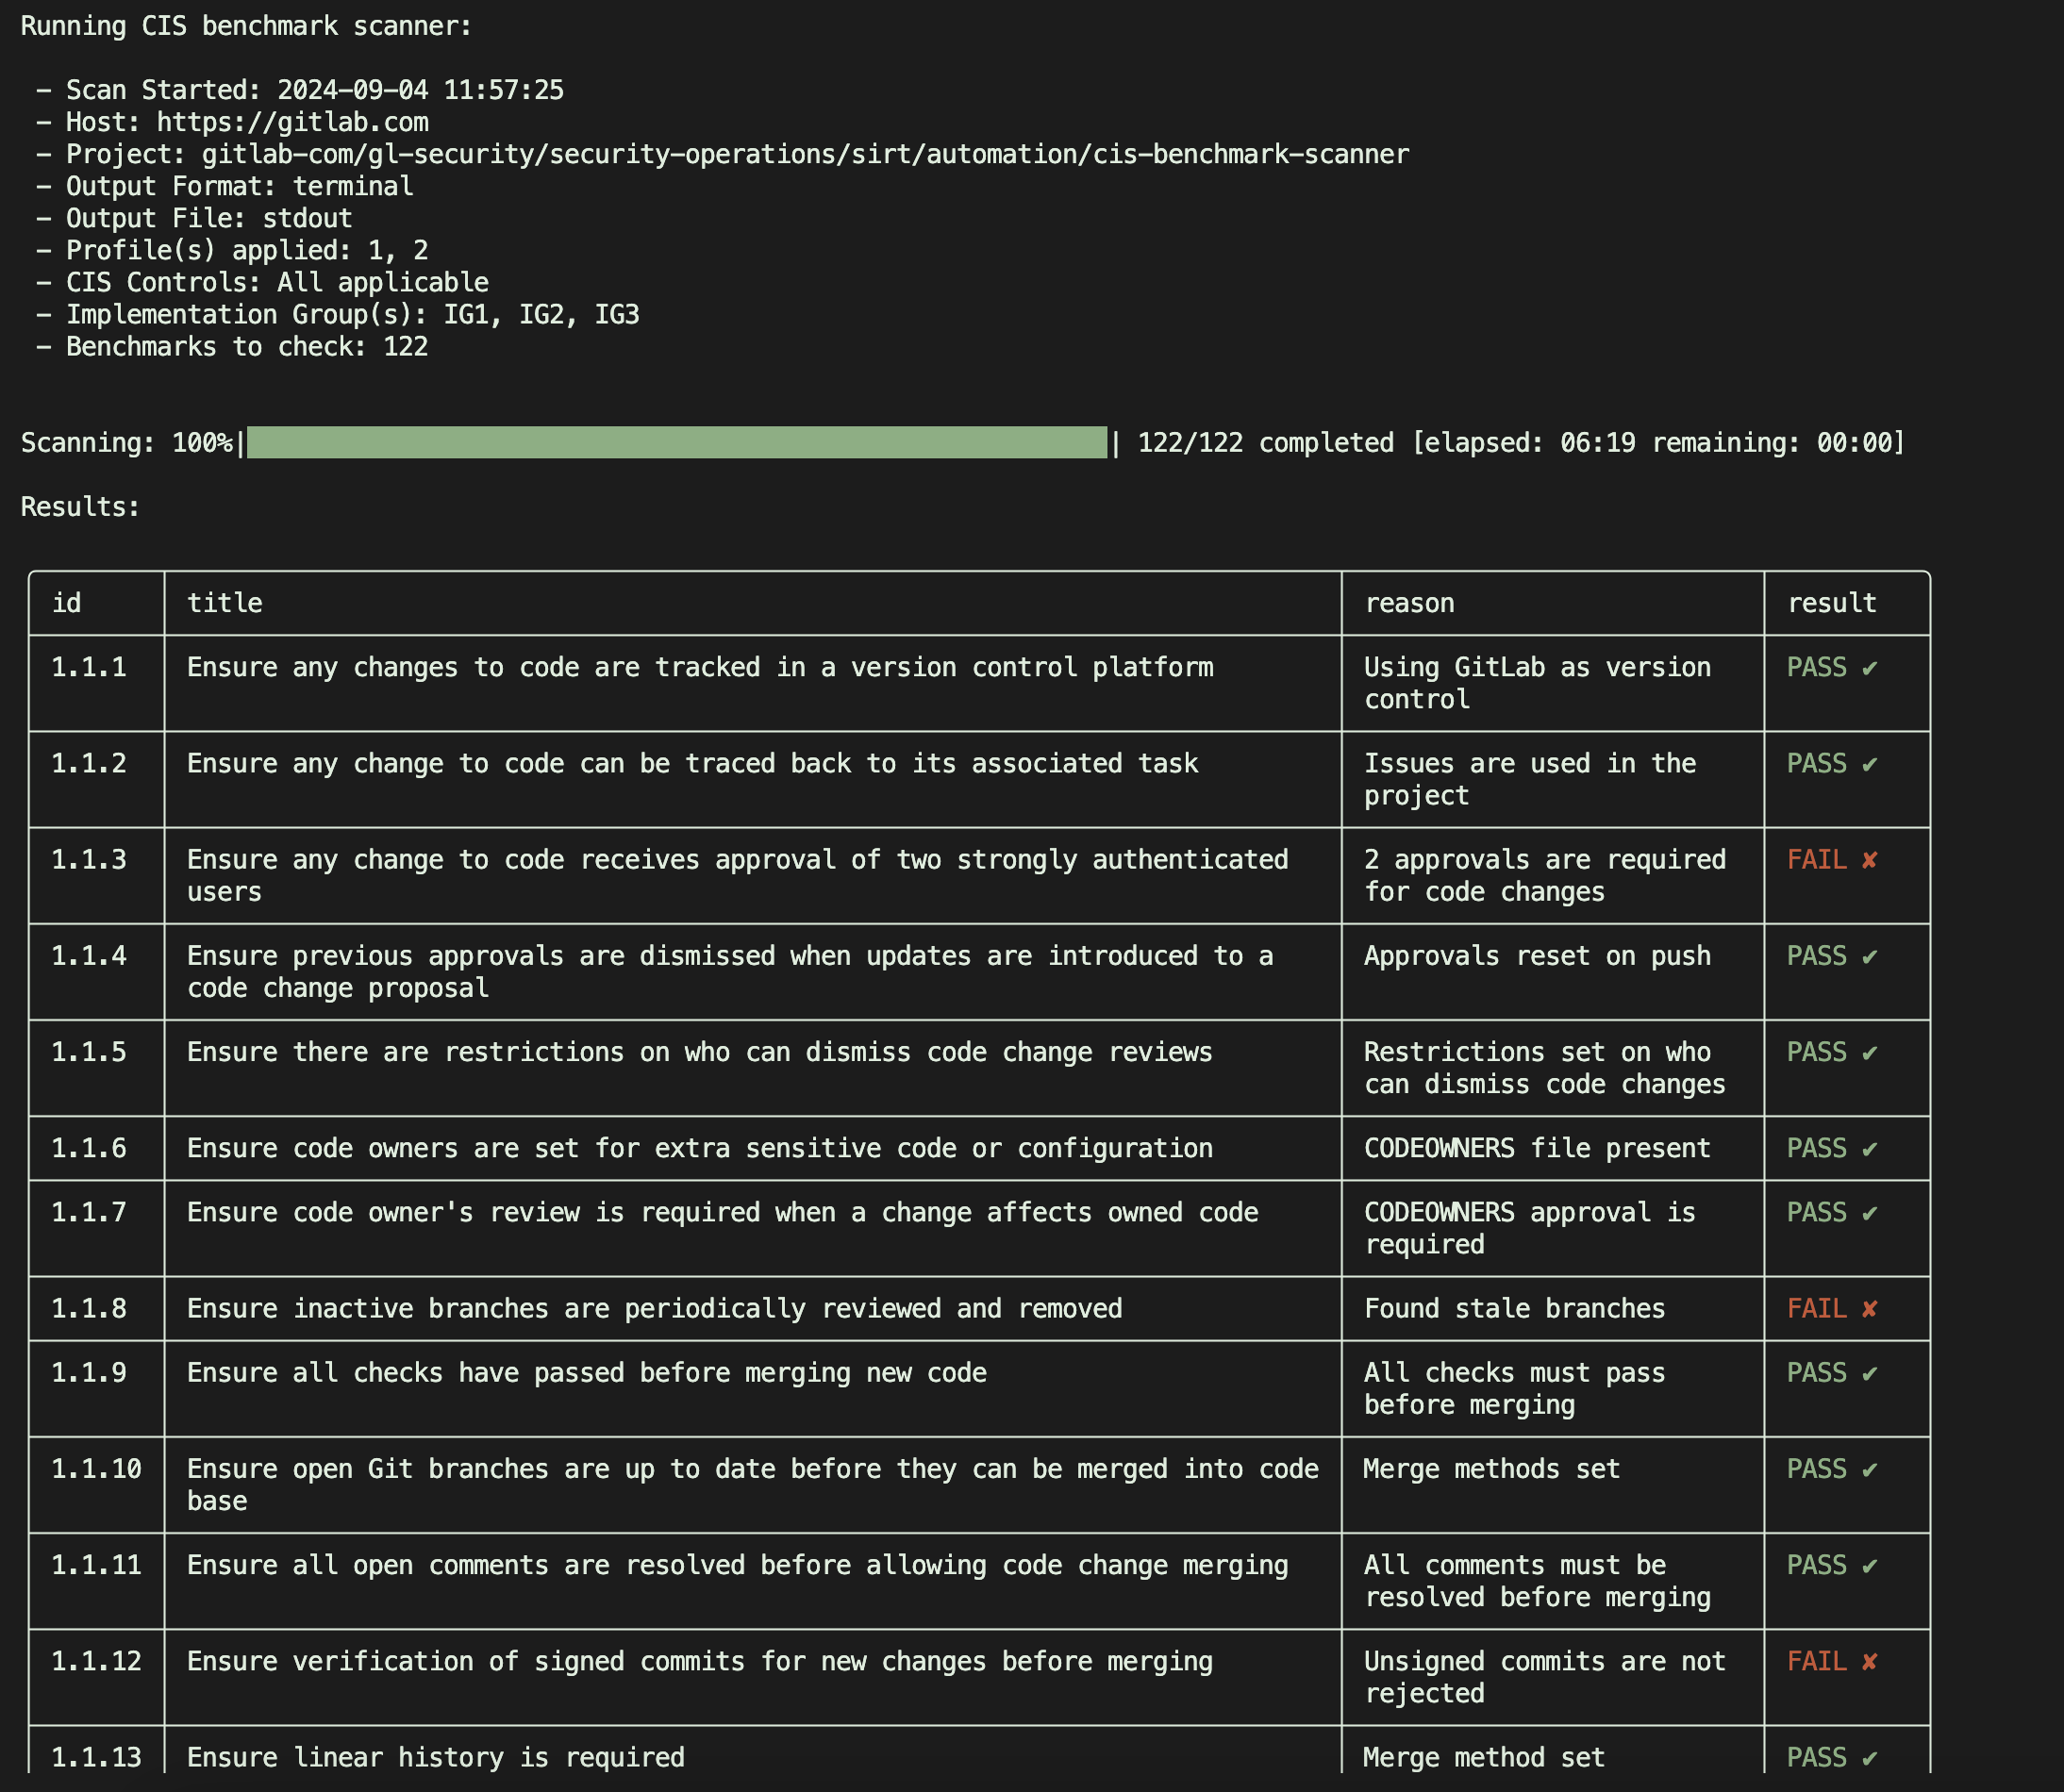 gitlab-security-oss/cis/gitlabcis
يقوم بتدقيق مشاريع GitLab مقابل معيار CIS GitLab Benchmark عبر فحوصات API للقراءة فقط، مع إنشاء تقارير JSON حول الامتثال وتوصيات التحصين.






