
 #1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit

 owasp/trisuella-aidlca-framework
إطار عمل LLMSecOps محكوم بالسياسات يوفر SAST قائمًا على AST، وفحص الأسرار، وفحوصات سلسلة التوريد وCSPM متعددة السحابات، وتوليد AI-BoM، وبوابات أمان…
 mbennett-labs/crypto-scanner
أداة CLI لفحص قواعد الأكواد بحثًا عن التشفير المعرض للخطر الكمومي
 nccgroup/secretscrub
يعالج مخرجات SARIF من أدوات التحليل الثابت (Static Analysis) لاكتشاف الأسرار المضمّنة في الكود المصدري وتنقيحها، مما يُنشئ نسخة نظيفة دون الأسرار…
 thrilokh-q123/cve-2025-23134_fixes_code
تقوم الدالة ASN1_STRING_set() بأخذ طول من النوع `int`، تأكد من عدم اقتطاع الوسيط عن غير قصد عند استدعائه من asn1_ex_c2i().
 sassoftware/shiro
CVE-2026-49268 — تحليل ومعالجة ثغرة تجاوز المصادقة عبر حقن LDAP
 minhhk68/cve-2026-13158
إثبات مفهوم واستشارة فنية لثغرة رفع ملفات تعسفية من مستخدم بصلاحية Admin+ تؤدي إلى تنفيذ برمجي عن بُعد في إضافة Everest Toolkit لووردبريس (حتى…
 ockeghem/cve-2015-6835-checker
سكريبت PHP لاكتشاف CVE-2015-6835 (ثغرة إلغاء تسلسل الجلسة) من خلال تحليل الكود المصدري لاستدعاءات unserialize() غير الآمنة في معالجات الجلسة.
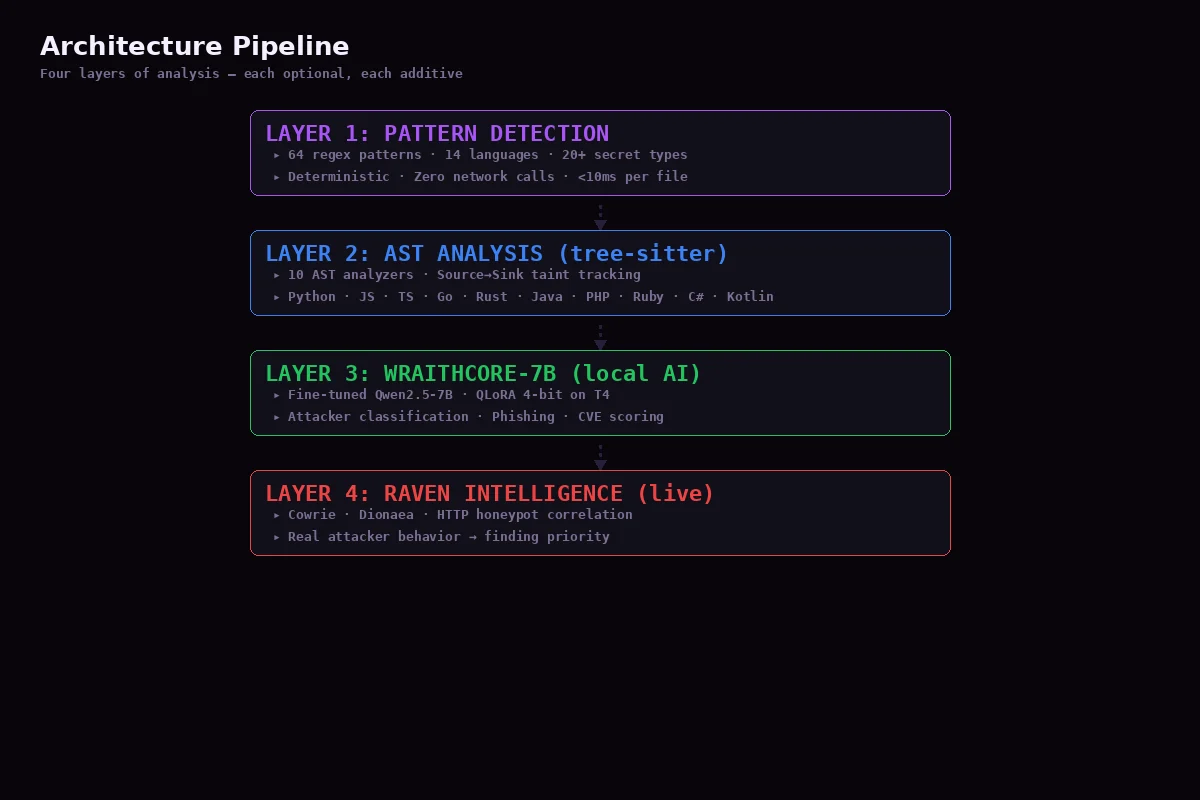 niffyhunt/codeguard-copilot
مساعد أمني مدعوم بالذكاء الاصطناعي يكتشف الثغرات أثناء كتابتك للكود. فحص أمني في الوقت الفعلي، وشروحات تعليمية، وإصلاحات تلقائية للمطورين.
 rh-rahulshetty/log4shell-cve-2021-44228
اختبار Java/Maven قابل للاستغلال عن قصد لاختبار اكتشاف Log4Shell (CVE-2021-44228)، وتصنيف تأثير الكود، وإرشادات المعالجة في ShieldOps.
 luiscastellanos-dev/cobol-shield
مجموعة أدوات تقوية الأمان لأنظمة COBOL القديمة — كشف Unicode غير المرئي، تحليل حدود التنسيق، سلامة تحويل المصدر
 anna-kravets/codeql-buffer-overflow-variant
متغير اصطناعي من تجاوز سعة المخزن المؤقت للمكدس (CWE-120) من CVE-2020-8597 (pppd EAP) كهدف للتحليل الثابت باستخدام CodeQL.
 offensive360/sast-scan-action
إجراء GitHub لفحوصات Offensive360 SAST ونتائج SARIF. راجع البرنامج مفتوح المصدر للتحقق من الأهلية والإعداد.
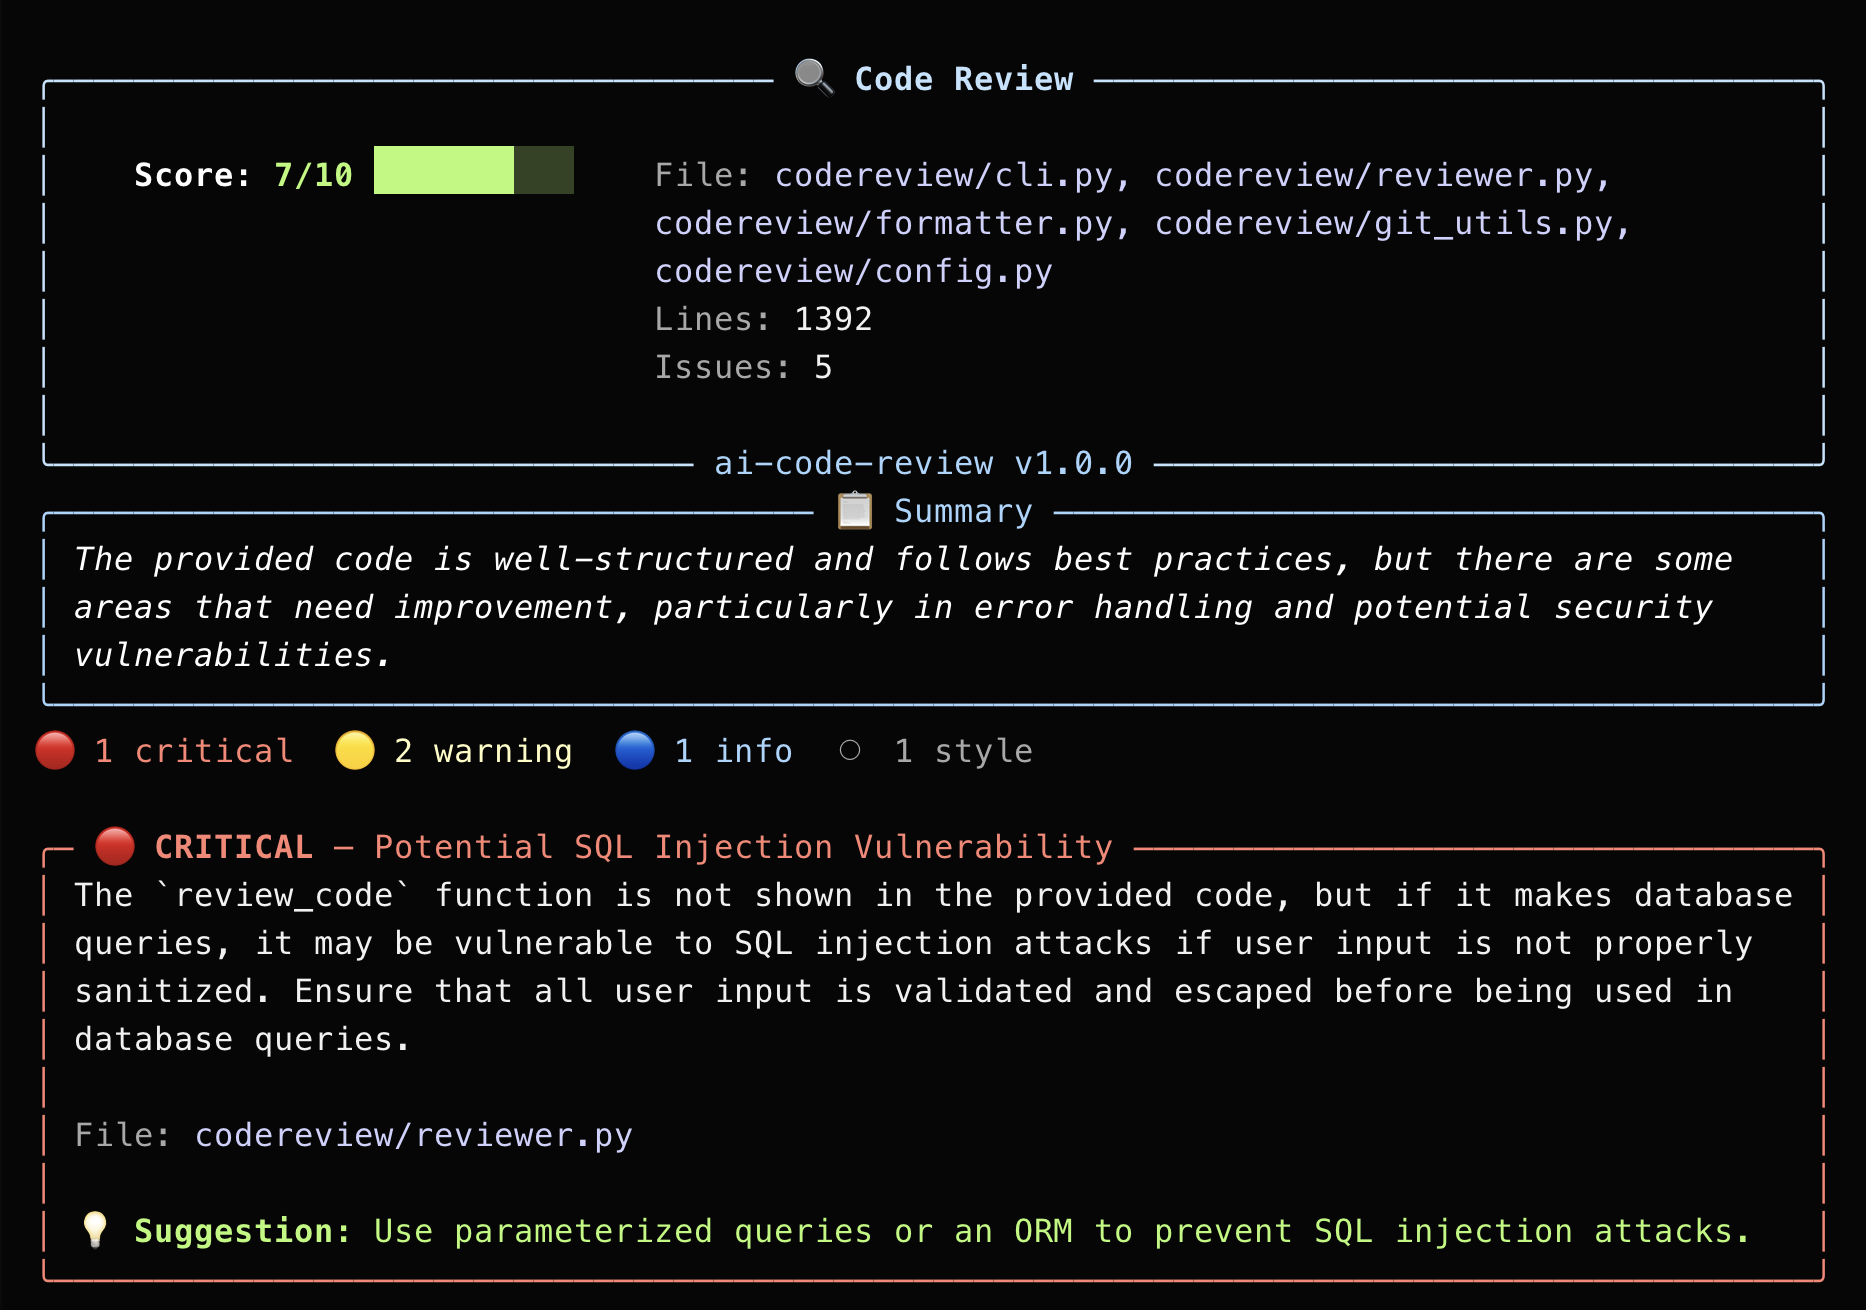 jaydendancer12/ai-code-review
أداة CLI مدعومة بالذكاء الاصطناعي تراجع الكود بحثًا عن الثغرات الأمنية والأخطاء والأنماط المعاكسة باستخدام نماذج اللغات الكبيرة. تدعم المزودين…
 offensive360/mcp-server
خادم MCP يشغّل فحوصات SAST على قواعد الأكواد المحلية ويعيد النتائج مع مستوى الخطورة والإصلاحات، مما يتيح للمساعدين الذكيين إجراء التحليل الأمني…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
يولّد خمسة تنسيقات لحمولات إلغاء تسلسل .NET لـ CVE-2026-56158، ويُسلّمها عبر نقاط نهاية HTTP/SOAP/JSON، ويتضمن خادمًا وهميًا (mock server) وماسحًا…
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
توثيق CVE-2023-31606: ثغرة ReDoS في دالة sanitize_html الخاصة بجوهرة Redcloth، مع تحليل السبب الجذري، وتقييم CVSS 7.5، ومراجع OWASP لأغراض تعليمية.
 arian-gogani/enforcement-coverage
يكتشف مسارات API التي تحمل تفويضًا أضعف من نظيراتها. استعاد CVE-2026-45316 من المصدر. يتضمن النتائج السلبية.








