#1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit

 bridgecrewio/checkov
أداة تحليل ثابت للبنية التحتية كرمز (IaC) تكتشف سوء التهيئة السحابية، الثغرات الأمنية، والأسرار عبر Terraform وKubernetes وCloudFormation وصور…
 ajinabraham/njsscan
ماسح SAST واعي دلالياً لتطبيقات Node.js يكتشف أنماط الشيفرة غير الآمنة باستخدام مطابقة أنماط libsast وتحليل semgrep الواعي بالصياغة.
 checkmarx/kics
ماسح تحليل ثابت للبنية التحتية كرمز يكشف الثغرات الأمنية، وانتهاكات الامتثال، والتكوينات الخاطئة عبر Terraform وKubernetes وCloudFormation وأكثر من…
 aftermathlabs/vmp2
فك تغليف وإزالة تشويش الملفات الثنائية المحمية بـ VMProtect 2 باستخدام مستكشف آلة افتراضية قائم على المحاكاة، ومحلل معالجات (handler profiler)،…
 mandiant/route-sixty-sink
ربط المصادر بالمصارف في تطبيقات C#.
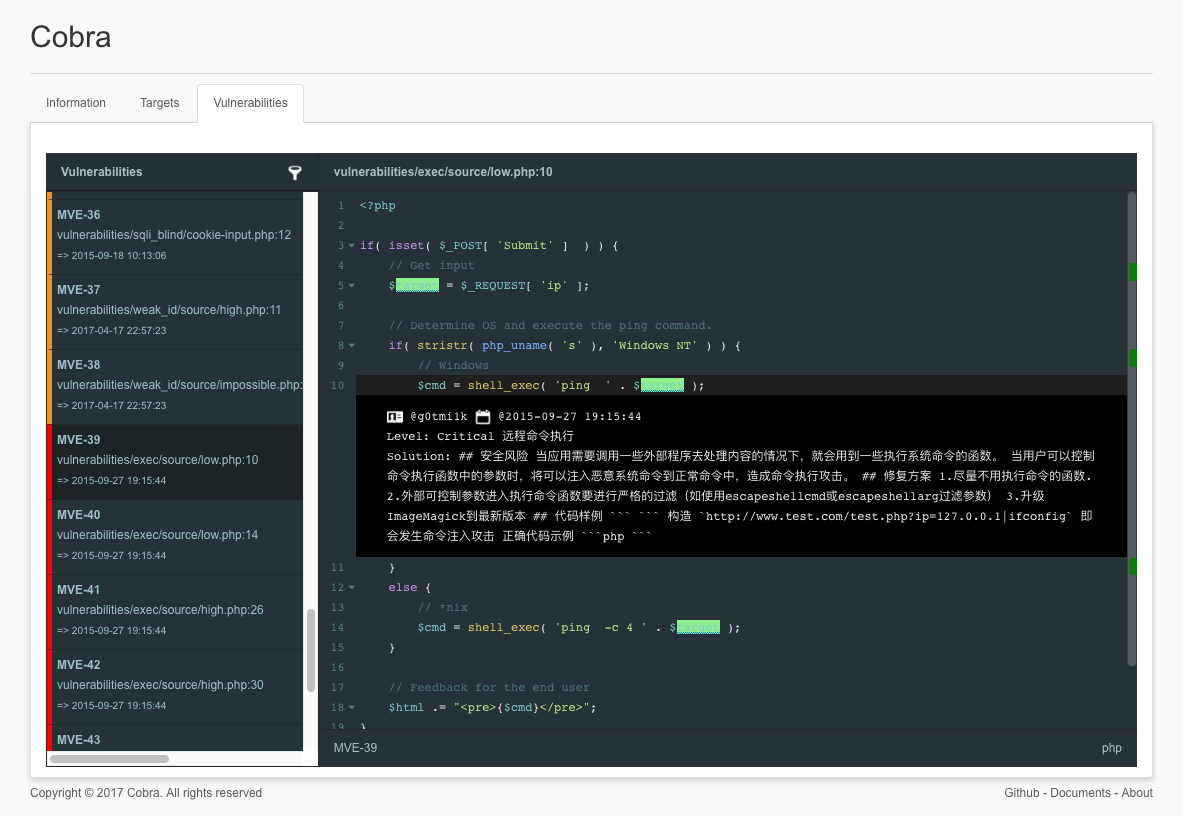 feeicn/cobra
Source Code Security Audit (تدقيق أمان الكود المصدري)
 tenable/terrascan
اكتشاف انتهاكات الامتثال والأمن عبر Infrastructure as Code لتخفيف المخاطر قبل توفير البنية التحتية السحابية الأصلية.
 novoda/gradle-static-analysis-plugin
إعداد سهل لأدوات التحليل الثابت لمشاريع Android وJava.
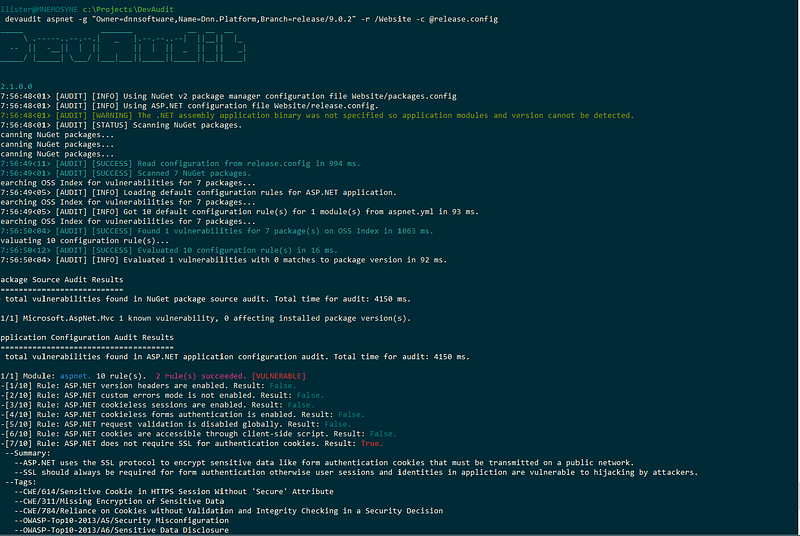 sonatype-nexus-community/devaudit
أداة تدقيق أمني متعددة الأغراض، مفتوحة المصدر، ومتعددة المنصات
 skyscanner/lambdaguard
أمان AWS Serverless
 praetorian-inc/gokart
أداة تحليل ثابت لتأمين كود Go
 iqtlabs/auraborealisapp
هل تعرف ما بداخل حزم بايثون الخاصة بك؟ أداة لتصور بيانات تدقيق أمان سجل حزم بايثون
 owasp/riskassessmentframework
إطار البرمجة الآمنة
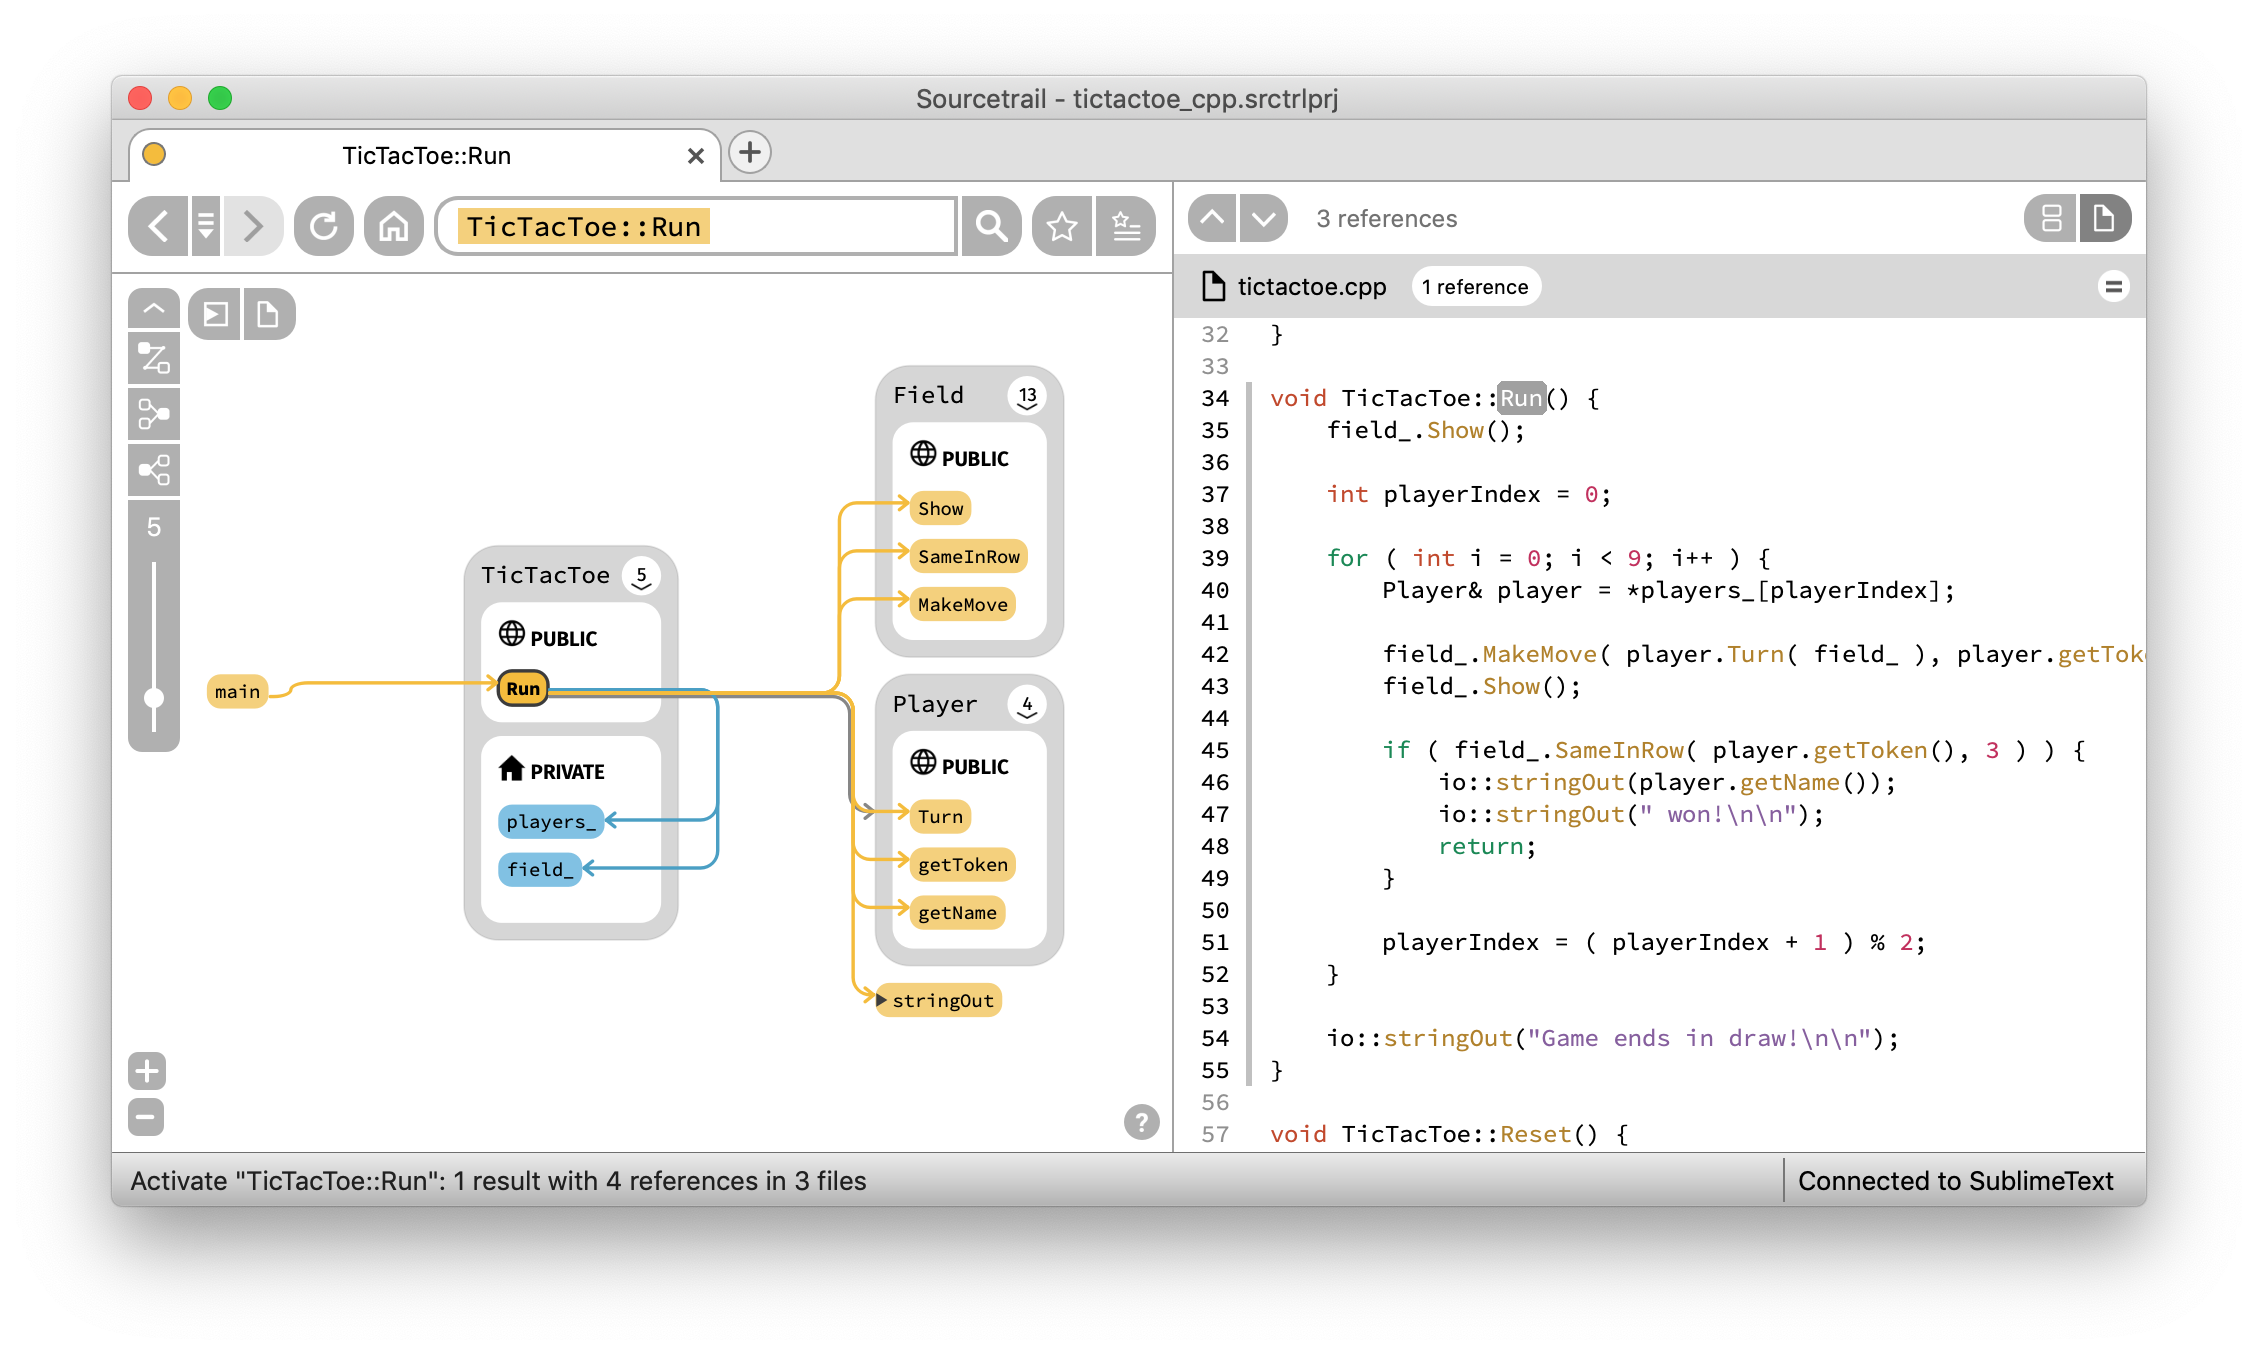 coatisoftware/sourcetrail
Sourcetrail - مستكشف مصدر تفاعلي مجاني ومفتوح المصدر