
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit
 renewablehacking/cve-2020-7598
مختبر تعليمي يوضح تلوث النموذج الأولي CVE-2020-7598 في minimist مع تطبيق Node.js/Express قابل للاختراق، وحمولة استغلال، ودليل تجاوز المصادقة لأغراض…
 digi4care/shai-scan
ماسح CLI بدون تبعيات لتسوية سلسلة التوريد في npm/PyPI. يكتشف الحزم المخترقة في ملفات lockfiles ومؤشرات الاختراق (IOCs) على مستوى النظام من هجمات مثل…
 simota/nginx-rift-scanner
ماسح ضوئي للكشف فقط عن CVE-2026-42945 (NGINX Rift)، وهو تجاوز سعة في كومة الذاكرة داخل ngx_http_rewrite_module. كشف الإصدار + تحليل أنماط nginx.conf.…
 renweimeng/vlun-agent-x
VulnAgent-X: إطار وكيل متعدد الطبقات لكشف الثغرات على مستوى المستودع
 ricedu/struts1-patch
struts1 CVE-2014-0114 تصحيح ثغرة التلاعب بـ classLoader
 cahyod/react2shell
هذه الأداة تكتشف الثغرة المحتملة React2Shell (CVE-2025-55182) في مشاريع React من خلال فحص: - ملف `package.json` وملفات القفل بحثًا عن الحزم المعرّضة…
 sonarsource/sonarcloud-scan
Bitbucket Pipe لتفعيل تحليل SonarCloud
 trinadh465/openssl-1_0_1g_cve-2015-3195
حزمة أدوات OpenSSL تنفّذ بروتوكولات SSL/TLS وتوفّر مكتبة تشفير للأغراض العامة مع خوارزميات التشفير، وملخصات البيانات، وخوارزميات المفتاح العام،…
 husoul/cve-2017-15708
Apache synapse إلغاء التسلسل CVE–2017–15708
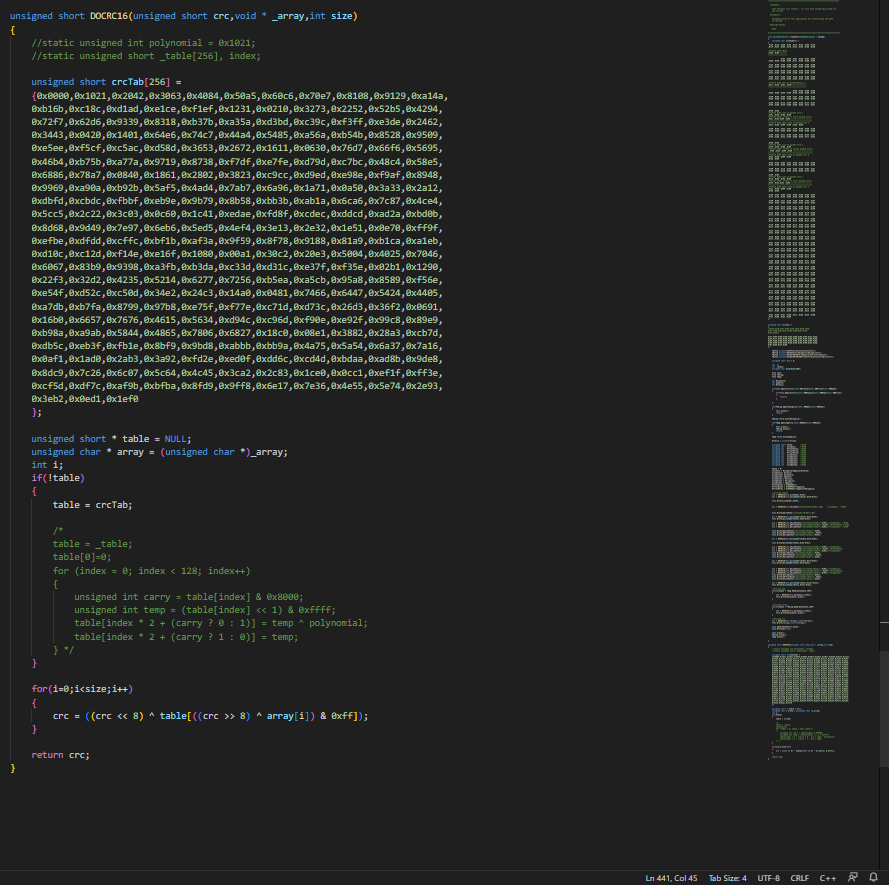 spiralbl0ck/cabir_analysis
تحليل جزئي لـ cabin
 name/log4j-scanner
اكتشف ثغرة Log4Shell [CVE-2021-44832]
 meslimohamedm22005188/path-traversal-cve-2026-14628
إعادة إنتاج تعليمية لثغرة اجتياز المسار CVE-2026-14628 مع أمثلة برمجية قابلة للاستغلال وآمنة، وشرح للإصلاح، وعروض توضيحية قابلة للتشغيل لدراسة CWE-22.
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
مهمة قياس أداء لإعادة تنفيذ إصلاح دقة المسار المُقنّع في Jupyter Server، مع اختبارات وظيفية وأمنية مخفية لتقييم فرض حدود الدليل الجذر.
 helsecert/cve-2022-22965
# نصوص الكشف والإرشادات لثغرة CVE-2022-22965 (Spring4Shell) في إطار عمل Spring، بما في ذلك ماسحات PowerShell وBash لملفات JAR/WAR القابلة للاستغلال…
 abubakar-shahid/cve-2024-36886
بحث أكاديمي حول ثغرات نواة لينكس من نوع N-Day، يحلل CVE-2024-36886 في نظام شبكات TIPC ودورة الحياة والتأثير واستراتيجيات التخفيف.
 sassoftware/jackson
يوفر هذا المستودع معالجة أمنية شاملة لثغرات حرمان الخدمة وتخصيص الموارد دون حدود أو تقييد التي تم الإبلاغ عنها في CVE-2025-52999 وGHSA-2m67-wjpj-xhg9…
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
هذا المستودع يخزّن الملفات اللازمة لمدونة التحليل التي ستصدر قريبًا
 vm2mv/tinyxml
TinyXML 2.6.2 مع إصلاحات لـ CVE-2021-42260 وCVE-2023-34194








