
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 b0marek/cve-2023-4281
مستودع لثغرة CVE-2023-4281.
 mbadanoiu/cve-2021-46366
CVE-2021-46366: هجوم القوة الغاشمة على بيانات الاعتماد عبر CSRF + إعادة توجيه مفتوحة في Magnolia CMS
 urban4/cve-2022-3992
البرمجة النصية عبر المواقع على sanitization-management-system
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
يوضح التقاط تجزئات NTLM عبر Responder وتنفيذ رسائل تصيد تستغل ثغرة CVE-2024-21413 لاختراق الأنظمة.
 abdurahmon3236/cve-2022-4539
استغلال لـ CVE-2022-4539 يزيف رؤوس X-Forwarded-For لتجاوز قيود تسجيل الدخول والوصول المستندة إلى IP في جدار حماية WordPress. يتضمن حمولة قابلة للتوسع…
 jm-lemmi/cve-2019-17497
ملفات POC لـ CVE-2019-17497
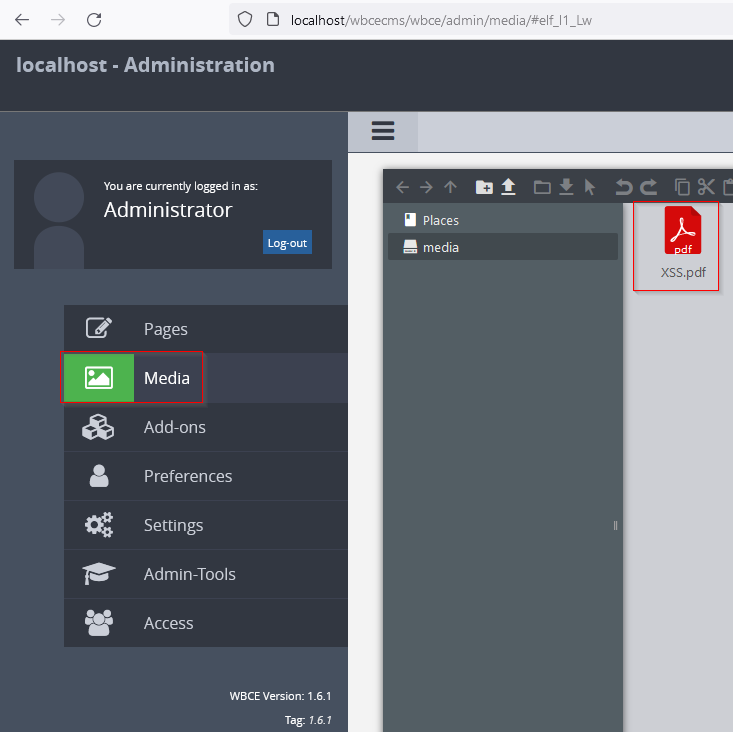 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 يتأثر بثغرة رفع الملفات - XSS التي تسمح للمهاجمين برفع ملف PDF يحتوي على XSS مخفية، وعند تنفيذها ستُطلق النافذة المنبثقة الخاصة بـ XSS.
 b0marek/cve-2023-4631
مستودع لثغرة CVE-2023-4631 الأمنية.
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 معرضة لثغرة البرمجة النصية عبر المواقع (XSS). يمكن لمستخدم عادي سرقة كوكيز الجلسة الخاصة بالمستخدمين المسؤولين من خلال الإشعار…
 security-avs/cve-2019-13633
إثبات مفهوم لثغرة XSS عمياء/مستمرة في مكتب مساعدة Blinger.io، يوضح تنفيذ التعليمات البرمجية عن بُعد في لوحات الإدارة عبر رسائل مصممة.
 sudosammy/cve-2017-15394
يوضح هجوم تشابه النطاقات IDN في امتدادات Chromium لتزوير عناوين URL، مما يساعد في هجمات الخداع بإجبار الضحايا على منح أذونات لنطاقات غير متوقعة.
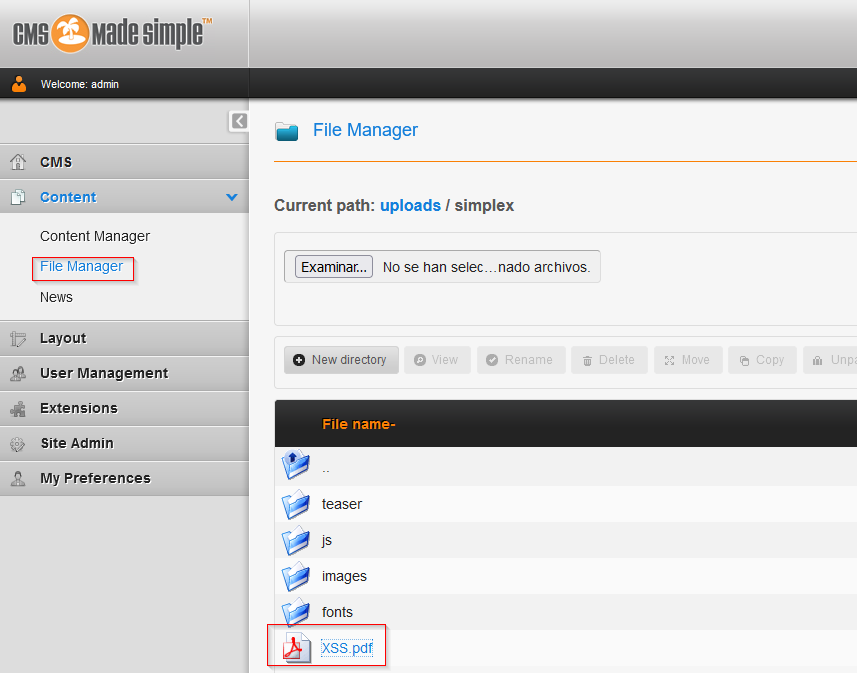 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 متأثر بثغرة رفع الملفات - XSS التي تسمح للمهاجمين برفع ملف PDF يحتوي على XSS مخفي، والذي عند تنفيذه سيطلق النافذة المنبثقة…
 mcracker2002/mailphish
ينشئ رسائل تصيد احترافية مع أكثر من 20 قالبًا لسرقة بيانات الاعتماد، بما في ذلك إنشاء HTML وتسليم البريد الإلكتروني المباشر إلى الأهداف.
 mbadanoiu/mal-008
دراسة حالة: أشياء SSH الغريبة (CVE-2019-6111, CVE-2019-6110) في Cisco SD-WAN
 eddyflores100-lang/taikotalent-phishing-iocs
مؤشرات الاختراق وسلسلة الهجوم والكشف عن حملة taikotalent.xyz المزيفة التي تنتحل صفة مسؤولي التوظيف في Taiko، والتي تُوزّع حصانًا طرواديًا بلغة Bash…
 ahmadhassan-bted/silentsniffer
إطار عمل احترافي عالي الدقة لإزالة إخفاء الهوية وتشخيص الثغرات الأمنية. يتميز ببنية معيارية عديمة الارتباط لجمع المعلومات القائمة على المتصفح،…
 emrekybs/veiled-eye
أداة تحقيق في الهوية ضمن OSINT. انتقل من بريد إلكتروني أو اسم مستخدم أو رقم هاتف أو محفظة عبر 46 مصدرًا إلى ملف تعريف واحد ورسم بياني للعلاقات.








