
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
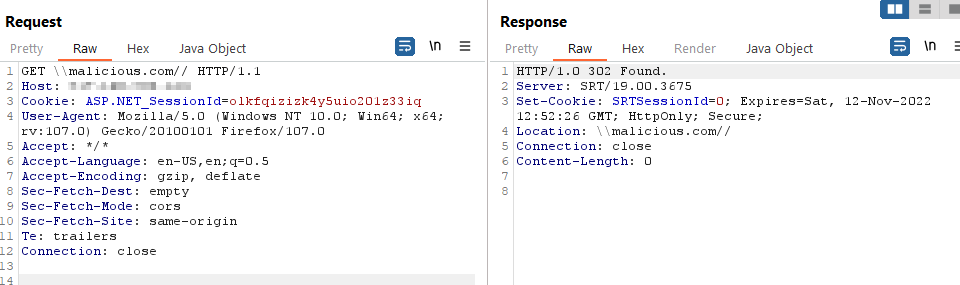
 jbalanza/cve-2022-44215
إفصاح عام عن ثغرة إعادة التوجيه المفتوحة (Open Redirection) في TitanFTP 19.X
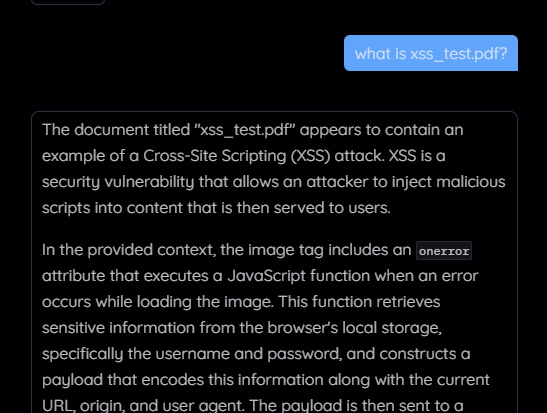 hantul/kotaemon-cve-2025-56526-56527-disclosure
إفصاح عام عن CVE-2025-56526 وCVE-2025-56527 — XSS مخزّن عبر عرض محتوى PDF غير مُنقّى وتعرض بيانات الاعتماد كنص صريح في Kotaemon 0.11.0. يتضمن تحليلًا…
 b1tbit/cve-2026-32201-exploit
استغلال بلغة Python لثغرة CVE-2026-32201، وهي ثغرة XSS منعكسة في Microsoft SharePoint Server، تتيح انتحال الهوية وتعديل البيانات دون مصادقة عبر طلبات…
 nxploited/cve-2025-25101
إضافة Munk Sites لووردبريس <= 1.0.7 - ثغرة CSRF لتثبيت إضافات تعسفي
 s1lkys/cve-2021-40101
استبيان XSS بالاشتراك مع CSRF يؤدي إلى الاستيلاء على حساب المسؤول في Concrete5 8.5.4
 zumiyumi/cve-2024-50677
يقدّم هذا المستودع إثباتَ مفهومٍ (PoC) لثغرة CVE-2024-50677
 ayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover
【Teedy 1.11】الاستيلاء على الحساب عبر XSS
 bhanunamikaze/cve-2024-42009
يُظهر إثبات المفهوم (PoC) هذا استغلالًا لـ CVE-2024-42009، مستفيدًا من ثغرة البرمجة النصية عبر المواقع (XSS) لاستخراج رسائل البريد الإلكتروني من…
 technicalcorp0/cve-2023-38831-exploit
يحتوي هذا المشروع على سكربت بايثون يستغل **CVE-2023-38831**، وهي ثغرة أمنية في إصدارات **WinRAR** الأقدم من 6.23. يُنشئ الاستغلال **أرشيف RAR خبيث**…
 raffli-dev/cve-2023-41425
استغلال لثغرة Wonder CMS من XSS إلى RCE (CVE-2023-41425) مع رفع القوالب وحمولات الصدفة العكسية.
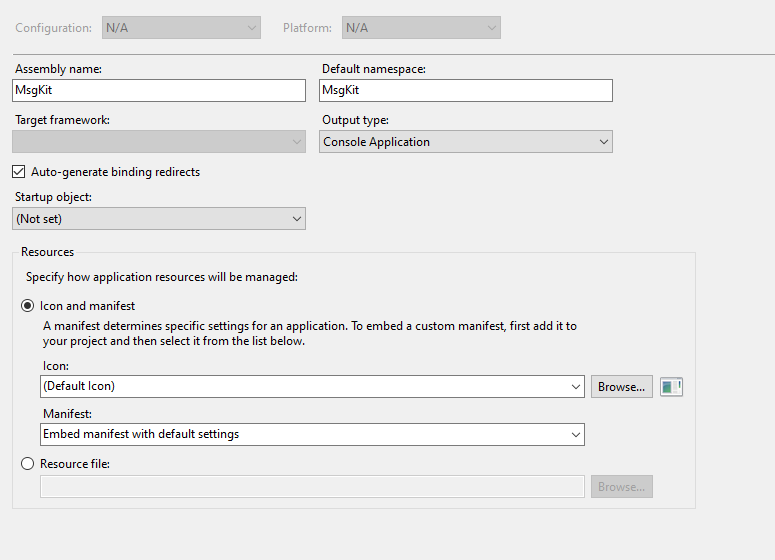 moneertv/cve-2023-23397
CVE-2023-23397 إثبات المفهوم C#
 elamani-drawing/cve-2024-4367-poc-pdfjs
PoC (إثبات المفهوم) الخاص بـ CVE-2024-4367 - ثغرة RCE في libwebp. عرض توضيحي كامل يتضمن: إنشاء الحمولات (payloads)، سيناريوهات الهجوم، تحليل المخاطر،…
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - XSS المنعكس
 oscarakaelvis/cve-2018-8062
XSS مستمر على جهاز التوجيه Comtrend AR-5387un
 zzn1nj4/cve-2025-22131-poc
PoC لـ CVE-2025-22131
 cscli/cve-2017-5223
استغلال لإثبات المفهوم لـ CVE-2017-5223 يوضح قراءة ملف عشوائي عبر مرفق PHPMailer وحقن محتوى البريد الإلكتروني.
 minotauro2020/cve-2023-40869
ثغرة برمجية من نوع Cross Site Scripting في mooSocial mooSocial Software الإصدار v.3.1.6 تسمح لمهاجم عن بُعد بتنفيذ كود تعسفي عبر نص برمجي مُصمم…
 cappricio-securities/socialengineering
إطار SEt








