
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 reedgraff/hingesdk
SDK تطبيق Hinge للمواعدة للغة بايثون للمهندسين البرمجيين الوحيدين والملولين
 quentinhardy/pytmipe
مكتبة Python وعميل لمعالجة الرموز والانتحال لتصعيد الامتيازات على Windows
 wavvs/doctrack
أداة للتلاعب وتسليح مستندات Office Open XML.
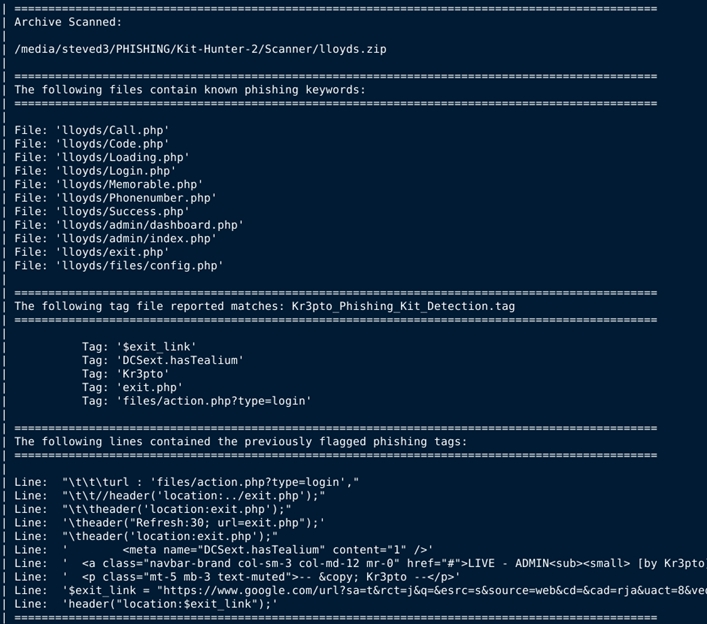 steved3/kit_hunter
ماسح ضوئي أساسي لحزم التصيد الاحتيالي للاستضافة المخصصة وشبه المخصصة
 cisc0-gif/kitt-lite
أداة CLI لاختبار الاختراق مبنية بلغة بايثون
 praetorian-inc/oauthseeker
تطبيق OAuth خبيث يمكن استغلاله في هجمات التصيد الاحتيالي الداخلية والخارجية التي تستهدف مستخدمي Microsoft Azure وOffice365.
 thegeekht/loki.rat
Loki.Rat هو fork من Ares RAT، يدمج وحدات جديدة، مثل التسجيل (recording)، وشاشة القفل (lockscreen)، وخيارات تحديد الموقع (locate). Loki.Rat هو أداة…
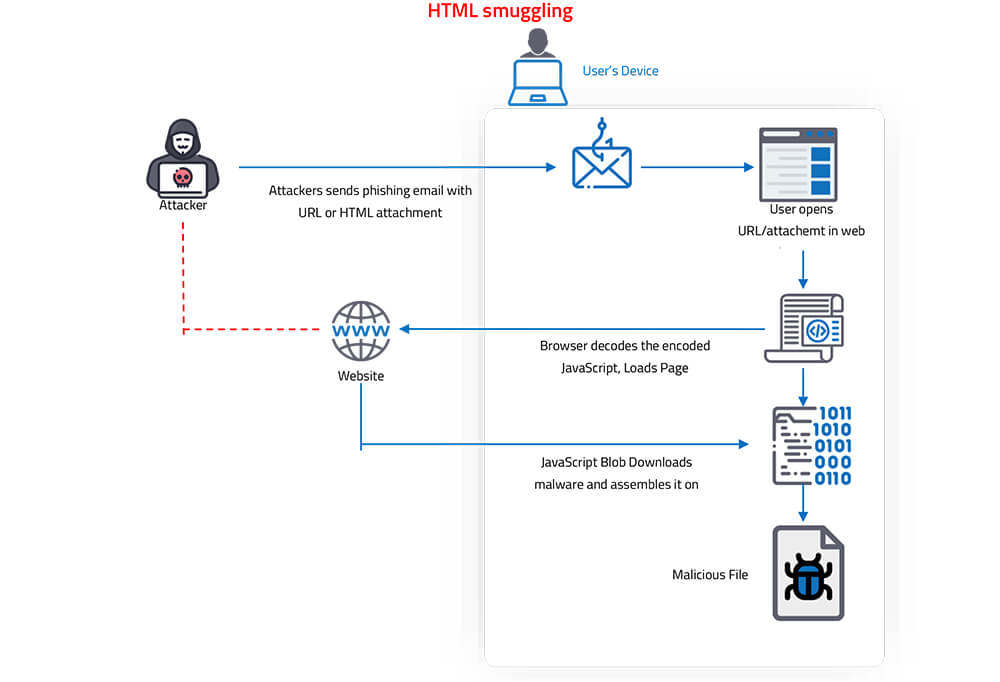 de3vil/htmlsmuggling
إنها تقنية خبيثة يستخدمها المخترقون لإخفاء حمولات البرامج الضارة في نص مشفر في مرفق HTML أو صفحة ويب مصممة خصيصًا.
 zblurx/impersonate-rs
Rusty Impersonate
 rvrsh3ll/azure-app-tools
مجموعة أدوات للاستخدام مع تطبيقات Azure
 nccgroup/droppedconnection
يحاكي خدمة Cisco ASA Anyconnect VPN لجمع بيانات الاعتماد وتسليم حمولات VBS في عمليات التصيد ضمن الفريق الأحمر.
 rasta-mouse/spawnwith
أداة Cobalt Strike BOF تقوم بتشغيل عملية باستخدام توكن مستخدم آخر وحقن شيل كود Beacon، مما يتيح عمليات ما بعد الاستغلال والحركة الجانبية عبر انتحال…
 jqueguiner/lk_scraper
أداة كشط لينكد إن قابلة للتكوين بالكامل: اكشط أي شيء داخل لينكد إن
 joelgmsec/fakedatagen
يقوم بتوليد هويات مزيفة صالحة تمامًا بتنسيق إسباني، بما في ذلك الأسماء، وعناوين البريد الإلكتروني، والتفاصيل المصرفية، ومعلومات موسعة، مع ضغط اختياري…
 mrbrutti/cartero
إطار عمل معياري للتصيد الاحتيالي مع CLI لاستنساخ المواقع، وإرسال رسائل بريد إلكتروني قوالبية، وإطلاق حملات تصيد عبر البريد الإلكتروني وSMS وiMessage…
 sfewer-r7/cve-2026-55040
استغلال إثبات المفهوم لثغرة Microsoft SharePoint CVE-2026-55040 الذي يزوّر رموز JWT، ويتجاوز المصادقة، ويكتشف البيانات الوصفية تلقائيًا، وينتحل صفة…
 rweijnen/createdump
استخدم أداة createdump الخاصة بـ WindowsApp للحصول على تفريغ lsass








