
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…

 roxanne_ardary/emailxpose
EmailXpose هو نظام أمان بريد إلكتروني مفتوح المصدر مدعوم بالذكاء الاصطناعي، يكتشف التصيد الاحتيالي والبريد العشوائي والاحتيال والبرمجيات الخبيثة…
 maty156/telegram-phish-simulator
用于网络安全培训和意识教育的教育性Telegram钓鱼模拟。演示在隔离实验室环境中通过虚假登录页面进行凭据收集。
 redbyte1337/graphspy
أداة للوصول الأولي وما بعد الاستغلال لـ Entra ID و M365 مع واجهة مستخدم رسومية قائمة على المتصفح
 sundowndev/phoneinfoga
إطار عمل لجمع المعلومات عن أرقام الهواتف

 trustedsec/reel
إطار عمل لمحاكاة التصيد ورفع التوعية، للحملات القائمة على العقد، والتقاط بيانات الاعتماد، والتسليم عبر SMTP، وCAPTCHA، وإعادة استخدام بيانات الاعتماد…
 shredzwho/ig-detective
أداة OSINT تم بحثها وتصميمها لتعقب أسماء مستخدمي IG
 vincentkaufmann/noapi-google-search-mcp
خادم MCP للبحث في Google وجلب الصفحات باستخدام Chromium بدون واجهة رسومية
 drk1wi/modlishka
مودليشكا. وكيل عكسي.
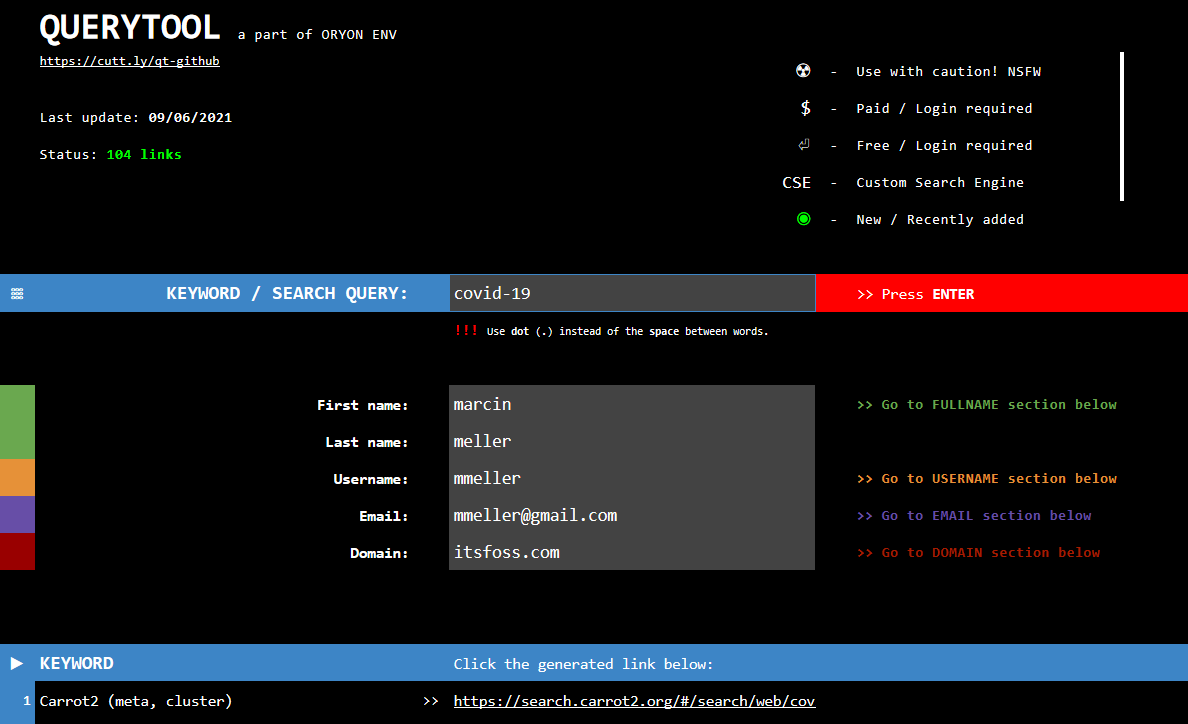 oryon-osint/querytool
Querytool هو إطار عمل OSINT يعتمد على جداول بيانات Google. باستخدام هذه الأداة يمكنك إجراء بحث معقد عن المصطلحات والأشخاص وعناوين البريد الإلكتروني…
 yfelipecruvinel/tryhackme-moniker-link
توثيق مختبري العملي Moniker Link (CVE-2024-21413) الذي أكملته على TryHackMe.
 asset-group/ghostsplice
مستودع Ghostsplice: إثبات مفهوم لهجوم تجزئة الثقة عبر القنوات المتقاطعة
 sfewer-r7/cve-2026-55040
استغلال إثبات المفهوم لثغرة Microsoft SharePoint CVE-2026-55040 الذي يزوّر رموز JWT، ويتجاوز المصادقة، ويكتشف البيانات الوصفية تلقائيًا، وينتحل صفة…
 doctoreww/evilfonttool
أداة خداع تعتمد على الخطوط للاختبارات الهجومية، والبحث الأمني، وأي شيء آخر.
 dungsocool/cve-2026-64638
استغلال لإثبات المفهوم لثغرة CVE-2026-64638: XSS منعكسة في تسجيل دخول WordPress مقترنة بـ DOM clobbering لتحقيق الاستيلاء على حساب المسؤول وتنفيذ…
 mohwahyudi/poc-cve-2026-64638-
سلسلة استغلال (PoC) لثغرة XSS قبل المصادقة في WordPress تصل إلى تنفيذ أوامر عن بُعد (RCE) عبر DOM clobbering وREST JSONP/SOME ورفع الإضافات، مع…
 sam00/poc-cve-2026-54121-certighost
عدة استغلال لـ AD CS CVE-2026-54121: يمكن للمستخدمين ذوي الامتيازات المنخفضة في المجال انتحال شخصية وحدة تحكم بالمجال، وتزوير الشهادات، واختراق…







