
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 humansecurity/cve-2019-18426
مستودع الكشف عن CVE-2019-18426 يوضح إعادة التوجيه المفتوحة وتجاوز CSP وXSS الدائم وأذونات قراءة FS في واتساب، مع مقالات تقنية وفيديوهات تجريبية.
 bitsadmin/fakelogonscreen
أداة جمع بيانات اعتماد ويندوز تعرض شاشة تسجيل دخول وهمية، وتتحقق من صحة كلمات المرور الملتقطة مقابل AD أو الجهاز المحلي، وتخرجها إلى وحدة التحكم أو…
 aron-tn/mega-bot
[جديد] : Mega Bot ☣ Scanner & Auto Exploiter
 dviros/credsleaker
Credsleaker يسمح للمهاجم بصياغة موجه اعتماد مقنع للغاية باستخدام Windows Security، والتحقق من صحته ضد DC ومن ثم تسريبه عبر طلب HTTP.
 rmikehodges/hidensneak
CLI لاختبار الاختراق المؤقت
 ianxtianxt/flash-player
كود مصدر تصيّد Flash، صيني + إنجليزي
 r00t-3xp10it/backdoorppt
حوّل ملف payload.exe الخاص بك إلى مستند وورد مزيف (.ppt)
 rub-nds/johnny-you-are-fired
مصنوعات لمنشور USENIX.
 twintproject/twint-utils
مجموعة من السكربتات لمشروع TWINT
 furqankhan1/cve-2019-13496
استغلال إثبات المفهوم يوضح تجاوز OTP في One Identity Cloud Access Manager 8.1.3 عبر هجوم MITM/تجريد SSL، وإعادة تشغيل استجابة SAML، وJavaScript…

 xdavidhu/mitmap
📡 برنامج بايثون لإنشاء نقطة وصول مزيفة والتقاط البيانات.
 xdavidhu/langhost
👻 روبوت محادثة LAN dropbox يمكن التحكم به عبر Telegram
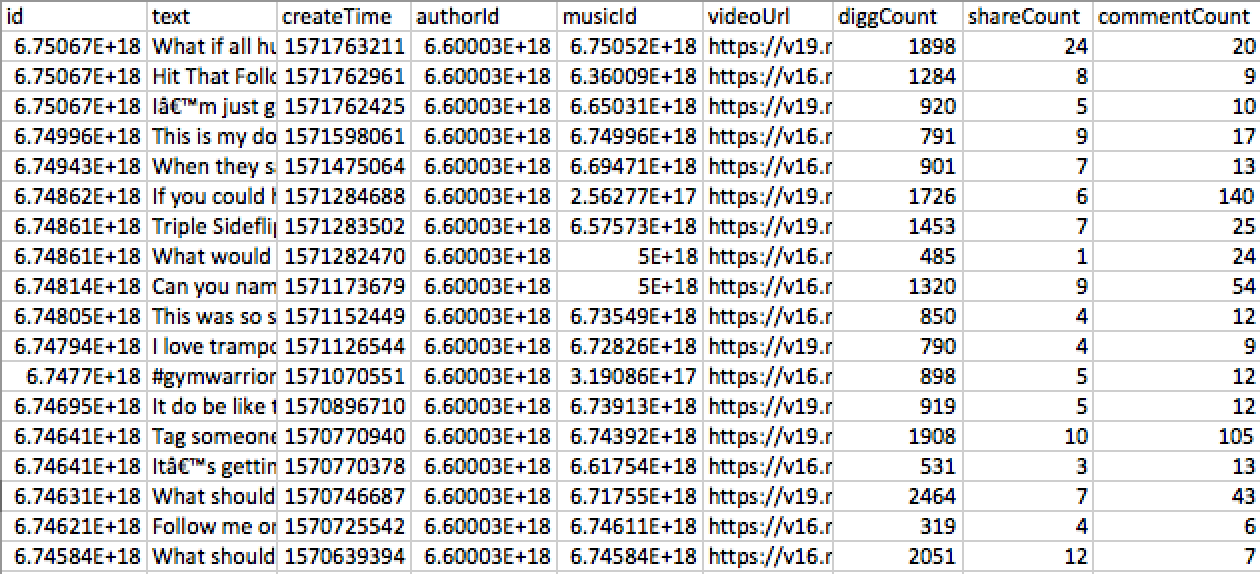 dutchosintguy/tiktok-scraper
استخراج وتنزيل منشورات فيديو TikTok والبيانات الوصفية من ملفات تعريف المستخدمين والوسوم والاتجاهات دون مصادقة. يُخرج أرشيفات JSON وCSV وZIP.
 x0rz/tweets_analyzer
أداة OSINT تقوم بكشط بيانات وصفية لملفات تعريف تويتر لتحليل أنماط النشاط، المنطقة الزمنية، اللغة، الموقع الجغرافي، الوسوم (الهاشتاغات)، والاتصالات…
 keepwannabe/whatsrce
هذه أداة لتوليد الحمولة تلقائيًا لثغرة CVE-2019-11932 (تنفيذ التعليمات البرمجية عن بُعد في واتساب)
 jasonjerry/whatsrce
هذه حمولة مولّدة تلقائيًا لـ CVE-2019-11932 (تنفيذ التعليمات البرمجية عن بُعد في واتساب)
 matrix07ksa/brute_force
هجوم القوة الغاشمة Gmail Hotmail Twitter Facebook Netflix








