
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 s1lkys/cve-2021-40101
استبيان XSS بالاشتراك مع CSRF يؤدي إلى الاستيلاء على حساب المسؤول في Concrete5 8.5.4
 michaelweber/macrome
قارئ/كاتب مستندات ماكرو إكسل لفرق الاختراق الأخلاقي والمحللين

 oriyomi12/otp-bot
يؤتمت مكالمات التصيد الصوتي عبر بوت ديسكورد وواجهة برمجة التطبيقات (API) لاعتراض كلمات المرور لمرة واحدة عبر الرسائل النصية، متجاوزًا التحقق عبر…
 arismelachroinos/lscript
سكربت LAZY سيجعل حياتك أسهل، وبالطبع أسرع.
 optiv/microsoft365_devicephish
نص برهان المفهوم (Proof-of-Concept) لشن هجوم تصيد احتيالي باستغلال تدفق تفويض OAuth في Microsoft 365
 mehulj94/radium
مسجل بايثون مع ميزات متعددة.
 tigmint/tigmint
إطار عمل OSINT قائم على الويب لجمع المعلومات الاستخباراتية من وسائل التواصل الاجتماعي، بما في ذلك تحليل تويتر وإنستغرام، اكتشاف الحسابات، واستخراج…
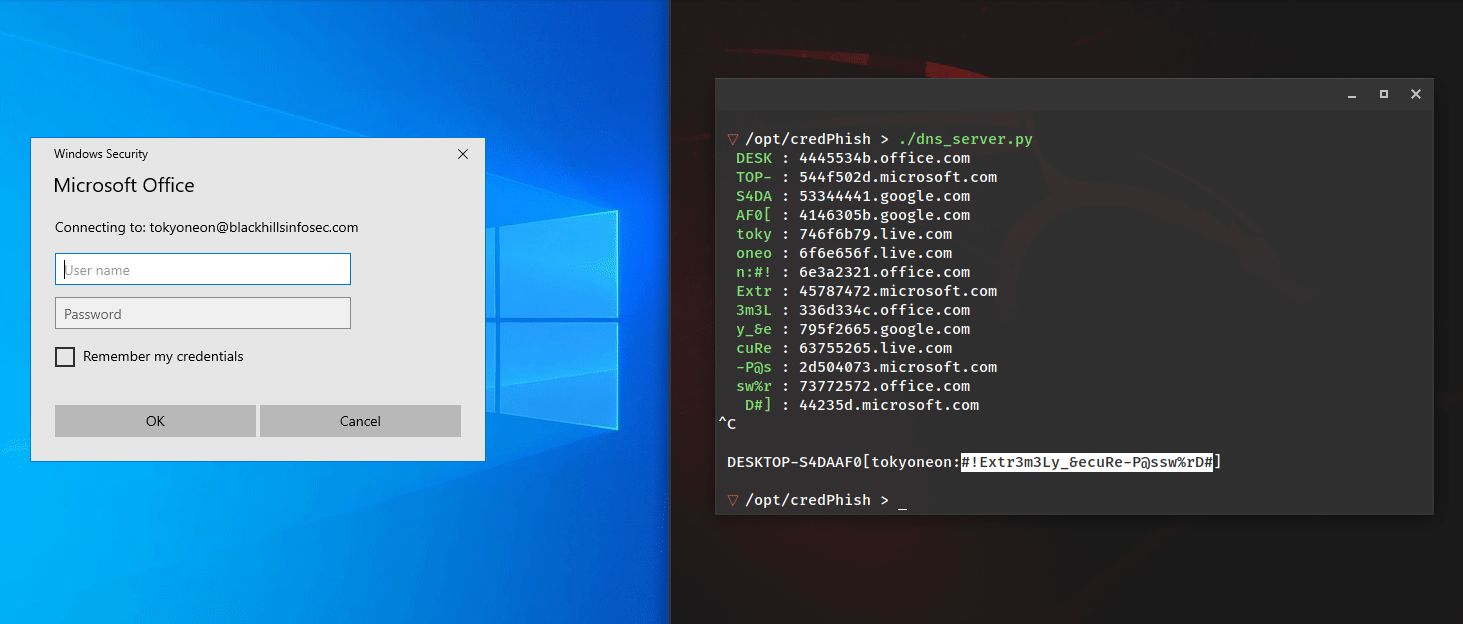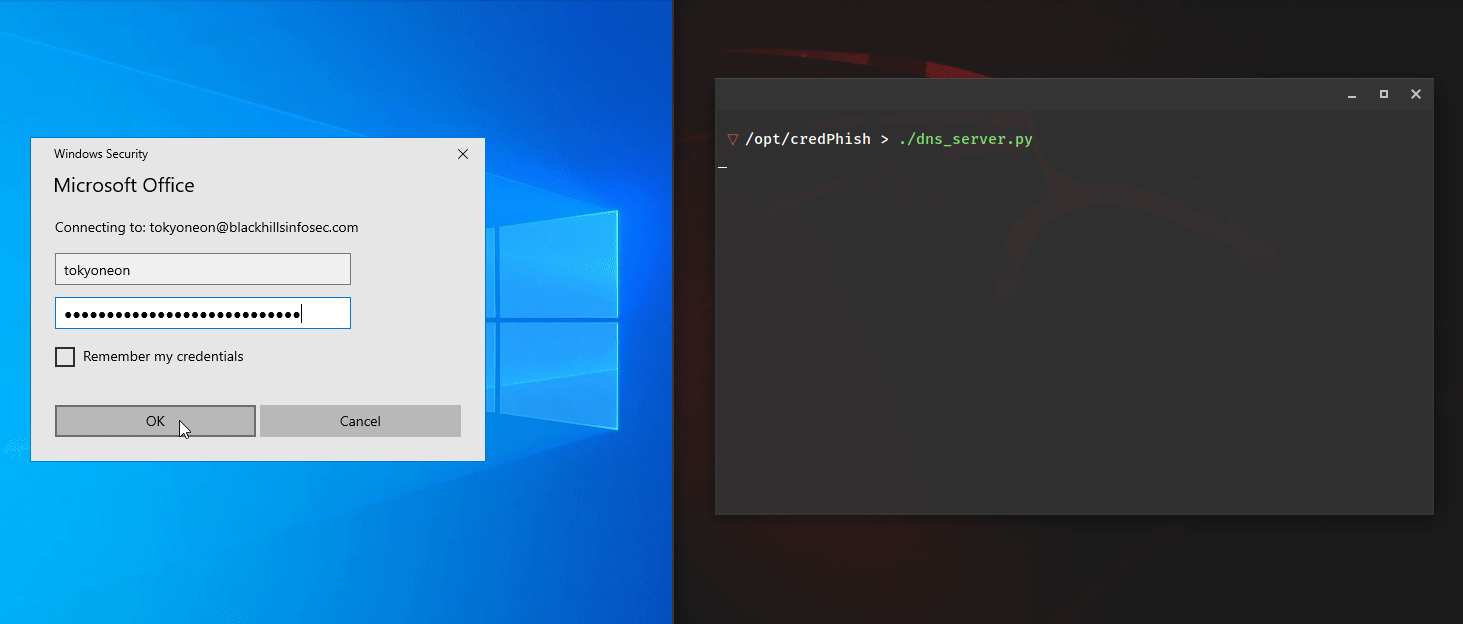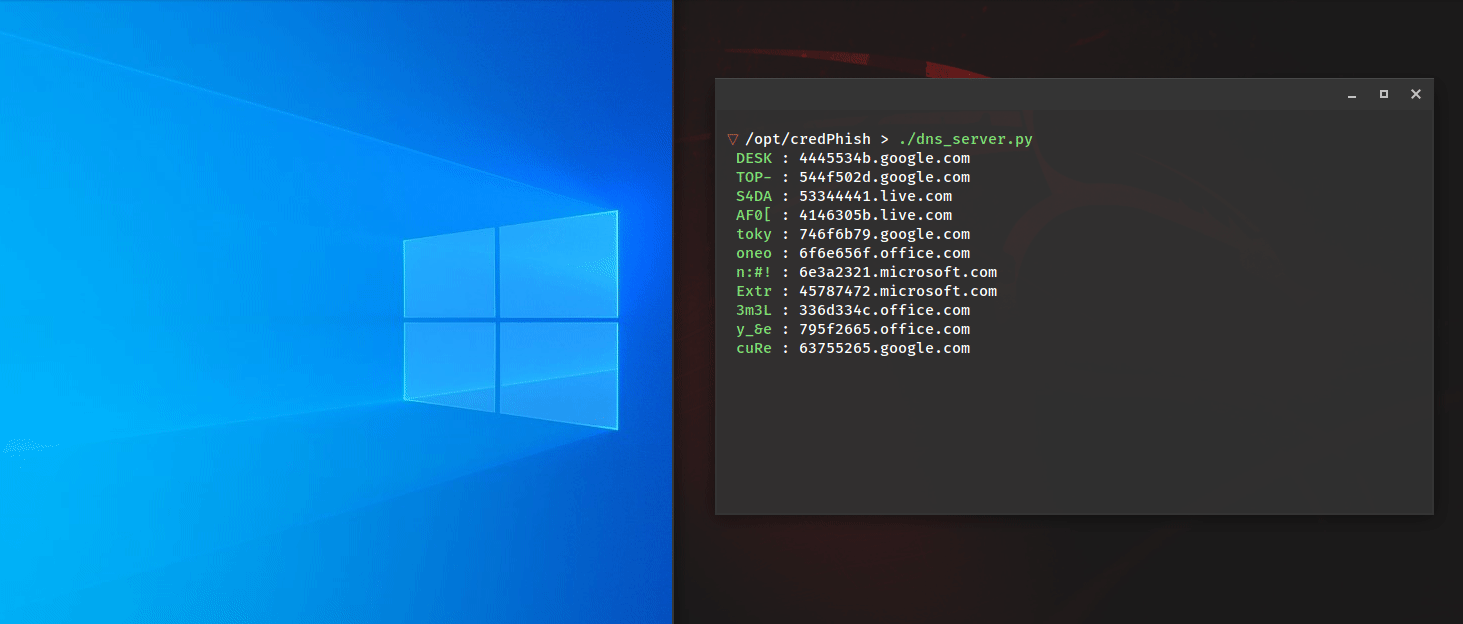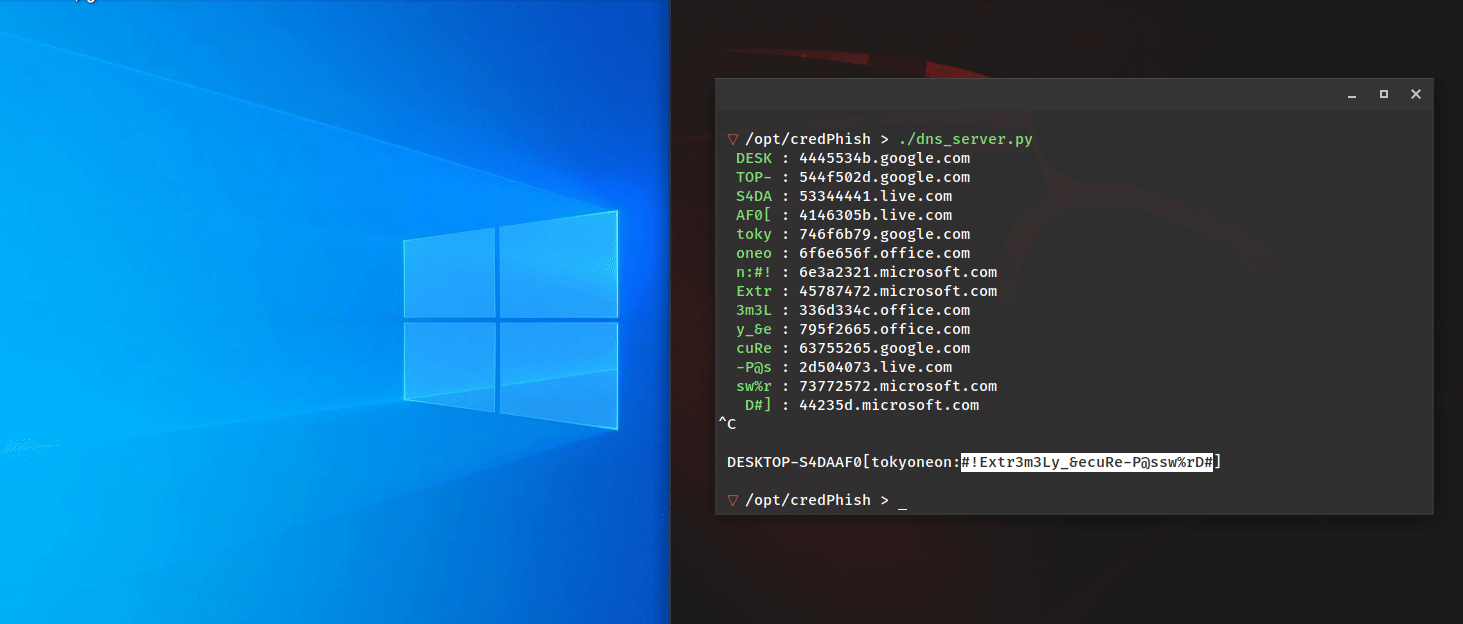 tokyoneon/credphish
نص PowerShell النصي الذي يستدعي مطالبات اعتماد شرعية ويستخرج كلمات المرور التي تم التقاطها عبر DNS باستخدام CredentialPicker و Resolve-DnsName.
 jaykali/lockphish
Lockphish هي الأداة الأولى (07/04/2020) لهجمات التصيد الاحتيالي على شاشة القفل، صُممت لالتقاط بيانات اعتماد Windows ورمز PIN لأجهزة Android ورمز مرور…
 mcracker2002/mailphish
ينشئ رسائل تصيد احترافية مع أكثر من 20 قالبًا لسرقة بيانات الاعتماد، بما في ذلك إنشاء HTML وتسليم البريد الإلكتروني المباشر إلى الأهداف.
 atn1ght/fakeauth
ينشئ موجه مصادقة وهمي لالتقاط كلمات المرور النصية الصريحة للمستخدمين
 gr33nm0nk2802/mailmeta
أداة تحقيق جنائي للمساعدة في التحقيق في رسائل البريد الإلكتروني المزيفة بناءً على رؤوس البريد الإلكتروني.
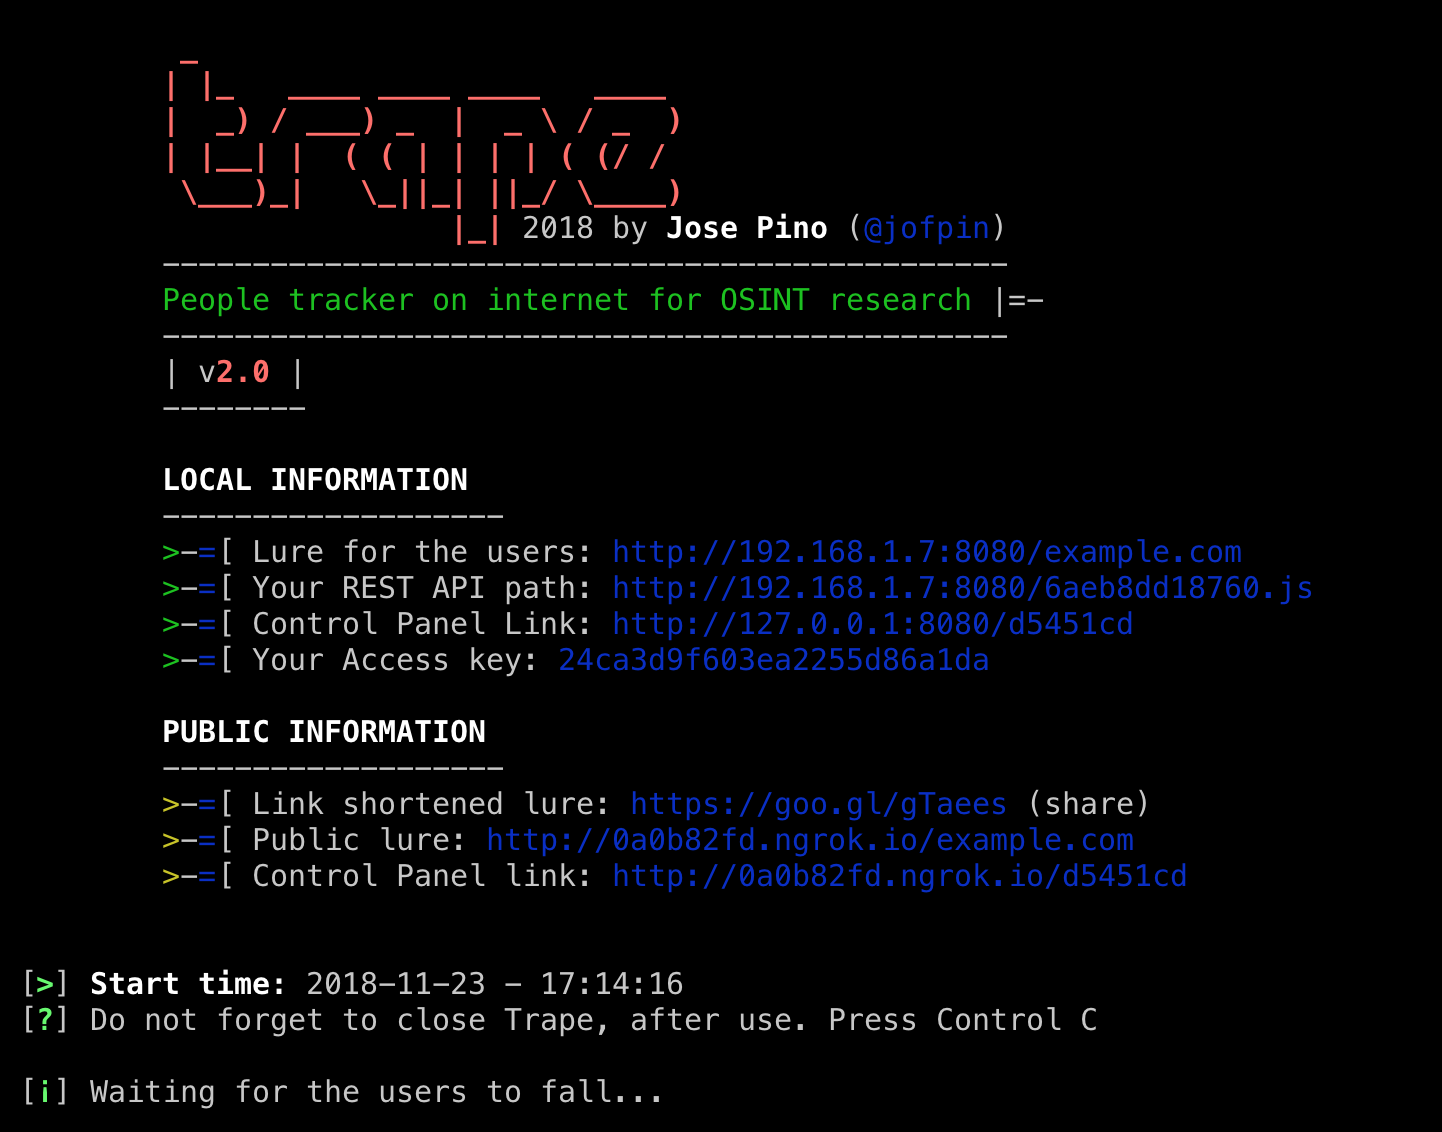 jofpin/trape
متعقب الأشخاص على الإنترنت: أداة تحليل وبحث مفتوحة المصدر (OSINT) من تأليف Jose Pino
 th3unkn0n/telegram-scraper
أداة سحب بيانات مجموعة تيليجرام. جلب جميع المعلومات عن أعضاء المجموعة
 jasmoon99/embedded-pdf
يوضح هذا الفيديو التوضيحي كيف يمكننا التحكم في جهاز الضحية عن طريق إرسال ملف PDF يبدو غير ضار إلى الهدف، بينما يحتوي في الواقع على حمولة مدمجة. تم…
 s3cur3th1ssh1t/namedpipepth
تمرير التجزئة إلى أنبوب مسمى لانتحال التوكن
 reverseclabs/cve-2021-25374_samsung-account-access
يمكن استخدام هذا السكريبت للوصول إلى حساب سامسونج الخاص بالضحية إذا كان لديه إصدار معين من تطبيق Samsung Members مثبتًا على جهاز سامسونج الخاص به،…








