
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 komomon/cve-2022-30190-follina-office-msdt-fixed
أداة استغلال معدلة لـ CVE-2022-30190 لـ MS-MSDT Office RCE مع دعم قالب docx مخصص، وأوضاع تنفيذ ثنائي/أوامر، وخادم HTTP مدمج لتسليم الحمولة عن بُعد.
 visualbasic6/chatter
روبوت تيليجرام لمراقبة الإنترنت وجمع المعلومات الاستخباراتية مفتوحة المصدر (OSINT) لنظام ويندوز
 wh0amitz/petitpotato
تصعيد الامتيازات محليًا عبر PetitPotam (استغلال صلاحيات الانتحال).
 wavvs/doctrack
أداة للتلاعب وتسليح مستندات Office Open XML.
 trackflaw/cve-2023-23397
PoC بسيط لثغرة CVE-2023-23397 مع الحمولة المرسلة عبر البريد الإلكتروني.
 bronzebee/cve-2023-23397
نص برمجي بايثون لإرسال رسائل البريد الإلكتروني مع حمولة CVE-2023-23397 باستخدام SMTP
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 معرضة لثغرة البرمجة النصية عبر المواقع (XSS). يمكن لمستخدم عادي سرقة كوكيز الجلسة الخاصة بالمستخدمين المسؤولين من خلال الإشعار…
 moneertv/cve-2023-23397
CVE-2023-23397 إثبات المفهوم C#
 api0cradle/cve-2023-23397-poc-powershell
نص PowerShell لاستغلال CVE-2023-23397 عن طريق إرسال أو حفظ دعوات تقويم Outlook ضارة تؤدي إلى تسريب بيانات اعتماد NTLM عبر خيار ReminderSoundFile.
 ka7ana/cve-2023-23397
إثبات المفهوم في PowerShell لـ CVE-2023-23397 يستغل خاصية ReminderSoundFile في Outlook لاعتراض تجزئات Net-NTLMv2 عبر SMB أو WebDAV لهجمات ترحيل…
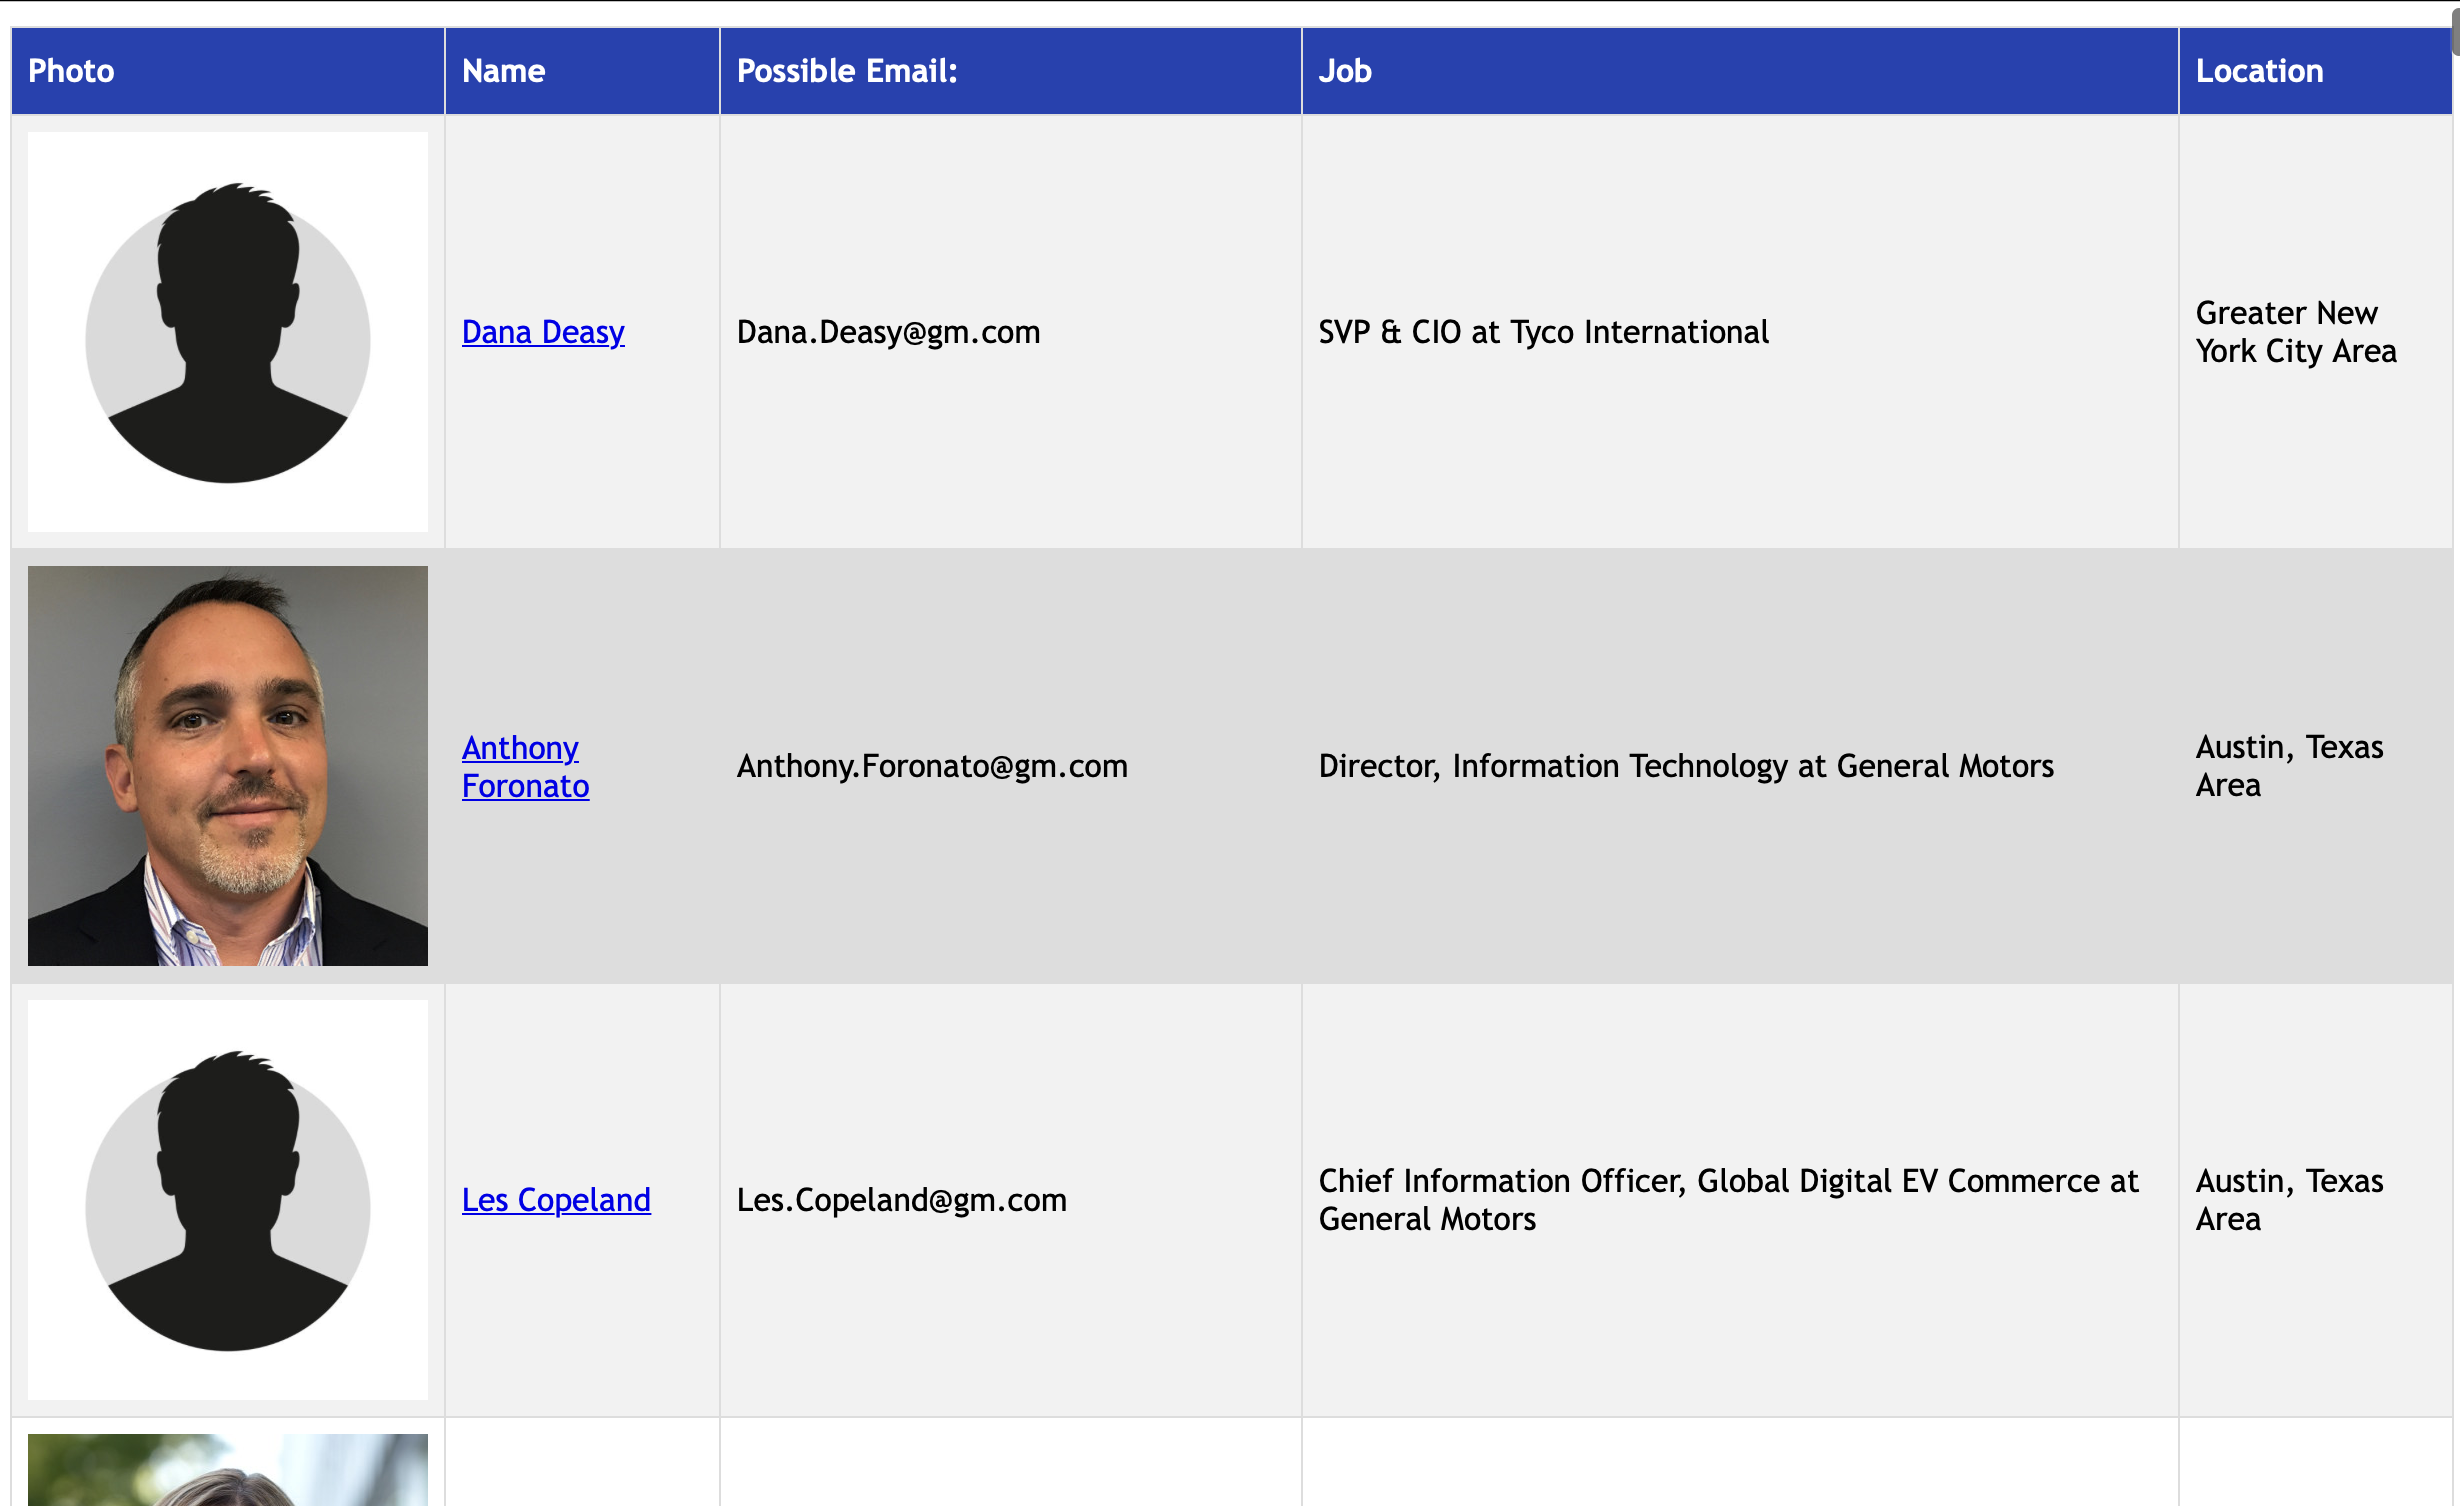
 nccgroup/droppedconnection
يحاكي خدمة Cisco ASA Anyconnect VPN لجمع بيانات الاعتماد وتسليم حمولات VBS في عمليات التصيد ضمن الفريق الأحمر.
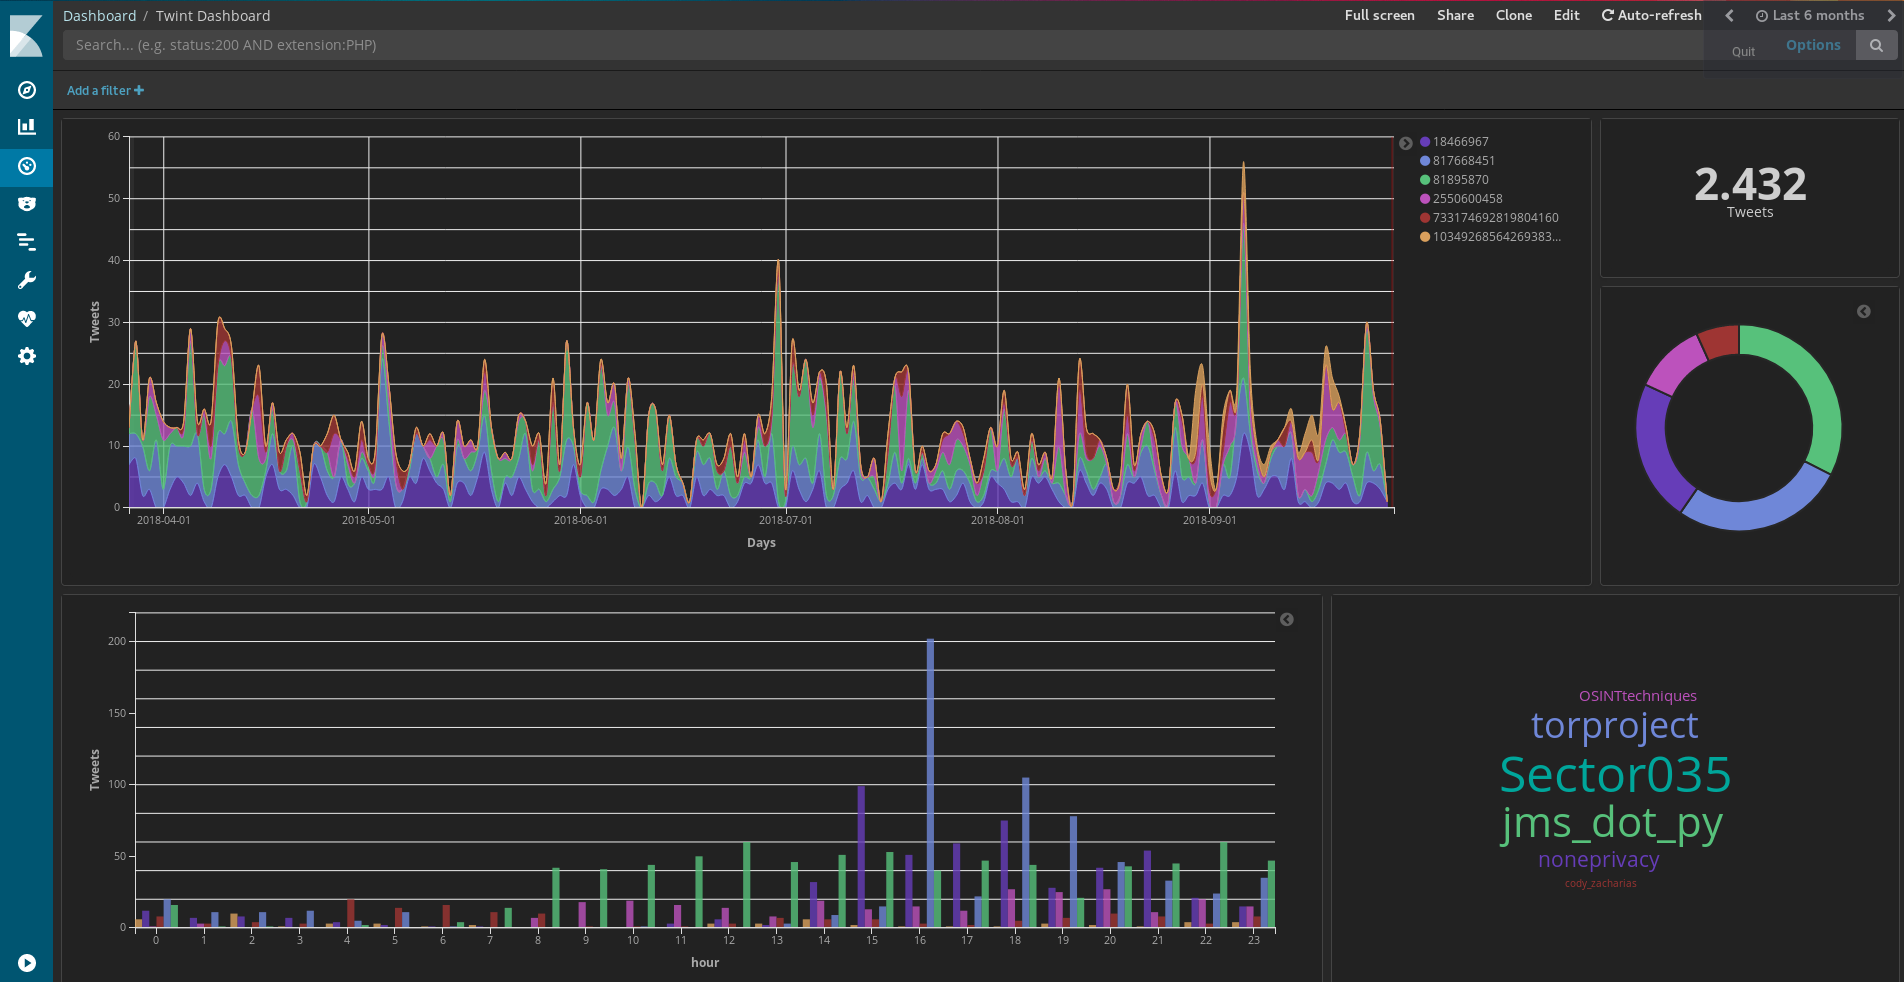 twintproject/twint
أداة متقدمة لكشط تويتر وجمع المعلومات الاستخباراتية مكتوبة بلغة Python ولا تستخدم واجهة برمجة تطبيقات تويتر، مما يسمح لك بكشط متابعي المستخدم،…
 4n4nk3/tinkerershell
شيل عكسي بسيط بلغة بايثون، كُتِبَ فقط من أجل المتعة.
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 nettitude/runpe
محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.
 initzercreations/tracgram
استخدم ميزات الموقع في إنستغرام لتتبع حساب
 gar-re/cve-2022-27438
استغلال إثبات المفهوم لـ CVE-2022-27438، يوضح تنفيذ التعليمات البرمجية عن بُعد عبر خادم تحديث مزيف في Advanced Installer 19.3. يتضمن خطوات انتحال DNS…








