
 visualbasic6/chatter
روبوت تيليجرام لمراقبة الإنترنت وجمع المعلومات الاستخباراتية مفتوحة المصدر (OSINT) لنظام ويندوز

أبريل 9، 2023
برمجيات مهجورة - آسف - مشغول في مكان آخر. سأعيد كتابتها من الصفر بلغة متعددة المنصات مقابل مبلغ كبير من المال.
أكتوبر 6، 2021
قد لا تظل هذه البرمجيات مهجورة قريبًا. أما الآن فهي غير مستقرة جدًا. أود إعادة كتابتها من الصفر.
الوصف
chatter هو بوت مراقبة استخباراتي مفتوح المصدر (OSINT) يعمل كدليل إثبات المفهوم (PoC) على نظام ويندوز (خادم مثاليًا)، حيث يراقب محتوى التغريدات وعناوين منشورات reddit ومحتوى منشورات 4chan بحثًا عن كلمات مفتاحية محددة - بالإضافة إلى العبارات المحصورة بين علامتي اقتباس. يقوم بتغذية المحتوى الذي يتم اكتشافه إلى مجموعة telegram الخاصة بك بشكل شبه فوري وفقًا لتكوينك. هذا إصدار تجريبي مبكر بميزات محدودة.
تواصل مع [email protected] للاستفسارات
كيفية تشغيل chatter
حمّل وفك ضغط https://github.com/visualbasic6/chatter/archive/master.zip.
\bin\config\apikey.txt - تأكد من إضافة النص bot قبل مفتاح API الذي يمنحك إياه telegram، مثلًا: bot111093451:GDGks4kisDFJFlulzjser-dfsSJDFpWsd"chat": {
"id": -100156734232,
حيث -100156734232 هو معرف الدردشة لمجموعتك على telegram.
5. ضع معرف الدردشة في \bin\config\chatid.txt
6. املأ \bin\config\targets.txt و \bin\config\keywords.txt وفقًا لذلك. لا تقلق - توجد أمثلة بالفعل في هذه الملفات النصية.
7. قم بتشغيل ملف .exe
فيديو (اضغط للمشاهدة)
إبلاغ بوت telegram

قد تحتاج إلى تشغيل cmd.exe كمسؤول وتنفيذ "regsvr32 {file.ocx}" إذا ظهرت أي أخطاء في التشغيل لا تتعلق بغياب ملفات الإعدادات.
الملفات الموجودة في \config\ واضحة بذاتها وتحتوي على أمثلة.
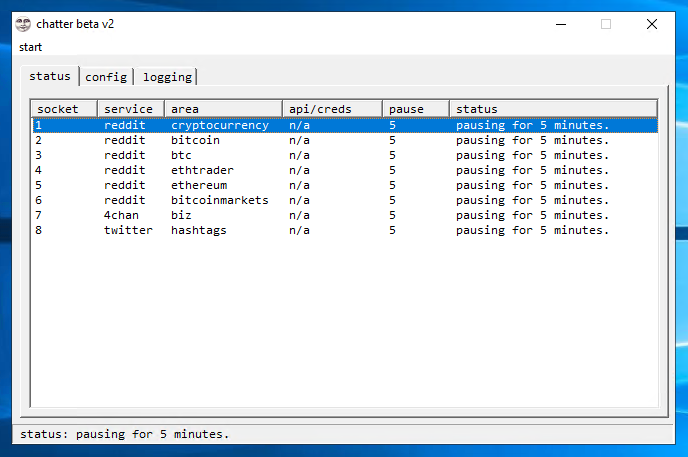
تنسيق targets.txt هو:
service:area:apicreds(unnecessary):minutesbetweencrawl
مثلًا: reddit:cryptocurrency:n/a:5
املأ هذه الملفات قبل تشغيل ملف .exe وإلا سيفشل chatter. من الأفضل استخدام chatter مع خادم ويندوز لتعيينه ونسيانه. تمت كتابة chatter بلغة Classic VB مع غلاف SSL لإجراء طلبات API خارجية. هذا نادر في 2020. ولهذا قد تظهر برامج مكافحة الفيروسات نتائج إيجابية خاطئة. يمكنك تجميعها من المصدر بحرية أو تشغيل chatter داخل بيئة معزولة (enclave) - وهو ما يجب أن يكون ممارسة قياسية لأي برنامج يحتوي على كود لا يمكنك مراجعته وتجميعه شخصيًا. يُوصى بالامتناع عن البث إلى telegram عدة مرات أثناء ملء قاعدة البيانات بالمحتوى الذي سيتم تجاهله. هذا مفيد بشكل خاص لتويتر. في النهاية سيتم اعتراض المواد الحديثة فقط - على الرغم من أن الأمر قد يستغرق بعض الوقت حتى يتم تخزين المحتوى القديم المرتبط بكلماتك وعباراتك في قاعدة البيانات وتجاهله.
التجميع من المصدر
vb6
خارطة الطريق، ملاحظات متفرقة
غوص أعمق، تخزين محلي، أفكار فورية في 17 مايو 2020
ملاحظة: يحتاج chatter إلى تحديث لتخزين عناوين URL كاملة مرتبطة بكلماتها المفتاحية وأوقاتها الزمنية - وربما أيضًا الزحف إلى عناوين URL فور اكتشافها لعكس المحتوى بالكامل. من المحتمل/يجب أن يأتي هذا في تحديث قريب.
في الوقت الحالي، من الأفضل حفظ chatter لشيء مثل الجلوس بشكل غير رسمي في مجموعة telegram وتشغيل استخبارات تعاونية؛ مثل المستثمرين الذين يشرفون على الأخبار المتعلقة بأسواق محددة. لا يقوم بتخزين محتوى المنشورات محليًا. حاليًا، ستحتاج إلى إجراء تعديلات على chatter والقيام بزحف إضافي.
فائدة الإبلاغ عن الاكتشافات إلى مجموعات telegram هي أن telegram يزحف إلى عناوين URL التي يقدمها chatter ويعرض معاينات النص والصورة ذات الصلة المرتبطة بالمحتوى.
الاستعلامات الثلاثة التي يقوم بها chatter كل N دقيقة هي:
https://www.reddit.com/search.compact?q=subreddit%3A{subreddit}+{query}&sort=new&t=all
https://find.4chan.org/?q={query}&b={area, e.g. biz, b, etc.}
https://api.twitter.com/2/search/adaptive.json?&q={query}
ثم يقوم بتخزين معرفات URL الفريدة كملفات .txt مثل \db\{platform}\{identifier}.txt لتجاهلها كمكررات في المستقبل.
أمثلة
\db\reddit\1xy9k6.txt
\db\4chan\75749943.txt
\db\twitter\692151844227911680.txt
مع تويتر، ستتمكن من أخذ شيء مثل \db\twitter\692151844227911680.txt، وتوليد الرابط عبر https://twitter.com/{anything}/status/692151844227911680 ثم تجريف وتخزين محتوى التغريدة في قاعدة بيانات باستخدام بوت آخر. ستكون هناك حاجة إلى تعديلات على chatter لربط التغريدة بالكلمة المفتاحية المستخدمة في العثور عليها.
تحيات
justinakapaste.com وجميع قراصنة AOL المسنين لدي
stang من أجل الكيكات والضحكات






