
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 unhackerencapital/pdfernetremotelo
PoC - إثبات المفهوم لـ CVE-2024-4367 مع CVE-2023-38831 في سكريبت واحد
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 sensity-ai/dot
مجموعة أدوات deepfake في الوقت الفعلي لاختبار اختراق أنظمة التحقق من الهوية ومؤتمرات الفيديو. تدعم face swap و image animation و virtual camera…
 sc1341/instagramosint
أداة استخبارات مفتوحة المصدر لإنستغرام - Archive
 waelmas/frameless-bitb
نهج جديد لـ Browser In The Browser (BITB) دون استخدام iframes، مما يتيح تجاوز أدوات منع الإطارات التقليدية التي تنفذها صفحات تسجيل الدخول مثل…
 securityfirst/umbrella_android
أداة مفتوحة المصدر لتطبيقات Android وiOS والويب لتعلم وإدارة الأمن الرقمي والمادي. من كيفية إرسال رسالة آمنة إلى التعامل مع حالة اختطاف. يحتوي…
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 ثغرة الكشف عن المعلومات في Microsoft Edge (المبني على Chromium)
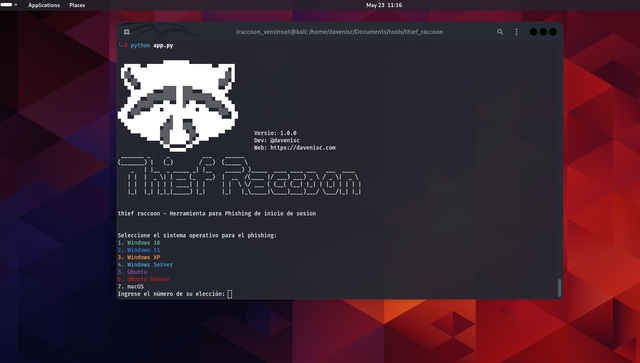 davenisc/thief_raccoon
أداة محاكاة تصيد تعليمية تحاكي شاشات تسجيل دخول أنظمة التشغيل لالتقاط بيانات الاعتماد لتدريب الوعي بالأمن السيبراني. تدعم ويندوز وأوبونتو وماك أو إس…
 emrekybs/pip-intel
أداة OSINT معيارية تجمع معلومات الاستخبارات من البريد الإلكتروني، الهاتف، عنوان IP، ووسائل التواصل الاجتماعي عبر حزم pip. تقوم بأتمتة جمع البيانات…
 geozin/poc-cve-2018-25031
إثبات مفهوم استغلال لثغرة CVE-2018-25031 (XSS في Swagger UI) التي تسرق رموز التفويض عبر معاملات configUrl/url المصممة.
 mrprogrammer2938/black-tool
قم بتثبيت الأدوات وابدأ الهجوم، black-tool v5.5.5 ! ⬛
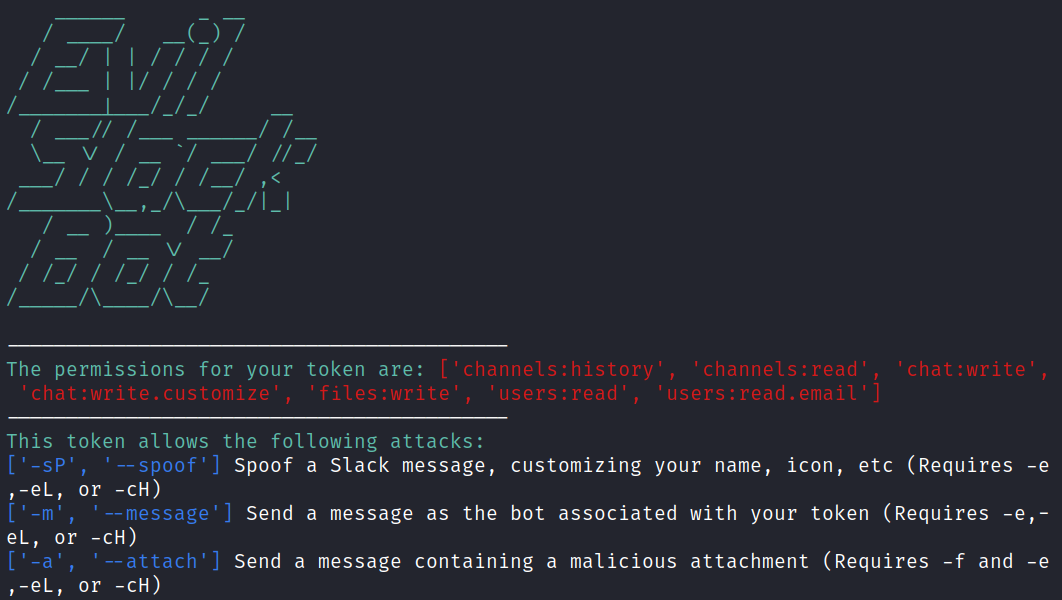 drew-sec/evilslackbot
إطار عمل اختراق عبر روبوت Slack لتمارين الفريق الأحمر
 adamhrv/skylift
انتحال الموقع الجغرافي عبر Wi-Fi باستخدام ESP8266 / ESP32
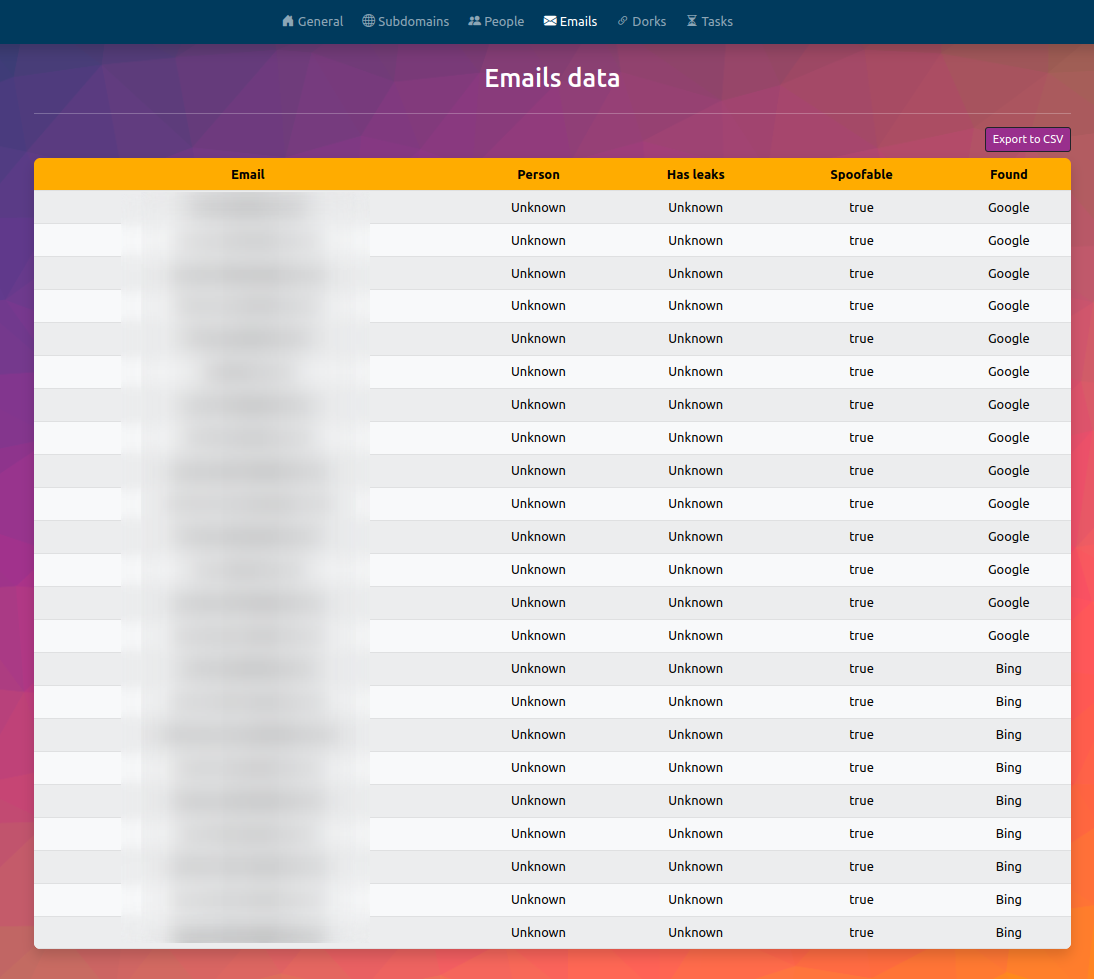 fundacio-i2cat/infohound
InfoHound هي أداة OSINT تستخرج كمية كبيرة من البيانات عند تقديم اسم نطاق ويب.
 oscarakaelvis/cve-2018-8062
XSS مستمر على جهاز التوجيه Comtrend AR-5387un
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting عبر مرفق XML ضار في Roundcube Webmail
 warhorse/warhorse
أتمتة البنية التحتية
 skyler-ferrante/cve-2024-28085
ثغرة WallEscape في util-linux








