
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 danithehack3r/cve-2024-42009-poc
إثبات المفهوم CVE-2024-42009
 r00t-3xp10it/fakeimageexploiter
استخدام صورة مزيفة image.jpg لاستهداف الضحايا (إخفاء امتدادات الملفات المعروفة)
 simplerhacking/evilginx3-phishlets
يوفّر هذا المستودع لمختبري الاختراق والفرق الحمراء مجموعة واسعة من قوالب التصيّد الاحتيالي الديناميكية المصممة خصيصًا للاستخدام مع Evilginx3. قد يتم…
 d419h/iconjector
حقن ملفات DLL في عملية المستكشف باستخدام الأيقونات
 olivsec/loboguara
منصة استخبارات التهديدات السيبرانية لاكتشاف شهادات SSL، مسح النطاقات/عناوين URL، مراقبة تسرب البيانات، توليد روابط التتبع، وتجميع خلاصات التهديدات…
 joelgmsec/evilnovnc
منصة تصيد احتيالي فورية تتجاوز المصادقة الثنائية (2FA) عبر جلسة متصفح noVNC حية، وتلتقط الكوكيز وكلمات المرور المحفوظة وسجل التصفح والملفات التي تم…
 techchipnet/camphish
التقط صور الكاميرا وموقع GPS من كاميرا الهاتف الأمامية للهدف أو كاميرا الويب للحاسوب فقط بإرسال رابط.
 mgeeky/decode-spam-headers
سكربت يساعدك على فهم سبب انتهاء بريدك الإلكتروني في البريد المزعج (Spam)
 shellkraft/cve-2025-3568
تم تحديد ثغرة أمنية في Krayin CRM <=2.1.0 تسمح لمستخدم ذي صلاحيات منخفضة بتصعيد الصلاحيات عن طريق خداع المسؤول لفتح ملف SVG ضار.
 gmh5225/pcileech-asus-xg-c100c
متنكرًا في هيئة بطاقة شبكة ASUS XG C100C وينفّذ وظيفة اتصال مروري مزيف
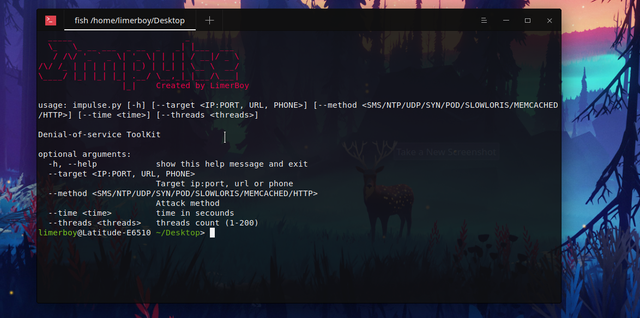 limerboy/impulse
💣 مجموعة أدوات هجوم رفض الخدمة Impulse
 alchemist3dot14/cve-2025-2783
محاكاة PoC لـ CVE-2025-2783 — ثغرة هروب من الحماية الصندوقية في Mojo IPC لمتصفح Chrome. يتضمن تسليم هجمات التصيد، فحص الذاكرة بالتشويش، محاكاة IPC،…
 syss-research/clone-cert
نص برمجي بسيط لـ"استنساخ" شهادات X.509
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - تزوير الطلبات عبر المواقع إلى رفع ملفات عشوائي
 nxploited/cve-2025-25101
إضافة Munk Sites لووردبريس <= 1.0.7 - ثغرة CSRF لتثبيت إضافات تعسفي
 cesarbtakeda/7-zip-cve-2025-0411-poc
إثبات مفهوم لاستغلال CVE-2025-0411، يوضح تجاوز علامة الويب (Mark-of-the-Web) في 7-Zip لتمكين تنفيذ تعليمات برمجية عشوائية عبر أرشيفات مصممة بعناية…
 xepor/xepor
إطار توجيه شبيه بـ Flask لـ mitmproxy لاعتراض وتعديل وتزييف طلبات/استجابات HTTP. يتيح التطوير السريع لنصوص MITM للهندسة العكسية، والتصيد، وكسر…
 natasaka/cve-2025-30349
ثغرة Horde IMP (حتى الإصدار 6.2.27) – إخفاء عبر ترميز HTML – حمولة XSS








