
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 owasp/qrljacking
ناقل هجوم هندسة اجتماعية وإطار استغلال لاختراق جلسات المستخدمين عبر تسجيل الدخول برمز QR، يستهدف تطبيقات الويب مثل واتساب، وي تشات، وأليباي.
 frishtik/osint-tools-mcp-server
خادم MCP يعرض أدوات OSINT متعددة للمساعدين الذكيين مثل Claude
 praetorian-inc/oauthseeker
تطبيق OAuth خبيث يمكن استغلاله في هجمات التصيد الاحتيالي الداخلية والخارجية التي تستهدف مستخدمي Microsoft Azure وOffice365.
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
ثغرة المرجع المباشر غير الآمن (IDOR) في بريد الويب SOGo تسمح لمستخدم بإرسال رسائل بريد إلكتروني نيابة عن مستخدم آخر.
 aleksamcode/wifi-password-stealer
أداة بسيطة لحقن ضغطات المفاتيح في ويندوز ولينكس تستخرج بيانات الواي فاي المخزنة (اسم الشبكة وكلمة المرور).
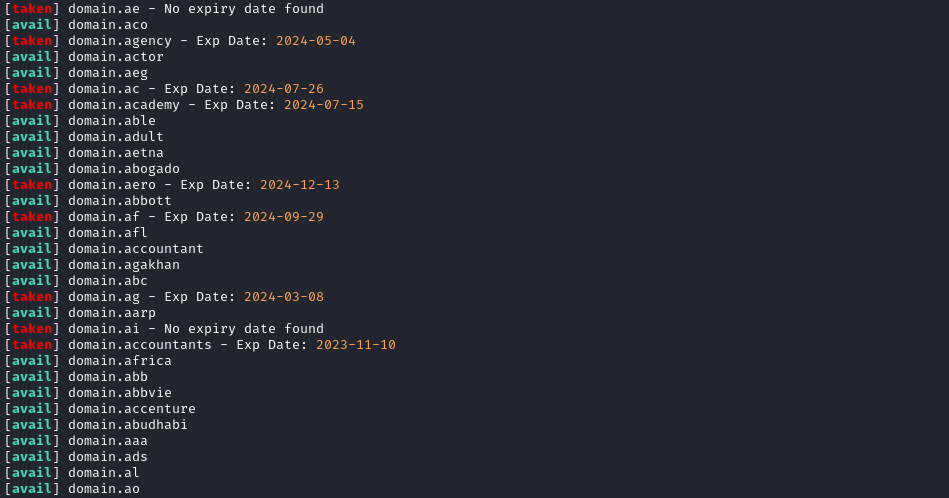 yuyudhn/tldhunt
أداة فحص توفر النطاقات مبنية على Bash تفحص سجلات WHOIS عبر نطاقات المستوى الأعلى (TLDs) المتعددة للعثور على النطاقات غير المسجلة لأغراض اختبار…
 secsys-fdu/cve-2025-51863
إثبات المفهوم لثغرة XSS ذاتية في ChatGPTUtil، يوضح سرقة ملفات تعريف الارتباط واختطاف الحساب عبر حمولات SVG مصممة تُلصق في واجهة الدردشة.
 greshake/llm-security
عروض توضيحية لإثبات المفهوم وأبحاث حول هجمات حقن الأوامر غير المباشرة ضد نماذج اللغة الكبيرة المدمجة في التطبيقات، وتغطي تسريب البيانات والتحكم عن…
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
يؤتمت إنشاء واستضافة حمولة JavaScript من نوع XSS لتثبيت وحدة قالب خبيثة، مما يؤدي إلى تشغيل شل عكسي عبر تنفيذ التعليمات البرمجية عن بُعد في…
 vr00mm/cve-2025-49144
إثبات المفهوم CVE-2025-49144
 gmh5225/definitelynotphishing
يحتوي على قوالب evilginx للتصيد، وقوالب gophish، وإضافات Burp Suite، وغيرها.
 thespeedx/tbomb
هذا هو قاذف رسائل نصية ومكالمات لنظام لينكس وتيرموكس
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 إثبات المفهوم (PoC)
 venomous/cloudscraper
وحدة Python لتجاوز صفحة مكافحة البوتات الخاصة بـ Cloudflare.
 harismuneer/ultimate-social-scrapers
🤖 أفضل الأدوات المُصنّفة لاستخراج جميع الأقسام العامة الرئيسية من فيسبوك وإنستغرام وتويتر (X) بما في ذلك المنشورات (الإعجابات/التعليقات)،…
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook ثغرة تنفيذ التعليمات البرمجية عن بُعد (PoC)
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : إطار عمل لاختبار الاختراق مع موارد الأمن السيبراني
 an0nud4y/evilginx-phishing-infra-setup
دليل إعداد البنية التحتية للتصيد الاحتيالي Evilginx - تأمين البنية التحتية لـ Evilginx وGophish، إزالة مؤشرات الاختراق، تكتيكات وتقنيات وإجراءات…








