
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 tegal1337/cilocks
اختراق شاشة قفل الواجهة، Metasploit، والمزيد من اختراق أندرويد/آي أو إس
 s3cur3th1ssh1t/namedpipepth
تمرير التجزئة إلى أنبوب مسمى لانتحال التوكن
 thewhiteh4t/nexfil
أداة OSINT للعثور على الملفات الشخصية باستخدام اسم المستخدم
 gr33nm0nk2802/mailmeta
أداة تحقيق جنائي للمساعدة في التحقيق في رسائل البريد الإلكتروني المزيفة بناءً على رؤوس البريد الإلكتروني.
 r00t-3xp10it/meterpeter
إطار عمل C2 PowerShell للقيادة والتحكم مع أوامر مدمجة

 atn1ght/fakeauth
ينشئ موجه مصادقة وهمي لالتقاط كلمات المرور النصية الصريحة للمستخدمين
 rvrsh3ll/tokentactics
مجموعة أدوات التلاعب بـ رمز JWT من Azure
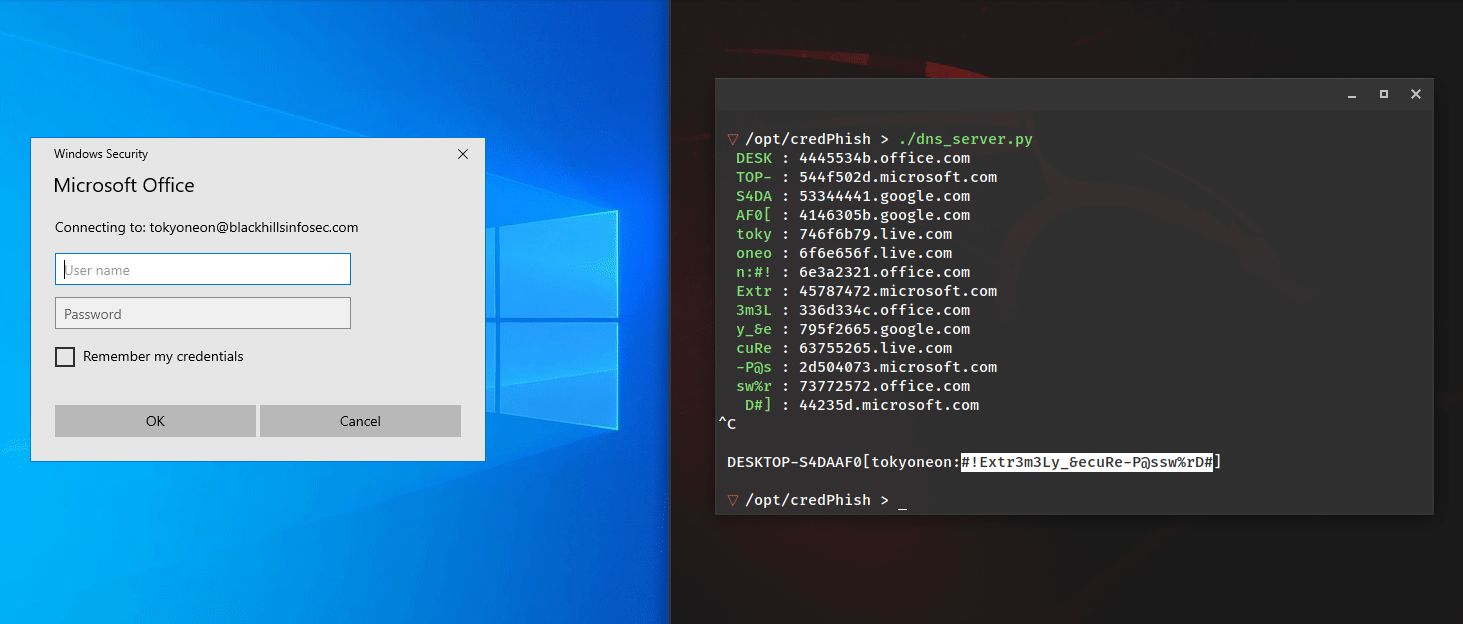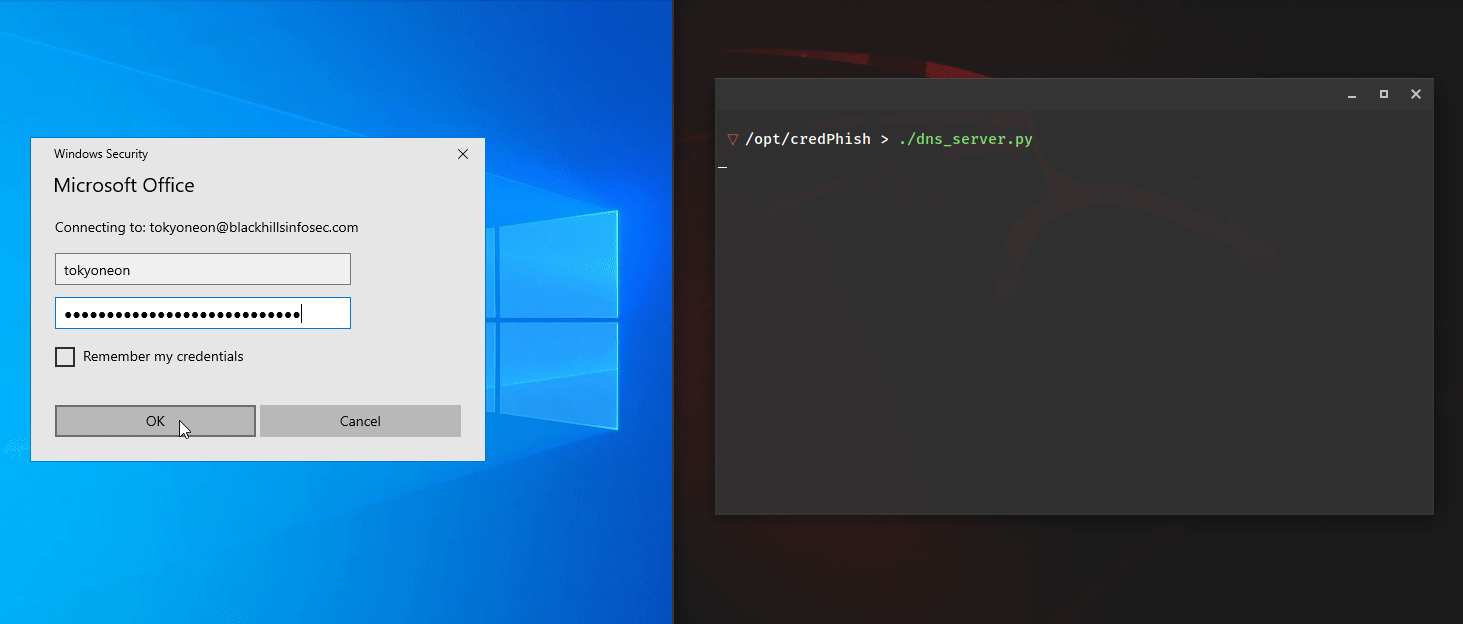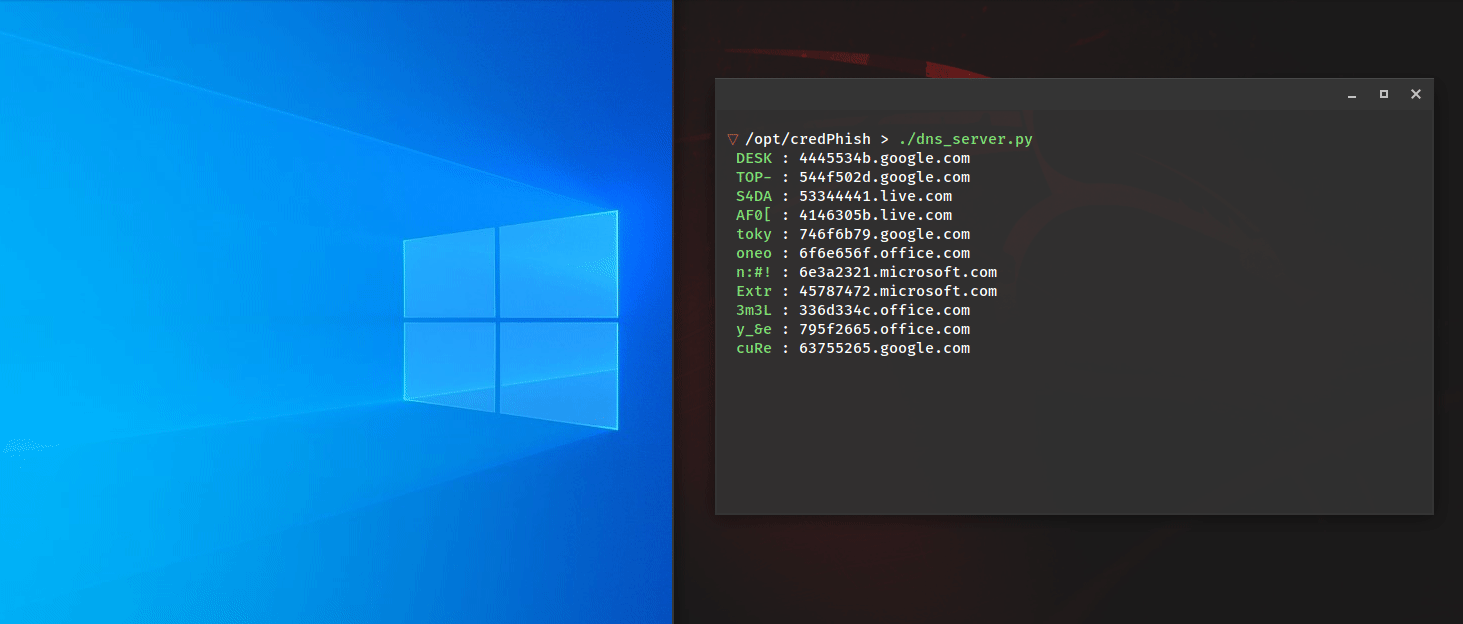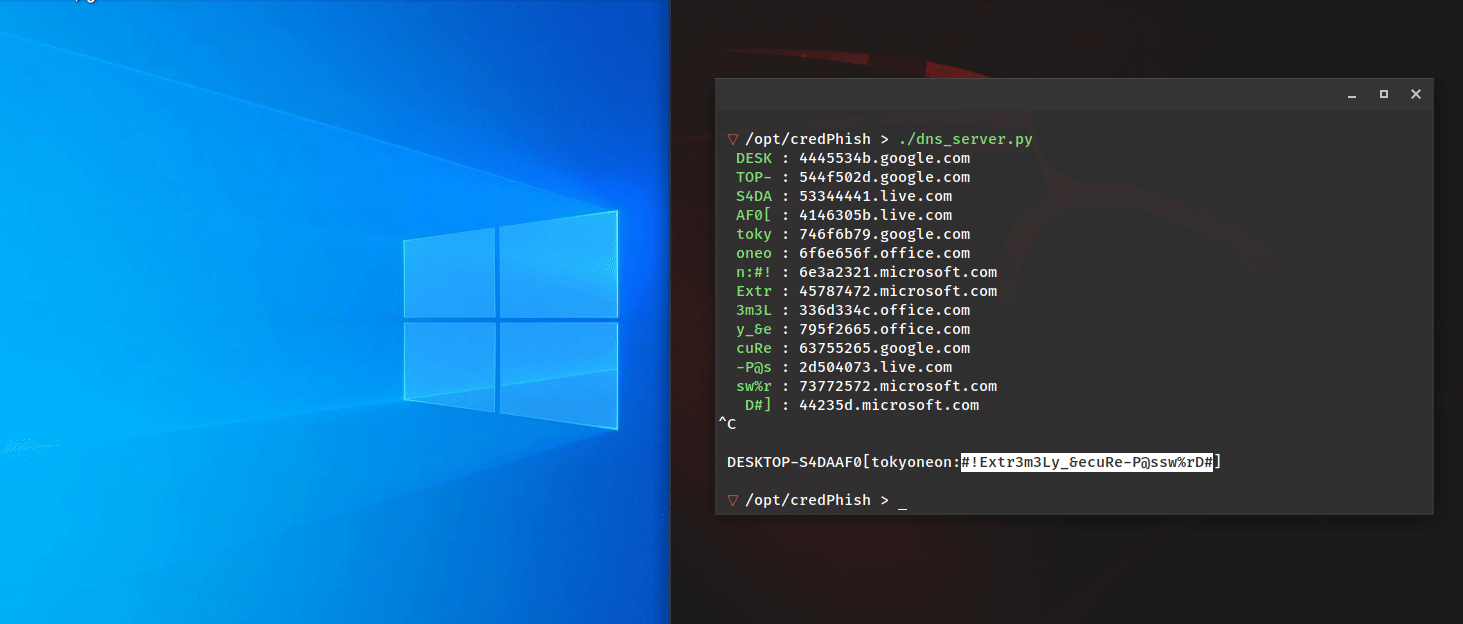 tokyoneon/credphish
نص PowerShell النصي الذي يستدعي مطالبات اعتماد شرعية ويستخرج كلمات المرور التي تم التقاطها عبر DNS باستخدام CredentialPicker و Resolve-DnsName.
 mcracker2002/mailphish
ينشئ رسائل تصيد احترافية مع أكثر من 20 قالبًا لسرقة بيانات الاعتماد، بما في ذلك إنشاء HTML وتسليم البريد الإلكتروني المباشر إلى الأهداف.
 tigmint/tigmint
إطار عمل OSINT قائم على الويب لجمع المعلومات الاستخباراتية من وسائل التواصل الاجتماعي، بما في ذلك تحليل تويتر وإنستغرام، اكتشاف الحسابات، واستخراج…
 techchipnet/camphish
التقط صور الكاميرا وموقع GPS من كاميرا الهاتف الأمامية للهدف أو كاميرا الويب للحاسوب فقط بإرسال رابط.
 jfmaes/lazysign
إنشاء شهادات مزيفة للملفات الثنائية باستخدام ملفات ويندوز الثنائية وقوة ملفات bat.
 optiv/microsoft365_devicephish
نص برهان المفهوم (Proof-of-Concept) لشن هجوم تصيد احتيالي باستغلال تدفق تفويض OAuth في Microsoft 365
 greenwolf/ntlm_theft
أداة لإنشاء أنواع متعددة من ملفات سرقة تجزئة NTLMv2 بواسطة Jacob Wilkin (Greenwolf)

 paranoidninja/o365-doppelganger
نص برمجي سريع ومفيد لجمع بيانات الاعتماد من مستخدم أثناء Red Team والحصول على تنفيذ ملف من المستخدم
 mrd0x/bitb
قوالب HTML/CSS/JS لهجمات التصيد من نوع Browser-In-The-Browser، تقوم بتضمين نوافذ تسجيل دخول مزيفة مع عناوين ونطاقات وروابط تصيد قابلة للتخصيص لمحاكاة…








