
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 wifiphisher/wifiphisher
إطار عمل لنقاط الوصول المارقة لمشاركات الفريق الأحمر واختبار أمان Wi-Fi. ينفذ هجمات Evil Twin وKARMA وKnown Beacons لتحقيق موقع MITM، ثم يقوم بحملات…
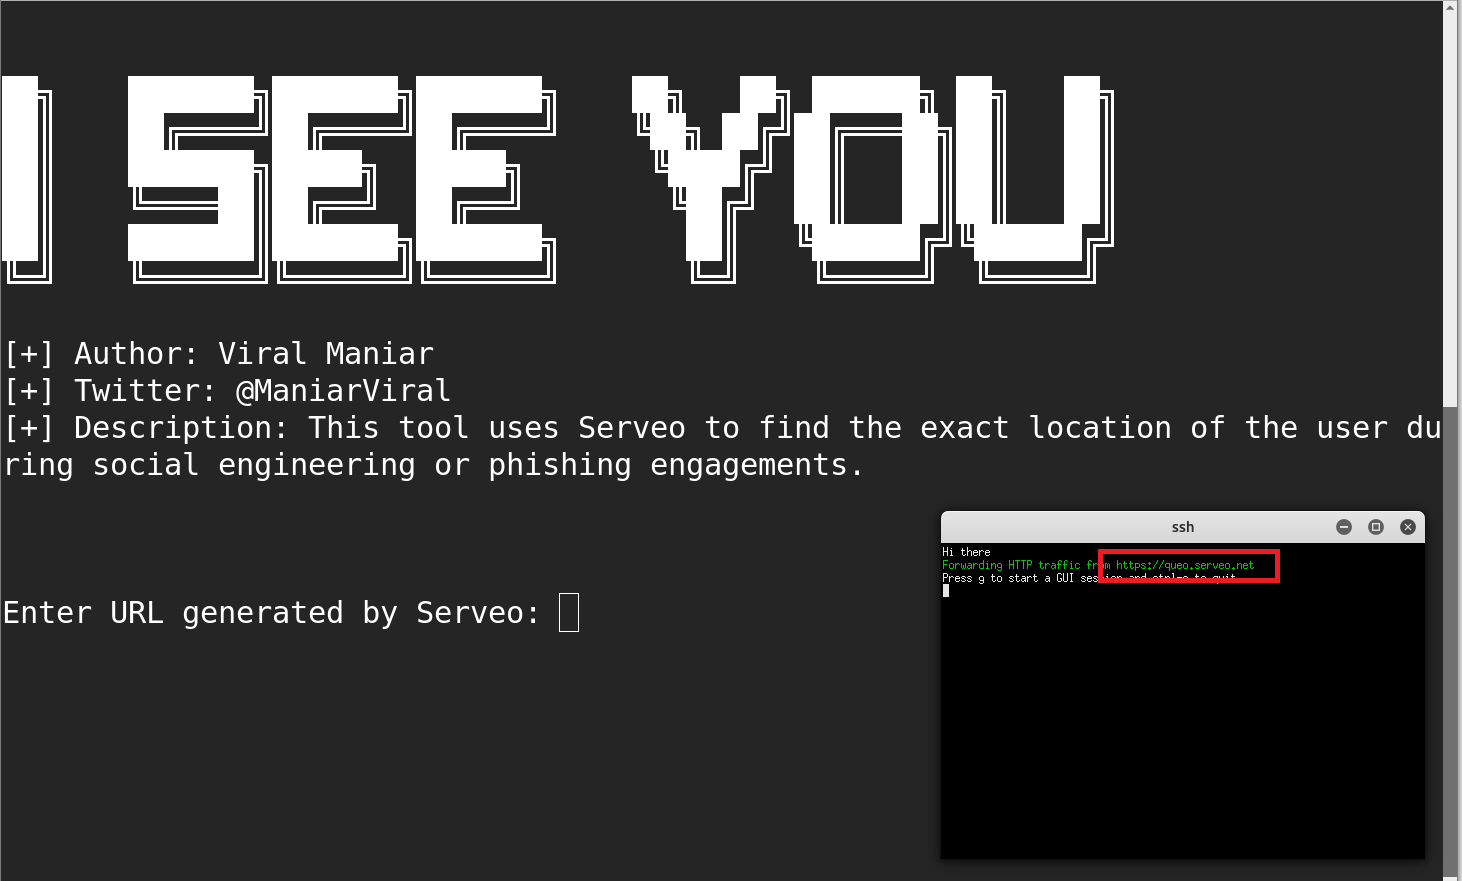 viralmaniar/i-see-you
ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة،…
 wddadk/offensive-osint-tools
قائمة منسقة من أدوات OSINT للأمن الهجومي، تغطي جمع البريد الإلكتروني، تعداد النطاقات الفرعية، استخبارات التهديدات، والهندسة الاجتماعية لاختبار…
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…

 edu0x01/hack-tools
مشروع يجمع عدة أدوات اختبار الاختراق
 kennbroorg/iky
مشروع OSINT. اجمع المعلومات من بريد إلكتروني. اجمع. الملف الشخصي. الجدول الزمني.
 khr0x40sh/macroshop
مجموعة من النصوص البرمجية للمساعدة في تسليم الحمولات عبر ماكرو Office. معظمها بلغة بايثون. انظر http://khr0x40sh.wordpress.com للتفاصيل.
 owasp/qrljacking
ناقل هجوم هندسة اجتماعية وإطار استغلال لاختراق جلسات المستخدمين عبر تسجيل الدخول برمز QR، يستهدف تطبيقات الويب مثل واتساب، وي تشات، وأليباي.
 xorond/sudo-snooper
نص Python يعمل مثل ثنائي sudo الأصلي لخداع المستخدمين لإدخال كلمات مرورهم
 antisnatchor/phishlulz
مجموعة أدوات حملة تصيد آلية تقوم بإنشاء مثيلات EC2 مخصصة من AWS مع دمج PhishingFrenzy و BeEF، بالإضافة إلى أدوات اكتشاف النطاقات الفرعية واستخراج…
 r00t-3xp10it/morpheus
Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
 r00t-3xp10it/backdoorppt
حوّل ملف payload.exe الخاص بك إلى مستند وورد مزيف (.ppt)
 raikia/fiercephish
FiercePhish هو إطار تصيد احتيالي كامل لإدارة جميع عمليات التصيد. يتيح لك تتبع حملات التصيد المنفصلة، وجدولة إرسال رسائل البريد الإلكتروني، وأكثر من…
 thomastjdev/wmd
إطار عمل بايثون لأدوات أمن تكنولوجيا المعلومات
 4w4k3/insanity-framework
توليد الحمولات والتحكم في الأجهزة البعيدة. [متوقف]
 4w4k3/beelogger
توليد Keyloggers ترسل عبر Gmail إلى Windows.
 4w4k3/umbrella
مُسقِط تصيد مصمم لاختبار الاختراق.
 section9labs/cartero
# كارترو - إطار عمل الهندسة الاجتماعية







