
 #1
 falconforceteam/falcondash
لوحة معلومات Azure workbook تعرض وتحلل مقاييس أداء الكشف، مما يساعد فرق الأمن على قياس قواعد الكشف الخاصة بها والحفاظ عليها بشكل استباقي.
 gerhart01/hyperv_local_dos_poc
CVE-2020-0890 | كود إثبات المفهوم لثغرة حجب الخدمة في Windows Hyper-V
 withsecurelabs/amsidetection
أداة إثبات مفهوم لكشف تجاوزات AMSI (واجهة فحص مكافحة البرامج الضارة) والنشاط الضار للبرامج النصية في الذاكرة على نقاط نهاية ويندوز.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 infobyte/distro_checker
اختبار الاستغلال عبر التوزيعات
 wgnet/wg.copyfail.patch
eBPF-based workaround for CVE-2026-31431 (Copy.Fail) that filters or kills AF_ALG socket creation to prevent local privilege escalation and container…
 tandasat/tandasat.github.io
دورة تطوير هايبرفايزر عن بُعد لباحثي الأمن؛ تغطي الآليات الداخلية للمحاكاة الافتراضية، وأمن الهايبرفايزر، والثغرات في برمجيات النظام ذات الامتيازات.

 top-celestial-company-ltd/dros-vep-lite
معيار أمني مفتوح المصدر وقابل لإعادة الإنتاج بنسبة 100% لبيئة وقت تشغيل وكلاء الذكاء الاصطناعي وبيئة اختبار معزولة (مسودة بروتوكول RFC-010).
 fastfire/ioc_attack_esxi_feb_2023
مجموعة من مؤشرات الاختراق (IoCs) المتاحة والمرتبطة بالهجمات على البنى التحتية لـ ESXi التي وقعت اعتبارًا من يوم الجمعة 3 فبراير 2023.
 javuto/nbox-pwnage
هنا يأتي قطار الطلاء!
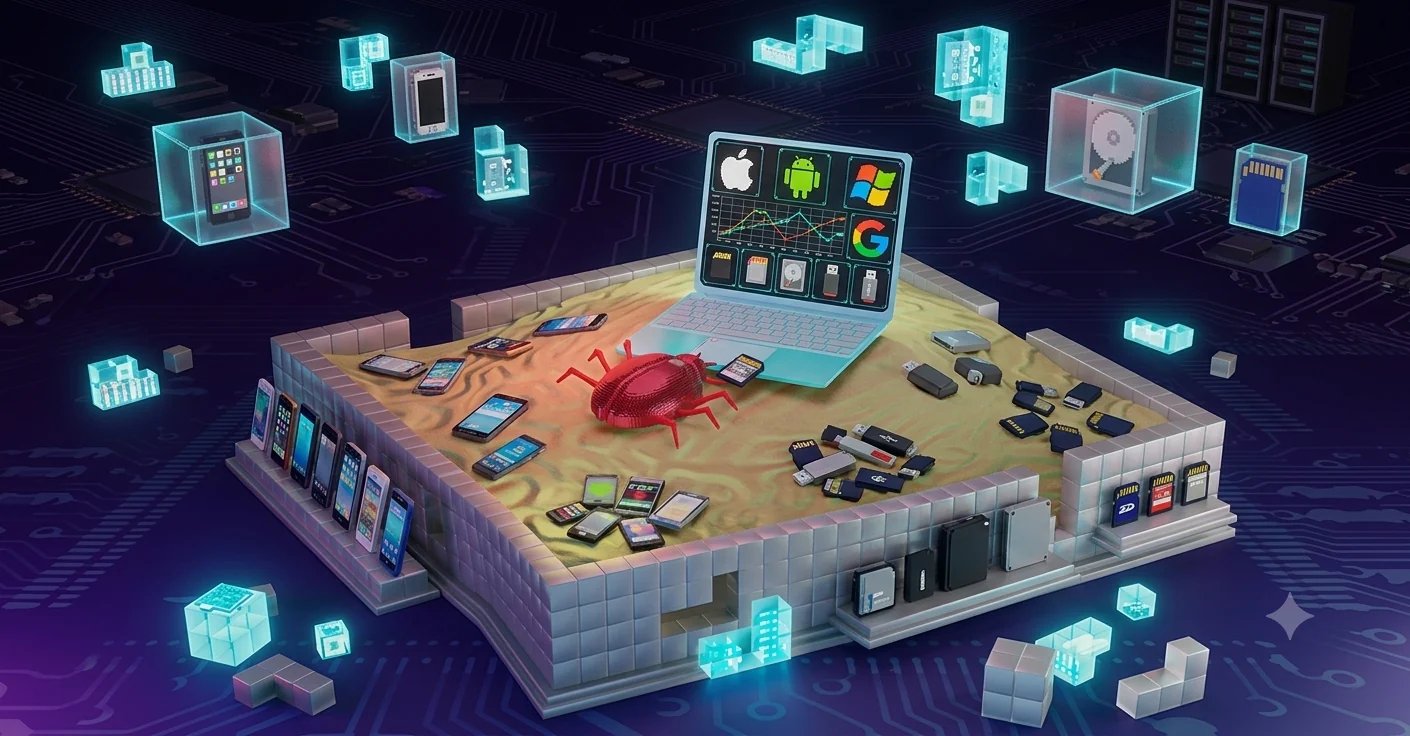 darnellwashingtonjr94-art/sandb0x-xtract0r
Automated cross-platform sandbox that detonates suspicious files in isolated VMs/emulators, captures network and memory artifacts, and creates LLM…
 abhinavagarwal07/mirth-connect-security-poc
حالات إثبات مفهوم (PoCs) عاملة لثلاث ثغرات في NextGen Connect 4.5.2.
 borealisai/stepjack
إطار عمل لقياس الأداء لتقييم وكلاء الذكاء الاصطناعي المتفاعلين مع الحاسوب ضد حقن التعليمات غير المباشر متعدد الخطوات، مع تحليل تلقائي للأهداف…
 jinook-kim/cve-2025-64512_poc
أداة PoC بلغة Python للثغرة CVE-2025-64512، وهي ثغرة تنفيذ تعليمات عن بُعد (RCE) عبر إلغاء تسلسل pickle في pdfminer.six. تُنشئ حمولات pickle مضغوطة…
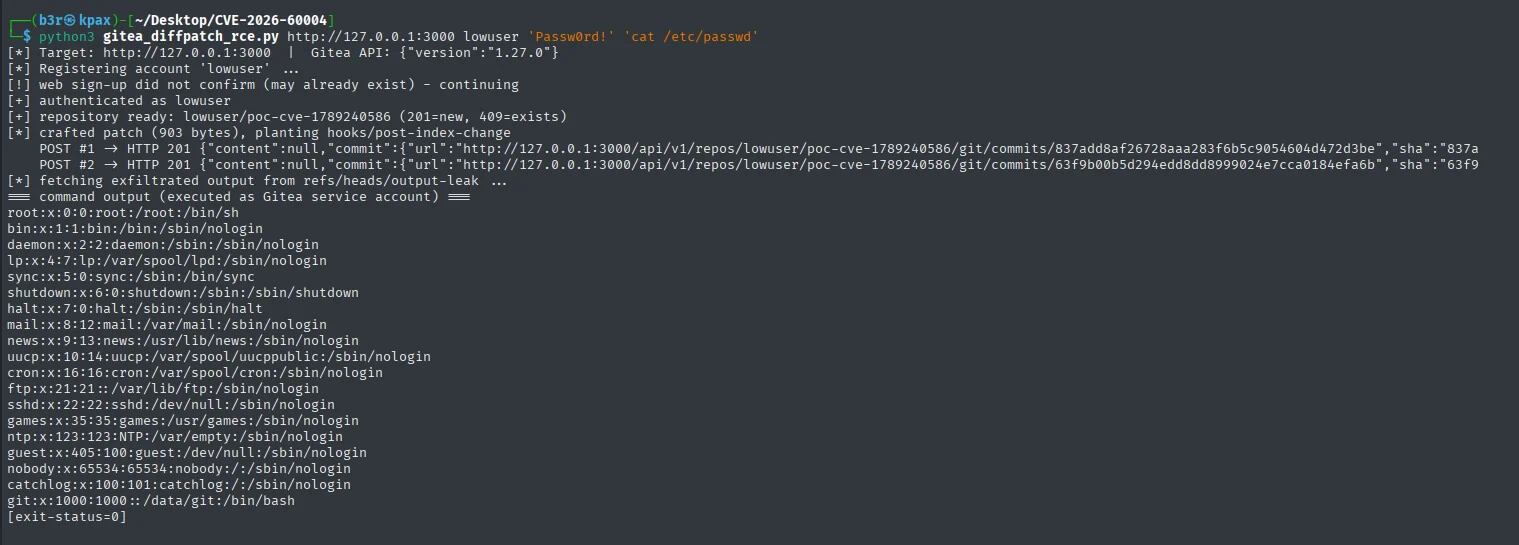 erberkan/cve-2026-60004-poc
Gitea قبل الإصدار 1.27.1 يسمح بتنفيذ التعليمات البرمجية عن بُعد عبر واجهة diffpatch API من خلال تثبيت Git hook.
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory مشروع إعادة إنتاج RCE للسلسلة الكاملة قبل المصادقة (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): تقرير سلسلة الهجوم الكامل،…









