
 #1
أدوات لإنشاء وإدارة بيئات معزولة (VMs، حاويات) لاختبار الأمان وتحليل البرامج الضارة.
موصى به من Kitploit
 capsulerun/capsule
بيئة تشغيل آمنة لعزل مهام وكلاء الذكاء الاصطناعي في صندوق رمل. تشغيل الكود غير الموثوق في بيئات WebAssembly معزولة.
 zerobootdev/zeroboot
صناديق رمل افتراضية للوكلاء الذكاء الاصطناعي بأقل من ميلي ثانية عبر التفرع بالنسخ عند الكتابة
 leaningtech/webvm
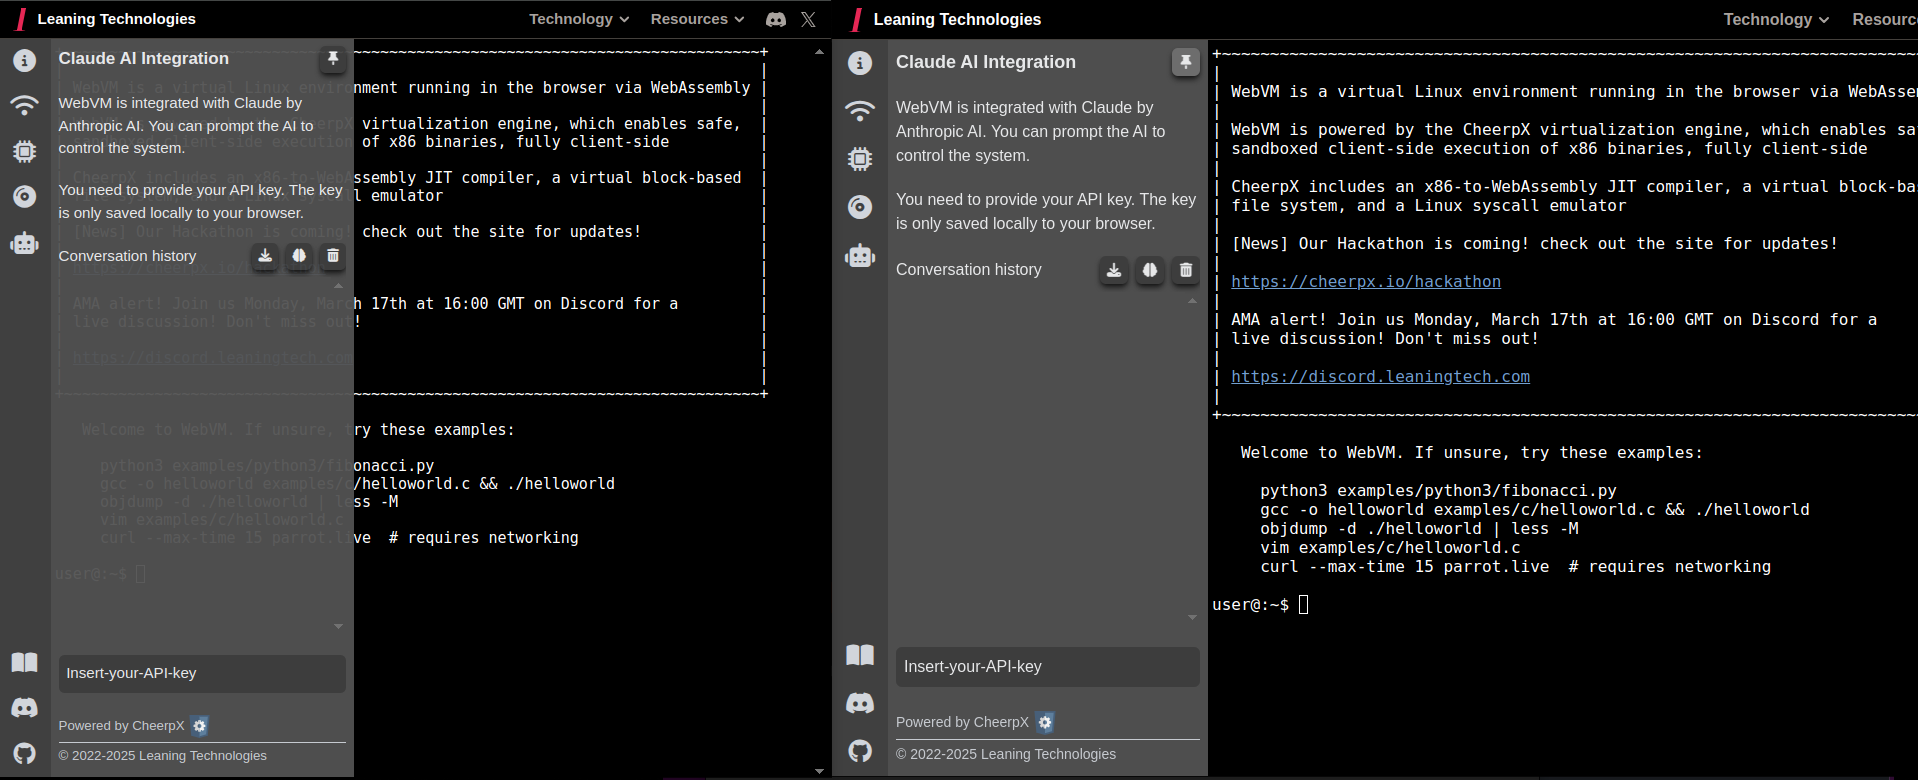
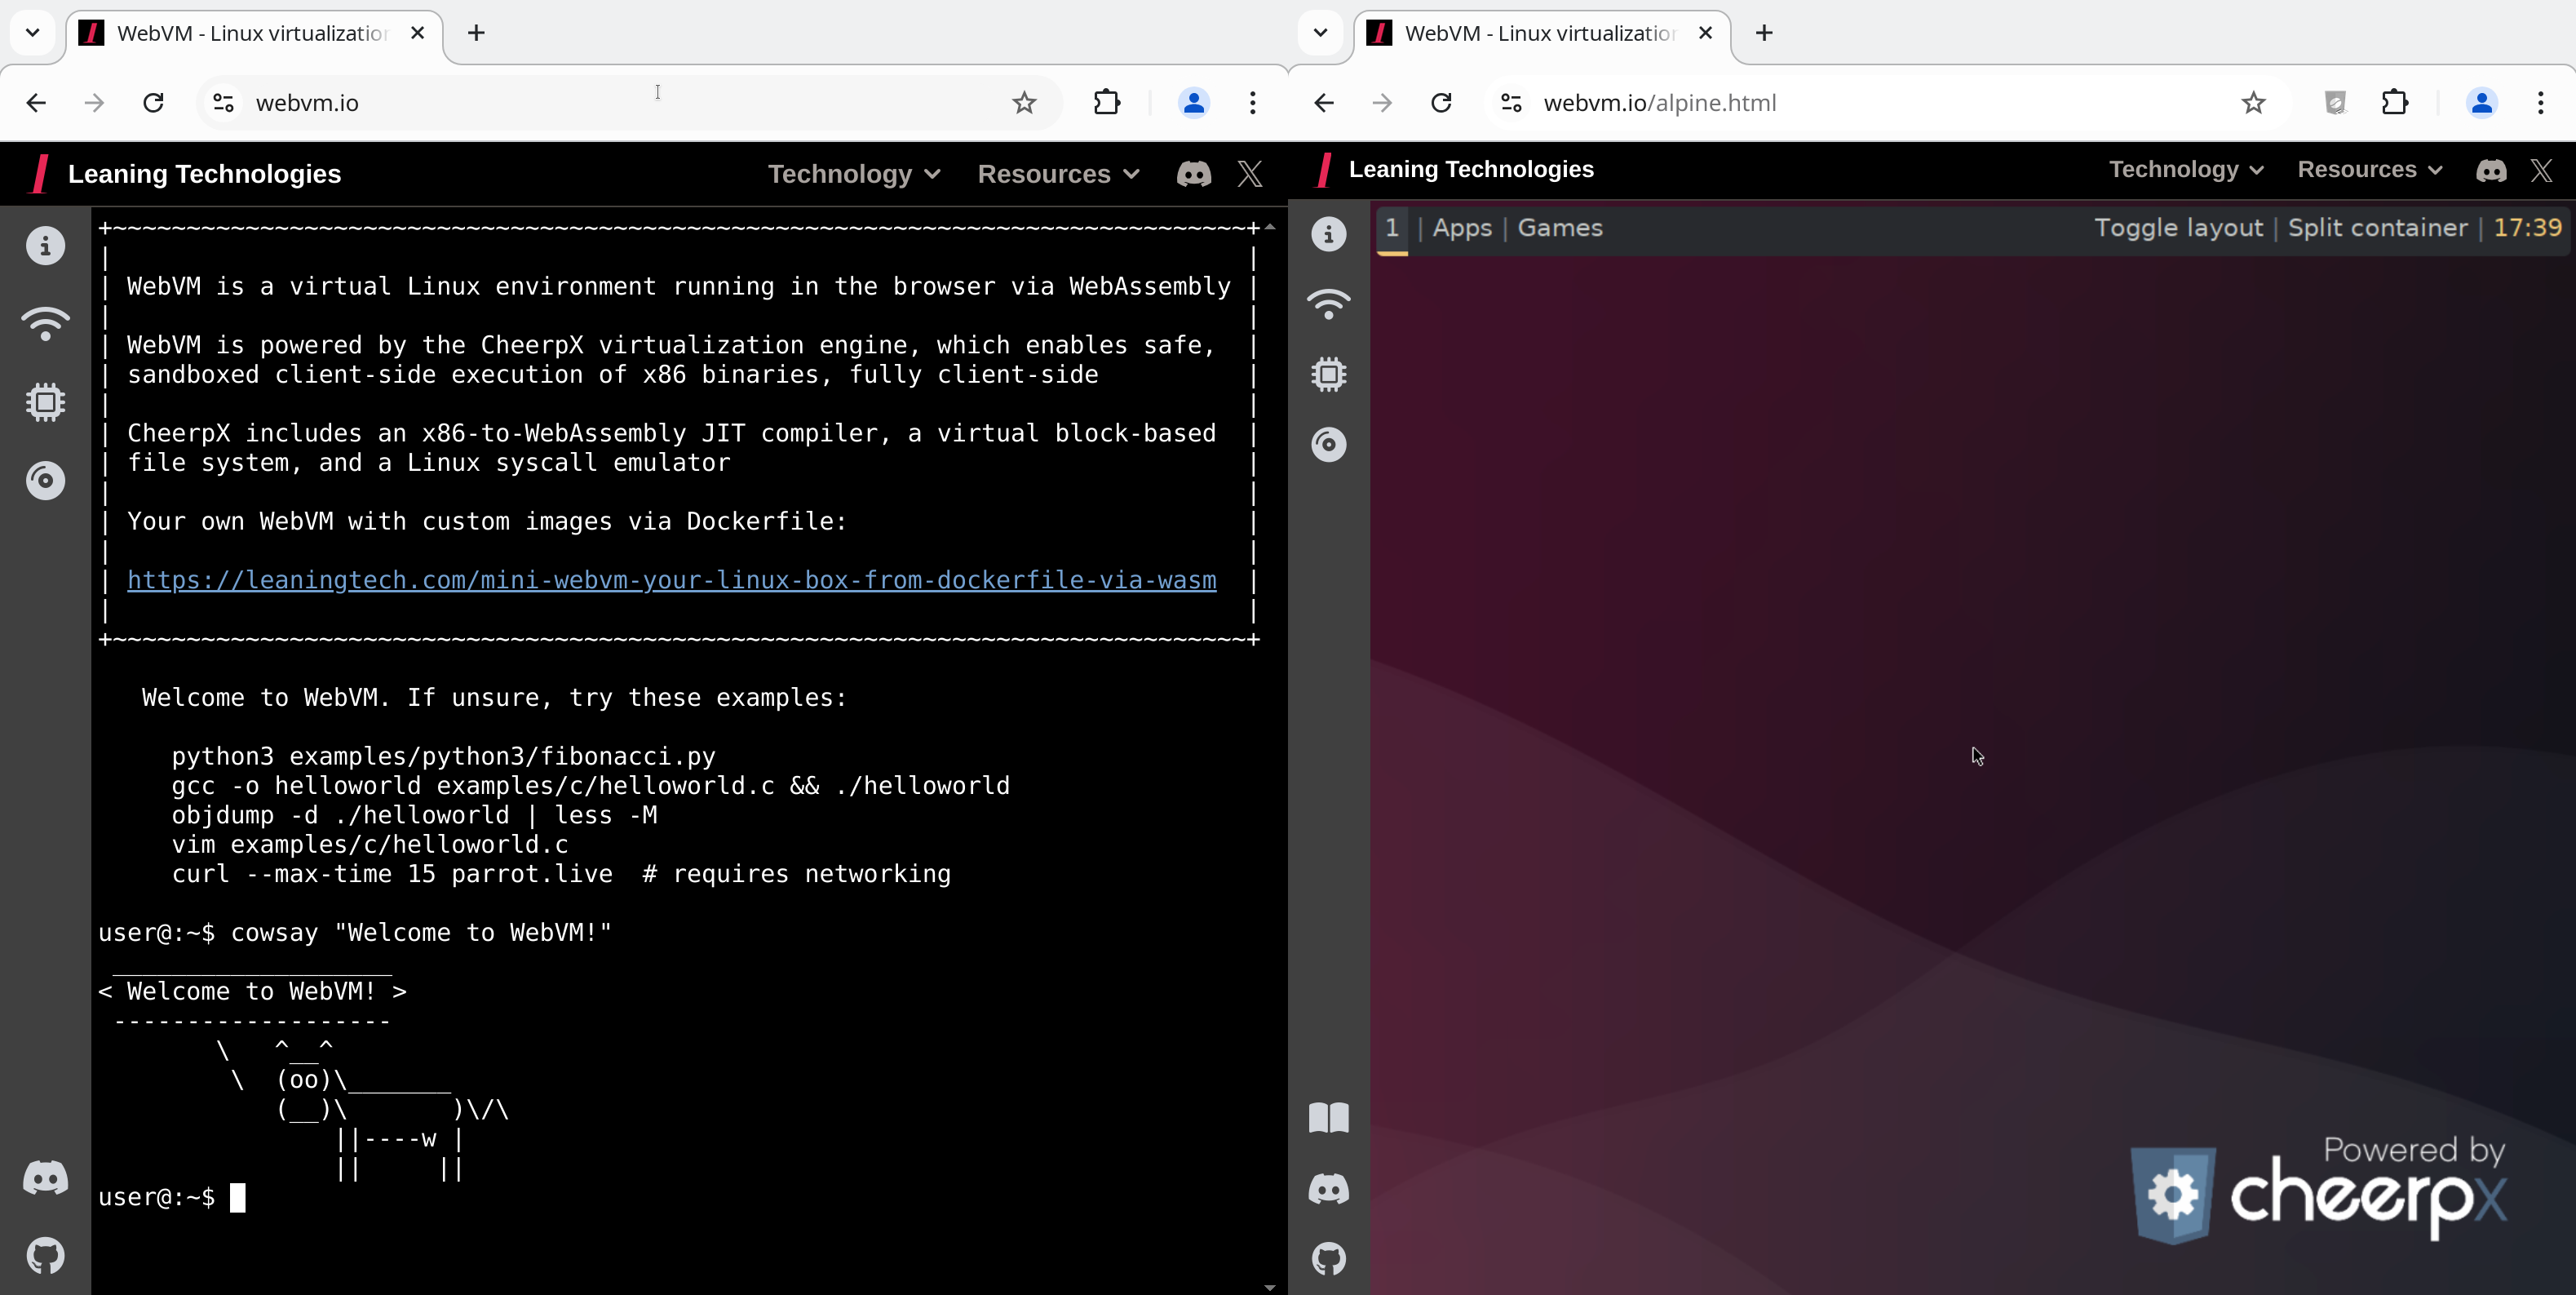
جهاز افتراضي يعمل بنظام لينكس على جانب العميل يعمل في المتصفح عبر WebAssembly، مع شبكات Tailscale، وصور مخصصة قائمة على Dockerfile، ودعم تحديات CTF…
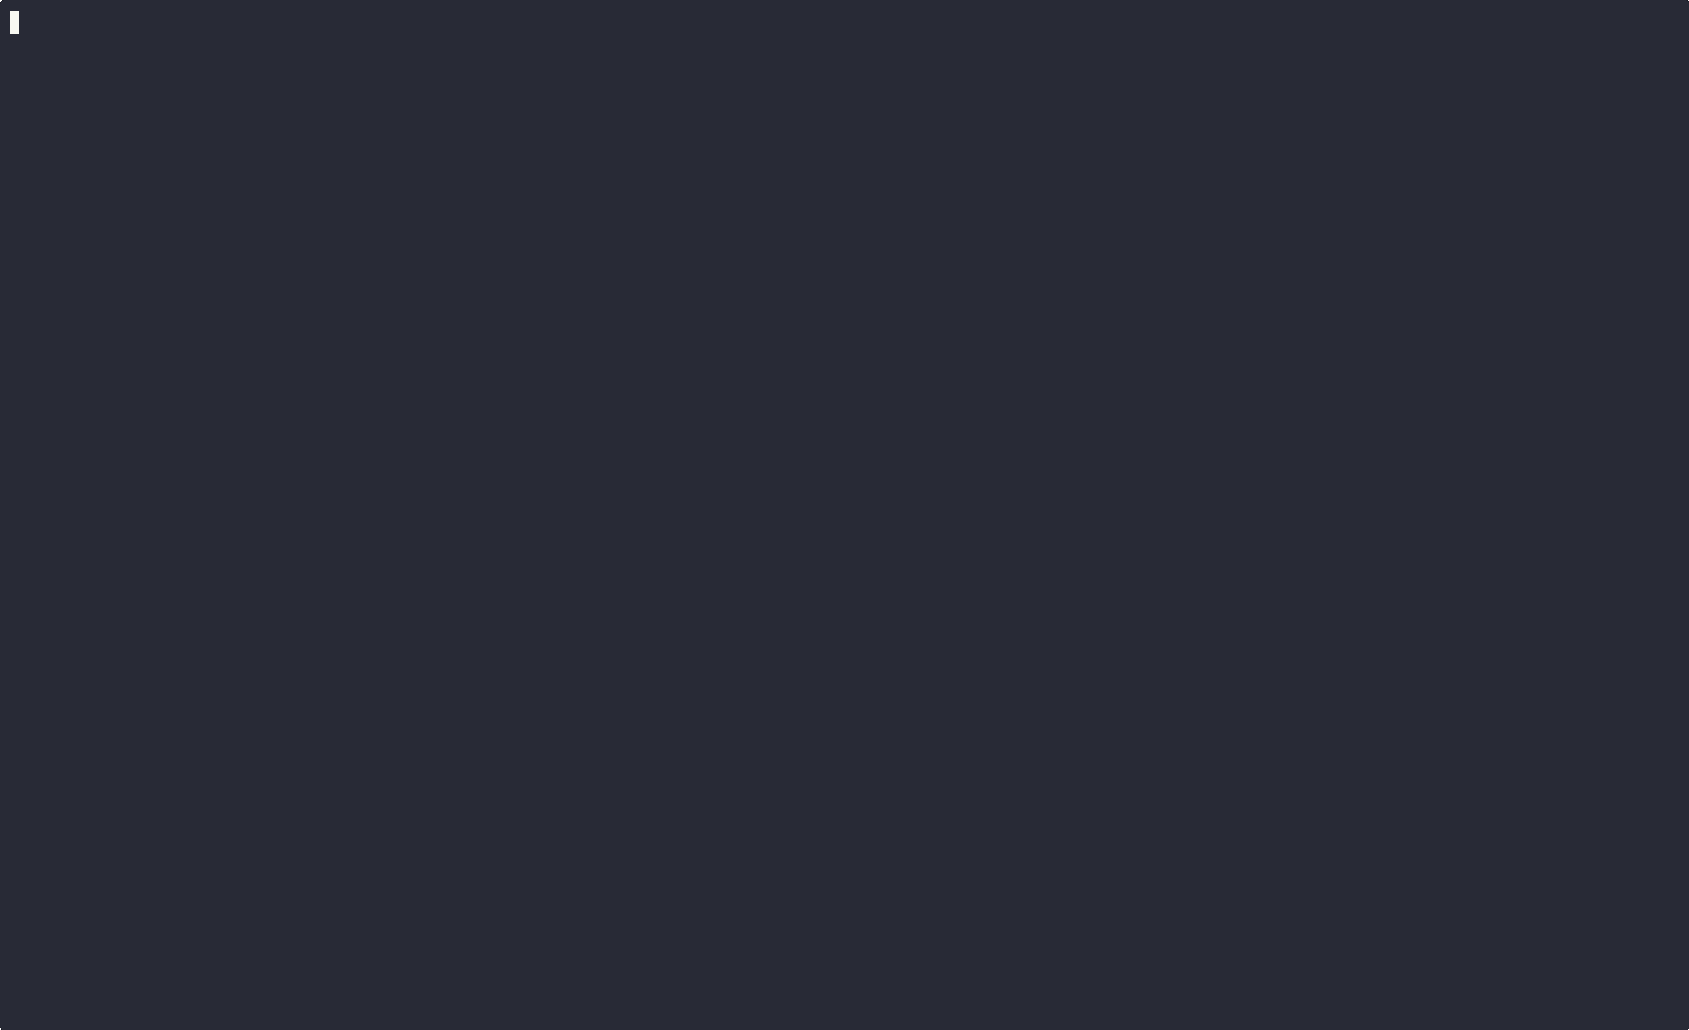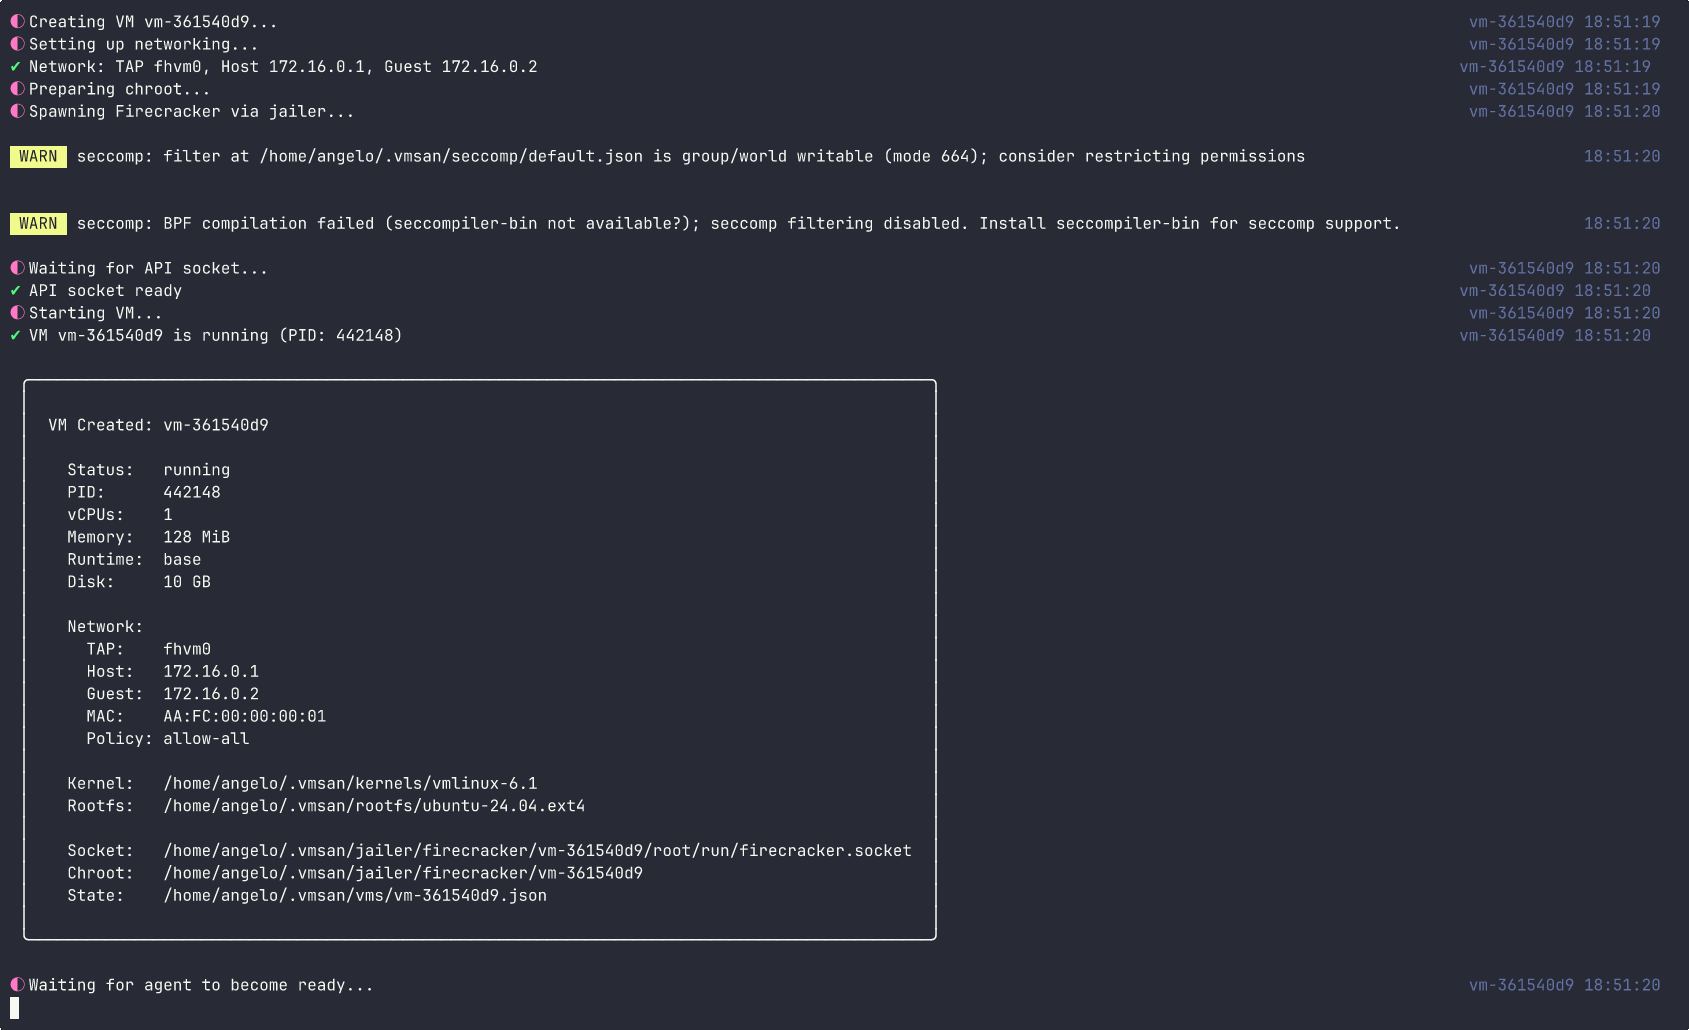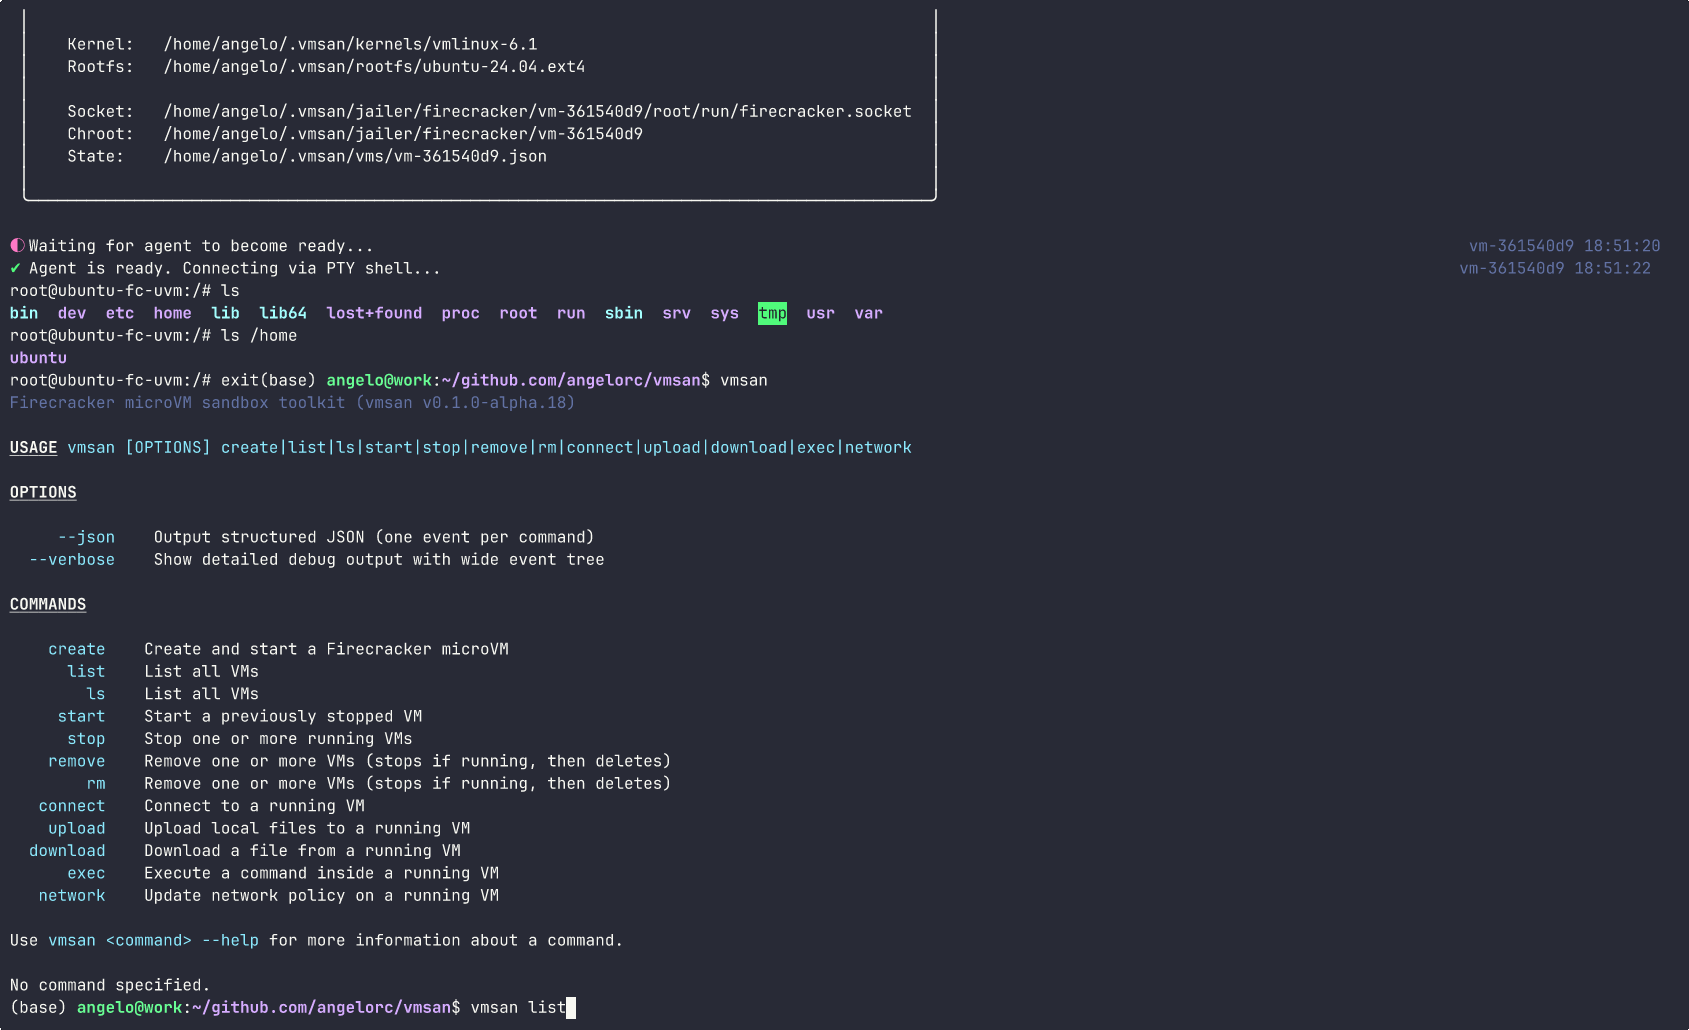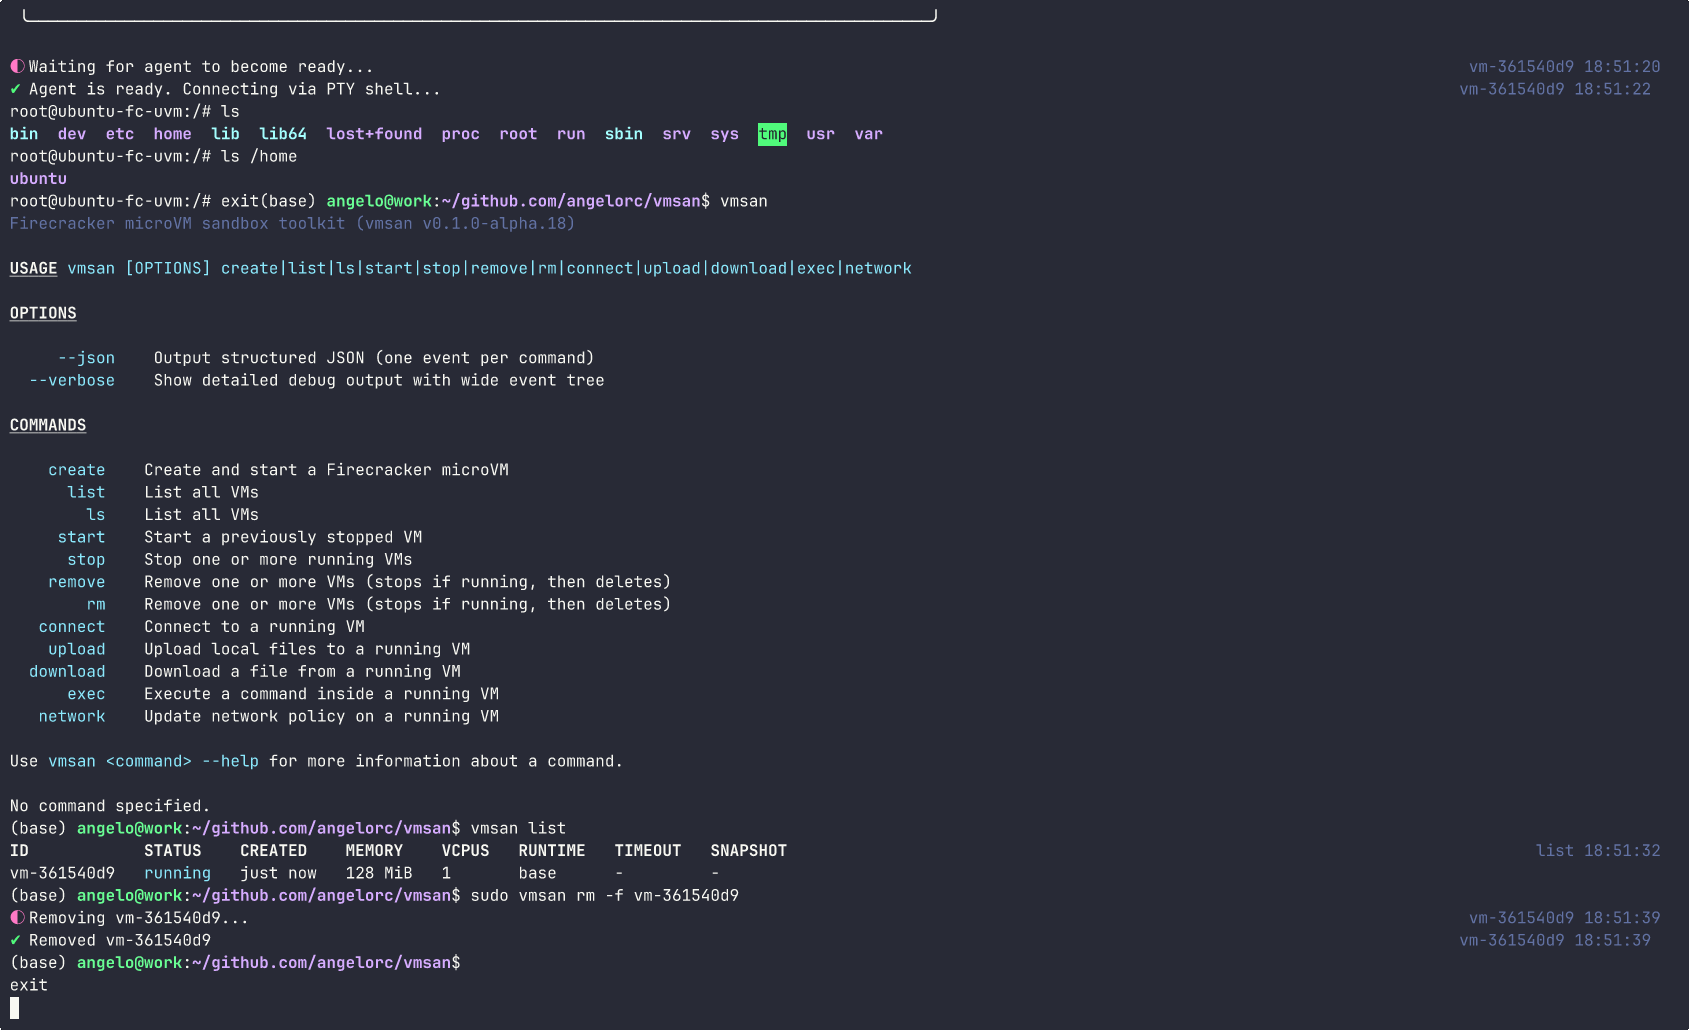 angelorc/vmsan
Firecracker مبسّط. قم بتشغيل microVMs آمنة في أجزاء من الثانية، من التثبيت إلى shell تفاعلي بأمر واحد.
 wkoszek/emuko
محاكٍ لـ RISC-V بلغة Rust يُقلّع Linux مع JIT على ARM64/x86_64 وذاكرة افتراضية Sv39
 boltgolt/howdy
🛡️ مصادقة الوجه بأسلوب Windows Hello™ لنظام Linux
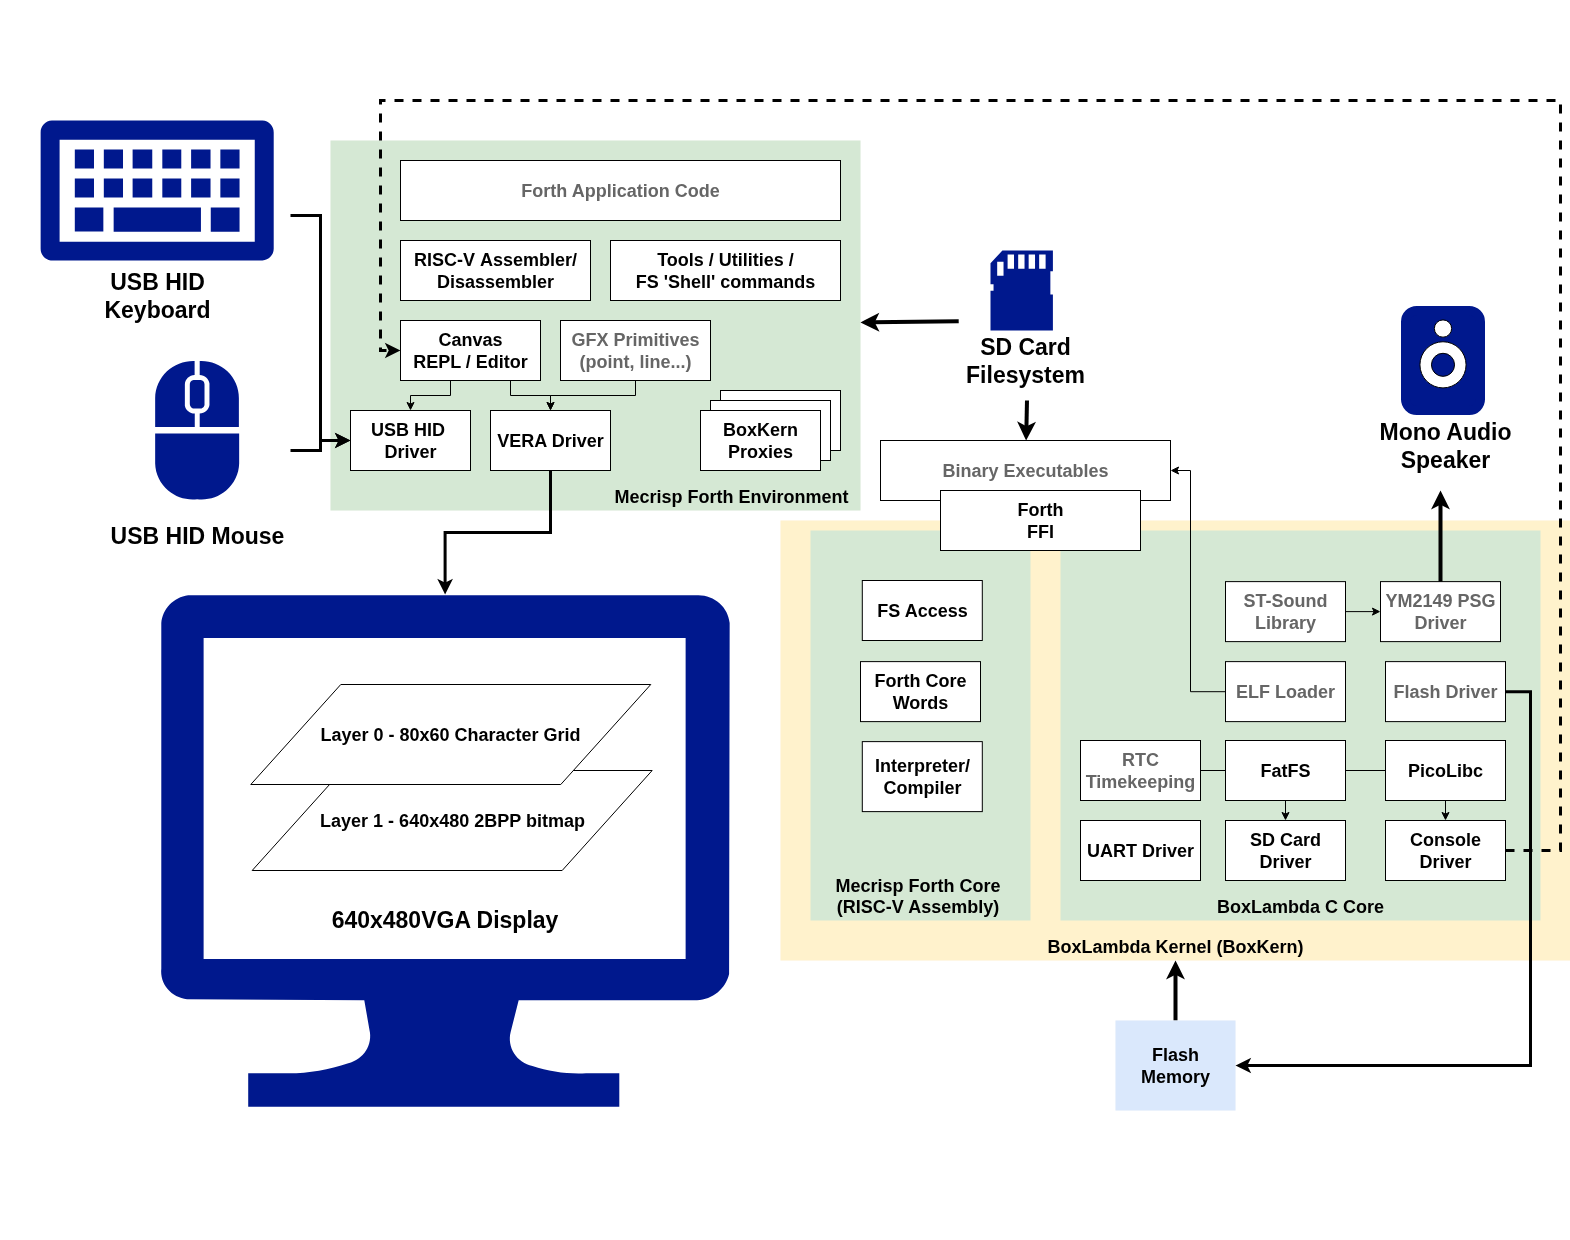 epsilon537/boxlambda
صندوق رمل (sandbox) لميكروكمبيوتر يعتمد على FPGA لتجارب البرمجيات و RTL
 lxc/incus-os
صورة نظام تشغيل لينكس غير قابلة للتغيير محسّنة لتشغيل حاويات Incus والآلات الافتراضية، مع UEFI Secure Boot، تشفير قرص TPM 2.0، وبناء صور تلقائي لنشر…
 anthropic-experimental/sandbox-runtime
أداة عزل (sandboxing) خفيفة الوزن لفرض قيود على نظام الملفات والشبكة على أي عملية على مستوى نظام التشغيل، دون الحاجة إلى حاوية (container).
 adriancable/eternal
معمارية آلة بسيطة مع خلفية مترجم LLVM، ومنفذ لينكس، وآلة افتراضية لإنشاء كبسولات برمجية ذاتية الاحتواء تبقى قابلة للتشغيل إلى أجل غير مسمى دون تبعيات…
 withsecureopensource/see
بيئة تنفيذ معزولة
 rapid7/metasploitable3
Metasploitable3 هو جهاز افتراضي مبني من الصفر مع عدد كبير من الثغرات الأمنية.
 mathaix/openclawmachines
قم بإدارة OpenClaw في فريقك (Enterprise) من خلال توفير البنية التحتية للحوسبة، وتكامل الأدوات، والمصادقة، والمبادئ الأمنية الأساسية.
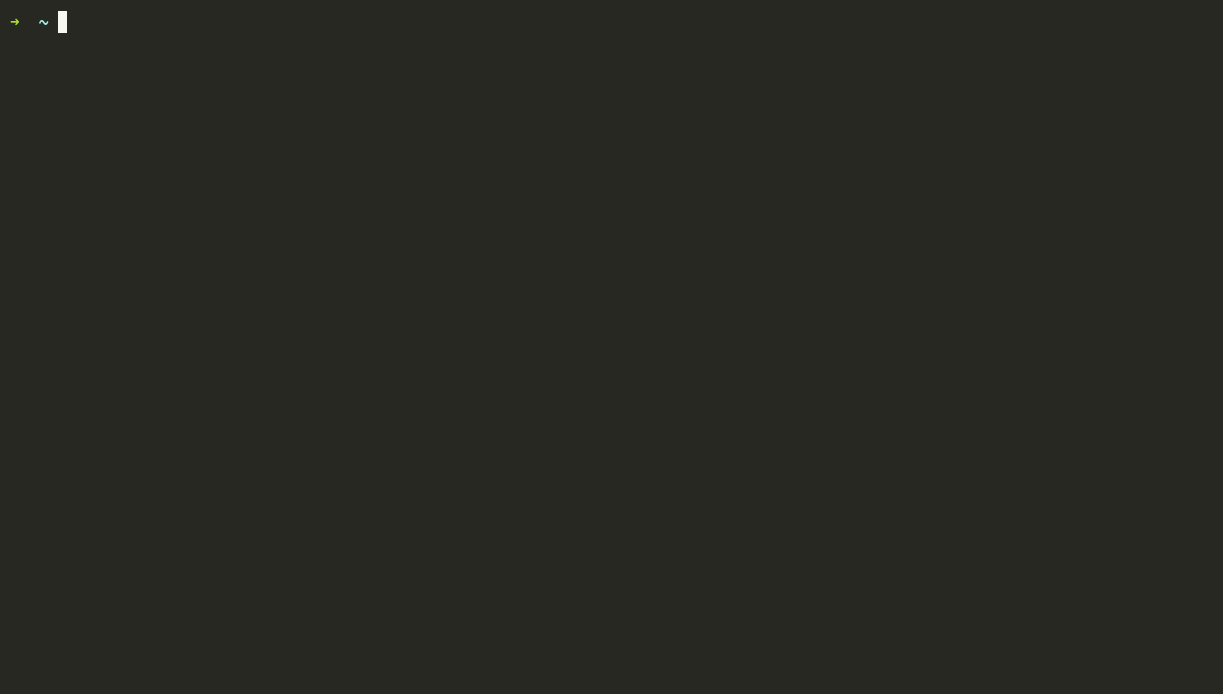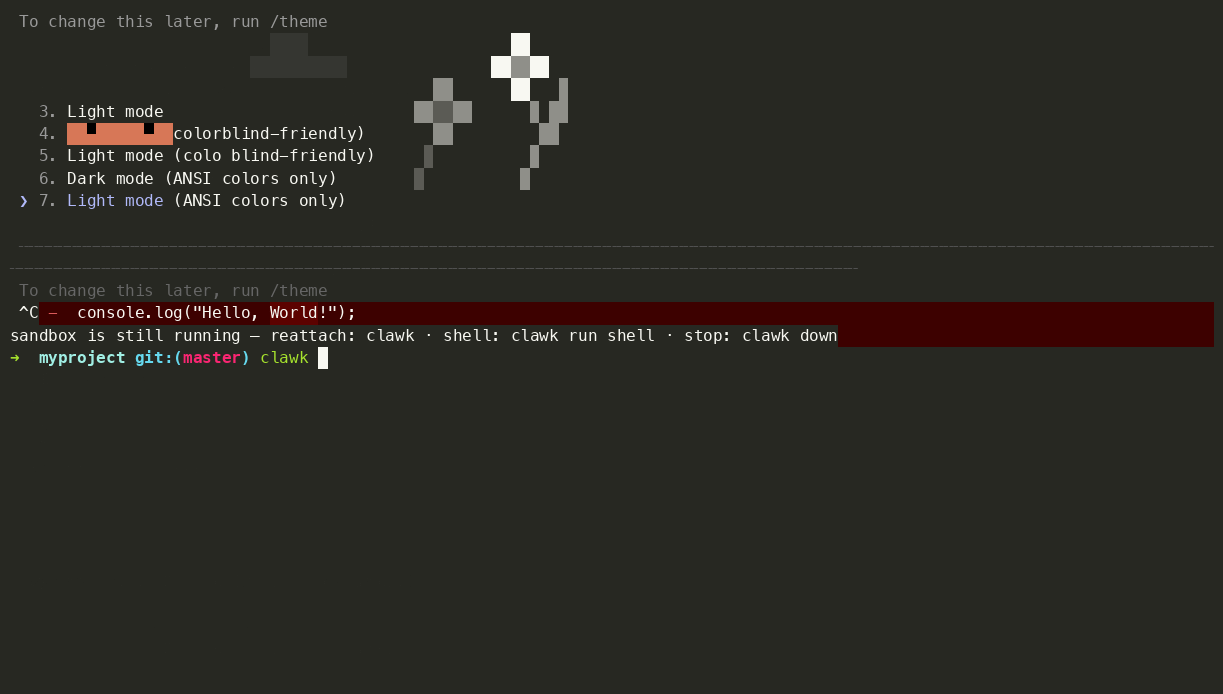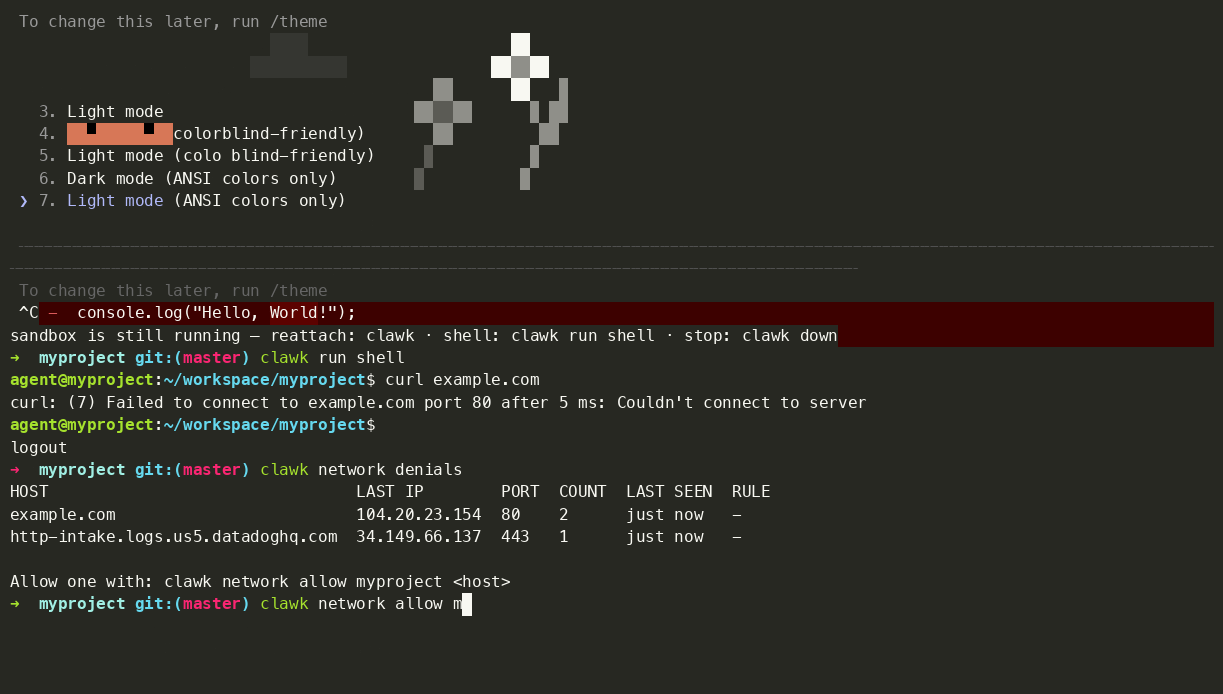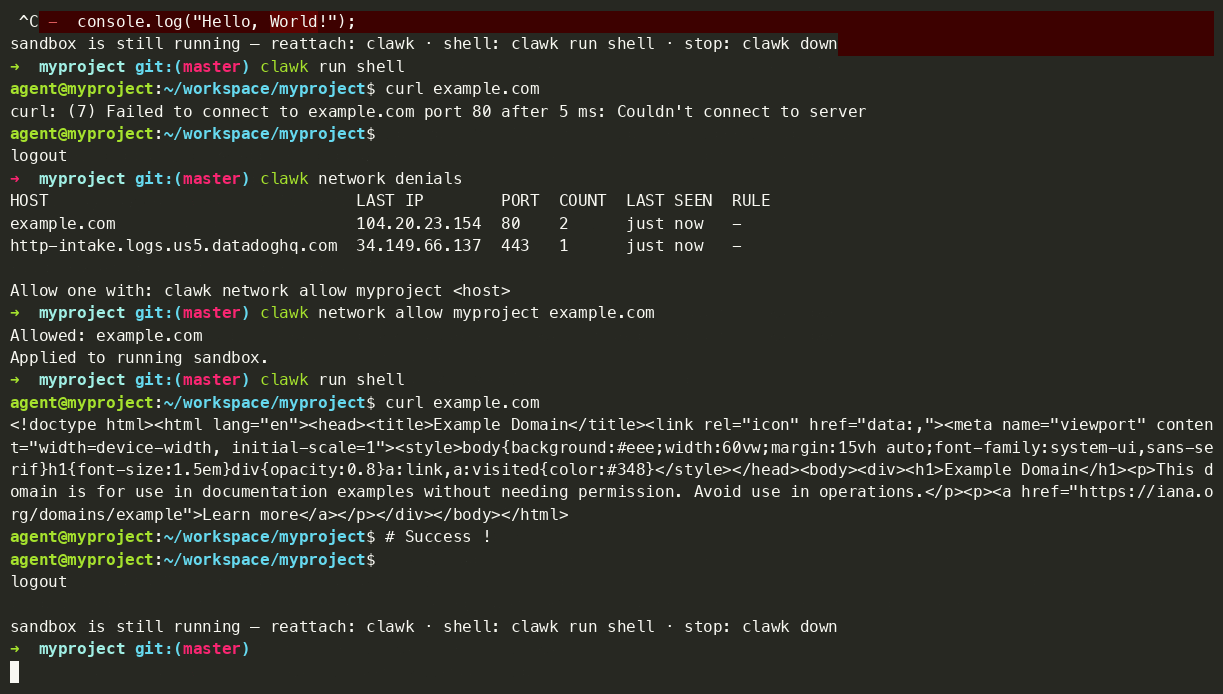 clawkwork/clawk
امنح وكلاء البرمجة جهازًا افتراضيًا لينكس قابلًا للتصرف، وليس حاسوبك المحمول.
 kstenerud/yoloai
وكيلك يمثل خطرًا أمنيًا، لذا تعامل معه على هذا الأساس. yoloAI يتعامل مع العزل الآمن لوكلاء الذكاء الاصطناعي بشكل صحيح.
 ricccrd/dd
نواة لينكس في مساحة المستخدم قائمة على JIT تدير الحاويات بشكل أصلي على macOS من Apple Silicon دون استخدام جهاز افتراضي. بديل مباشر لواجهة Docker…
 cypherpunkarmory/userland
المستودع الرئيسي لـ UserLAnd







