
 #1
أدوات ومكتبات لأتمتة مهام الأمان، وسير العمل، وتطوير الأدوات المخصصة.
موصى به من Kitploit

 sunhuihi666/cve-2025-31125
POC لثغرة قراءة الملفات التعسفية في Vite
 bitcoindatalabs/ln-upgrade-dynamics
الكود والبيانات المجمّعة ومصدر LaTeX لورقة 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 سكربت تدقيق وتنظيف الأمان
 gtgalaxi/electronvulnerableversion
ابحث عن تطبيقات Electron المعرضة لثغرات CVE-2023-4863 / CVE-2023-5129
 antid00t/cve-2026-15989
ماسح PoC بلغة Python للثغرة CVE-2026-15989، يستغل حقن الأدوار غير المصادق عليه في WordPress Super Forms لإنشاء حسابات مسؤول والتحقق من الوصول.
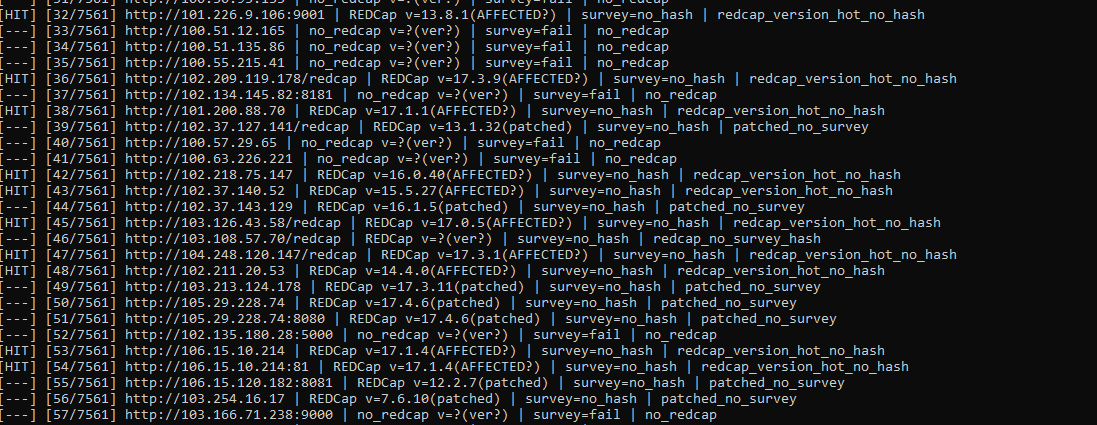 yulisec/cve-2026-90817
مدقق Python وخطاف استغلال قابل للتهيئة لـ CVE-2026-90817، وهو RCE عبر passthru الاستبيان واستيراد البيانات في REDCap. يبصم الإصدارات، ويتحقق من…
 murrez/cve-2026-101894
Python PoC لـ CVE-2026-101894: اجتياز المسار عبر سلسلة الروابط الرمزية في @xhmikosr/decompress. يتضمن مختبر Node محلي، وفحص إصدار lockfile، واستغلال…
 wgetnz/cve-2024-3094-check
نص برمجي شل لاكتشاف CVE-2024-3094 (الباب الخلفي في xz-utils) على أنظمة Linux و macOS، مع تعليمات فحص وإصلاح تلقائية.
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - رفع ملف تعسفي بدون مصادقة
 yuma-tsushima07/cve-2024-3094
سكربت للكشف عما إذا كان xz معرضًا للخطر - CVE-2024-3094
 codiobert/log4j-scanner
نص برمجي خفيف بلغة bash لفحص الأنظمة بسرعة بحثًا عن ثغرة Log4j CVE-2021-44228 عبر أمر سطر واحد.
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 elbee-cyber/cve-2021-3156-patcher
سكربت bash البسيط هذا سيعمل على تصحيح ثغرة تجاوز سعة الكومة في sudo التي تم اكتشافها مؤخرًا.
 joda32/adit
استطلاع Active Directory وتدقيق أمني للقراءة فقط عبر ADWS (net.tcp/9389)، بلغة Go
 nsrg-fmlorg/kpatch-cve-2026-98432
kpatch livepatch for CVE-2026-98432 (and CVE-2026-99999) on AlmaLinux and Rocky Linux 8, 9 and 10
 alecasg555/safe-expr-eval
مُقيِّم تعبيرات آمن - بديل مباشر لـ expr-eval بدون ثغرة CVE-2025-12735
 schnied/cve-2026-98432-mitigation-iptables
سكربتات Shell تتحقق من مضيفات Linux بحثًا عن CVE-2026-98432 وتطبّق قاعدة iptables u32 مؤقتة تُسقط حزم IPv4 TCP التي تحتوي على خيارات IP، مع وحدة…








