
 #1
أدوات لتقييم وتأمين أنظمة التحكم الإشرافي وجمع البيانات (SCADA) وأنظمة التحكم الصناعي (ICS).
موصى به من Kitploit
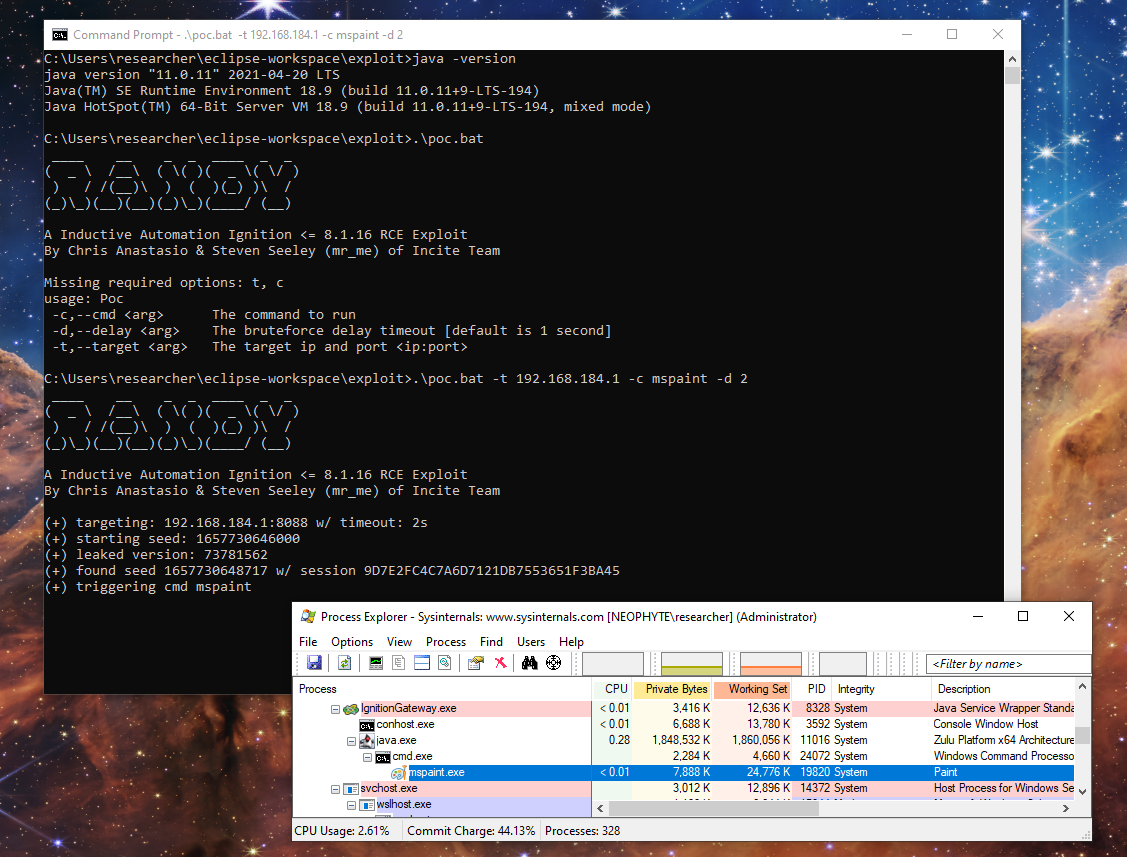
 sourceincite/randy
استغلال ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة لنظام Inductive Automation Ignition
 yakushstanislav/ultraviolet
محرك اكتشاف وبحث للشبكات ذاتي الاستضافة مع مسح مستمر للمنافذ، وفحص عميق للبروتوكولات عبر حوالي 100 خدمة، ومطابقة محلية لـ CVE، وبحث نصي كامل لجرد…
 reidmefirst/moxapass
سكربت صغير لاسترجاع كلمات المرور من أنواع عديدة من أجهزة Moxa، بما في ذلك NPort وOnCell وMGate وغيرها.
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) هو إطار اختبار لتنفيذات بروتوكولات الصناعية والأجهزة.
 sbaresearch/amlsec
التعرف الآلي على مخاطر الأمان باستخدام بيانات الهندسة المستندة إلى AutomationML
 momalab/icsfuzz
أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…
 corelight/ripple20
حزمة Zeek للكشف السلبي عن ثغرات "Ripple20" في مكدس TCP/IP الخاص بـ Treck.
 secarmalabs/indushell
PoC C&C لبرنامج Industroyer الخبيث
 0vercl0k/kepaboo
تحييد تقنيات مكافحة التنقيح في KEPServerEX
 ret2/pwn2own-auto-2024-charx
استغلال جاهز للعمل ضد Phoenix Contact CHARX SEC-3100 باستخدام حزم Scapy الخام عبر إيثرنت لتفعيل الثغرات والحصول على قشرة تفاعلية للاتصال العكسي.
 geeknik/scada-scanner
ماسح SCADA/ICS عالي الأداء وغير متزامن
 finngineering/apxutil
أداة للتعامل مع ملفات أرشيف PLC الخاصة بشنايدر إلكتريك
 hev0x/cve-2021-26828_scadabr_rce
إثبات المفهوم لاستغلال الثغرة CVE-2021-26828 التي تمكن من تنفيذ الأوامر عن بُعد بعد التحقق على أنظمة ScadaBR SCADA عبر رفع ملفات JSP. يدعم أهداف…
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 ثغرة اسم مستخدم وكلمة مرور FTP مضمّنة بشكل ثابت
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
وصف واستغلال لثغرة CVE-2023-33831 التي تؤثر على برنامج FUXA لتصور العمليات المستند إلى الويب (SCADA/HMI/Dashboard).
 9lyph/cve-2022-29593
استغلال إثبات مفهوم لتجاوز المصادقة عبر إعادة تشغيل الالتقاط في مرحل Dingtian DT-R002، مما يسمح بالتحكم غير المصرح به في المرحلات عبر HTTP و Modbus…
 hunt3r0x/cve-2021-31630-htb
استغلال إثبات المفهوم (PoC) لـ CVE-2021-31630، يستهدف خدمة OpenPLC العاملة على جهاز WifineticTwo على منصة Hack The Box.
 seifallahhomrani1/cve-2023-0861-poc
تحليل وإعادة إنتاج ثغرة حقن الأوامر (CVE-2023-0861) في أجهزة توجيه NetModule







