
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الهندسة العكسية — الصفحة 85 | Kitploit
الفئات

الهندسة العكسية

أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 10س 7د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 4س 42د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 3س 32د
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kمنذ 20 أيام
angr preview#7

angr

GitHubangr/angr
9.0kمنذ يوم واحد
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kمنذ 4 أيام
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kمنذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1817 نتائج
CVE-2025-65320 preview

CVE-2025-65320

GitHubyonathanpy/cve-2025-65320

إثبات مفهوم CVE-2025-65320 يوضح استخراج مفتاح الترخيص بنص واضح من ذاكرة العملية عبر إرفاق مصحح الأخطاء، مما يتيح تجاوز تنشيط البرنامج على Abacre…

memory-forensicsvulnerability-analysisexploitation+3
2منذ 7 أشهر
aquos-r7-ghostlock preview

aquos-r7-ghostlock

GitHubpirosap/aquos-r7-ghostlock

استغلال ثغرة أمنية في نواة Linux 5.10 خاصة بجهاز Sharp AQUOS R7 للحصول على صلاحيات الجذر (CVE-2026-43499)، مما يمنح UID 0 مؤقتًا مع SELinux…
android-securityprivilege-escalationvulnerability-analysis+6
1منذ شهر واحد
CVE-2026-15718-who-put-ptrs-in-my-wasm preview

CVE-2026-15718-who-put-ptrs-in-my-wasm

GitHubsneakynachos/cve-2026-15718-who-put-ptrs-in-my-wasm

سلسلة استغلال PoC لـ CVE-2026-15718: مترجم SpiderMonkey wasm الأساسي array.fill بفقدان المزامنة -> مؤشر غير صالح -> addrOf/fakeobj -> قراءة/كتابة…
vulnerability-analysisexploitationreverse-engineering+3
1منذ 2 أشهر
CVE-2026-43499-A36 preview

CVE-2026-43499-A36

GitHubfusiondrive/cve-2026-43499-a36

منفذ مستقل لثغرة CVE-2026-43499 لهاتف Galaxy A36 5G SM-A366W A366WVLS3AYG1 مع التحميل المتأخر لـ KernelSU
android-securityprivilege-escalationexploitation+4
1منذ 2 أشهر
ampa.sys-exp preview

ampa.sys-exp

GitHubgmh5225/ampa.sys-exp

ليس كودي. فقط للحفظ.
vulnerability-analysisexploitationreverse-engineering+1
2منذ سنة واحدة
LazZzy_Dump preview

LazZzy_Dump

GitHubtrustedsec/lazzzy_dump

يستخرج ويفك تشفير shellcode المشفّر بـ AES-CBC/XOR بشكل ثابت من ملفات PE الثنائية المغلفة بـ laZzzy عبر مطابقة التوقيعات وتحليل العناوين النسبية لـ…
static-analysisencryption-decryption-toolscode-analysis+6
1منذ شهر واحد
Watchguard_WebUI_Unpacker preview

Watchguard_WebUI_Unpacker

GitHubret5et/watchguard_webui_unpacker

تنسيق ملف Watchguard Sysa-dl
embedded-systems-securitystatic-analysisreverse-engineering+2
3منذ 3 سنوات
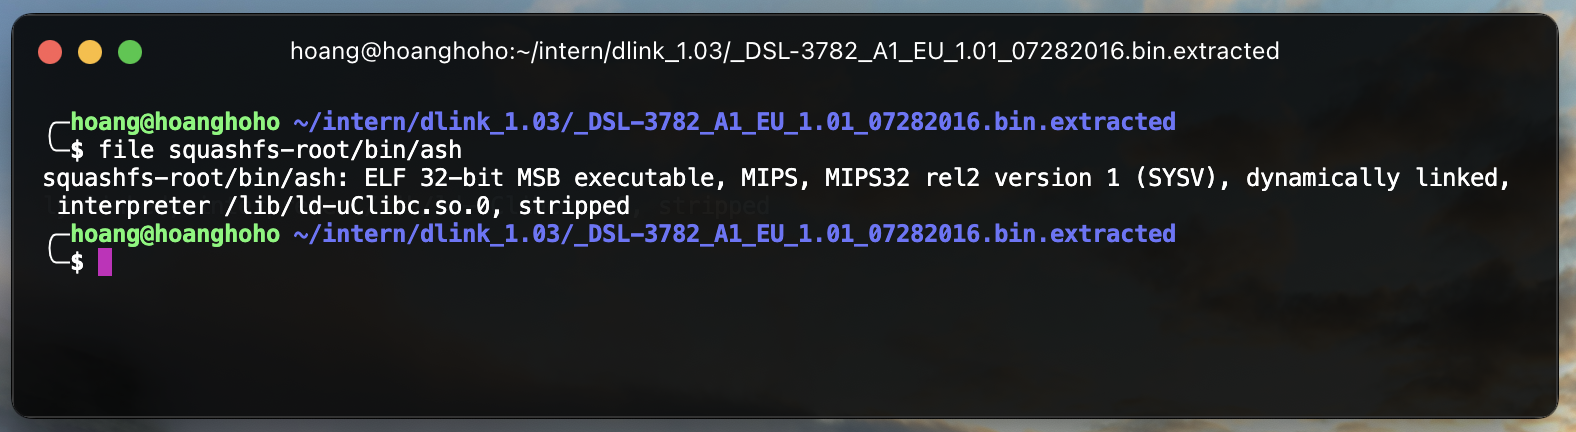
CVE-2023-27216 preview

CVE-2023-27216

GitHubhoangrealer/cve-2023-27216

نهج المبتدئين في اختراق البرامج الثابتة
embedded-systems-securityiot-securityvulnerability-analysis+6
3منذ 2 سنوات
CVE-2025-47812-Research preview

CVE-2025-47812-Research

GitHubmajdae/cve-2025-47812-research

مستودع أبحاث أكاديمية يحلل CVE-2025-47812، وهي ثغرة RCE حرجة في Wing FTP Server عبر حقن Lua، بما في ذلك التحليل الثابت/الديناميكي وإثبات المفهوم.
vulnerability-analysisexploitationreverse-engineering+3
1منذ 3 أشهر
Solar-exploiting-log-4j preview

Solar-exploiting-log-4j

GitHublathika-3006/solar-exploiting-log-4j

دليل خطوة بخطوة من TryHackMe لاستغلال ثغرة Log4Shell (CVE-2021-44228) لتحقيق تنفيذ التعليمات البرمجية عن بُعد والتقاط الأعلام.
privilege-escalationreconnaissancevulnerability-analysis+6
2منذ 7 أشهر
GIGABYTE-H510M-K-V2-BIOS-SMM-Reverse-Engineering-CVE-2025-7026-7027-7028-7029-Research preview

GIGABYTE-H510M-K-V2-BIOS-SMM-Reverse-Engineering-CVE-2025-7026-7027-7028-7029-Research

GitHubtobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research

هندسة عكسية ثابتة لصورة BIOS الخاصة بـ GIGABYTE H510M K V2 (`H510MKV2.F3`): تحليل استخراج كامل لصور البرامج الثابتة UEFI لموزع ذاكرة SMM Core الخاص…
static-analysisvulnerability-analysisreverse-engineering+3
1منذ 2 أشهر
machscope preview

machscope

GitHubm10ust/machscope

مستكشف IPC وlaunchd وMach-O وعلاقات الثقة في macOS — أداة تحقيق جنائي أصلية للطرفية بدون أي تبعيات

reconnaissancevulnerability-analysisreverse-engineering+7
1منذ 2 أشهر
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

تحليل الهندسة العكسية لبرنامج RedLine Stealer، وهو برنامج لسرقة المعلومات مبني على .NET يستخدم نطاقات C2 (198.46.86.63، tempuri.org)، وتجاوز Windows…
memory-forensicspersistence-mechanismsreverse-engineering+4
1منذ 2 أشهر
access_updated preview

access_updated

GitHubgmh5225/access_updated

غلاف syscall في وضع النواة مع إيجاد الأنماط الديناميكي القائم على Zydis لنظامي Windows 10/11
privilege-escalationexploitationreverse-engineering+2
2منذ 10 أشهر
strilight preview

strilight

GitHubasama7706r-ui/strilight

يحوّل حلقات الكود الثنائي x86-64 إلى قيود SMT مغلقة الصيغة عبر تحليل الفترات المتدرجة، مما يتيح تنفيذًا رمزيًا بتعقيد O(1) واستعادة مفاتيح crackme.
static-analysiscode-analysisreverse-engineering+1
منذ شهر واحد
droidcarve preview

droidcarve

GitHubdarioi/droidcarve

إطار عمل الهندسة العكسية لأندرويد
android-securitystatic-analysisreverse-engineering+2
1منذ 3 سنوات
frida-stalker-NtStrace preview

frida-stalker-NtStrace

GitHubgmh5225/frida-stalker-ntstrace

متتبع استدعاءات النظام القائم على frida-stalker على windows(x64).
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
3منذ 3 سنوات
vivo-root-build preview

vivo-root-build

GitHubsgswzglwlx/vivo-root-build

يبني استغلال جذر لأجهزة vivo/iQOO يستهدف CVE-2026-43499، مستفيدًا من تقنيات النواة مثل تجاوز KASLR والتلاعب بـ CFI لتحقيق تصعيد الامتيازات.


android-securityprivilege-escalationexploit-frameworks+5
منذ 26 أيام
السابق1…848586…100التالي







