Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CHAOS — 🔥 CHAOS هي أداة إدارة عن بُعد مجانية ومفتوحة المصدر تسمح بإنشاء ملفات ثنائية للتحكم في أنظمة التشغيل البعيدة. | Kitploit
أدوات/GitHubGitHub/tiagorlampert/chaos
توليد الحمولةما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعدحصان طروادة للوصول عن بعد
GitHubtiagorlampert/chaos

CHAOS

🔥 CHAOS هي أداة إدارة عن بُعد مجانية ومفتوحة المصدر تسمح بإنشاء ملفات ثنائية للتحكم في أنظمة التشغيل البعيدة.

عرض المستودع
2.8k59472منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

شعار CHAOS

CHAOS: أداة الإدارة عن بُعد

CHAOS هي أداة إدارة عن بُعد مجانية ومفتوحة المصدر تسمح بإنشاء ملفات ثنائية للتحكم بأنظمة التشغيل البعيدة.
الإبلاغ عن خطأ · طلب ميزة · بداية سريعة · لقطات الشاشة

إخلاء مسؤولية

يتم توفير هذا البرنامج "كما هو" دون أي ضمان من أي نوع. يمكنك استخدام هذا البرنامج على مسؤوليتك الخاصة. الاستخدام هو مسؤولية المستخدم النهائي بالكامل. لا يتحمل المطورون أي مسؤولية ولا يكونون مسؤولين عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.

جدول المحتويات

  • الميزات
  • بداية سريعة
  • قواعد البيانات
  • فيديو
  • لقطات الشاشة
  • المساهمة
  • تبرع
  • الرعاة
  • حقوق النشر والترخيص

الميزات

الميزة
شل عكسيXX
تحميل ملفXX
رفع ملفXX
حذف ملفXX
لقطة شاشةXX
مستكشف الملفاتXX
الحصول على معلومات النظامXX
تشغيل مخفيX
إعادة تشغيلXX
إيقاف التشغيلXX
قفل الشاشةX
تسجيل الخروجX
فتح رابطXX

بداية سريعة

بعض خيارات التثبيت متاحة:

1. التطوير المحلي

اطلع على المزيد:
# Install dependencies
$ sudo apt install golang git -y

# Get this repository
$ git clone https://github.com/tiagorlampert/CHAOS

# Go into the repository
$ cd CHAOS/

# Run
$ PORT=8080 SQLITE_DATABASE=chaos go run cmd/chaos/main.go

2. دوكر

اطلع على المزيد:

Linux

# Create a shared directory between the host and container
$ mkdir ~/chaos-container

$ docker run -it -v ~/chaos-container:/database/ -v ~/chaos-container:/temp/ \
  -e PORT=8080 -e SQLITE_DATABASE=chaos -p 8080:8080 tiagorlampert/chaos:latest

Windows

# Create a shared directory between the host and container
$ md c:\chaos-container

$ docker run -it -v c:/chaos-container:/database/ -v c:/chaos-container:/temp/ -e PORT=8080 -e SQLITE_DATABASE=chaos -p 8080:8080 tiagorlampert/chaos:latest

3. النشر على Heroku

جربه الآن على Heroku بنقرة واحدة:

Deploy to Heroku

بعد التشغيل، انتقل إلى http://localhost:8080 وقم بتسجيل الدخول باسم المستخدم الافتراضي: admin وكلمة المرور: admin وقم بتغيير كلمة المرور.

قواعد البيانات

لاتصال بقاعدة بيانات مدعومة، يجب تعيين بعض متغيرات البيئة المطلوبة:

  • SQLite:

    • SQLITE_DATABASE = chaos
  • PostgreSQL:

    • POSTGRES_DATABASE = chaos
    • POSTGRES_HOST = localhost
    • POSTGRES_PASSWORD = postgres
    • POSTGRES_PORT = 5432
    • POSTGRES_USER = postgres
    • POSTGRES_SSL_MODE = disable/require //optional
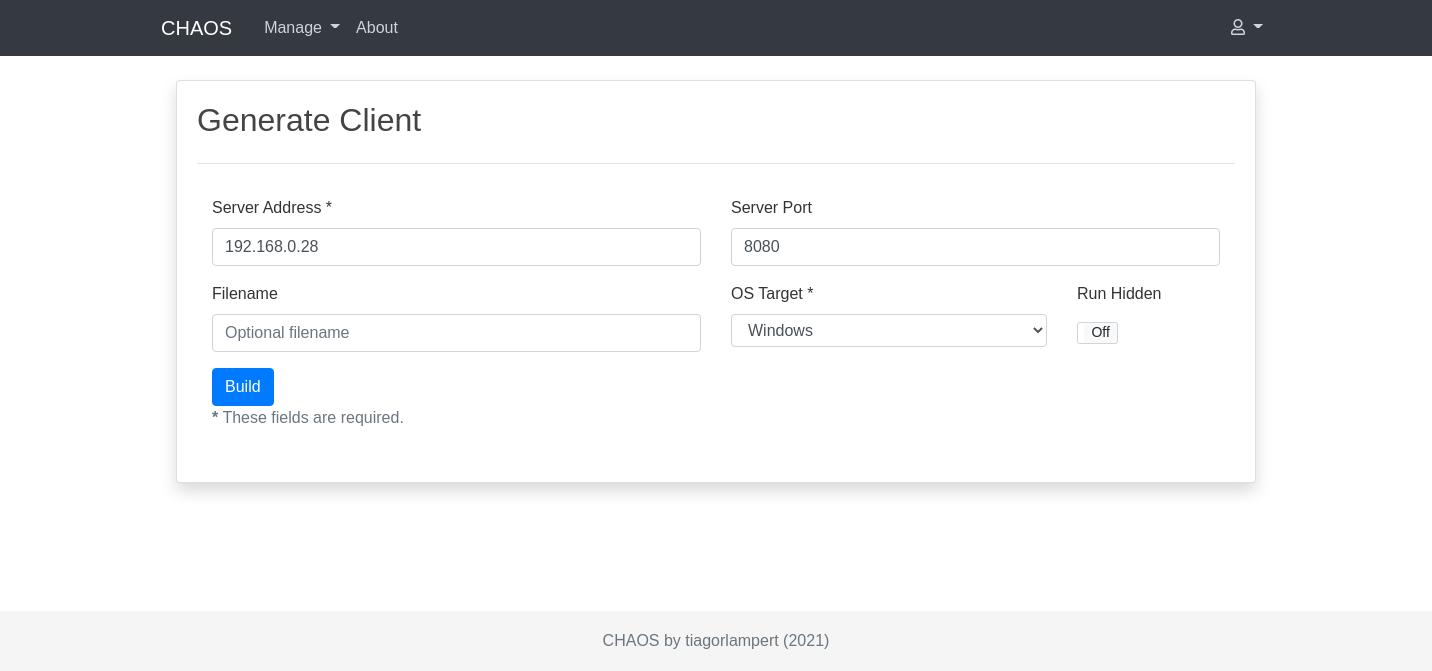
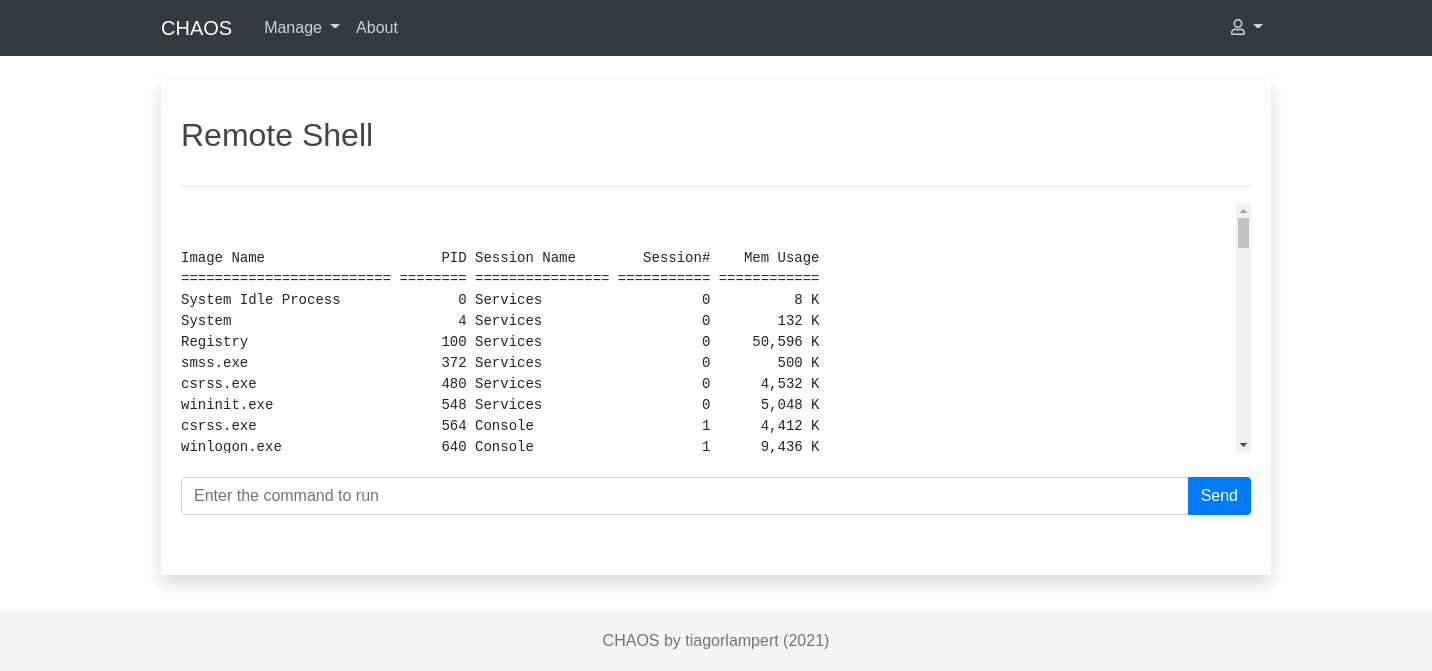
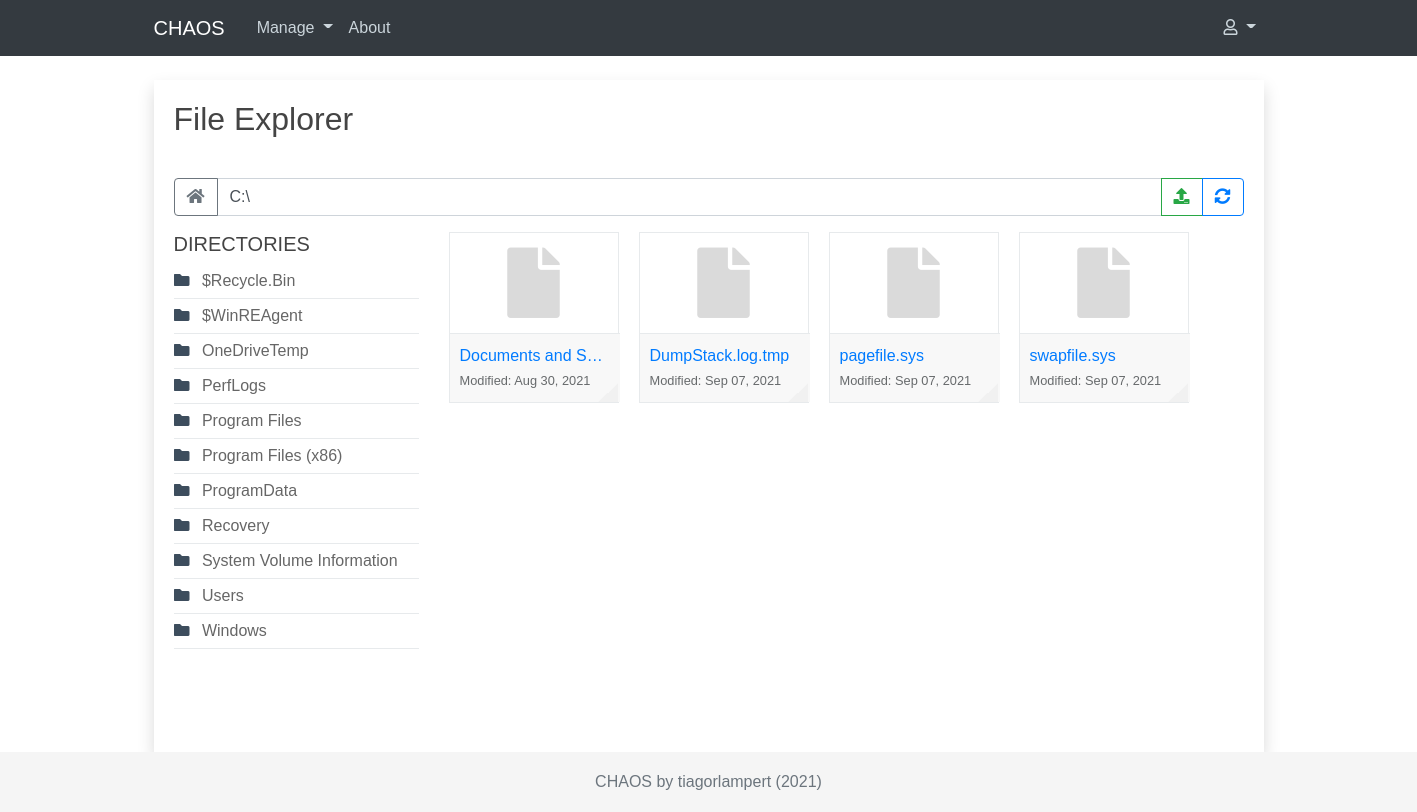
لقطات الشاشة

توليد

الأجهزة

شيل

مستكشف

المساهمة

اطلع على دليل المساهمة في CONTRIBUTING.md.

تبرع

إذا أعجبك هذا المشروع، قدم لي فنجان قهوة. :)
Donate

حقوق النشر والترخيص

رخصة MIT

حقوق النشر (c) 2017، Tiago Rodrigo Lampert

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →