
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit
 redteamoperations/redcloud-os
RedCloudOS هو نظام تشغيل لمحاكاة الخصوم في السحابة، مصمم لفرق Red Teams لتقييم أمان السحابة لدى مزودي خدمات السحابة الرائدين.
 tomac/yersinia
إطار عمل هجمات الشبكة من الطبقة الثانية لاستغلال بروتوكولي STP وCDP، مما يتيح هجمات حجب الخدمة (DoS)، اختطاف دور الجذر، وهجمات استنزاف الذاكرة على…
 ahhh/reverse_dns_shell
صدفة عكسية بلغة بايثون تستخدم DNS كقناة تحكم وقيادة (C2)
 cicada8-research/remotekrbrelay
ترحيل Kerberos عن بُعد أصبح سهلاً! إطار عمل متقدم لترحيل Kerberos
 magoo/redteam-plan
قضايا يجب مراعاتها عند التخطيط لتمرين الفريق الأحمر.
 0xmr007/lab4purplesec
Lab4PurpleSec هو مختبر منزلي معياري لفريق أرجواني يجمع بين بيئة Active Directory ضعيفة (GOAD)، ومنطقة DMZ ويب مبنية على Docker، و pfSense + Suricata،…
 ynsmroztas/cpanelsniper
CVE-2026-41940 — تجاوز المصادقة في cPanel وWHM عبر حقن CRLF في ملف الجلسة
 hackerest/pwneye
# رفيقك لكاميرات ONVIF وRTSP لاكتشاف واختراق كاميرات المراقبة الواقعية 🎥
 sensepost/dns-shell
DNS-Shell هي شل تفاعلية عبر قناة DNS
 redcode-labs/coldfire
مكتبة تطوير البرمجيات الخبيثة بلغة Golang
 lesnuages/hershell
مولد شل عكسية متعددة المنصات
 maldev-academy/dumpbrowsersecrets
يستخرج البيانات المخزنة في المتصفح مثل رموز التحديث وملفات تعريف الارتباط وبيانات الاعتماد المحفوظة وبطاقات الائتمان وإدخالات الملء التلقائي وسجل…
 rootsecdev/cve_2026_31431
إثبات مفهوم الاستغلال لـ CVE_2026_31431
 elevenpaths/evilfoca
أداة لتحليل واختبار الأمان في شبكات البيانات IPv4 و IPv6
 berabuddies/redis-poc
RCE PoC لـ Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1
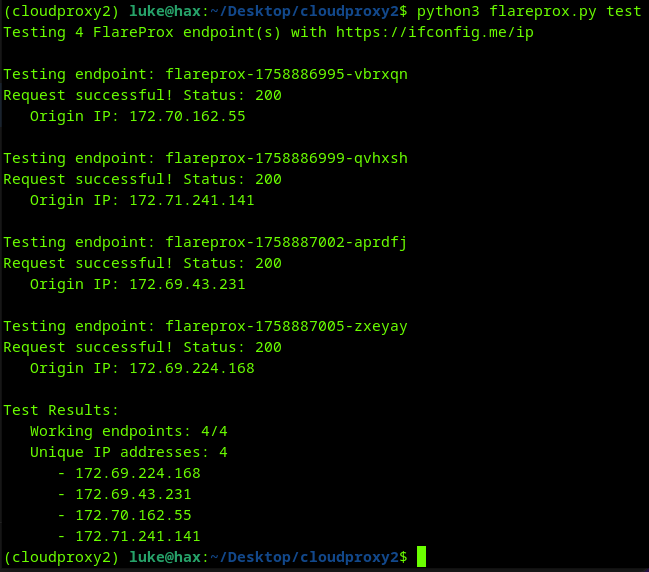 mrturvey/flareprox
استخدم Cloudflare لإنشاء وكلاء عبور HTTP لتناوب عناوين IP فريد، مشابه لـ fireprox
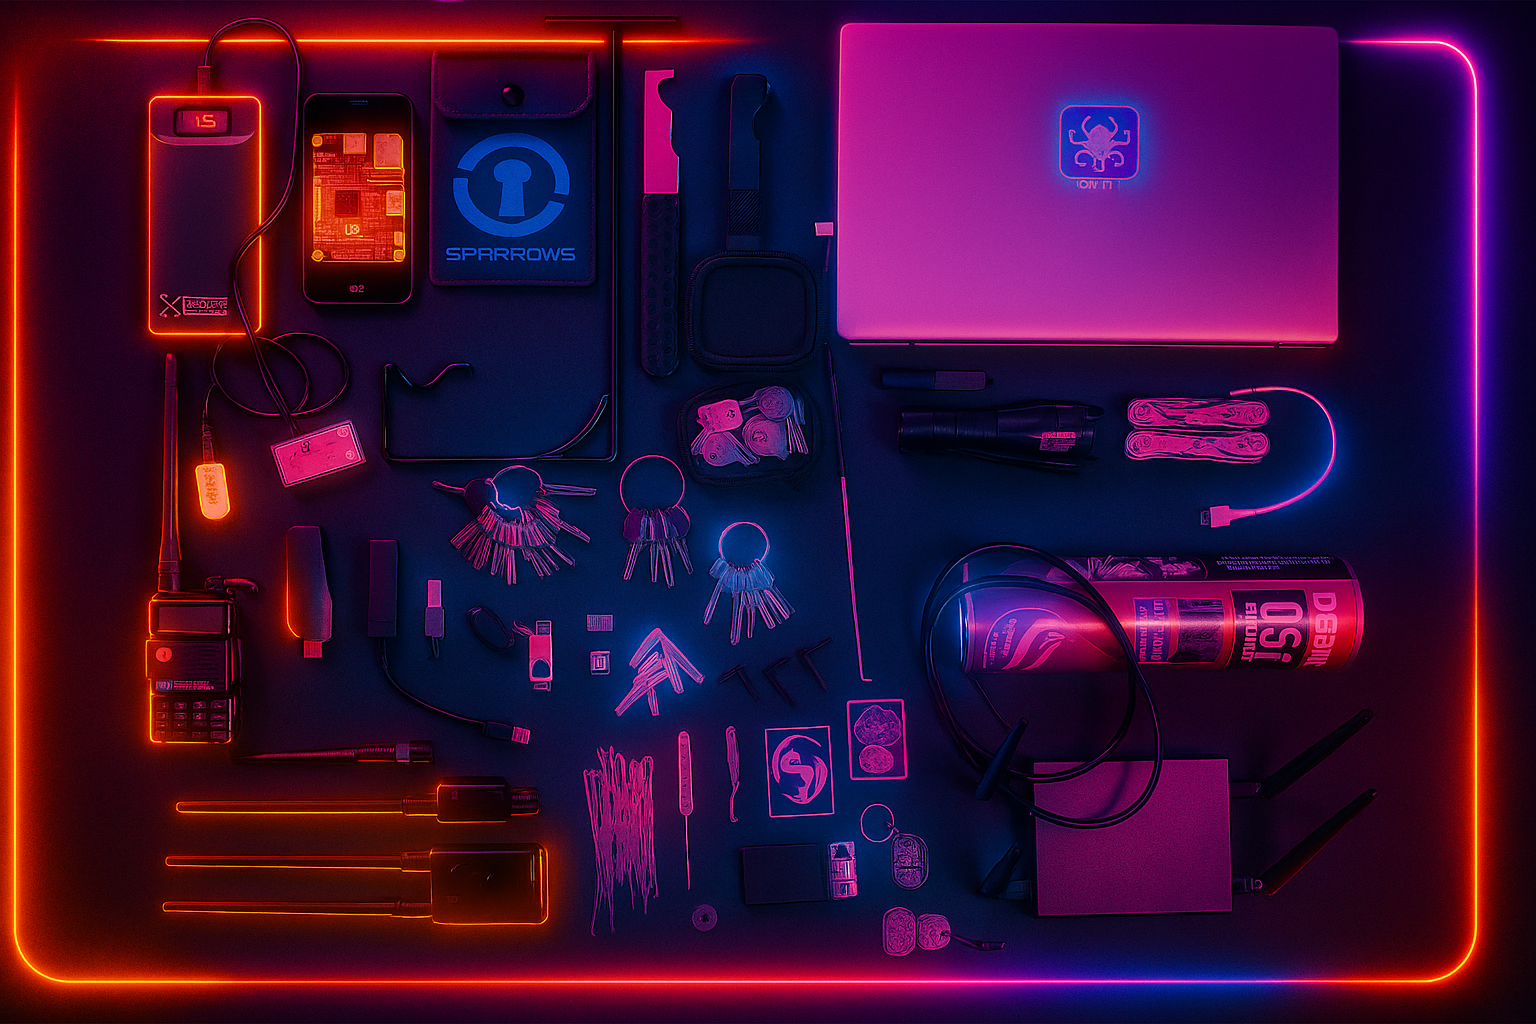 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 nccgroup/nccfsas
معلومات نُشرت علنًا من قبل فريق Full Spectrum Attack Simulation (FSAS) التابع لـ NCC Group.








