
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 rofl0r/proxychains-ng
proxychains ng (الجيل الجديد) - محمّل مسبق يربط استدعاءات المقابس (sockets) في البرامج المرتبطة ديناميكياً ويعيد توجيهها عبر وكيل أو أكثر من وكلاء…
 meta-llama/purplellama
مجموعة أدوات لتقييم وتحسين أمان LLM.
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 elder-plinius/t3mp3st
منصة مستقلة لاختبارات الاختراق؛ أداة تشغيل متعددة الوكلاء للأمن الهجومي
 blackarch/blackarch
توزيعة مبنية على ArchLinux لمختبري الاختراق وباحثي الأمن.
 yaklang/yakit
منصة اختبار اختراق شاملة مع MITM proxy و web fuzzer و reverse connection handler ونظام plugins للاختبار الأمني الآلي والاستغلال.
 goochbeater/spiritual-spell-red-teaming
مستودع لكسر قيود نماذج اللغة الكبيرة المختلفة، وبشكل أساسي Claude.
 a-poc/redteam-tools
أدوات وتقنيات للفريق الأحمر / اختبار الاختراق
 yeyintminthuhtut/awesome-red-teaming
قائمة رائعة لموارد فرق الاختراق الأحمر
 ufrisk/pcileech
برنامج هجوم الوصول المباشر للذاكرة (DMA)
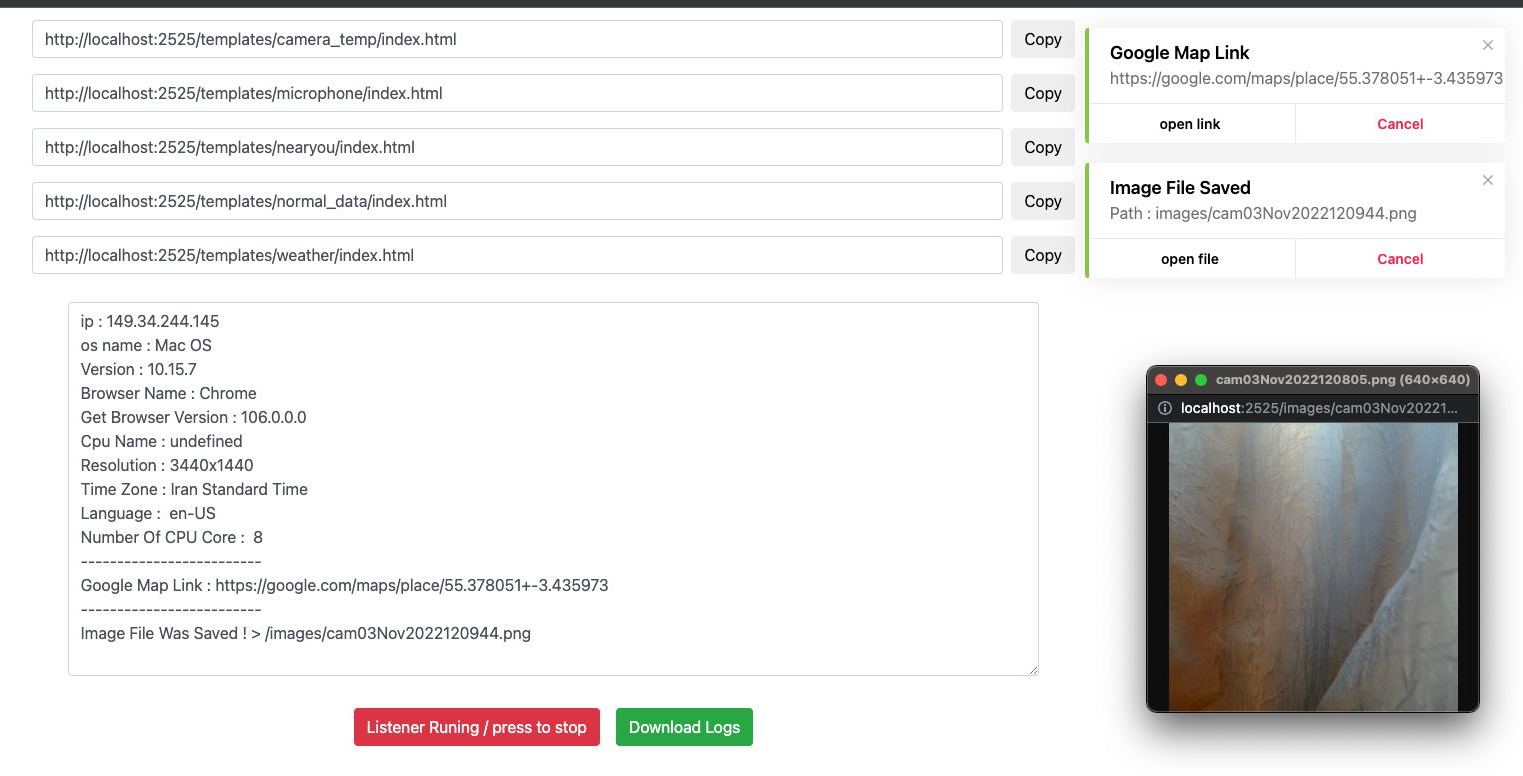 ultrasecurity/storm-breaker
أداة هندسة اجتماعية [Access Webcam & Microphone & Location Finder] مع {Py,JS,PHP}
 mandiant/commando-vm
توزيعة آلة افتراضية قابلة للتخصيص تعمل بنظام Windows ومجهزة مسبقًا بأدوات أمنية هجومية لاختبار الاختراق وعمليات الفريق الأحمر.
 brucedevices/firmware
برنامج ESP32 الثابت المفترس
 snailsploit/claude-red
مكتبة منسقة تضم 78 وحدة SKILL.md للأمن الهجومي تزوّد Claude بمنهجية فريق أحمر خبيرة عبر الويب وAD واللاسلكي والسحابة وتطوير الاستغلالات.
 trusted-ai/adversarial-robustness-toolbox
مكتبة Python لأمن التعلم الآلي العدائي، تمكّن فرق الأحمر والأزرق من تنفيذ هجمات ودفاعات التهرب والتسميم والاستخراج والاستدلال عبر أطر التعلم الآلي…
 yarrick/iodine
مرّر بيانات IPv4 عبر خوادم DNS لتجاوز قيود جدار الحماية وتوفير وصول شبكة خفي لاختبار الاختراق.
 samyk/poisontap
يستغل أجهزة الكمبيوتر المقفلة/المحمية بكلمة مرور عبر USB، ويثبّت بابًا خلفيًا دائمًا يعتمد على WebSocket، ويكشف الراوتر الداخلي، ويسحب ملفات تعريف…
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…








