
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
 peass-ng/peass-ng
PEASS - مجموعة رائعة من نصوص تصعيد الصلاحيات (مع الألوان)
 laramies/theharvester
البريد الإلكتروني والنطاقات الفرعية والأسماء Harvester - OSINT
 matrixtm/mhddos
أفضل نص هجوم DDoS Python3، (Cyber / DDos) هجوم مع 56 طريقة
 jpillora/chisel
نفق TCP/UDP سريع عبر HTTP مع تشفير SSH، يدعم إعادة توجيه المنافذ العكسية، ووكيل SOCKS5، والمصادقة من العميل لاختراق الشبكة بأمان وتجاوز جدران الحماية.
 gtfobins/gtfobins.github.io
GTFOBins هي قائمة منسقة من الملفات التنفيذية الشبيهة بـ Unix والتي يمكن استخدامها لتجاوز القيود الأمنية المحلية في الأنظمة غير المهيأة بشكل صحيح.
 infosecn1nja/red-teaming-toolkit
يحتوي هذا المستودع على أدوات أمان مفتوحة المصدر متطورة (OST) لمختص red teamer و threat hunter.
 justcallmekoko/esp32marauder
مجموعة من أدوات الهجوم والدفاع لشبكات WiFi وBluetooth لمنصة ESP32
 lolbas-project/lolbas
الاستفادة من الثنائيات والنصوص البرمجية الأصلية للنظام - (LOLBins and LOLScripts)
 beefproject/beef
مشروع إطار استغلال المتصفحات
bishopfox/sliverإطار محاكاة الخصوم
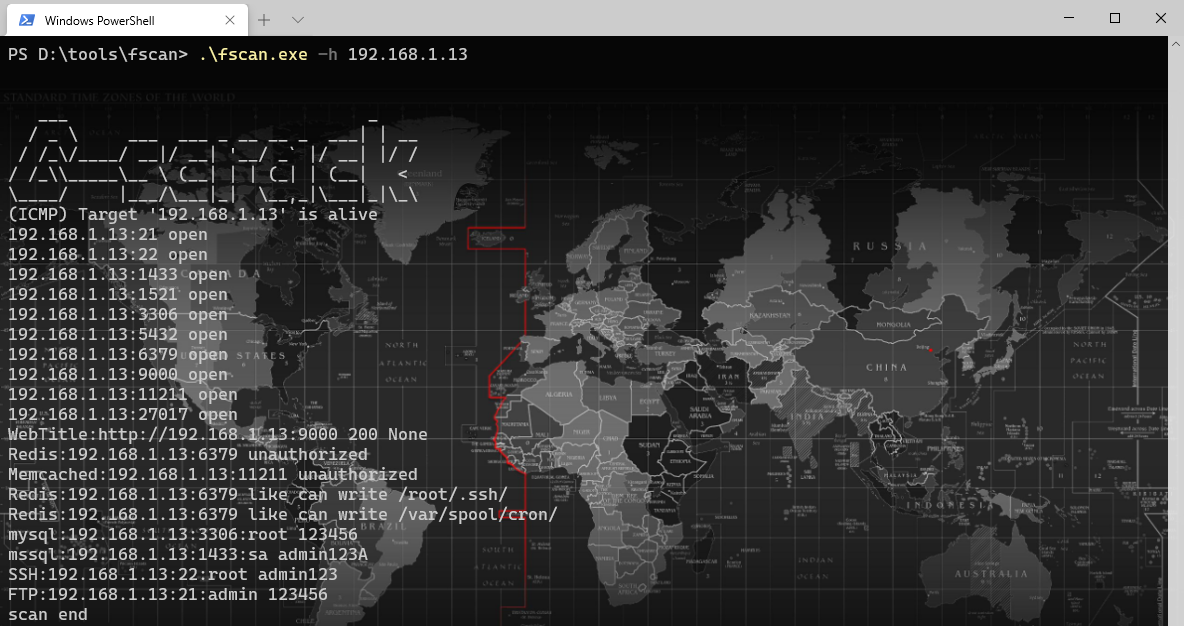 shadow1ng/fscan
أداة فحص شاملة للشبكات الداخلية، تُسهّل الفحص الآلي والشامل للثغرات بنقرة واحدة.
 projectdiscovery/subfinder
أداة سريعة لتعداد النطاقات الفرعية بشكل سلبي.
 ignitetechnologies/mindmap
سيحتوي هذا المستودع على العديد من الخرائط الذهنية لتقنيات الأمن السيبراني، والمنهجيات، والدورات التدريبية، والشهادات في بنية شجرية لتقديم تفاصيل…
 wifiphisher/wifiphisher
إطار عمل لنقاط الوصول المارقة لمشاركات الفريق الأحمر واختبار أمان Wi-Fi. ينفذ هجمات Evil Twin وKARMA وKnown Beacons لتحقيق موقع MITM، ثم يقوم بحملات…
 kgretzky/evilginx2
إطار عمل مستقل لهجمات الرجل في المنتصف يُستخدم لصيد بيانات تسجيل الدخول مع ملفات تعريف الجلسة، مما يسمح بتجاوز المصادقة ثنائية العامل.
 trustedsec/social-engineer-toolkit
مستودع Social-Engineer Toolkit (SET) من TrustedSec - سيتم نشر جميع الإصدارات الجديدة من SET هنا.
 nvidia/garak
Modular LLM vulnerability scanner that probes for hallucination, data leakage, prompt injection, jailbreaks, and toxicity using static, dynamic, and…







