
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 trustedsec/cs-remote-ops-bof
أوامر عمليات عن بُعد مُنفَّذة باستخدام Beacon Object Files
 insecurityofthings/jackit
أداة استغلال ثغرة MouseJack تمكن من حقن ضغطات المفاتيح واختراق الفأرة عبر أجهزة nRF24L01 اللاسلكية. تدعم أجهزة متعددة من Microsoft وLogitech مع تكامل…
 carmaa/inception
Inception هي أداة للتلاعب بالذاكرة الفيزيائية والاختراق تستغل تقنية DMA القائمة على PCI. يمكن للأداة الهجوم عبر واجهات FireWire وThunderbolt…
 luemmelsec/pentest-tools-collection
مجموعة منسقة من أدوات الأمن الهجومي والأوامر المخصصة لهجمات Active Directory، وC2، وتصعيد الامتيازات، والتعتيم، واختبار اختراق الويب.
 garrettfoster13/sccmhunter
أداة ما بعد الاستغلال لتحديد، تصنيف، ومهاجمة أصول Microsoft SCCM داخل نطاقات Active Directory، مما يبسط استرداد بيانات الاعتماد والاستيلاء على الموقع.
 mgeeky/protectmytooling
مُغلف متعدد (Multi-Packer) يتيح لنا الربط المتسلسل بين مختلف المغلفات وأدوات التمويه وغيرها من أدوات الفرق الحمراء (Red Team). يتميز بوضع علامات…
 ccob/sharpblock
طريقة لتجاوز وحدات DLL الخاصة بالحماية النشطة لـ EDR عن طريق منع تنفيذ نقطة الدخول
 yuanyuanxiang/simpleremoter
برنامج تحكم عن بعد مبني على Gh0st: يقوم بتنفيذ إدارة المحطات الطرفية، إدارة العمليات، إدارة النوافذ، سطح المكتب البعيد، إدارة الملفات، إدارة الصوت،…
 9emin1/charlotte
مشغل شيل كود غير مكتشف بالكامل بلغة c++ ;)
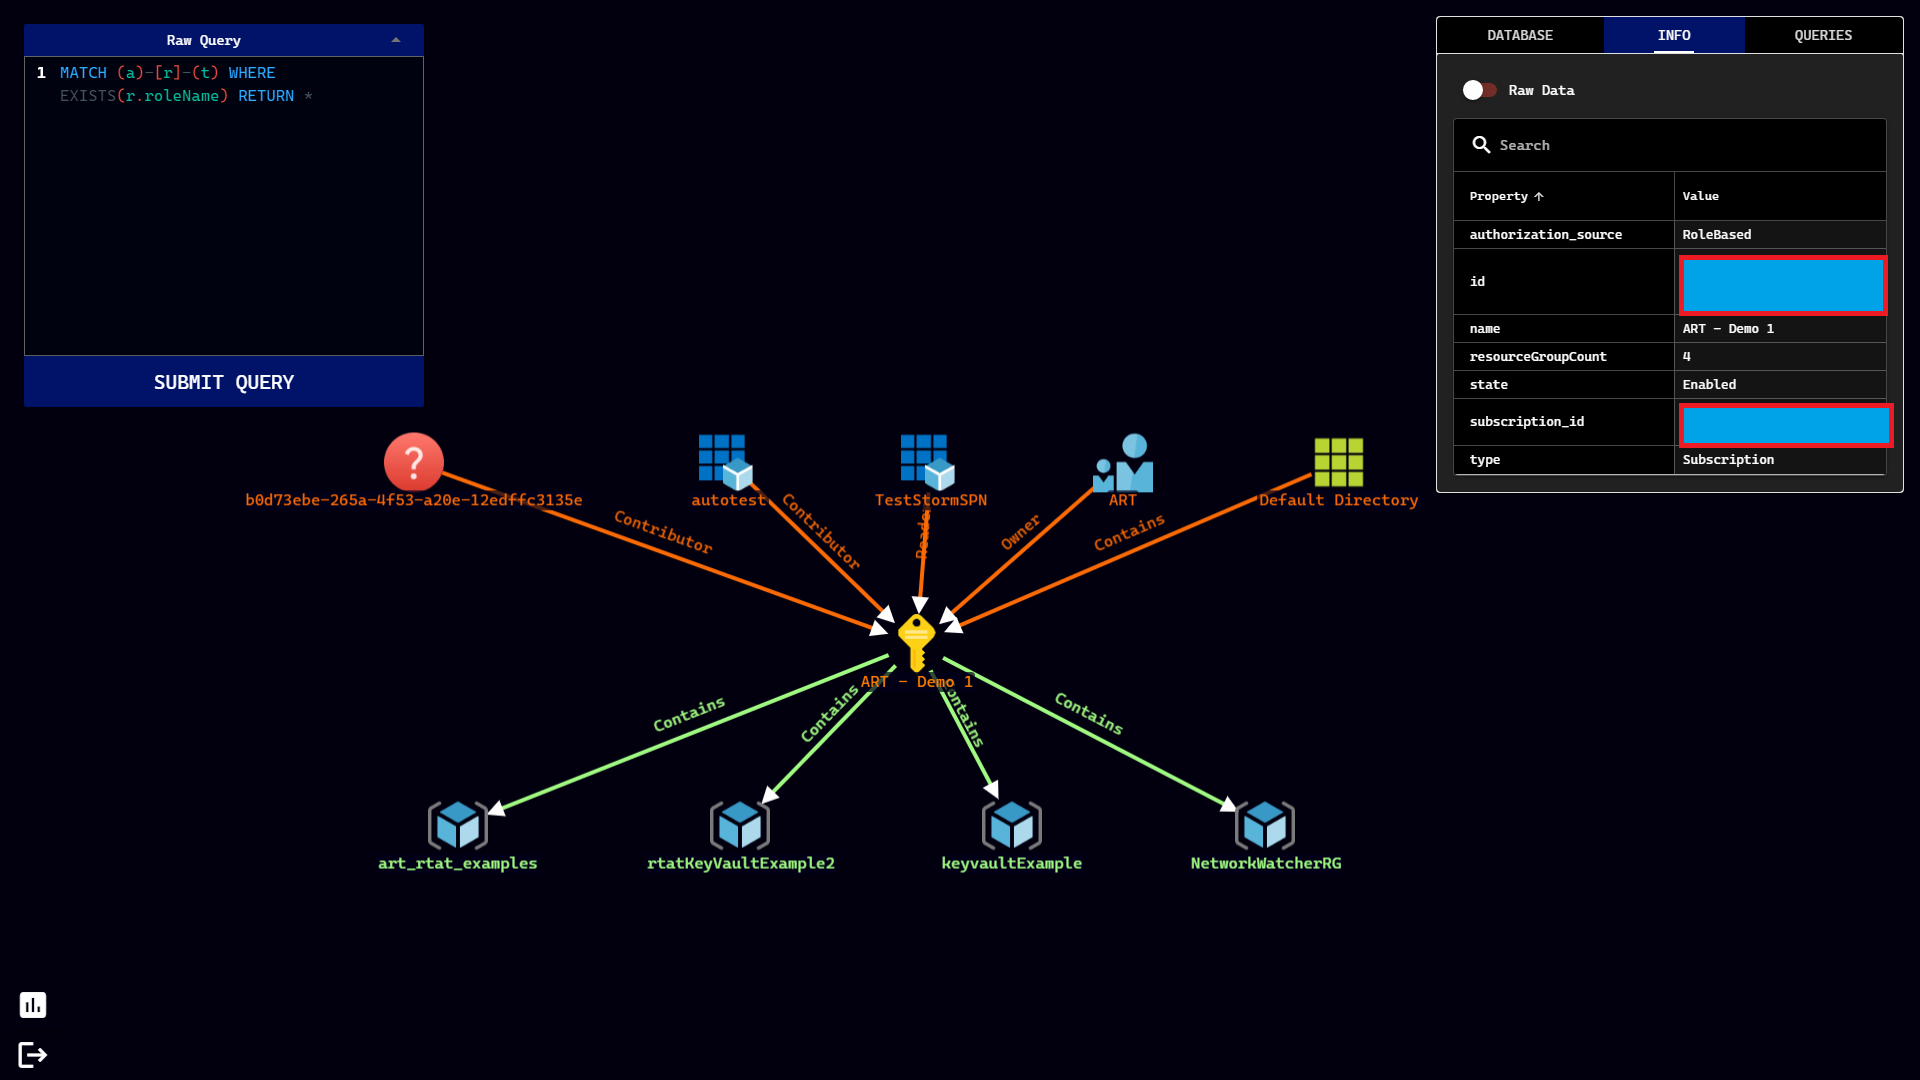 azure/stormspotter
أداة فريق Red Team لـ Azure لإنشاء رسم بياني لكائنات Azure و Azure Active Directory
 securityriskadvisors/vectr
تتبع أنشطة اختبار الفريق الأحمر والأزرق لقياس قدرات الكشف والمنع عبر سيناريوهات الهجوم، مع إدارة الحملات، وتكرار تكتيكات وتقنيات وإجراءات (TTP)، ورصد…
 zishanadthandar/pentest
قاعدة معرفية للاختبار الاختراقي مبنية على Jekyll تتضمن أدلة منهجية وأوراق مرجعية وفهارس أدوات وخرائط طريق للشهادات وموارد مختارة لمختبرات التدريب…
 netero1010/edrsilencer
أداة تستخدم منصة تصفية ويندوز (WFP) لمنع عوامل الكشف والاستجابة لنقطة النهاية (EDR) من الإبلاغ عن الأحداث الأمنية إلى الخادم.
 asamassekou10/ship-safe
وكيل الأمان المستقل للبرمجيات المكتوبة بالذكاء الاصطناعي. يكتشف المشكلات، ويحقّق فيما إذا كانت حقيقية، ويعرض لك الأدلة. نواة حتمية، لا حاجة إلى مفتاح…
 cr4sh/s6_pcie_microblaze
PCI Express مجموعة أدوات اختراق DIY لـ Xilinx SP605. هذا المستودع هو أيضًا موطن لـ Hyper-V Backdoor وBoot Backdoor، راجع readme للحصول على الروابط…
 octoberfest7/teamsphisher
إرسال رسائل ومرفقات تصيد إلى مستخدمي Microsoft Teams
 kgretzky/evilginx
يرجى استخدام الإصدار الجديد: https://github.com/kgretzky/evilginx2
 frostbits-security/mitm-cheatsheet
ورقة مرجعية تُفهرس هجمات الرجل في المنتصف عبر الطبقات L2-L4 والطبقات اللاسلكية، مع أدوات الهجوم وأساليب الكشف وتقنيات التخفيف لمختبري الاختراق…








